


LONDON (IT BOLTWISE) – Eine Sicherheitslücke im XRP Ledger hätte laut einer Untersuchung extreme Mengen XRP auslösen können. Die Verantwortlichen brachten den Fehler innerhalb von drei Tagen in einen Patch, während ein großer Teil der Validatoren schon vor der Veröffentlichung des Codes umstellte. Die Details zeigen zugleich, warum der Zeitraum zwischen Patch und vollständiger Knoten-Implementierung für Krypto-Ökosysteme besonders riskant ist. Entscheidend bleibt die Frage, ob KI hier vor allem Gefahr reduziert oder neue Angriffsflächen schafft.
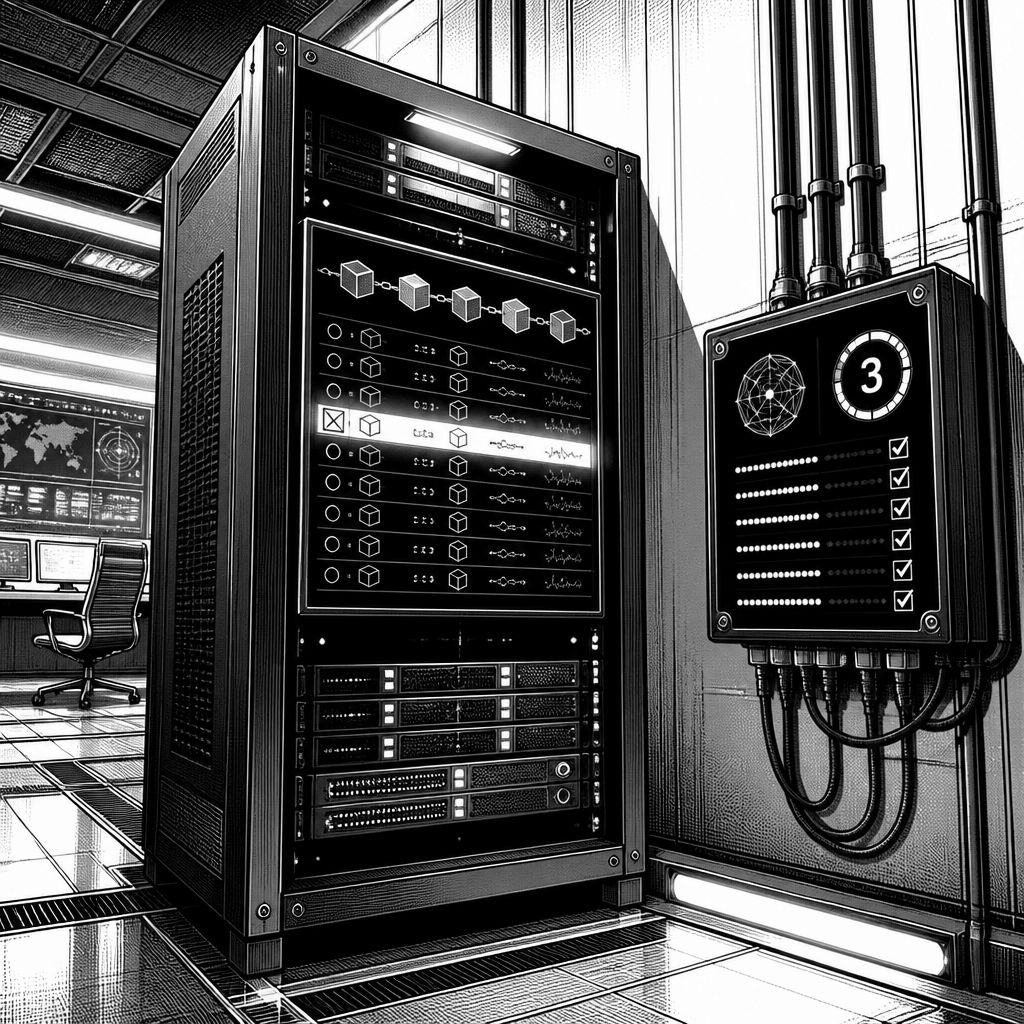
Im XRP Ledger ist ein Fehler aufgetaucht, der technisch auf eine klassische Schwachstelle bei Buchungs- und Auszahlungslogik hinausläuft: Ein einzelner Zahlungsvorgang hätte mehrere Handelsangebote gleichzeitig „mitbezahlt“ können, während ein Zähl-/Abgleichmechanismus den tatsächlichen Abfluss falsch berechnete. Laut der Darstellung, die die Sicherheitsfirma Veria Labs im Umfeld der Meldung veröffentlicht hat, hätte daraus rechnerisch XRP entstehen können, die nie wirklich existierten. Bemerkenswert ist dabei nicht nur die Größenordnung der theoretischen Auswirkung, sondern vor allem die Form: Der Bug lag nicht in einer kryptografischen Schicht, sondern in der deterministischen Konsens- und Validierungslogik, also genau dort, wo Netzwerke Vertrauen in Transaktionen herstellen.
Was die Lage so delikat macht, ist der Ablauf zwischen Patch-Release und Adoption. In der Quelle heißt es, dass Ingenieure den Fehler innerhalb von drei Tagen gepatcht haben und dass 80 % der Validatoren die Korrektur bereits installiert hatten, bevor der Quellcode veröffentlicht wurde. Diese zeitliche Reihenfolge wirkt wie ein Sicherheitsmechanismus eigener Art: Selbst wenn Angreifer die Schwachstelle verstehen, können sie in einem „zu frühen“ Stadium oft keine vollständige Ausnutzung erreichen, weil nicht genügend Validatoren die korrigierte Logik laufen lassen. Das unterscheidet den konkreten Fall von der allgemeinen Erfahrung in verteilten Systemen, bei denen das Finden eines Problems, das Erstellen eines Fixes und das tatsächliche Durchlaufen durch alle Knoten selten gleichzeitig stattfinden.
Technisch lässt sich das Risiko so einordnen: Ein Konsensprotokoll ist nur so stark wie die Konsistenz der Regeln, nach denen es Blöcke oder Ledger-States akzeptiert. Wenn eine Sicherheitsprüfung, die genau Fehlerfälle wie fehlerhafte Zählungen erkennen soll, aufgrund desselben fehlerhaften Codes ebenfalls versagt, entsteht eine Kette aus „falschem Vertrauen“: Der Netzwerkzustand wird nicht verworfen, weil die Prüfung nicht mehr trennscharf genug ist. In der Meldung wird genau das beschrieben – eine Safety-Check-Logik sollte solche Zählfehler detektieren, tat es aber offenbar nicht, weil die fehlerhafte Zählroutine sowohl im Rechenpfad als auch im Kontrollpfad steckt. Für Sicherheitsteams ist das ein wiederkehrendes Muster: Kontrollfunktionen, die denselben Codepfad teilen, sind im Ernstfall keine zusätzliche Barriere.
Der Marktbezug kommt über zwei Ebenen: erstens über die mögliche wirtschaftliche Schieflage bei einer erfolgreichen Ausnutzung, zweitens über die Frage, wie schnell der Schaden hätte eintreten können, bevor genug Validatoren den Patch laufen hatten. In der Quelle wird erwähnt, dass es keine Hinweise auf eine Ausnutzung gab, zugleich aber eine Überarbeitung der Strategie beim Freigeben von Fixes diskutiert wird. Für Anleger ist das insofern relevant, als Krypto-Preise typischerweise nicht nur auf das „Ob“ eines Bugs reagieren, sondern auf die Glaubwürdigkeit des Reaktionsprozesses: Wie kurz ist das Zeitfenster? Wie hoch ist die Quote der bereits aktualisierten Validatoren? Und wie wahrscheinlich ist es, dass ein Angreifer in diesem Zeitraum tatsächlich Transaktionen durchbringen kann, die nicht sofort verworfen werden.
Im größeren Kontext lohnt auch ein Blick auf die historischen Upgrade-Mechanismen in öffentlichen Netzwerken. Die Quelle stellt Bitcoin gegenüber XRP heraus und verweist darauf, dass der öffentliche, langsame Upgrade-Prozess bei Bitcoin das Risiko verlängern kann – also genau den Zeitraum zwischen Patch und vollständiger Knotenübernahme. Diese Gegenüberstellung ist grundsätzlich plausibel, weil je nach Governance- und Deployment-Modell die Lücke zwischen „Fix vorhanden“ und „Fix breit wirksam“ variiert. XRP betont in diesem Zusammenhang, dass die spezielle Reihenfolge der Veröffentlichung – erst Patch in den Betrieb, dann Code – den Reverse-Engineering-Druck reduziert. Daneben spielt auch die Ökosystemdynamik eine Rolle: Wenn mehr Validatoren aus eigener Initiative zeitnah aktualisieren, wird das Netz „praktisch“ immun, bevor die Angreifer eine vollständige Karte der Lücke haben.
Unterm Strich verschiebt der Fall die Debatte von „KI als Bedrohung“ hin zu „KI als Beschleuniger für Sicherheit“. Die Quelle beschreibt, dass eine KI-gestützte Sicherheitskomponente den Fehler gefunden habe, wodurch Entwickler ihre Vorgehensweise beim Release-Management von Schwachstellen anpassen wollten. Für die KI-Entwicklung bedeutet das: Der Nutzen entsteht nicht nur durch das reine Auffinden von Mustern, sondern durch die Kopplung an reale Engineering-Prozesse – etwa durch priorisierte Fix-Pipelines, schnellere Validierung neuer Tests und eine bewusst gestaltete Reihenfolge von Patch und Veröffentlichung. Gleichzeitig bleibt die offene Frage, ob automatisierte Analyse irgendwann auch die Angriffsgeschwindigkeit erhöht. In diesem konkreten Fall spricht jedoch die Reaktionszeit von drei Tagen und die frühe Validator-Quote dafür, dass KI als „Defender“ einen operativen Vorteil schaffen kann.
Für Betreiber und Unternehmen, die sich in Krypto-Infrastrukturen engagieren, ist der wichtigste Lernpunkt weniger die konkrete XRP-Logik als die Architektur des Sicherheitsbetriebs: Testabdeckung für Kontrollpfade, Konsistenz zwischen Rechen- und Prüfcode sowie ein Release-Prozess, der die verwundbare Lücke minimiert. Wer dafür eigene Prüfmechanismen aufbaut, sollte insbesondere darauf achten, dass Detektoren nicht nur vorhanden sind, sondern denselben Bug nicht unabsichtlich teilen. Genau hier kann sich die KI-Wirkung verstärken: Sie kann nicht nur Schwachstellen markieren, sondern auch Regressionstests so anleiten, dass „Fehlerkontrollen“ nicht beim nächsten Rechenpfad wieder unterlaufen. In einer Welt, in der KI sowohl das Finden als auch das Ausnutzen beschleunigen kann, wird damit der Unterschied entscheidend, wie schnell ein Netzwerk vom Erkenntnisgewinn zur wirksamen Absicherung kommt.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "KI entdeckt XRP-Ledger-Bug: Wie ein Patch nach 3 Tagen Vertrauen schützt" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "KI entdeckt XRP-Ledger-Bug: Wie ein Patch nach 3 Tagen Vertrauen schützt" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »KI entdeckt XRP-Ledger-Bug: Wie ein Patch nach 3 Tagen Vertrauen schützt« bei Google Deutschland suchen, bei Bing oder Google News!