


LONDON (IT BOLTWISE) – Ledger warnt nach Berichten über manipulierte Hardware Wallets: In mindestens einem betroffenen Gerät wurde ein nicht autorisiertes Hardware-Implant gefunden. Die zuletzt aktualisierten Verlustschätzungen nennen 93,2 Mio. US-Dollar aus 315 Wallets über sechs Blockchains. Derweil liefert Mark Karpelès öffentlich Hinweise darauf, wie solche Implantate in der Setup-Phase die Seed-Phrase auslesen und per Mobilfunk abgreifen können. Noch unklar bleibt, wie weit die kompromittierten Geräte tatsächlich im Umlauf waren und welche Lieferkette die Manipulation ermöglicht hat.
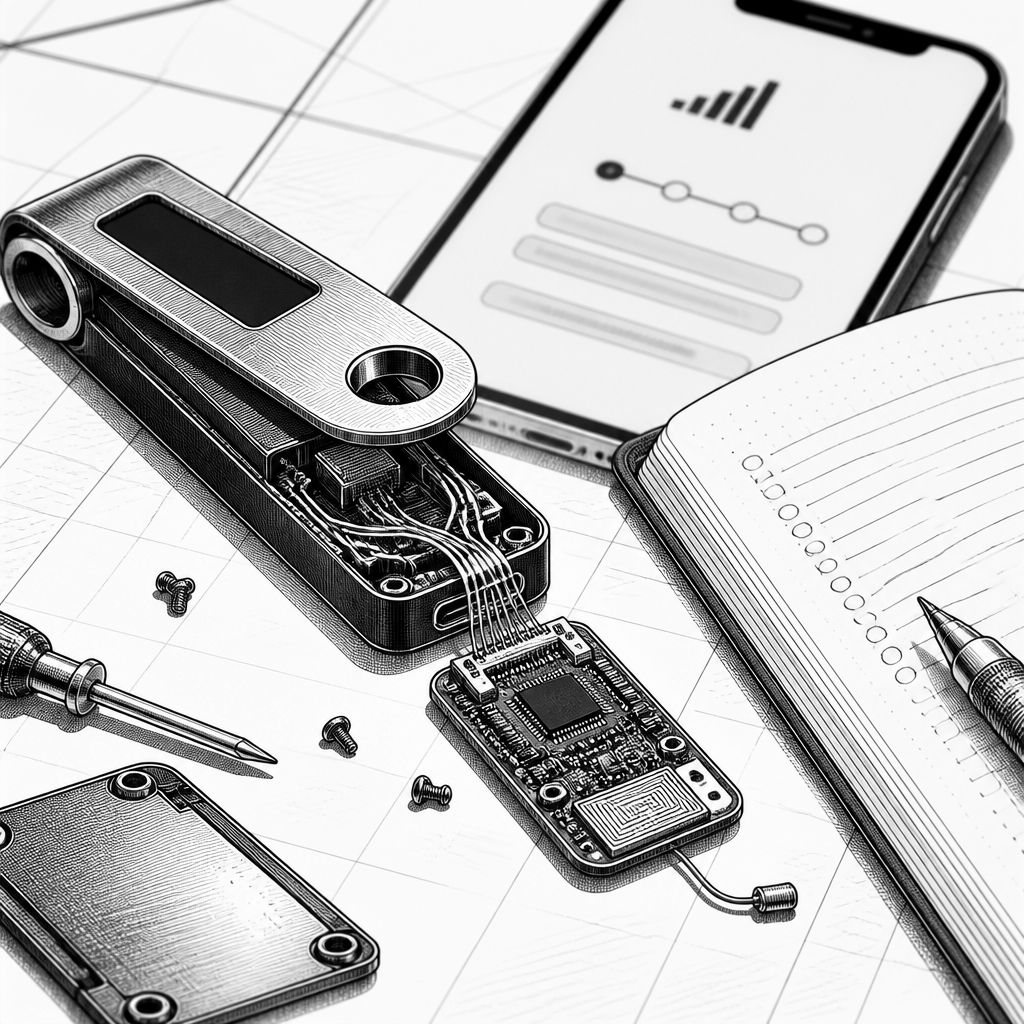
Der Ledger-Vorfall trifft den Kern des Hardware-Wallet-Versprechens: Wer seine Seed-Phrase sicher in einem Offline-Gerät erwartet, muss sich im schlimmsten Fall plötzlich fragen, ob bereits das physische Setup kompromittiert wurde. Ledger bestätigte, dass mindestens ein betroffenes Gerät ein nicht autorisiertes Hardware-Implant enthielt. Laut den nachgelagerten Auswertungen, die auf On-Chain-Daten basieren, wurden dabei Gelder aus 315 Wallets auf sechs Blockchains abgezogen; Bitquery nannte in einer aktualisierten Schätzung 93,2 Mio. US-Dollar, wobei es sich ausdrücklich um eine Drittschätzung handelt und nicht um eine offizielle Zahl von Ledger. Zusätzlich soll Tether rund 10 Mio. US-Dollar eingefroren haben, wie ein Pseudonym-Investigator nach On-Chain-Beobachtungen berichtete.
Technisch interessant ist weniger die Schlagzeile als die vermutete Angriffskette im Detail. Mark Karpelès, der frühere CEO der 2014 kollabierten Krypto-Börse Mt. Gox und heute wieder öfter im Fokus steht, schilderte, wie solche „Spy“-Implantate funktionieren können: Sie sollen die Seed-Phrase auslesen, die beim Einrichten über die Anzeige bzw. den Screen-Interface-Schritt an das Gerät übergeben wird, und die Informationen anschließend über eine zellulare Verbindung an den Angreifer übertragen. Damit verschiebt sich die Bedrohung vom klassischen „Seed niemals online“ hin zu einem Szenario, in dem ein physisch eingebautes Element die für die Sicherheit entscheidenden Annahmen unterläuft. Karpelès berichtete außerdem, dass er ein älteres und ein neueres Implantat vergleichen konnte und dabei eine Entwicklung vom ersten zum aktuellen Stand erkannt habe.
Marktrelevant ist dabei der Lieferkettenaspekt: Die anfänglichen Hinweise drehten sich um Geräte, die über einen autorisierten Reseller in Südostasien namens CryptoBilis verkauft worden sein sollen. Ledger ordnete die bislang bestätigten Fälle zunächst diesem Kontext zu und betonte zugleich, dass es keine Anzeichen gebe, dass Geräte, die direkt über Ledger.com gekauft wurden, manipuliert waren. Gleichzeitig wird die Lage dadurch heikler, dass Karpelès auch Implantate in Geräten gesehen haben will, die nicht aus dieser konkreten Händlerkette stammten. In der Community wurde zudem ein Fall beschrieben, bei dem ein Nutzer behauptete, ein Ledger-Gerät aus dem europäischen Einzelhandel enthalte ebenfalls zusätzliche Verdrahtung; die Diskussion mündete in die Frage, ob manipulierte Einheiten zurückgeschickt, erneut gelagert und später wieder verkauft werden könnten. Ledger verwies in diesem Zusammenhang auf die eigene Empfehlung an autorisierte Reseller und Distributoren, Produkte nur über genehmigte Kanäle zu beschaffen und keine zurückgeführten Geräte wieder aufzufüllen.
Historisch passt das Muster in eine größere Linie: Hardware-Wallets versuchen zwar, die Angriffsfläche durch Isolation von Schlüsselmaterial zu minimieren, doch die Security hängt an realen Prozessschritten wie Authentifizierung, Versand, Handhabung und physischer Integrität. Karpelès und später auch andere Stimmen aus dem Bitcoin-Umfeld argumentieren, dass Echtheitsprüfungen, die sich nur auf bestimmte Schnittstellen oder Softwarepfade stützen, bei einem kompromittierten Screen-Interface nicht zwingend helfen. Diese Debatte ist kein Zufallsbefund, sondern erinnert an frühere Diskussionen darüber, wie sehr Sicherheitsannahmen von tamper-evidence und manipulationsresistenter Logistik abhängen. Bereits zuvor gab es Vorfälle rund um Wallet-Firmware, Phishing und Angriffe auf Krypto-Infrastruktur; der Ledger-Komplex wirkt daher wie ein weiterer Knoten in einem Netz aus wiederkehrenden Schwachstellen, das Nutzer zunehmend in eine Art „Bunker-Modus“ drückt.
Ökonomisch und organisatorisch verstärkt der Vorfall den Druck auf Wallet-Hersteller, ihre Lieferkette nicht nur als Randprozess zu behandeln. In den Berichten taucht auf, dass Ledger die Zahl der tatsächlich betroffenen Geräte nicht vollständig offenlegte und die Zuordnung zu den Drittschätzungen noch aussteht. Auch die Rolle von CryptoBilis wird gleichzeitig als unsicher beschrieben: In einer Stellungnahme, die Karpelès’ Umfeld nach eigenen Angaben weiterverbreitet haben soll, wird behauptet, dass frühere Mitgründer das Unternehmen nicht mehr operativ führten, Verantwortlichkeiten und Systemzugänge im März übergeben worden seien und eine Vertragsbindung eine gemeinsame öffentliche Ankündigung bis Mitte Oktober 2026 verzögert habe. Ob und wie diese Aussagen belastbar sind, bleibt offen; Ledger bestätigte außerdem, dass CryptoBilis während der Untersuchung den Verkauf seiner Hardware-Wallet-Bestände gestoppt habe und dass mindestens ein Wettbewerber CryptoBilis aus seiner Reseller-Liste entfernt habe, obwohl dort bislang keine vergleichbar bestätigten Fälle gemeldet worden seien.
Im Ökosystem entfacht das Ereignis auch einen strategischen Marketing- und Design-Wettlauf. Tangem verweist darauf, dass „Supply-Chain-Attacks“ in ihrem Modell nicht in gleicher Weise zutreffen sollen, weil das Produktdesign ohne Display und ohne klassische Setup-Dialogik auskommt. Der Zündfunke sitzt allerdings in der Sicherheitsarchitektur: Wenn ein Gegner bei „Seed-Handling“ ansetzt, entscheidet das konkrete Zusammenspiel aus Einrichtungsoberfläche, Datenpfaden und physischer Auslesefähigkeit. Coldcard wiederum stellte Transparenz in den Mittelpunkt und argumentierte, dass man Hardware-Komponenten austauschen oder Implantate erkennen könne, sofern das Design einen Blick auf potenzielle Manipulationen erlaubt. Solche Argumente klingen für Technikteams plausibel, verändern aber für Anwender die Praxisfrage: Welche Prüf- und Beschaffungswege sind heute tatsächlich durchgehend sicher, wenn ein Gerät bereits im Ursprung manipuliert wurde?
Für Sicherheitsteams in Unternehmen und für Entwickler im Krypto-Stack zieht der Vorfall eine klare Lehre: Bedrohungsmodelle müssen physische Angriffswege und Integritätskontrollen explizit abdecken. Wenn ein Implantatelement die Seed-Phrase beim Setup auslesen und über Mobilfunk exfiltrieren kann, reicht „Offline“ als alleinige Designregel nicht. Zudem zeigt der Fall, wie schnell Nutzer in Unsicherheit kippen können, gerade wenn gleich mehrere Baustellen zeitgleich diskutiert werden. Gleichzeitig ist die Wahrscheinlichkeit groß, dass die Forensik jetzt in zwei Richtungen läuft: Erstens die Suche nach vergleichbaren Implantaten über Bilder, Serienstände und Setup-Merkmale, zweitens die Analyse, ob bestehende Prozessschritte in der Händlerkette oder im Versand eine Lücke für Nacharbeit und Nachrüstung geöffnet haben. Die nächste relevante Frage lautet daher nicht nur, ob Manipulationen möglich waren, sondern wo die Integrität über den gesamten Lebensweg eines Geräts am besten abgesichert werden kann.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Ledger-Vorfall: Spy-Implants, Händlerkette und die Spuren in der Seed-Phrase" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Ledger-Vorfall: Spy-Implants, Händlerkette und die Spuren in der Seed-Phrase" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Ledger-Vorfall: Spy-Implants, Händlerkette und die Spuren in der Seed-Phrase« bei Google Deutschland suchen, bei Bing oder Google News!