


LONDON (IT BOLTWISE) – Geplante Angriffe legten in Frankreich laut Bericht die Kühl- und Lagersysteme von hunderten Supermärkten lahm. Dadurch fielen über Nacht funktionierende Bestände aus und große Mengen Lebensmittel wurden vernichtet. Hinweise auf Lösegeldforderungen gibt es bislang nicht. Damit rückt weniger der „Hacker-Hype“ als die Verwundbarkeit realer Infrastruktur in den Fokus.
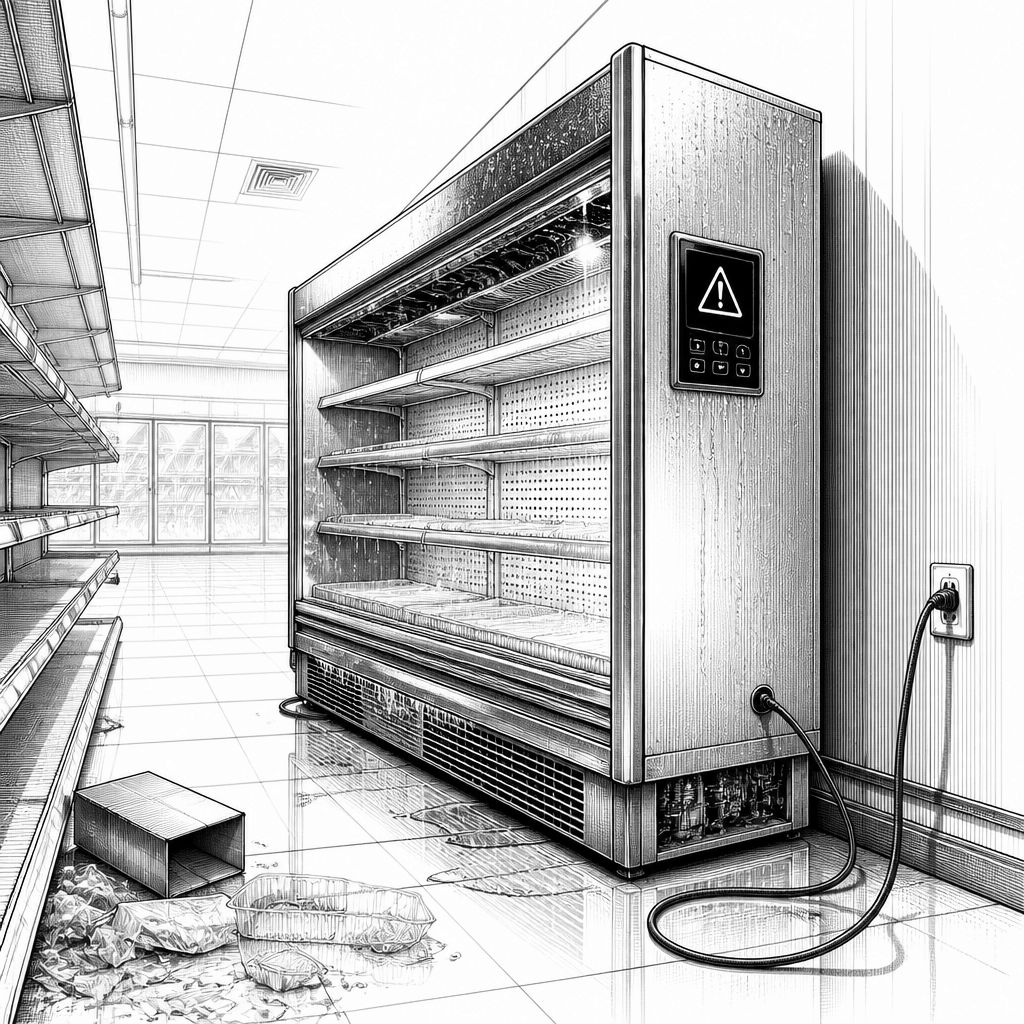
Wenn Supermarkt-Kühltruhen in der Nacht ausfallen, wirkt das zunächst wie ein klassischer Technikschaden. Der Bruch entsteht aber dort, wo Cyberangriffe nicht „irgendeine“ Software treffen, sondern zielgenau Kühlsysteme und damit die physische Temperaturführung von Logistik und Filialen. In Frankreich sollen Hunderte Supermärkte am Sonntagabend gemeldet bekommen haben, dass ihre Kühlergeräte ausfallen. Funktionierende Lagerbestände wurden damit schlagartig zu Abfall, obwohl Personal vor Ort noch zur normalen Betriebsroutine hätte zurückkehren können. Genau in dieser Kopplung aus IT-Steuerung und realer Kühlkette liegt der Sicherheitsknick: Der Impact ist sofort sichtbar, messbar – und für Verbraucher wie Betreiber gleichermaßen spürbar.
Technisch betrachtet folgt aus solchen Vorfällen ein sehr konkretes Angriffsbild. Kühlanlagen in Handelsketten sind häufig über Steuerungen, Gateways oder Fernwartungszugänge eingebunden, damit Betreiber Temperaturdaten überwachen, Abtauzyklen anpassen und im Störfall schnell reagieren können. Ein Angriff, der den Betrieb „chirurgisch“ stoppt, bedeutet nicht zwingend, dass ein Angreifer jeden Sensor manipuliert; oft reicht es, Kommunikationspfade oder Steuerlogik so zu stören, dass die Anlagen in einen Schutzmodus gehen oder erforderliche Regelkreise nicht mehr sauber ausführen. Dass bisher keine Lösegeldforderungen gemeldet wurden, verschiebt die Debatte zusätzlich: Das Szenario wirkt weniger wie Erpressung, sondern eher wie ein Angriff auf Verfügbarkeit und wirtschaftliche Resilienz. Für Unternehmen ist damit weniger die Frage entscheidend „Wie verhindert man Datenabfluss?“, sondern „Wie verhindert man Betriebsstillstand?“
Der tiefere Treiber wird im Bericht mit der Kombination aus alternden Systemen und der beobachteten Trägheit bei Modernisierungen beschrieben. Lebensmittelketten laufen demnach auf Plattformen, die über längere Zeiträume hinweg gepatcht wurden, aber nicht vollständig modernisiert. In solchen Umgebungen wächst das Risiko, weil Sicherheitsupdates die Komplexität erhöhen, während Verantwortliche häufig trotzdem an Stabilität festhalten müssen. Jeder neue Sicherheitsstandard bringt zusätzliche Kosten mit sich – etwa für Tests, Dokumentation, Freigaben und Rollout-Zyklen. Genau dort entsteht ein Zielkonflikt: Sicherheitsverbesserung ist nötig, doch sie kann nur langsam umgesetzt werden, wenn Betriebskontinuität und Compliance-Auflagen eng getaktet sind. Hinzu kommt laut Bericht ein politischer Aspekt: Wenn Regeln Sicherheitsinvestitionen erzwingen, sollte auch klar sein, wie Haftungs- und Schutzmechanismen greifen, sobald Systeme dennoch versagen. Fehlt diese Abschirmung, zahlen am Ende Steuerzahler und Verbraucher den Preis – buchstäblich in Form von verdorbenen Beständen.
Für das Management ergibt sich daraus eine neue Prioritätenliste. In solchen Lagen wird physische Infrastruktur zum „leichten“ Ziel für asymmetrische Angriffe, weil sie im Alltag als gegeben funktioniert: Kühlketten sind nicht optional, sie hängen an Stromversorgung, Automatisierungslogik und regionaler Lieferfähigkeit. Die entscheidende Frage lautet daher, welche Redundanz tatsächlich existiert und nicht nur in Plänen steht. Der Bericht nennt private Redundanzen, netzunabhängige Stromversorgung und gehärtete Systeme als Schutzfaktoren. Konkret bedeutet das: Anlagen brauchen Failover-Strategien, die auch dann greifen, wenn zentrale Steuerkomponenten ausfallen oder kompromittiert sind; Stromausfälle müssen durch passende Energiepuffer abgefedert werden; und Systeme sollten so gehärtet sein, dass typische Schwachstellen – von überflüssigen Diensten bis zu schwacher Segmentierung – weniger Angriffsfläche bieten. Wer diese Bausteine in der Praxis vorhält, kann selbst bei einem Cyber-Ereignis den Temperaturschaden begrenzen.
Aus Marktsicht verschiebt der Vorfall außerdem die Erwartungshaltung an „staatlichen Cyber-Schutz“ als alleinige Antwort. Der Bericht zeichnet ein Muster: Unternehmen, die auf externe Schutzmechanismen warten, sollen weiter zahlen müssen. Das ist vor allem deshalb relevant, weil Handelsketten keinen kontrollierten Bereich darstellen wie ein Labor oder ein Rechenzentrum, sondern heterogene Filiallandschaften mit unterschiedlichen technischen Voraussetzungen. Dadurch entstehen reale Umsetzungsunterschiede: Patchstände, Netzwerksegmente, Wartungsverträge und Zugriffskontrollen variieren. Wenn dann ein Angriff genau die Verfügbarkeit eines kritischen Teilbereichs trifft, wird der Nutzen zentraler Meldesysteme allein begrenzt. Unternehmen sollten deshalb stärker auf interne Betriebsresilienz setzen, also auf abgestimmte Incident-Prozesse, erprobte Wiederanlaufpläne und eine Sicherheitsarchitektur, die nicht nur „Daten“ schützt, sondern den Betrieb.
Historisch ist die Verbindung zwischen IT und Industrie-/Infrastrukturbetrieb längst bekannt – nur wirkt sie im Handel besonders brutal, weil die Zeitdimension fehlt. Während in der Industrie Produktionsausfälle planbarere Zeitfenster haben, ist im Lebensmitteleinzelhandel jede Stunde mit Temperaturverlust wirtschaftlich hochrelevant. Genau diese Eigenheit erklärt, warum die Aufmerksamkeit nach solchen Ereignissen häufig auf „Angriffsmethoden“ springt, obwohl die eigentliche Lücke tiefer liegt: fehlende Modernisierungsbudgets, zu langsame Rollouts, unzureichende Segmentierung oder zu wenig Ersatzfähigkeit in der physischen Kette. Der berichtete Effekt – Kühlsysteme aus, Bestände folgen – ist damit weniger ein Einzelfall als ein Symptom für Architekturentscheidungen über Jahre. Wer heute modernisiert, sollte deshalb nicht nur die Software betrachten, sondern auch die Betriebslogik: Welche Komponenten dürfen ausfallen, welche müssen durch Redundanz erreichbar bleiben, und wie schnell wird wieder betriebsfähige Kühlung hergestellt?
Für die nächsten Schritte ist entscheidend, wie Unternehmen das Ereignis in konkrete Investitionsentscheidungen übersetzen. Es reicht nicht, die „Kühltechnik“ als reine Hardware zu behandeln; nötig ist ein durchgängiges Sicherheitsmodell für die gesamte Liefer- und Betriebsumgebung, vom Remote-Zugriff über Monitoring bis hin zum Wiederanlauf. Praktisch heißt das: Segmentierung und gehärtete Zugänge, reduzierte Angriffsfläche, klare Verantwortlichkeiten und realistische Übungen, bei denen ein Ausfall der Steuerung nicht nur theoretisch bleibt. Gleichzeitig sollte die politische Debatte den Fokus stärker auf Haftungs- und Schutzmechanismen legen, wenn Sicherheitsvorgaben Modernisierungspflichten erzeugen, deren Wirkung aber im Ernstfall zu spät oder zu asymmetrisch ankommt. Das Beispiel aus Frankreich zeigt: Cyberrisiken sind keine abstrakte Bedrohung mehr, sondern können in Form von verdorbenen Lieferketten und direkten wirtschaftlichen Verlusten innerhalb weniger Stunden sichtbar werden.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Frankreichs Cyber-Schock: Ausfälle in Kühlketten zeigen Systemlücken" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Frankreichs Cyber-Schock: Ausfälle in Kühlketten zeigen Systemlücken" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Frankreichs Cyber-Schock: Ausfälle in Kühlketten zeigen Systemlücken« bei Google Deutschland suchen, bei Bing oder Google News!