


PARIS / LONDON (IT BOLTWISE) – In Frankreich soll ein groß angelegter Hackerangriff Kühlschränke und Gefriertruhen in mehreren großen Supermärkten auf bis zu 50 Grad Celsius hochgefahren haben. Die Folge waren Brände und massiver Verderb, berichten betroffene Händler wie Carrefour und Intermarché. Die Pariser Staatsanwaltschaft ordnet das Vorgehen als „large-scale“-Attacke ein, während die Behörden die Ursache in einem Danfoss-Softwarebaustein und veralteter Firmware verorten. Parallel dazu meldete auch Ahold Delhaize eine Sicherheitsstörung in seinem Netzwerk.
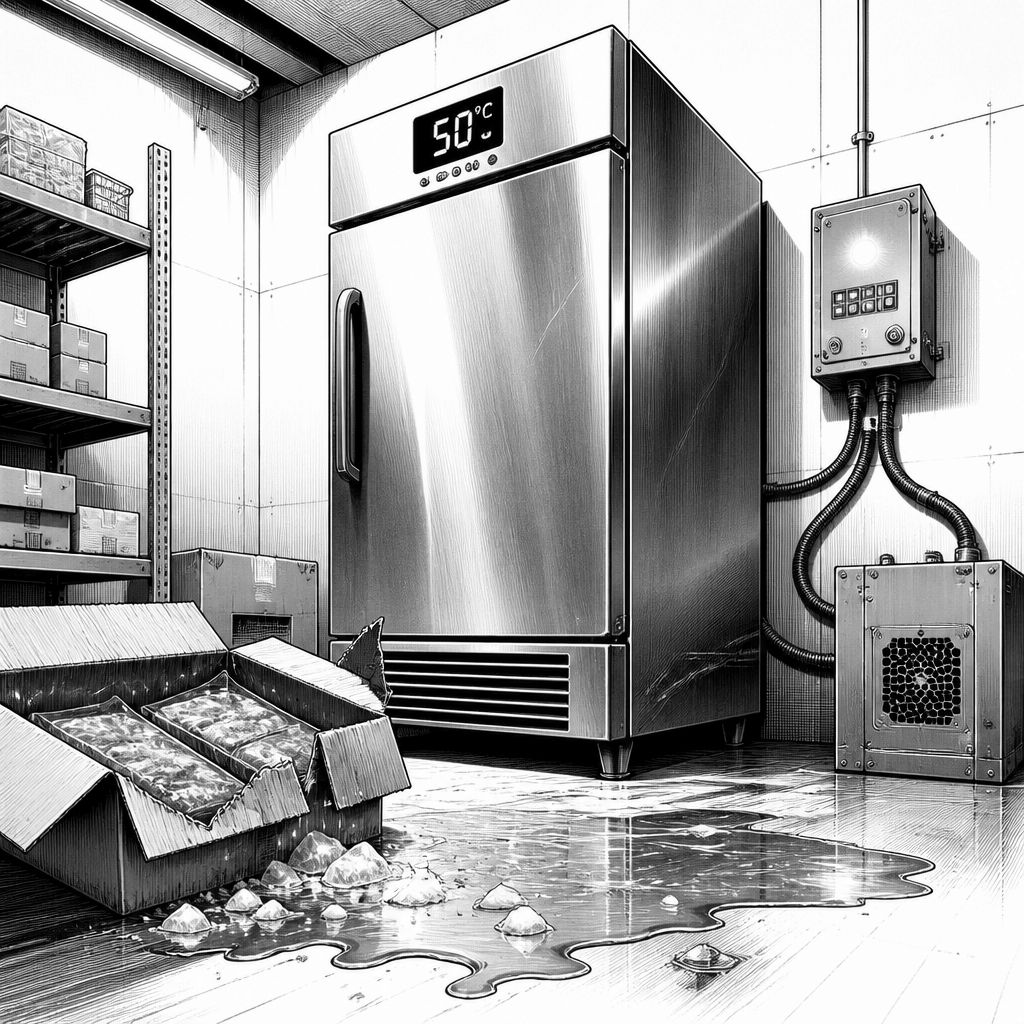
Die Kälte als Infrastruktur wurde in Frankreich diese Woche zum Ziel: Nach Angaben der Pariser Staatsanwaltschaft soll eine „large-scale“-Attacke „connected refrigerators“ in mehreren großen Lebensmittelhändlern beeinträchtigt haben. Dadurch wurden Kühl- und Gefriersysteme offenbar so stark erhitzt, dass es zu Bränden kam und Ware verdarb. In der Praxis trifft so ein Szenario nicht nur einzelne Filialen, sondern gefährdet die gesamte Kühlkette – also genau jene Kette aus Sensorik, Steuerung und im Hintergrund laufenden Steuerprogrammen, die Frischeprodukte über Stunden und Tage hinweg stabil halten muss.
Technisch beschreibt der Bericht einen Angriff, der über internetfähige Bedienterminals in den „Cold Aisles“ der Märkte läuft. Üblich sind Steuerpanels, die die Kühlschränke und Gefriertruhen eines kompletten Bereichs zentral verwalten und dabei auch für Wartungszugriffe aus der Ferne genutzt werden. Das macht den Betrieb flexibel – aber eben auch angreifbar, wenn Authentifizierung, Patch-Stand oder Segmentierung nicht konsequent umgesetzt sind. Laut dem Bericht soll die zuständige Cybersicherheitsbehörde ANSSI eine Schwachstelle in Software identifiziert haben, die von Danfoss an Betreiber solcher Kühlsysteme geliefert wird.
Danfoss ordnet die Ereignisse seinerseits ein: Das Unternehmen erklärte, man sei sich von Vorfällen in Frankreich bewusst, die eine begrenzte Zahl an „refrigeration management systems“ beträfen. Entscheidend ist dabei der Hinweis auf veraltete Firmware: Die betroffenen Einheiten hätten mit „outdated firmware“ gearbeitet. Danfoss betonte zudem, man habe Kunden „long advised“ darauf hingewiesen, unterstützte Systeme mit aktueller Firmware zu betreiben und Legacy-Systeme auf Lösungen „current-generation“ zu migrieren. Damit rückt weniger ein einzelnes „neues“ Exploit-Thema in den Mittelpunkt als vielmehr ein klassisches Sicherheitsproblem der Betriebswelt: Steuergeräte und Prozess-Controller werden oft langsamer aktualisiert als etwa Web-Services – obwohl genau sie Angriffsoberflächen für physische Prozesse darstellen.
Die technischen Details, die in der Forschung beschrieben werden, liefern dafür die Plausibilität. Laut dem Bericht veröffentlichte Claroty Team82 am 9. August 2024 Analysen zu Schwachstellen im Danfoss AK-SM 800A Controller. In dem Bericht heißt es, Updates von Danfoss hätten Probleme adressiert, die es Angreifern ermöglicht haben könnten, Authentifizierungskontrollen zu umgehen und Code auf kompromittierten Geräten auszuführen. Diese Kombination – Fernzugriff plus veraltete Firmware plus Möglichkeit zur Kontrolle über Controller-Logik – ist in der Industrie ein wiederkehrendes Muster, nur eben mit einem besonders unmittelbaren Effekt: Temperatur wird nicht manipuliert, um Daten zu stehlen, sondern um Geräte in einen Betriebsmodus zu zwingen, der im Normalfall nur als Diagnosezustand existieren dürfte.
Auf der Marktseite zeigt sich, wie unterschiedlich stark Händler betroffen waren. Carrefour gab an, 80 seiner Supermärkte seien betroffen, während Monoprix (rund 490 Filialen in Frankreich) etwa 5 Prozent nennt. Les Mousquetaires erklärte, Kühlschränke in etwa 150 Filialen seien über Nacht für sechs Stunden auf bis zu 50 Grad Celsius gebracht worden; betroffene Lebensmittel seien verworfen worden, um Gesundheitsrisiken auszuschließen. Ein Unternehmensvertreter von Intermarché kommentierte das Ereignis mit dem Satz „Targeting equipment essential to the preservation of fresh products and to the food supply of the French people is of extreme gravity and is unprecedented“, während der CEO von Intermarché dem Bericht zufolge von Verlusten in der Größenordnung „tens of millions of euros nationwide in a single day“ sprach. Parallel dazu berichtet die Beobachtung aus der Innenstadt von Geert de Clercq, der die Entsorgung von aufgetauten Tiefkühlwaren samt „molten ice cream“ miterlebte.
Auch in der EU-Dimension schwingt aus dem Bericht ein breiteres Risiko mit: Neben Frankreich seien nach Angaben von Felix Aime (Sekoia Threat Detection and Research) unter anderem Spanien, Portugal, Polen, Deutschland und Belgien betroffen gewesen. Gleichzeitig verweist der Text auf frühere Störungen in den USA: Ende August gab es Berichte über ähnliche Disruptionen bei etwa einem Dutzend US-Militär-Commissaries, bei denen durch Eingriffe in Kühlsysteme Lebensmittelverluste entstanden. Das legt nahe, dass es nicht um einen einmaligen „Schadsoftware“-Treffer geht, sondern um Taktiken, die sich auf ähnliche Architekturbausteine übertragen lassen, etwa über die gleiche Gerätekategorie, die gleichen Fernwartungswege oder vergleichbare Update- und Konfigurationsstände.
Über Frankreich hinaus meldete Ahold Delhaize laut Bericht ebenfalls eine „security issue“ in seinem Netzwerk. Für das niederländische Geschäft, insbesondere für Albert Heijn, sollen dabei mehrere Systeme vorsorglich offline gegangen sein; eine Nachricht in der Smartphone-App verwies auf ein „cybersecurity incident“, wodurch keine Lieferungen möglich gewesen seien. Laut dem Unternehmen gebe es allerdings „no reason to see a link“ zwischen den Vorfällen in Frankreich und den eigenen Märkten. Unabhängig davon zeigt die Episode, wie schnell der Betriebslayer aus dem Takt gerät: Online-Bestellungen machten bei Albert Heijn laut Bericht etwa 10 Prozent des Umsatzes aus, während stationärer Handel weiterlief. Aus Sicht der Unternehmen bedeutet das in Summe: Kühlketten-Management muss wie ein IT-System behandelt werden – mit aktualisierbaren Firmware-Zyklen, belastbarem Patch-Management für Controller, klaren Netzwerkgrenzen für Fernzugriff und einer Betriebsüberwachung, die Temperaturabweichungen nicht erst nach dem Schaden erkennt, sondern als Sicherheitsereignis bewertet.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Hack greift Kühlsysteme in Frankreich an: Händler berichten von Bränden und Verderb" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Hack greift Kühlsysteme in Frankreich an: Händler berichten von Bränden und Verderb" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Hack greift Kühlsysteme in Frankreich an: Händler berichten von Bränden und Verderb« bei Google Deutschland suchen, bei Bing oder Google News!