
LONDON (IT BOLTWISE) – Microsoft veröffentlicht zum Patch Tuesday im Oktober 2026 Updates für 1.417 Sicherheitslücken. Besonders dringend ist eine Windows-Shell-Schwachstelle, die bereits ausgenutzt wird und die Schutzkennzeichnung „Mark of the Web“ umgehen kann. Administratoren sollen den Fehler laut Microsoft priorisieren, weil die CISA-Frist am 16. Oktober endet. Gleichzeitig gibt es weitere relevante Lücken in.NET, Exchange und DHCP, die in den Patch-Plan für Tests und Rollouts gehören.
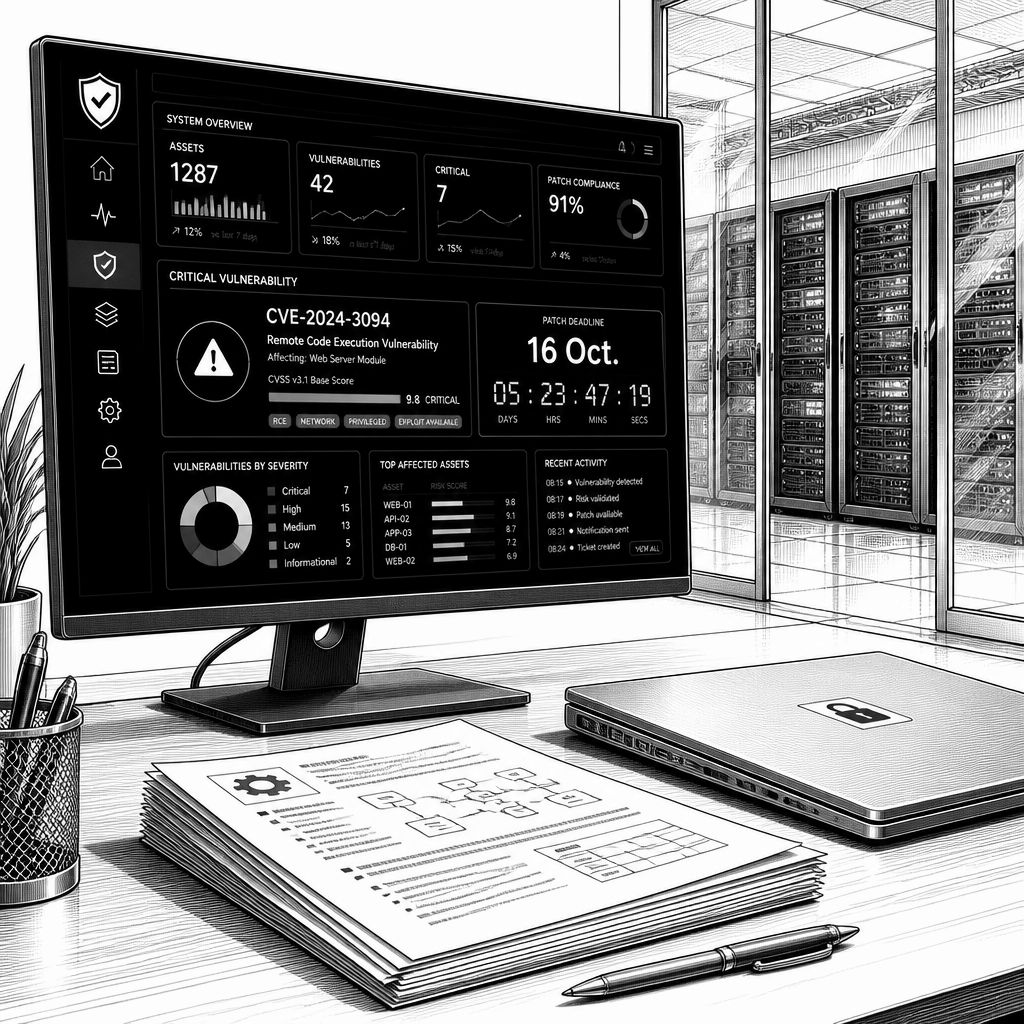
Microsoft hat zum Patch Tuesday im Oktober 2026 ein sehr umfangreiches Sicherheitsupdate-Paket freigegeben: Insgesamt stecken 1.417 Lücken in den veröffentlichten Fixes. Damit liegt der Umfang erneut über dem bereits hohen Stand vom September, als mehr als 970 Schwachstellen geschlossen wurden. Wichtig für IT-Sicherheits- und Betriebsverantwortliche ist dabei weniger die schiere Zahl als die Verteilung nach Schweregrad: 76 der gemeldeten Probleme stuft Microsoft in die höchste Kategorie ein. Bei sieben dieser besonders kritischen Punkte müssen Kunden nicht selbst aktiv werden, während der Rest typischerweise durch das planmäßige Einspielen der Updates im eigenen Betrieb adressiert wird.
Für Patch-Teams bedeutet das vor allem eine Woche mit hohem Abarbeitungsdruck zwischen Testaufwand und Reaktionszeit. Besonders relevant ist, dass eine der betroffenen Schwachstellen schon vor dem Patch Tuesday öffentlich bekannt war und eine weitere Lücke bereits ausgenutzt wird. Microsoft nennt in diesem Kontext explizit CVE-2026-96951 in der Windows-Shell: Diese Lücke erhält einen CVSS-Wert von 8,8 und betrifft eine Umgehung von Sicherheitsfunktionen. Genau hier greift auch der zeitliche Taktgeber der Behördenseite: Die CISA hat die Schwachstelle am 13. Oktober in ihren Katalog bekannter ausgenutzter Schwachstellen aufgenommen, und die Frist endet am 16. Oktober. Wer den Rollout-Prozess heute plant, sollte das Update für die Windows-Shell-Lücke nicht als „späterer Block“ behandeln, sondern als ersten Prüfpflaster auf der Kritikalitätsliste.
Technisch steckt hinter CVE-2026-96951 eine Sicherheitskennzeichnung, die in Windows bisher vor ungewollten Risiken aus dem Internet schützen soll. Konkret geht es um „Mark of the Web“: Windows versieht Dateien aus externen Quellen mit einer Markierung, woraufhin typische Warnhinweise erscheinen. Fehlt diese Kennzeichnung, werden die üblichen Signale an Nutzer und Systemvorgänge nicht angezeigt. Microsoft beschreibt die Ursache als Befehlsinjektion, die einem nicht autorisierten Angreifer eine Umgehung über das Netzwerk ermöglicht. Praktisch heißt das: Ein Angreifer kann zwar eine Datei über E-Mail oder Instant Messaging anstoßen, das Opfer muss den Inhalt aber weiterhin selbst öffnen. Trotzdem reicht diese Kette, um Social-Engineering-Angriffe deutlich wirksamer zu machen, weil das System Warnmechanismen weniger konsequent auslöst. Die CISA-Einordnung unterstreicht zudem, dass ein reines „Warten auf spätere Auswertung“ riskant ist, selbst wenn Details zur konkreten Ausnutzungsweise in den Informationen von Microsoft nicht enthalten sind.
Parallel dazu liefern die Oktober-Updates mehrere Baustellen, die in klassischen Patch-Management-Plänen oft unterschiedlich priorisiert werden. Eine davon ist CVE-2026-108398 im.NET Framework: Laut Microsoft war die Lücke vor dem Patch Tuesday bereits öffentlich bekannt. Hier geht es um die Umgehung von Sicherheitsfunktionen, und als Folge steht die Möglichkeit im Raum, die Windows Defender Application Control auszuhebeln. Damit könnten Angreifer nicht autorisierte Anwendungen ausführen und Code in einem geschützten Prozess-Kontext laufen lassen. Entdeckt hat diese Schwachstelle James Forshaw von Google Project Zero; eine Ausnutzung „in freier Wildbahn“ hat Microsoft allerdings nicht festgestellt. Für Teams ist das in der Praxis ein Balanceakt: Auch wenn die unmittelbare Wildbahn-Nachricht fehlt, erhöht die Kombination aus Defender Application Control und potenziell geschützten Ausführungswegen die Relevanz für Systeme, auf denen diese Schutzlinie aktiv ist.
Weitere auffällige Punkte betreffen auch Infrastruktur- und Unternehmenskommunikations-Komponenten. Beim Windows-DHCP-Server nennt Microsoft gleich zehn Lücken, davon fünf in der höchsten Schweregradstufe, mit dem Zielbild Remote-Code-Ausführung. Beim Exchange Server wird mit CVE-2026-70571 eine Schwachstelle adressiert, die sich durch eine präparierte E-Mail ergibt und bei der Inhaltskonvertierung greift; Microsoft ordnet die Angriffskomplexität als hoch ein. Dazu kommen zahlreiche Office-Lücken: Auch wenn die Details im Kurzüberblick nicht alle einzeln ausgeführt werden, bleibt die Handlungslogik ähnlich – die Updates sollten zügig eingespielt werden, weil das Zusammenspiel aus Produktversionen, Add-ins und Nutzungsverhalten die reale Angriffsfläche schnell vergrößert. Für die Patch-Strategie lohnt sich außerdem die zeitliche Sortierung: „Internetnahe“ Systeme, die häufig mit externen Quellen interagieren, sollten laut Microsoft vorgezogen werden, während interne Segmente stufenweise mit Tests und Rollback-Plan nachziehen.
Damit sich die Teams in der Vielzahl der Änderungen nicht verzetteln, skizziert Microsoft selbst einen pragmatischen Maßnahmenkatalog. Priorität hat CVE-2026-96951: möglichst zuerst beheben, idealerweise vor dem 16. Oktober. Für Installationen, die Windows Defender Application Control einsetzen, sollten Administratoren zudem Systeme aktualisieren, die von CVE-2026-108398 betroffen sein könnten. Anschließend empfiehlt sich, die Lücken mit dem höchsten Schweregrad zu prüfen und internetnahe Systeme zu priorisieren. Bis die Verteilung des Gesamtpakets abgeschlossen ist, sollte zudem der Umgang mit heruntergeladenen Dateien strenger kontrolliert werden – in der Praxis heißt das: Vorsicht bei Dateitypen, Absendern und eingebetteten Links, bis der Schutzmechanismus wieder konsistent greift. Da die Bereitstellung des Gesamtpakets Zeit beansprucht, ist die Windows-Shell-Lücke dabei ausdrücklich ein Fall, der nicht auf den späteren Vollrollout warten sollte. Für die operative Sicht auf Details bieten Zusammenfassungen der wichtigsten Lücken etwa Cisco Talos und das SANS Internet Storm Center; dort werden Schwachstellen nach Schweregrad, CVE-Nummer und betroffener Software eingeordnet, während die Microsoft Security Update Guide die konkreten Produkt- und Versionsbezüge liefert.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Patch Tuesday Oktober 2026: Microsoft schließt 1.417 Lücken, CISA-Frist am 16.10." für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Patch Tuesday Oktober 2026: Microsoft schließt 1.417 Lücken, CISA-Frist am 16.10." informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Patch Tuesday Oktober 2026: Microsoft schließt 1.417 Lücken, CISA-Frist am 16.10.« bei Google Deutschland suchen, bei Bing oder Google News!