


SAN FRANCISCO / LONDON (IT BOLTWISE) – Microsoft rückt Windows 11 stärker in den Mittelpunkt, wenn lokale KI-Agenten Aufgaben im Hintergrund erledigen. Auf dem Windows-Event in San Francisco stellte Windows-Chef Pavan Davuluri lokale agentische Lösungen mit breitem Systemzugriff als grundsätzlich unsicher dar. Zugleich macht Microsoft die Microsoft Execution Containers (MXC) unter Windows 11 allgemein verfügbar. Kernidee: Windows soll Zugriffsrechte nicht dem KI-Agenten selbst überlassen, sondern auf Betriebssystemebene isolieren und durchsetzen.
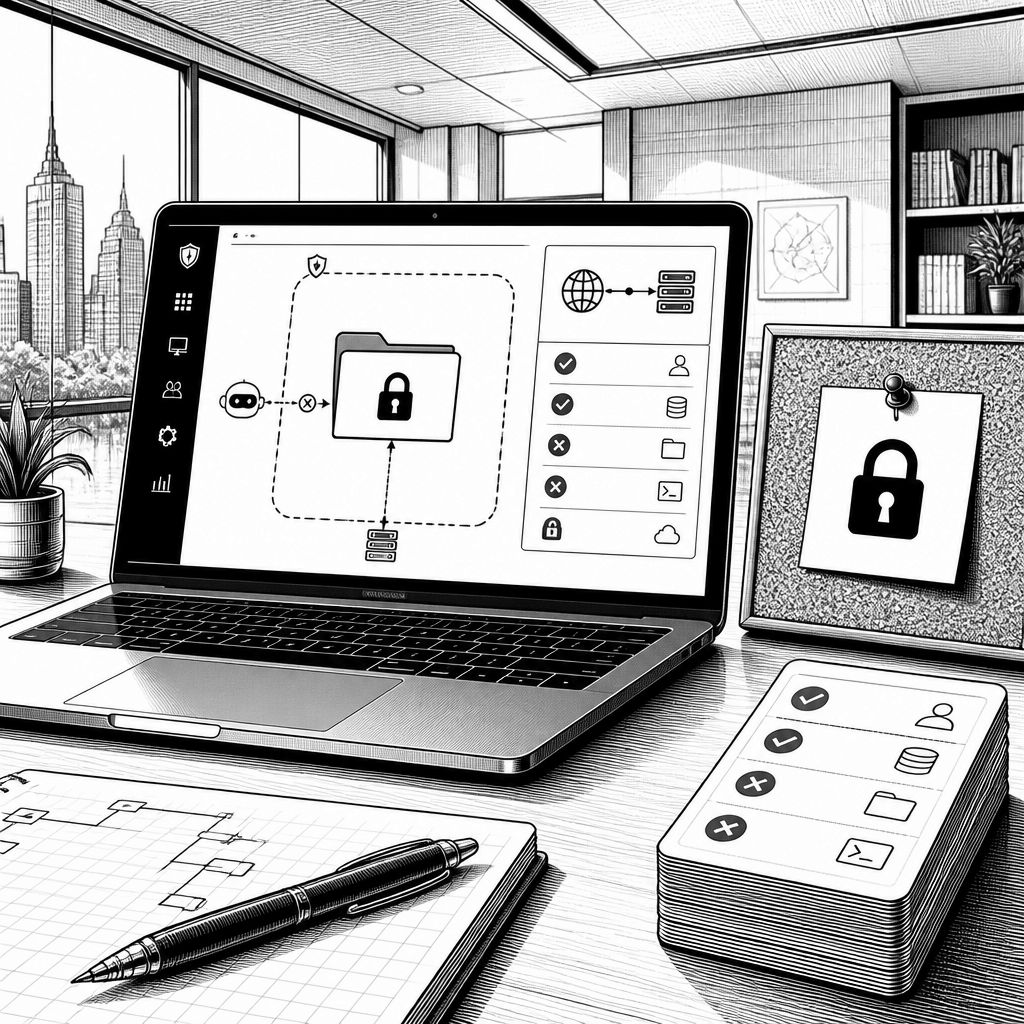
Lokale KI-Agenten sollen künftig nicht nur Texte erzeugen oder Vorschläge machen, sondern tatsächlich mit Betriebssystemressourcen interagieren. Genau hier setzt Microsoft an: Das Unternehmen will Windows 11 so weiterentwickeln, dass agentische Anwendungen weniger „aus Versehen“ ganze Nutzerumgebungen erreichen. Auf dem Windows-Event in San Francisco stellte Windows-Chef Pavan Davuluri den Sicherheitsgedanken in den Vordergrund und ordnete KI-Agenten mit breitem Systemzugriff als grundsätzlich unsicher ein. Die Botschaft ist klar: Selbst wenn ein Agent „nur“ mit Tools arbeitet, entscheidet am Ende, wie stark er auf Dateien, Netzwerkressourcen und die Benutzeroberfläche zugreifen darf.
Technisch betrachtet basiert Microsofts Ansatz auf der Microsoft Execution Containers (MXC)-Idee, die zwar bereits auf der Build 2026 vorgestellt wurde, jetzt aber unter Windows 11 allgemein verfügbar wird. MXC ist dabei keine reine Modell- oder Prompt-Ebene, sondern eine richtlinienbasierte Ausführungsschicht, die festlegt, auf welche Ressourcen ein KI-Agent zugreifen darf. Das betrifft nicht nur Dateien, sondern auch Netzwerkverbindungen, die Benutzeroberfläche und weitere Betriebssystemfunktionen. Entscheidend ist anschließend die Durchsetzung: Windows soll die Einschränkungen selbst umsetzen, statt sie allein dem KI-Modell oder dessen Anweisungen zu überlassen. Genau diese Lücke war in der Vergangenheit für viele Agent-Implementierungen anfällig.
Praktisch bedeutet das, dass Isolation nicht erst „irgendwie im Workflow“ stattfindet, sondern in abgestuften Schutzmechanismen innerhalb von Windows. Microsoft nennt je nach Anwendungsfall unterschiedliche Stufen der Abgrenzung, darunter getrennte Prozesse und Sitzungen sowie stärker abgeschottete Umgebungen. Eine erste Prozessisolierung für MXC war bereits vor dem aktuellen Event in Windows 11 angekommen und wurde unter anderem mit KB5124006 für Windows 11 26H1 adressiert. Diese Funktion wurde damals schrittweise ausgerollt und zielte unter anderem auf Coding-Agenten sowie modellgenerierten Code ab, also auf genau die Use-Cases, bei denen Schreibzugriffe und Automatisierung besonders riskant sein können.
Damit MXC nicht nur den Zugriff begrenzt, sondern auch Nachvollziehbarkeit schafft, geht Microsoft zusätzlich einen Schritt Richtung Identitäten. KI-Agenten sollen unter Windows eine eigene Identität und eigene Berechtigungen erhalten, statt grundsätzlich mit den Rechten des angemeldeten Nutzers zu arbeiten. Dadurch lassen sich Aktionen einem Agenten zuordnen, und vor allem lassen sich dessen Rechte getrennt vom Nutzer verwalten. Das reduziert das Risiko, dass ein Agent bei Fehlern, unerwartetem Tool-Calling oder einem kompromittierten Agent-Workflow automatisch im vollen „Nutzerkontext“ operiert. Anders gesagt: Rechte werden kleiner gedreht, aber auch besser steuerbar gehalten.
Aus Markt- und Architekturperspektive passt das gut zu dem Trend, agentische Systeme immer stärker in Produktivumgebungen zu integrieren. Gerade wenn ein lokaler Agent Werkzeuge anstößt, Dateien bearbeitet oder Aufgaben über längere Zeiträume erledigt, steigt die Bedeutung eines verlässlichen Sicherheitsrahmens. Branchenweit sind viele Risiken weniger ein Problem der Sprachfähigkeiten als vielmehr der Schnittstellen: Wer dem Agenten zu breite Freiheiten gibt, überträgt potenziell auch unerwartete Nebenwirkungen. MXC adressiert genau diese Schnittstellenebene, indem Zugriffe bereits auf Betriebssystemebene begrenzt werden – etwa so, dass ein Agent nur einen definierten Ordner und ausgewählte Netzwerkziele erreicht, ohne Zugriff auf das restliche Benutzerprofil zu benötigen.
Für Unternehmen und Entwickler wird dadurch ein anderes Designprinzip relevant: Security by Contract statt Security by Convention. Wer Agenten in eigene Workflows einbindet, muss zwar weiterhin darauf achten, welche Tools, Datenpfade und Aktionen der Agent nutzen darf, aber Microsoft verlagert die finale Verantwortung teilweise in die Windows-Schicht. Das kann die Planbarkeit erhöhen, weil Isolation und Berechtigungslogik nicht vollständig „in der Anwendung“ steckt. Gleichzeitig verändert sich die Teststrategie: Statt nur die Modellinstruktionen zu validieren, rückt die Frage in den Fokus, welche Ressourcen MXC einem Agenten in realen Bereitstellungen tatsächlich zuweist und wie sich diese Grenzen unter Last und bei komplexen Toolketten verhalten.
Wie sich der Ansatz weiterentwickelt, hängt vor allem davon ab, wie umfassend MXC in unterschiedlichen Windows-Editionen und Szenarien ausgebaut wird und wie fein abgestuft die Richtlinien in der Praxis abbildbar sind. Microsoft hat mit den bereits ausgelieferten Isolierungsbausteinen (inklusive der Prozessisolierung in Verbindung mit KB5124006) gezeigt, dass das Thema nicht bei der Ankündigung bleibt. Für die nächsten Schritte werden Entwickler vor allem prüfen, wie gut sich agentische Anwendungen mit klar abgegrenzten Rechten strukturieren lassen – und ob sich damit der häufige Zielkonflikt zwischen „viel Automatisierung“ und „wenig Angriffsfläche“ spürbar entschärfen lässt. Wenn das gelingt, dürfte MXC nicht nur ein weiteres Windows-Feature sein, sondern ein Baustein, der lokale KI-Agents schneller in sicherere Produktivpfade bringt.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Microsoft Execution Containers: Wie Windows lokale KI-Agenten absichert" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Microsoft Execution Containers: Wie Windows lokale KI-Agenten absichert" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Microsoft Execution Containers: Wie Windows lokale KI-Agenten absichert« bei Google Deutschland suchen, bei Bing oder Google News!