
LONDON (IT BOLTWISE) – Ein Traffic Distribution System namens Help TDS verknüpft nach Erkenntnissen von Infoblox Affiliate-Kampagnen wie Hotejka und eine frühere Plattform namens ROI777. Seit April 2026 nutzt die Gruppe dafür nach Angaben der Ermittler tausende kostenlose Cloudflare-Pages-Domains; über 20.000 Varianten wurden inzwischen beobachtet. Ziel sind Tech-Support-Scams mit Browser-Manipulation, Sperrbildschirmen und Telefon-Hotlines, bei denen Opfer zur Installation von Remote-Desktop-Tools gebracht werden. Zusätzlich steht eine bösartige WordPress-Komponente mit dem Namen „woocommerce_inputs“ im Fokus, die WordPress-Zugangsdaten abgreift.
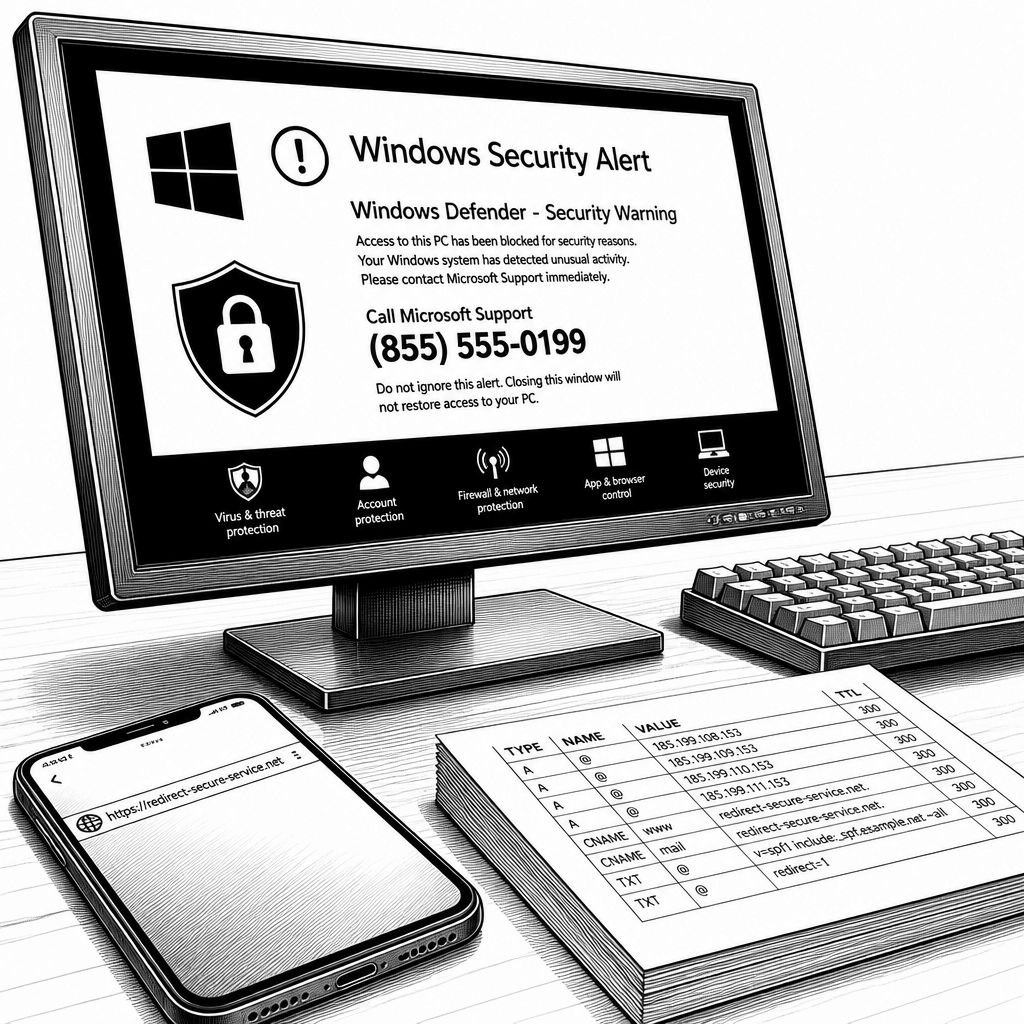
Die technische Kette hinter modernen Tech-Support-Scams wirkt selten wie ein einzelner „Schadcode“, sondern eher wie eine Routing-Engine mit passenden Zielseiten. Genau so ordnet Infoblox ein seit mindestens 2017 aktives Traffic Distribution System (TDS) ein, das unter dem Namen Help TDS operiert. Laut dem Bericht, der unter anderem die Funktionsweise und die Weitergabe von Traffic beschreibt, liefert Help TDS „tech support scams (TSSs) that direct users to call centers, where social engineering is used to convince them to install remote desktop tools“. Die entscheidende Rolle spielt dabei nicht nur die Betrugsseite, sondern die Infrastruktur, die Besucher aus kompromittierten Websites oder Werbe-/SEO-Umleitungen abfängt, anhand von Browser- und Standortsignalen bewertet und anschließend dynamisch in unterschiedliche Kampagnenpfade leitet.
In der aktuellen Phase rückt vor allem die Ausspielung über kostenlose Cloudflare-Pages-Assets in den Mittelpunkt. Seit April 2026 werden die Scams nach Angaben von Infoblox auf freien Cloudflare-Pages-Seiten unter verschiedenen Subdomains betrieben, etwa unter *.pages[.]dev. Allein durch die kontinuierliche Neuanlage von etwa 300 „disposable pages“ pro Tag kommen inzwischen mehr als 20.000 beobachtete Domains zusammen. Das ist aus Sicht der Angreifer strategisch: Kurzlebige Seiten erschweren einerseits Blacklisting und andererseits forensische Rückverfolgung, weil jede Domain eine eigene Entität im DNS- und Web-Scanning-Ökosystem darstellt. Gleichzeitig bleibt die Logik der Kampagne konsistent, weil das TDS als zentrale Entscheidungsschicht fungiert und nicht jede Landingpage vollständig „von Grund auf neu“ sein muss.
Technisch wird das TDS-Entscheidungsmodell als nachgelagerte Relais-Stufe beschrieben, die Traffic von kompromittierten Websites, bösartigen Ads, Social-Media-Links oder SEO-Spam übernimmt. Dabei werden Parameter wie geografische Zuordnung, Geräte-Metadaten, IP-Reputation und Hinweise auf headless Browser genutzt, um die Route festzulegen. Infoblox beschreibt Help TDS und seine Vorläufer als „routing decision infrastructure for a small affiliate program“ – und genau diese Architektur macht die Kampagne resilient. Wenn ein Zielpfad gesperrt oder auffällig wird, kann der Betreiber die Besucherströme auf alternative Affiliate-Infrastrukturen umschalten. In der Praxis beginnt die Interaktion bei den länderspezifisch und geräteabhängig ausgespielten Scareware-Lures oft mit einem vermeintlichen Windows-Update, gefolgt von Meldungen, das System sei deaktiviert, und einer behaupteten Blockade „computer lock“, die den Nutzer daran hindern soll, „illegal activity“ selbst zu unterbinden.
Der nächste Schritt ist das Social-Engineering-Design: Wer in den Dialog einsteigt, soll laut der Beschreibung Opferpfade aufrufen, die zu gefälschten Microsoft-Warnanzeigen führen und anschließend eine Telefonnummer ausspielen, über die eine „Windows Support“-Stelle erreicht werden soll. Wenn das Opfer anruft, wird ihm typischerweise die Installation einer Remote-Desktop-Software nahegelegt – im Bericht wird dabei ein Tool wie „Ultraviewer“ explizit genannt. Parallel entscheidet das Fingerprinting darüber, ob der Nutzer in den Tech-Support-Scam gelangt oder an eine zweite Affiliate-Instanz weitergereicht wird, die das Gerät erneut bewertet und anschließend Traffic wiederum „reszelt“. Besonders aufmerksam machen dabei zwei Zahlen: In einem Hotejka-Telegram-Beitrag vom 17. Juli wird nach Angaben der Ermittler behauptet, ein „small call center in Germany“ würde 50 bis 100 Anrufe pro Tag bearbeiten. Damit wird das Geschäftsmodell messbar planbar, statt nur auf zufällige Klicks zu setzen.
Die Verbindung zwischen den Beteiligten lässt sich laut Infoblox über mehrere Spuren herstellen: historische DNS-Muster, die wiederkehrende Nutzung anderer Affiliate-/Advertising-Plattformen und einheitliche Command-and-Control-Prozesse. Besonders relevant ist zudem die in mehreren Kampagnen auftauchende Brücke zwischen Hotejka und einer früheren Aktivität rund um ROI777. Aus dem Umfeld dieser Entwicklung nennt Infoblox eine hohe Übereinstimmung in der Infrastrukturlogik und verweist darauf, dass „Historical DNS records, loyal use of other affiliate advertising platforms over the years, and consistent command-and-control (C2) mechanisms give us a high degree of confidence that ROI777 and Hotejka are one and the same“. Ergänzend wird auch eine historische C2-Quelle genannt: Dem Bericht zufolge gehörte „roi777[.]com“ in der Zeit zwischen 2018 und 2020 zu den Domänen, über die Redirect-Ziele geladen wurden.
Parallel dazu zeigt der Blick auf die WordPress-Seite des Angriffs, wie die Kampagnen „im Web“ Fuß fassen. GoDaddy habe im August 2025 eine Entwicklung dokumentiert, bei der eine bösartige WordPress-Komponente namens „woocommerce_inputs“ auf tausenden Webseiten eingesetzt worden sei, um WordPress-Zugangsdaten zu stehlen und Redirects vorzubereiten. Das Plugin bzw. alternativ ein benutzerdefinierter HTML-Block werde demnach durch die Affiliates in die betroffenen Seiten injiziert; die Redirect-Ziele würden anschließend von Command-and-Control-Servern nachgeladen. Damit schließt sich der Kreis zu Help TDS: Kompromittierte Websites liefern die Besucherströme an das TDS, das die Zielsetzung übernimmt – und in weiteren Schritten werden die Nutzer dann in Browser-Locker-Szenarien, Malware-Drops oder Scam-Landingpages überführt. Der Bericht ordnet außerdem ein, dass Help TDS Traffic routinemäßig an eine weitere kriminelle Affiliate-Infrastruktur wie „VexTrio Viper“ übergibt, die ihrerseits für Scams, Riskware, Spyware, Adware und auch pornografische Inhalte genutzt werden soll.
Der wirtschaftliche Kern bleibt dabei das Affiliate-Modell: Traffic wird nicht „direkt“ als Endprodukt verkauft, sondern als zielgerichteter Besucherstrom mit Identitäten, die sich auf den Nutzerpfad anpassen lassen. Infoblox führt aus, dass Hotejka/ROI777 seit 2017 eng mit zwei Affiliate-Plattformen verbunden gewesen sei, und leitet daraus ein Erlöspotenzial ab. Nach Angaben von Infoblox, gestützt auf beobachtete DNS-Volumina über Jahre, Affiliate-IDs zur Tracking-Konsistenz sowie allgemein zitierte Payout-Größen im Affiliate-Werbeumfeld, wird vermutet, dass die Programme „at least a few million dollars (USD)“ ausgezahlt bekommen haben. Für Unternehmen, die WordPress-Ökosysteme betreiben oder betreiben lassen, liegt die praktische Konsequenz weniger in der einzelnen Domain, sondern in der Kombination aus kompromittierter Web-Integrität, bösartigen CMS-Komponenten und dynamischer Umleitung auf eine wiederverwendbare TDS-Schicht. Genau hier sollten Security-Teams besonders auf IOCs wie ungewöhnliche Plugin-Injektionen, Redirect-HTML-Fragmente und auffällige C2-/DNS-Kohärenzmuster achten, bevor die nächste Welle mit neuen, kurzlebigen Ausspielpunkten wieder anläuft.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Help TDS, Hotejka & ROI777: 20.000+ Cloudflare-Pages für Tech-Support-Scams" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Help TDS, Hotejka & ROI777: 20.000+ Cloudflare-Pages für Tech-Support-Scams" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Help TDS, Hotejka & ROI777: 20.000+ Cloudflare-Pages für Tech-Support-Scams« bei Google Deutschland suchen, bei Bing oder Google News!