
OSLO / LONDON (IT BOLTWISE) – Bei einer norwegischen Militärübung am Flughafen Oslo sollen Kameras aus Mietfahrzeugen sensible Informationen erfasst haben. Laut Berichten wurden Videos gefunden, die Zugänge zu gesicherten Bereichen betrafen, darunter auch Codes zum Öffnen von Toren oder Türen. Die Armee setzte die Nutzung der Fahrzeuge trotz der Entdeckung bis zum Ende der Übung fort, weil zunächst keine Alternativen verfügbar waren. Das Ereignis rückt die Sicherheitsrisiken vernetzter Fahrzeuge sowie weiterer „Rolling Computers“ wie Wearables in den Fokus.
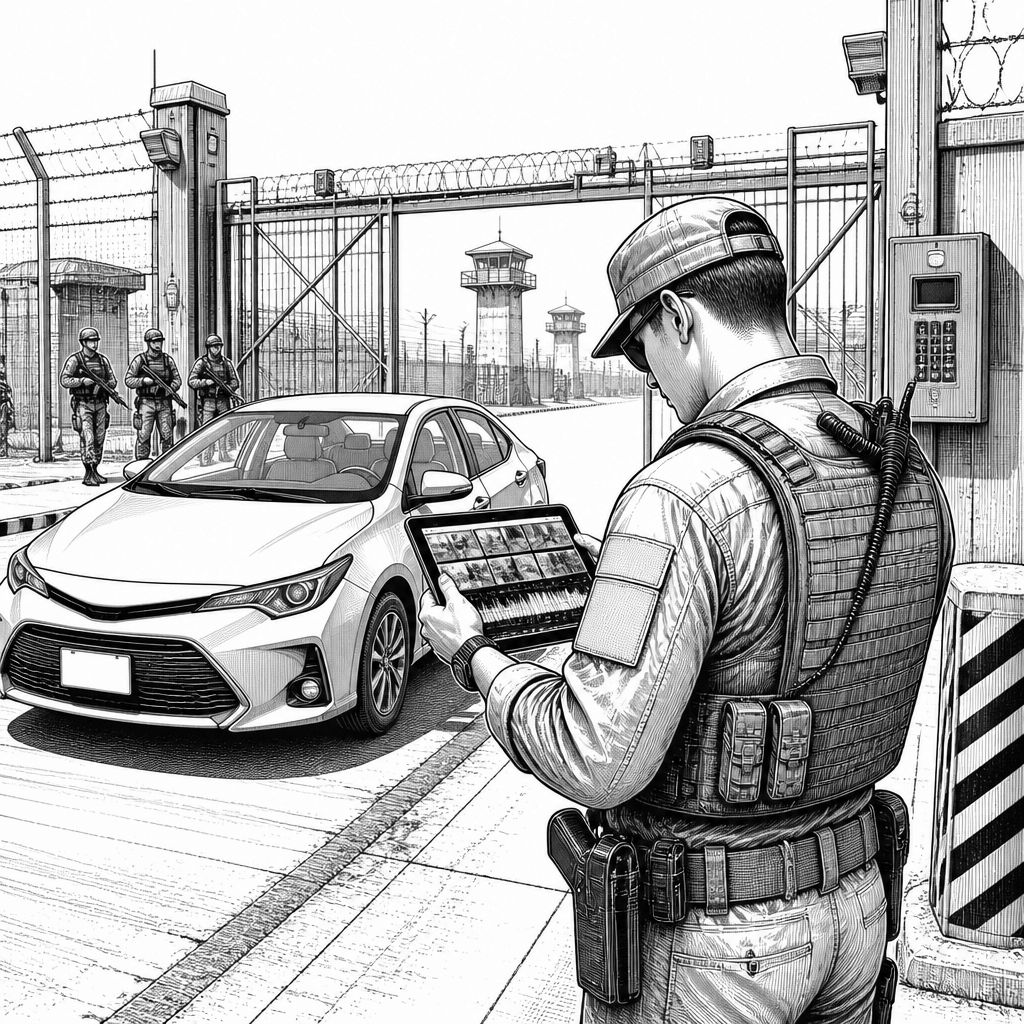
Eine Militärübung am Flughafen Oslo hat das Grundproblem vernetzter Systeme in besonderer Schärfe sichtbar gemacht: Moderne Fahrzeuge sind nicht nur Transportmittel, sondern unterwegs erzeugte Informationsquellen. Zwischen dem 14. und 18. September wurden Soldaten im Rahmen einer Sicherheitsübung darauf aufmerksam, dass Videos auf den Fahrzeugen aufgezeichnet und in den Systemen gespeichert worden waren. Deren Inhalte gingen über harmlose Alltagsaufnahmen hinaus. Sie zeigten offenbar, wer in das Fahrzeug ein- und ausstieg, welche Wege genommen wurden und sogar, welche Codes an bestimmten Zugängen genutzt wurden, um Tore oder Türen zu öffnen.
Der norwegische Sicherheitskontext ist dabei nicht zufällig. Während europäische Streitkräfte den Schutz gegen Spionage und hybride Bedrohungen verstärken, bleibt die technische Realität: In der physischen Welt sitzen zunehmend sensorische „Datenarme“ an den falschen Stellen. In dem konkreten Fall stammen die Aufnahmen nach den vorliegenden Angaben aus Mietfahrzeugen, bei denen der Fahrzeugherstellerbezug mindestens teilweise zu chinesisch geprägten Markenreihen führte. In der Berichterstattung wird dabei unter anderem von Fahrzeugen der Deepal-Baureihe gesprochen, die dem staatlich kontrollierten Automobilumfeld von Changan zugeordnet werden. Aus Sicht der Organisationen, die für strategische Risiken zuständig sind, ist die entscheidende Frage nicht nur, ob Daten lokal gespeichert werden, sondern wohin sie möglicherweise weitergeleitet werden könnten.
Für die betroffene Sicherheitslogik hat das Verteidigungsumfeld konkrete Konsequenzen. Laut Dagens Næringsliv wurden die Sicherheitsrelevanz und das Auffinden der Sensoraufzeichnungen innerhalb der Übung zunächst erkannt; die Soldaten löschten die Videos. Der militärische Betrieb sei dennoch bis zum Ende der Übung fortgeführt worden, weil die kurzfristige Umstellung auf Alternativen nicht gegeben war. Als Antwort darauf setzt die Armee demnach nicht primär auf ein pauschales Verbot, sondern auf standortspezifische Sicherheitsprozeduren. Die Logik dahinter ist nachvollziehbar: Ein generelles Verbot bestimmter Fahrzeugherkunft würde laut dieser Abwägung in keinem Verhältnis zum erwarteten Sicherheitsgewinn stehen, während lokale Einschränkungen – etwa für Fahrzeuge mit Kamera- und Sensorausstattung – gezielt Risiken reduzieren können.
Die operative Ebene bleibt dabei rechtlich und technisch sensibel. Hertz Norge betonte in diesem Zusammenhang, dass Nutzerdaten geschützt seien. Der Marketing- und Kommunikationsdirektor Hallvard Nerbovik wird mit den Worten zitiert: „Our customers’ data is safe with us. No personal data related to our rentals is shared with car manufacturers, our owners or other third parties without explicit legal grounds.“ Gleichzeitig bleibt in der Darstellung offen, ob Bordvideo- oder Sensorinhalte tatsächlich ausschließlich lokal verbleiben oder unter welchen Bedingungen eine Übertragung stattfinden könnte. Auch Changan beantwortete die Fragen im Zusammenhang mit dem Vorfall nicht. Diese Lücke zwischen „keine personenbezogenen Daten“ und „keine sensiblen Betriebsdaten“ ist für Sicherheitsteams wichtig, weil militärische Risiken häufig weniger aus Identitätsdaten als aus Kontextinformationen entstehen: Routen, Zeitfenster, Zugriffspfade und Muster der Bewegung.
Norwegens Behörden ordnen den Vorfall zudem in ein breiteres Bild ein, in dem moderne Fahrzeuge als „rolling computers“ betrachtet werden. Der Verantwortliche der norwegischen Nationalen Sicherheitsbehörde (NSM), Andreas Skjold-Lorange, wird in dem Zusammenhang mit einer klaren Grundannahme eingeordnet: „We don’t know for sure where the information is sent or what it’s used for.“ Damit wird weniger eine konkrete Geheimdienst-Absicht behauptet, sondern vielmehr die prinzipielle Unwissenheit über Datenflüsse und Verwendungszwecke betont. Genau diese Asymmetrie – das Sicherheitsinteresse des Empfängers versus die Transparenzanforderung an den Hersteller – ist der Kern hybrider Risikoarchitekturen. Die NSM verweist außerdem auf Abhängigkeiten von einzelnen Ländern bei Produkten oder Services. Skjold-Lorange warnt sinngemäß: „If we become too dependent on services or products from a given country, that makes us vulnerable, whatever that country may be.“ Für Unternehmen und Behörden bedeutet das: Der Sicherheitsplan sollte nicht nur technische Filter enthalten, sondern auch Lieferketten- und Betriebsrisiken adressieren.
Dass Fahrzeuge kein Einzelfall sind, zeigen weitere Beispiele aus dem digitalen Alltag. Bereits Testresultate für Osloer Stadtbusse, durchgeführt im Kontext des öffentlichen Nahverkehrs, deuten darauf hin, dass bestimmte Updates theoretisch genutzt werden könnten, um Systeme aus der Ferne zu beeinflussen. Ruter hat daraufhin Mechanismen eingeführt, um eingehende Signale zu überwachen und zu verzögern und so Updates kontrollierbarer zu machen. Parallel dazu gilt: Smartwatches und Fitness-Apps wie Strava, die viele Sportler ohnehin im Alltag nutzen, können Metadaten liefern, die Rückschlüsse auf Standorte und Bewegungsrouten zulassen. Nach der Darstellung wurden 2018 durch veröffentlichte Trainingsdaten militärische Standorte und Routen identifizierbar. Und auch in Frankreich wurde laut Bericht im März mithilfe einer App nahezu in Echtzeit die Position eines Flugzeugträgers im östlichen Mittelmeer ausfindig gemacht. Das Muster ist stets gleich: Nicht die „Inhalte“ sind das größte Problem, sondern die Kontextdaten.
Für die Umsetzung in der Praxis heißt das, dass Sicherheitsverantwortliche ihre Maßnahmen entlang der gesamten Informationskette denken müssen. Selbst wenn Hersteller betonen, dass keine personenbezogenen Daten geteilt würden, bleiben Fragen nach Borddaten, Sensorlogik, Updatepfaden und möglichen Integrationen offen. Für Militärübungen kann das bedeuten, dass Fahrzeugzulassungen stärker an Einsatzorte gekoppelt werden, dass Kameras und Datenschnittstellen – soweit technisch möglich – deaktiviert oder restriktiv konfiguriert werden und dass Lösch- und Prüfprozesse fest in die Übungsdurchführung eingebettet werden. Gleichzeitig wird der Druck auf Beschaffungs- und Betriebsprozesse steigen, etwa bei der Bewertung von Update-Fähigkeiten, Telemetriepfaden und dem Maß an Transparenz, das Lieferanten nachweislich liefern können.
Unter dem Strich macht der Fall aus Oslo zwei Trends deutlich. Erstens wächst die Angriffsfläche physischer Systeme durch Sensorik, Konnektivität und Software-Updates, wodurch ein „klassischer“ Sicherheitsansatz ohne Datendynamik zu kurz greift. Zweitens verschiebt sich das Risiko-Management weg vom Hersteller-Slogan hin zu konkreten, überprüfbaren Datenflüssen: Was wird erfasst, wo wird es gespeichert, wie wird es übertragen, und wer kann es später beeinflussen? Für Organisationen, die auf vernetzte Produkte setzen, bleibt damit eine pragmatische, aber konsequente Konsequenz: Standortbezogene Regeln, harte Datenhygiene und Lieferkettenkontrolle werden eher zum Standard als zur Ausnahme.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Norwegen: Chinesische Autos könnten bei Militärübungen sensible Daten leaken" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Norwegen: Chinesische Autos könnten bei Militärübungen sensible Daten leaken" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Norwegen: Chinesische Autos könnten bei Militärübungen sensible Daten leaken« bei Google Deutschland suchen, bei Bing oder Google News!