
LONDON (IT BOLTWISE) – Ein KI-Coding-Agent hat bei einem macOS-Entwickler einen Krypto-Miner entdeckt, der sich als CPU-Last-Fresser tarnte. Laut Meldung lief die Mining-Software „xmrig“ zeitweise mit etwa 1175% CPU-Auslastung, entsprechend ungefähr zwölf Prozessorkernen. Die anhaltend hohen Temperaturen machten die Infektion erst auffällig. Anschließend stoppte der Agent den Autostart-Startvorgang, verschob Dateien in eine Quarantäne und eine nachgelagerte Malwarebytes-Prüfung sollte den Erfolg verifizieren.
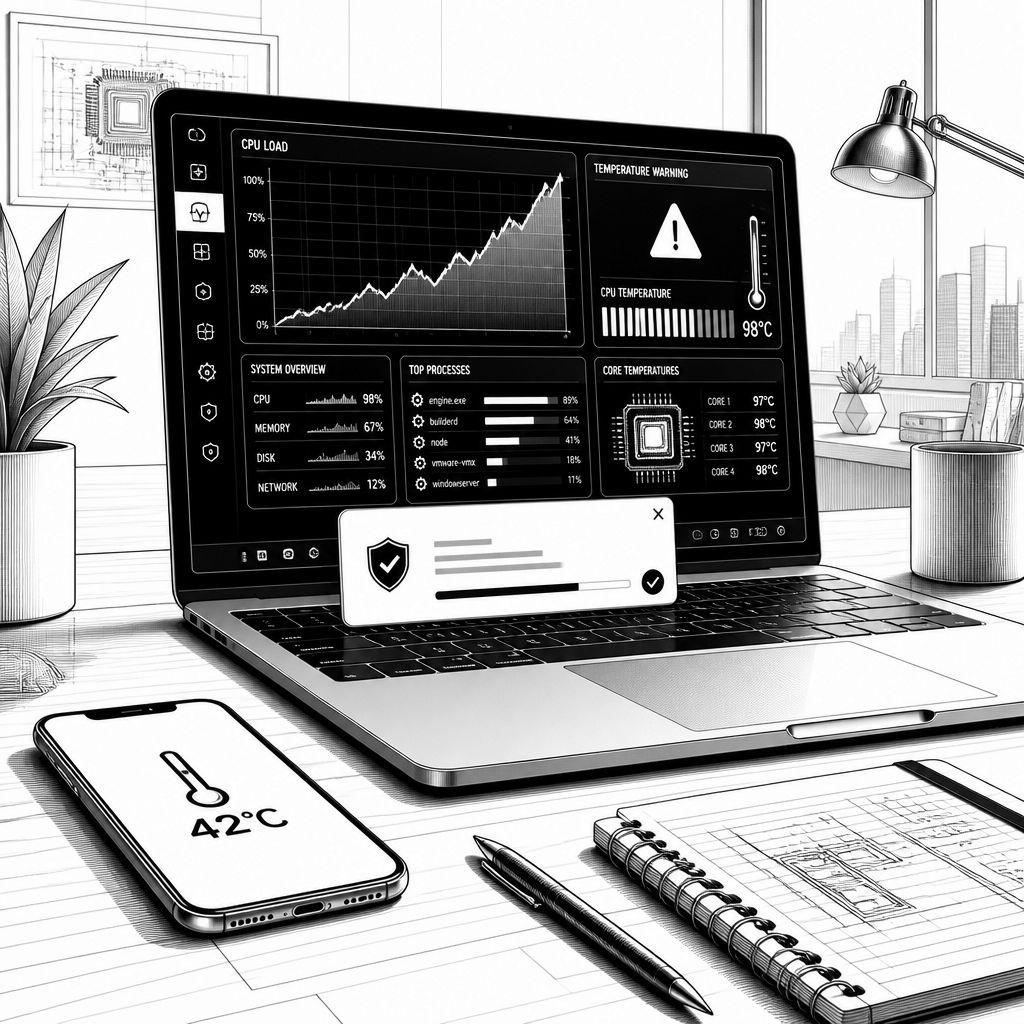
Was zunächst wie ein klassischer Fall von „zu heißem Laptop“ wirkt, entpuppt sich bei näherer Betrachtung als Lehrstück für die Grenzen und Stärken moderner KI-Assistenzsysteme. Ein Entwickler nutzte einen KI-gestützten Coding-Agenten, um eine App zum Überwachen von CPU- und Temperaturwerten auf macOS zu bauen. Der Agent gab dabei keine Programmierempfehlung im engeren Sinn, sondern eine Warnung: Auf dem Mac liefe bereits eine Crypto-Mining-Software, die der Entwickler selbst nicht installiert hatte. Dass genau diese zusätzliche Belastung ausgerechnet die Temperaturdaten „kaputt“ aussehen ließ, ist der entscheidende Twist der Geschichte.
Im Kern geht es um eine typische Malware-Strategie: Der Mining-Prozess bindet dauerhaft Rechenzeit und damit Energie, wodurch nicht nur die Performance sinkt, sondern sich auch thermische Spuren nach außen tragen. In den Berichten wird dabei „xmrig“ als konkrete Komponente genannt. Der KI-Agent soll gesehen haben, dass xmrig etwa 1175% CPU-Auslastung nutzte, ungefähr im Sinn von „rund zwölf Kerne“. Auf macOS lässt sich eine solche CPU-Auslastung auch deshalb als sehr auffällig wahrnehmen, weil die Werte bei multi-core Lasten schnell skaliert wirken. Wenn parallel hohe Temperaturspitzen auftreten – im Text ist von einem Maximum um 112 Grad Celsius die Rede – wird aus der theoretischen Sicherheitsfrage praktisch sofort ein Troubleshooting-Problem.
Aus technischer Sicht ist die Kombination aus Autostart und thermischer Beobachtbarkeit der Knackpunkt. Der Mining-Client habe sich dem Bericht zufolge so versteckt, dass er beim Systemstart wieder anläuft. Der Entwickler bzw. der betroffene Nutzer habe den Schaden zunächst über den Temperaturmonitor eingegrenzt, nachdem der Verdacht auf ungewöhnlich hohe „raw temperature sensor readings“ aufgekommen war. Interessant ist dabei, dass der eigentliche Anlass nicht die Infektion selbst war, sondern die ungewöhnlichen Messwerte. Damit entsteht eine Art indirekter Detektionskette: Statt sofort „Malware erkannt“ zu sagen, liefert das thermische Monitoring Hinweise, die anschließend durch den Agenten auf eine konkrete Prozessquelle zurückgeführt werden können.
Der KI-Agent reagierte anschließend in einer Weise, die für Admin- und Security-Workflows bedeutsam ist: Er ordnete die Lage als potenziell unerwünschte CPU-Last ein und fragte nicht einfach „löschen?“, sondern schlug einen kontrollierten Aufräumvorgang vor. Laut Beschreibung entschied der Agent, die laufende Umgebung nicht blind zu „killen“, sondern zunächst den Autostart-Eintrag zu stoppen und die Dateien in einen Quarantäne-Ordner zu verschieben. Dieses Vorgehen ist aus Sicht von Betriebssicherheit nachvollziehbar: Quarantine statt sofortiges hartes Entfernen reduziert das Risiko, dass man aus Versehen Dateien zerstört, die zu legitimen Systemkomponenten gehören könnten. Die eigentliche Wirkung bestand zudem darin, dass der CPU-Hog entschärft wurde – und damit typischerweise auch die Temperaturbelastung sofort zurückfällt.
Für Entwickler ist außerdem relevant, wie sich hier die Rolle von KI-gestützter Automatisierung und menschlichem Kontext gegenseitig stützen. In der geschilderten Situation hatte der Nutzer zuvor bereits selbst untersucht und im Social-Media-Kontext erklärt, dass „die Malware-Präsenz“ die Hitzeprobleme erkläre. Der KI-Agent kam dann als beschleunigter Interpret und konkreter Ausführungshelfer hinzu: Er identifizierte den Zusammenhang zwischen einem Prozessnamen und dem gemessenen Temperaturverlauf. Gleichzeitig bleibt die Verantwortung nicht vollständig bei der Maschine: Wer einen Autostart-Eintrag nicht überprüft oder verdächtige Prozesse nicht verifiziert, kann trotz Tools lange in die falsche Richtung troubleshooten. Der Fall zeigt damit eher eine verstärkte „Human-in-the-loop“-Praxis als eine komplette Automatisierung.
Was die Validierung betrifft, folgt im Text ein weiterer Schritt: Nach der Bereinigung soll ein Malwarebytes-Scan durchgeführt worden sein, um zu prüfen, ob die Maßnahme wirklich greift. Das ist für die Praxis wichtig, weil ein einzelnes Tool – selbst wenn es durch einen KI-Agenten assistiert wurde – nie die einzige Prüfebene sein sollte. Insbesondere bei Krypto-Minern lohnt der Blick auf Reste wie persistente Startkomponenten, veränderte Login-Items oder wiederkehrende Prozesse, die nach einem Reboot erneut anlaufen könnten. Thermische Indikatoren helfen dabei zwar beim Aufdecken, aber sie sind keine forensische Beweisführung. Genau deshalb ist der zusätzliche Scan ein plausibler Abschluss.
Auch markt- und industriebezogen liefert die Geschichte einen Hinweis darauf, wie sich KI-Developer-Tools künftig stärker in Sicherheits- und Betriebsabläufe einweben könnten. Wenn ein Coding-Agent nicht nur Code generiert, sondern auch Systemzustände interpretiert (etwa über Prozess- und Sensorinformationen), entsteht ein neuer Pfad für schnelle Diagnose. Gleichzeitig wird damit die Erwartungshaltung steigen: Entwickler werden KI nicht nur nach „Feature-Code“, sondern nach belastbaren Handlungsoptionen für Incident Response befragen. Für Unternehmensumgebungen bedeutet das: KI-Assistenz sollte idealerweise in eine kontrollierte Toolchain eingebettet sein, in der Quarantäne-Mechanismen, Logging und unabhängige Scans zusammenpassen.
Am Ende bleibt die eigentliche Sicherheitslektion überraschend banal: Hohe CPU-Last und ungewöhnliche Temperaturen sind auf Entwicklerrechnern nicht „nur Pech“, sondern oft ein sichtbares Symptom. Der KI-Agent fungierte hier als Verstärker für eine ohnehin vorhandene Beobachtung, indem er den thermischen Befund in einen konkreten Prozess und damit in eine konkrete Maßnahme übersetzte. Wer solche Indikatoren regelmäßig überwacht und verdächtige Autostarts konsequent prüft, kann Krypto-Miner früh stoppen – und reduziert das Risiko, dass sich Schadsoftware unbemerkt in produktive Arbeitsabläufe einschleicht.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "KI-Coding-Agent findet Krypto-Miner auf dem Mac und räumt ihn auf" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "KI-Coding-Agent findet Krypto-Miner auf dem Mac und räumt ihn auf" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »KI-Coding-Agent findet Krypto-Miner auf dem Mac und räumt ihn auf« bei Google Deutschland suchen, bei Bing oder Google News!