
LONDON (IT BOLTWISE) – Bei Salesforce Agentforce entsteht ein kritischer Risiko-Pfad nicht durch die Modelllogik, sondern durch die Host-Anwendungskonfiguration. Konkret verknüpfen Unternehmen Flow-basierte Agent-Eingaben mit Email-to-Case oder Web-to-Case: Vom öffentlichen Internet über eine Ticket-Record-Entstehung bis in den Agent-Prompt und zurück in die Fall-Kommentare. Eine Studie aus August 2026 beschreibt, wie dadurch auch unautorisierte Eingaben in interne Agent-Instruktionen gelangen können. Entscheidend ist: Wer Agenten erbt, muss deren Intake-Kette und Trigger-Einstellungen genauso neu bewerten wie den eigentlichen KI-Call.
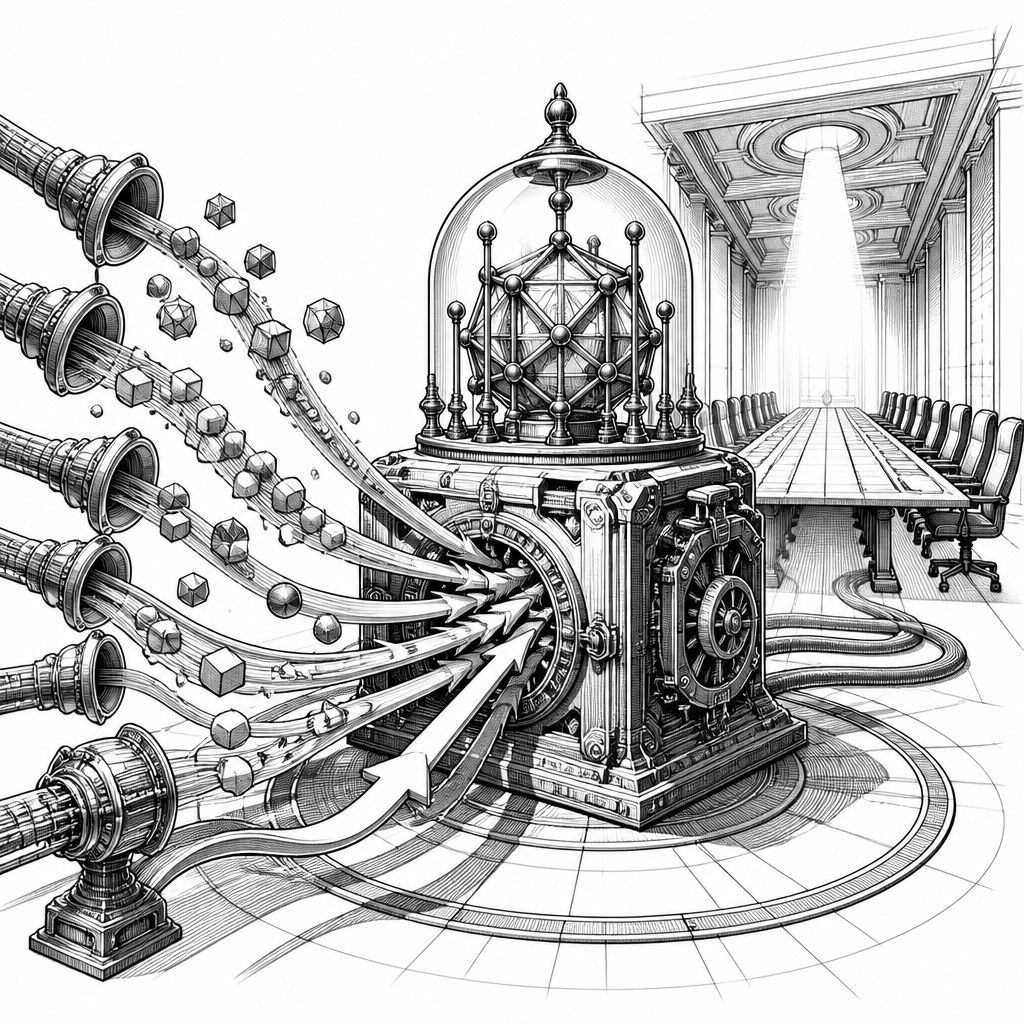
Der zentrale Punkt der aktuellen Debatte um Agenten ist überraschend unromantisch: Die Sicherheitsfrage sitzt selten im Modell, sondern in der Anwendung, in die ein Agent „hineinverdrahtet“ ist. Der beschriebene Pfad in Salesforce Agentforce startet mit einer typischen Event-Logik: Ein Datensatz wird angelegt oder ein Case wird aktualisiert, ein Flow übergibt Daten an einen Agent-Prompt, und die Antwort des Agents landet anschließend wieder als Case-Kommentar und damit als Ausgangspunkt für eine erneute Kundenkommunikation. In isolierter Betrachtung sind Flow, Email-to-Case und Web-to-Case jeweils Standardfunktionen. Verkettet man sie jedoch entlang der gesamten Ticket-Entstehung, wird aus einer Support-Einlaufstelle eine potenzielle „Tür“ zu internen Agent-Instruktionen.
Was diese Kette besonders brisant macht, ist die fehlende Kontrolle über die Identität des Auslösers innerhalb der Agent-Prompt-Pipeline. Berichten zufolge kann ein externer, nicht authentifizierter Akteur über denselben Kanal in die Agent-Anweisungen hineinreichen, über den später auch die Antwort wieder nach außen gelangt. Der Hinweis der Forscher aus dem Kontext August 2026 lautet dabei nicht, dass Systeme falsch konfiguriert wurden, sondern dass die Governance so aufgebaut war, als existiere der Agent zum Zeitpunkt einer Sicherheitsprüfung noch nicht. Genau dort entsteht eine Governance-Lücke: Beschaffungs- und Risiko-Reviews prüfen typischerweise das „damals vorhandene“ Setup, aber nicht die später verknüpften Agentenketten, bei denen Intake-Features, Trigger-Regeln und Objektfreigaben im Zusammenspiel den effektiven Datenfluss bestimmen.
Damit wird auch klar, warum klassische Schutzmechanismen wie Prompt-Filter in solchen Szenarien weniger sehen als Betreiber erwarten. Ein Prompt-Filter kann den Inhalt der Eingabe zwar prüfen, aber er versteht nicht automatisch, dass die Quelle einer bestimmten Eingabe aus einem Kontext stammt, der für eine sichere Agenteninteraktion eigentlich nicht gedacht ist – zum Beispiel aus einem vom öffentlichen Internet aus gestarteten Email-to-Case-Vorgang. In der Praxis entscheidet sich die Risikostufe damit an mehreren Stellen: Welche Intake-Features sind aktiv, welche Trigger feuern, welche Datenobjekte für Gastnutzer sichtbar sind und welche Automationen untrusted Input durchreichen. Genau diese Variablen werden bei „einmaligen“ Prüfungen oft nicht erneut in den Blick genommen, weil sie nicht in der Modellwelt verortet sind, sondern in der Applikations- und Konfigurationsschicht.
Ein weiteres Muster verstärkt das Problem: Agenten sind inzwischen nicht mehr nur „Projekte“, sondern werden wie Produktivitätstools gebaut – und zwar mit den Berechtigungen, die der Ersteller im Moment des Baus besitzt. Das führt zu einer Art Shadow-Zugriff: Wenn eine Person oder ein Team einen Agent erstellt, übernimmt dieser den Zugriff, der für die Erstellung nützlich war. Aus einem einzelnen Schatten-Workflow wird schnell eine Shadow-Agentenlandschaft, die über viele Oberflächen hinweg unbemerkt läuft. Hinzu kommt, dass Agenten sich zunehmend selbst nachladen: Ein Coding-Agent, der in einem Chat-Kanal „tagged“ ist, kann weitere Agenten scaffolden oder deployen, und Orchestrierungsplattformen können Sub-Agenten mit eigenen Verbindungen starten. Sobald Governance davon ausgeht, dass immer ein Mensch bewusst jeden einzelnen Agenten anstößt, ist sie stillschweigend überholt.
Warum bleibt die Rechenschaftspflicht so oft papierbasiert? Weil sie sich in Antworten auf „Was ist eure Policy?“ erschöpft. Bei großen Unternehmen liefert die Befragung dann schnell ein Dokument: Acceptable-Use-Regeln, ein monatliches Komitee, Prinzipien, die niemand bestreitet. Sobald jedoch die operative Frage kommt – wie viele Agenten laufen gerade, wer kann womit interagieren, wer ist owner und wie lange existiert der Lifecycle – entsteht ein Vakuum. Selbst externe Sicherheits-Checks, die „von außen“ arbeiten, stoßen an Grenzen: In der OWASP-Beschreibung zu Agentic Skills wird genau diese Lücke unter der Kategorie „No Governance“ herausgearbeitet, nämlich dass Skills in Drittplattformen für externe Scanner schwer erreichbar sind. Wenn Regeln also vor dem Verständnis der konkreten Konfigurationen entstehen, wird das Dokument zum Ersatz für das, was eigentlich beweisbar sein müsste.
Konsequent lässt sich das Problem deshalb nur „bottom-up“ testen, wobei jede Schicht eine Voraussetzung für die nächste bildet. Der praktische Ansatz ist, an mehreren Ebenen gleichzeitig nachzuhalten, ob die reale Agentenlandschaft sichtbar wird: Zuerst braucht es Discovery, also eine fortlaufend aktualisierte Bestandsaufnahme über App-Konfigurationen, OAuth-Grants, Netzwerk- und Endpoint-Signale sowie sogar E-Mail-Metadaten und Browser-Kontexte – nur dann kann man prüfen, ob die Zahl der gefundenen Einheiten mehrere Male größer ist als die von IT gepflegte Liste. Danach folgt Posture: Welche agent-relevanten Einstellungen sind in jeder Plattform aktiv und entsprechen sie dem Soll? Anschließend müssen Identity und ownership pro Agent benannt und mit einem nachvollziehbaren Lifecycle versehen sein – entscheidend ist, ob innerhalb eines Tages klar bleibt, wem ein zufällig ausgewählter Agent zugeordnet ist. In der Nutzungsphase zählt außerdem, ob es einen freigegebenen Pfad gibt, der Business-Teams Agenten mit sicheren Defaults ausrollt, oder ob lediglich „Blockieren“ statt Engineering von sicheren Prozessen betrieben wird. Ganz am Ende steht Runtime-Überwachung mit Live-Inspektion und Eingriffsmöglichkeiten, die sich tatsächlich aus den vorherigen Ebenen speist, statt blind „zu starten“.
Dass Governance als Prozess mehr als Absichtserklärung sein muss, zeigen auch regulatorische Ankerpunkte. Die EU AI Act wird in der Quelle mit Strafen in Höhe von bis zu 35 Millionen Euro oder 7% des weltweiten Jahresumsatzes bei verbotenen Praktiken sowie bis zu 15 Millionen Euro oder 3% für andere Verstöße beschrieben; der entscheidende Kontext ist jedoch weniger die Zahl als die erwartete Beweisbarkeit. Das Beispiel aus der Datenschutzpraxis zeigt, warum: British Airways (mit 20 Millionen Euro) und Marriott (mit 18,4 Millionen Euro) wurden nicht „für unvollständige Policies“ sanktioniert, sondern weil compliance existierte, aber nicht operativ nachgewiesen werden konnte, als Regulatoren die Evidenz anforderten. Genau daraus folgt der Nutzen einer bottom-up aufgebauten Praxis: Sie produziert die nötige Dokumentation als Nebenprodukt dessen, was im Betrieb ohnehin angetrieben wird – Inventar, Owner, Konfigurationen und Review-Historie.
Im Abschluss kommt die Quelle auf ein weiteres Detail zurück: Bestimmte Plattformen sollen dabei helfen, Agenten über mehrere Sichtwinkel hinweg zu entdecken, einschließlich Kontexte, die nie über SSO laufen, und ihnen vor dem eigentlichen Policy-Apply eine Risikoprofilierung zu geben. Der Kern bleibt trotzdem unabhängig vom Werkzeug: Der Agentforce-Kettenpfad oben ist kein „Exploit“, sondern eine Konfiguration – und Konfigurationen sind steuerbar, sofern man sie sichtbar machen und operational verifizieren kann. Wer Agenten „geerbt“ hat, sollte deshalb nicht nur Prompt-Guardrails betrachten, sondern die Intake- und Trigger-Schicht genauso neu aufsetzen wie den KI-Aufruf. Genau in diese Richtung zielt auch der Hinweis in der Quelle auf eine detailliertere Aufarbeitung in den ersten Kapiteln von „Into the Expanse“, inklusive der drei Startvektoren und einer Governance-Praxis, die explizit bottom-up gedacht ist.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Wie „Inherited Agents“ Governance sprengen: vom Case ins Boardroom" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Wie „Inherited Agents“ Governance sprengen: vom Case ins Boardroom" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Wie „Inherited Agents“ Governance sprengen: vom Case ins Boardroom« bei Google Deutschland suchen, bei Bing oder Google News!