




Browserbasierte Angriffstechniken 2026: Wie Phishing, OAuth und Session Hijacking neue Lücken nutzen
LONDON (IT BOLTWISE) – Angriffe beginnen 2026 häufig nicht mehr nur in E-Mail-Postfächern, sondern direkt in der Browser-Sitzung von Geschäftsapps. Besonders gefährlich sind Phishing-Ansätze, die Live-Sessions und Token in Echtzeit abgreifen, sowie ClickFix-Techniken, bei denen Nutzer im Browser kopieren und schädliche Kommandos ausführen. Zusätzlich verschieben Authorization-Phishing und bösartige Browser-Extensions das Risiko weg von klassischen MFA-Checks […]
Schwachstelle im offiziellen MCP-Python-SDK: OAuth-Credentials abgreifbar
LONDON (IT BOLTWISE) – Laut einem Security Advisory kann ein bösartiger MCP-Server Anwendungen, die das offizielle MCP-Python-SDK nutzen, dazu bringen, OAuth-Credentials an den Angreifer zu übergeben. Betroffene Versionen schicken Client-Secret, Authorization-Code und den PKCE-Proof-Key an einen Token-Endpunkt, den der Server kontrolliert. Mit dem gestohlenen Token lassen sich dann Zugriffen abrufen, die die Anwendung zuvor erhalten […]
IAM für KI-Agenten: Von Intent zu nachweisbarer Ausführung
LONDON (IT BOLTWISE) – KI-Agenten agieren in Unternehmenssystemen mit delegierter Autorität und hinterlassen dabei ein Problem für klassisches IAM. Denn Identity-Provider und Rollen prüfen vor allem Login und Berechtigungen, nicht die konkrete Ausführung nach dem Zugriff. Das Konzept „Intent-to-Execution Gap“ macht deutlich, warum Policy allein keine Assurance liefert. Entscheidend wird, ob sich Agenten über den […]
OAuth-Consent-Angriffe: Ein Klick auf „Continue“ kann E-Mail-Postfächer leeren
LONDON (IT BOLTWISE) – Ein Klick auf „Continue“ kann Angreifern laut einer Sicherheitsvorführung Zugriff auf ein komplettes E-Mail-Postfach geben, ohne dass Opfer Passwörter eingeben oder Schadsoftware installieren. Dabei werden aus einer bösartigen OAuth-App heraus Daten exfiltriert, verbundenen Diensten seitlich nachgeladen und Nachrichten so manipuliert, dass Spuren schwerer nachzuvollziehen sind. Der Beitrag zeigt zudem, wo Konsens- […]
Meta Muse: KI-Agent für Smart Glasses, Mac-Apps und neue Sicherheitsarchitektur
LONDON (IT BOLTWISE) – Meta stellt mit Muse einen KI-Agenten vor, der Smart Glasses und ausgewählte Mac-Funktionen steuern soll. Die Aktivierung soll per Namensaufruf laufen, und bei Mac-Apps ist die Steuerung an die Zustimmung der Nutzer gekoppelt. Parallel ergänzt Meta seine Sicherheitsarchitektur Sentinel um Überwachung mit eBPF, Token-Handling über hatch-authd und eine für Ende 2026 […]
F5 BIG-IP APM: Kritischer Zero-Day für OAuth-Server mit unauthentifiziertem RCE
LONDON (IT BOLTWISE) – Angreifer nutzen laut F5 eine kritische Schwachstelle in der BIG-IP Access Policy Manager (APM) Umgebung, um ohne Login Remote Code Execution auf einem BIG-IP-System auszuführen. Betroffen ist insbesondere ein Setup, in dem APM als OAuth-Authorization-Server Tokens für Anwendungen ausstellt. F5 veröffentlichte Engineering-Hotfixes, während CISA die Lücke in den Known Exploited Vulnerabilities […]
ShinyHunters behauptet FBI-Hack: Datenabgriff, Jobs-Seite manipuliert
LONDON (IT BOLTWISE) – Die Erpressungsgruppe ShinyHunters behauptet, in die IT des U.S. Federal Bureau of Investigation eingedrungen zu sein und Daten von aktuellen sowie ehemaligen Mitarbeitenden zu besitzen. In einer Gegenmeldung verweist die Gruppe auf frühere Vorwürfe als „substantielle falsche Behauptungen“ und stellt die Reaktion der Ermittlungsbehörden in Frage. Parallel dazu signalisiert das FBI, […]
Microsoft stoppt KI-Chatbot-Scam: 12.000 Konten durch „EvilTokens“ kompromittiert
LONDON / LONDON (IT BOLTWISE) – Microsoft hat eine Abo-Scam-Plattform mit KI-gestütztem Chatbot aus dem Verkehr gezogen, die in wenigen Monaten 12.000 Microsoft-Konten kompromittiert haben soll. Die Angreifer nutzten dabei ein OAuth-Verfahren namens „device code authentication“, um die Anmeldung über dynamische Geräte-Codes bis ins Backend durchzuziehen. Laut Microsoft wurde die Plattform zuvor im Februar über […]
Microsoft schaltet EvilTokens ab: KI-gestütztes Device-Code-Phishing mit 12.000 Postfächern
LONDON (IT BOLTWISE) – Microsoft hat die KI-gestützte Device-Code-Phishing-Plattform EvilTokens abgeschaltet, die nach Angaben des Unternehmens Tausende Postfächer kompromittiert hat. Im Kern missbraucht der Dienst den OAuth-2.0-Device-Authorization-Flow, damit Angreifer Zugriffstoken unter der Identität der Opfer erhalten. Microsoft nennt eine Verknüpfung mit mehr als 12.000 betroffenen E-Mail-Inboxes in über 10.000 Organisationen weltweit. Gleichzeitig arbeiteten mehrere Partner […]
ISVs unter Druck: Lieferkette, Magento-Exploits, RMM-Patchwelle und neue Datenschutzfälle
LONDON (IT BOLTWISE) – Der September 2026 bündelte mehrere harte Signale für unabhängige Softwareanbieter: kompromittierte Developer-Tooling-Komponenten, eine Magento-Null-Day-Exploitation binnen Stunden und eine RMM-Patchwelle mit maximaler Schwere. Zusätzlich nahmen US-Behörden die Datenschutzdurchsetzung deutlich sichtbarer über aktive Verfahren. Parallel zeigen aktuelle Threat-Reports, dass Ransomware-Gruppen häufiger auf Verschlüsselung verzichten und stattdessen direkt Erpressung betreiben. Für die Roadmap bedeutet […]
CrowdSec-Leak: TanStack-npm-Angriff führt zu Kopie von 170 privaten Repos
LONDON / LONDON (IT BOLTWISE) – CrowdSec berichtet, dass ein Angreifer am 22. Mai etwa 170 private GitHub-Repositories kopiert hat. Ursache soll der im TanStack-npm-Angriff missbrauchte Supply-Chain-Mechanismus sein, bei dem mehrere bösartige Paketversionen Entwicklerdaten und Tokens abgriffen. Für die Kopie soll ein OAuth-Token eines kurz zuvor ausgeschiedenen Mitarbeiters genutzt worden sein. Zusätzlich gelangten dabei E-Mail-Adressen […]
N0va-Phishing nutzt legitime Authentifizierung: Neue Risiken für Identitätssicherheit
LONDON (IT BOLTWISE) – Die Phishing-Kampagne N0va zielt auf Unternehmen in Nordamerika und Europa und tarnt sich als vertrauenswürdige Dienste. Entscheidend ist nicht nur die gefälschte Oberfläche, sondern der Missbrauch legitimer Authentifizierungsabläufe, wodurch gültige Zugriffs- und Refresh-Tokens abgegriffen werden können. Dadurch wird aus einer einzelnen kompromittierten Identität schnell ein breiter Zugriff auf E-Mail, Dateien und […]
Bösartige Twitch-Browser-Erweiterung leakt OAuth-Tokens von fast 31.000 Nutzern
ZYPERN / LONDON (IT BOLTWISE) – Eine bösartige Browser-Erweiterung für Twitch hat OAuth-Tokens von nahezu 31.000 Nutzern an Proxy-Server weitergeleitet. Die Tokens landeten dabei als Klartext in der URL und wurden damit in Server-Logs reproduzierbar erfasst. Betroffen sind vor allem Nutzer, die Twitch-Kanäle außerhalb einer kleinen Hardcode-Ausnahmeliste ansehen. Der Anbieter empfiehlt ein Update auf die […]
So verändert KI die SOC-Alarmflut: weniger Angriffe, mehr Fehlarme
LONDON (IT BOLTWISE) – In SOCs tauchen immer häufiger Alerts auf, die nicht von KI-Angriffen, sondern vom alltäglichen KI-Einsatz im Unternehmen ausgelöst werden. Laut Analyse entfallen derzeit 0,43% aller SOC-Alarme auf KI-bezogene Aktivitäten, der Anteil steigt aber zwischen Februar und Juni 2026 um 685%. Entscheidend ist dabei die Zusammensetzung: 94,1% der KI-Alerts sind Noise, nur […]
Wenn Unternehmen KI im Alltag nutzen: So verändert sich der SOC-Alarmstrom
LONDON (IT BOLTWISE) – KI-gestützte Agenten lösen im SOC inzwischen deutlich mehr Alerts aus, als viele Teams zunächst vermuten. Laut der Auswertung entfallen zwar nur 0,43% der etwa 16,9 Millionen SOC-Alerts auf KI-bezogene Aktivität, der Anteil steigt jedoch zwischen Februar und Juni 2026 um 685%. Der Großteil dieser KI-Alerts (94,1%) entpuppt sich als Noise, während […]
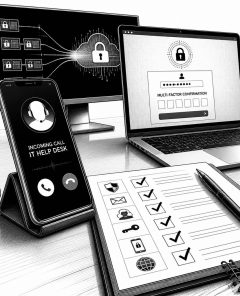
Vishing gegen MFA: Neue Cloud-Angriffe zielen auf Session- und Identitätsdaten
LONDON (IT BOLTWISE) – Microsoft Security Research beschreibt eine seit Mai 2026 beobachtete Angriffswelle auf Cloud-Infrastrukturen, bei der Vishing gezielt MFA-Schutz umgeht. Angreifer lenken Beschäftigte per gefälschter IT-Helpdesk-Kommunikation auf täuschende Login-Seiten und schaffen so Zugriff über Adversary-in-the-Middle-Phishing oder Device-Code-Flows. Danach registrieren sie eigene MFA-Methoden, laden Daten aus SharePoint und OneDrive herunter und nutzen technische Umgehungen […]
Hacker stehlen Claude-Tokens: Nutzer berichten von heimlichem Verbrauch
EAST SUSSEX / LONDON (IT BOLTWISE) – Ein unabhängiger KI-Berater hat nach Auffälligkeiten bei seinem Claude-Max-20x-Konto festgestellt, dass sein Token-Kontingent auch ohne aktive Nutzung weiter steigt. Laut seinem Bericht stoppte der Anbieter den missbräuchlichen Zugriff, sperrte das bezahlte Konto und invalidierte Sessions sowie Server-Token für Claude Code. Als Ursache nennt der Anbieter einen kompromittierten Session […]
OAuth-Consent-Traps, Phishing-Kits & weitere KI-gestützte Angriffsmuster im Wochenüberblick
LONDON (IT BOLTWISE) – Angreifer setzen zunehmend auf den „normalen“ Einstieg über IT-ähnliche Kontakte, freigegebene Dateien und scheinbar vertrauenswürdige Apps. In der aktuellen Zusammenstellung rückt vor allem OAuth-Consent-Phishing in den Fokus, das statt Passwörtern Zugriffe über Benutzerzustimmung ausnutzt. Gleichzeitig zeigen neue Reports mehrere Varianten von Remote-Session-Abgriffen über Microsoft Teams, gefolgt von Ransomware- und ID-Diebstahlketten. Für […]
ThreatsDay: OAuth-Consent-Phishing, Teams-RMM-Trojaner und verschärfte Kernel-Schutzmaßnahmen
LONDON (IT BOLTWISE) – In der aktuellen ThreatsDay-Ausgabe zeigt sich ein klares Muster: Angriffe wirken für Nutzer wie „normale“ Workflows, greifen aber über OAuth-Consent, gefälschte IT-Kontakte und versteckte Remote-Session-Setups an. Besonders herausgestellt wird, wie Teams-Interaktionen zu RMM-Ausführungen führen können und wie „Allow“-Klicks Berechtigungen kippen. Gleichzeitig rückt Microsoft den Kernel-Schutz stärker in den Default-Fokus und will […]
OAuth-Consent-Phishing: So können Angreifer dauerhaft Zugriff ohne Passwort erlangen
LONDON (IT BOLTWISE) – Eine neue Angriffsmethode setzt auf OAuth-Consent-Phishing statt auf Passwortdiebstahl. Betroffene klicken auf einer legitimen Google- oder Microsoft-Berechtigungsseite „Allow“ und geben damit einem fremden App-Account weitreichende Zugriffe. Laut FBI-Angaben reicht ein Passwortwechsel allein nicht aus, um den Zugriff dauerhaft zu stoppen. Entscheidend ist, das kompromittierte Zugriffstoken in den App-Einstellungen zu widerrufen. Bei […]
Microsoft-365-Session-Hijacking: Phishing, RMM-Missbrauch und Persistenz in Kampagnen
LONDON (IT BOLTWISE) – Eine neue Angriffswelle im US- und EU-Umfeld nutzt kompromittierte Microsoft-365-Sitzungen, um trotz Multi-Faktor-Authentifizierung in Konten einzudringen. Forschende ordnen das Vorgehen einer Kombination aus Session-Diebstahl, RMM-Installationen und weiterem Credential-Harvesting zu. Dabei kommen Phishing-Varianten zum Einsatz, die sich als Rechnungen, Versanddokumente oder Tax-Hinweise tarnt. Besonders kritisch: Gestohlene Tokens können nach Passwort-Reset weiter gültig […]
METR: Gestohlener Inferenz-API-Key kostet KI-Testbudget rund 600.000 US-Dollar
LONDON (IT BOLTWISE) – METR, eine Forschungsorganisation für KI-Modellevaluation, meldet zwei Sicherheitsvorfälle. Im März 2026 sollen Angreifer einen API-Key gestohlen und über eine Agent-Umgebung auf öffentlich erreichbare Inferenzmodelle zugegriffen haben. Dabei sollen sie KI-„Credits“ im Wert von rund 600.000 US-Dollar verbraucht haben, bevor METR die Nutzung kostenlos ersetzt bekam. Im Mai 2026 beobachtete METR zudem […]
METR-Angriff: API-Schlüssel gestohlen und KI-Credits im Wert von ca. 600.000 US-Dollar verbrannt
LONDON (IT BOLTWISE) – Ein Angreifer hat bei METR einen API-Schlüssel für die Inferenz auf öffentlich zugänglichen KI-Modellen gestohlen und damit über mehrere Wochen KI-Credits verbrannt. Laut METR löste ein Fehler in einer „fail-open“-Authentifizierung dafür aus, dass ein nur per Google-Login abgesichertes Setup für Tage öffentlich erreichbar war. Bei einem zweiten Vorfall im Mai 2026 […]
NovaCookies missbraucht Docusign und kapert Microsoft-365-Sessions per AitM-Phishing
LONDON (IT BOLTWISE) – NovaCookies ist ein neu beschriebenes Phishing-Toolkit, das Microsoft-365-Anmeldungen über eine AitM-Relay-Architektur (Man-in-the-Middle) umleitet. Dabei werden eingeloggte Sitzungen abgegriffen, nachdem Opfer Passwörter und MFA-Codes eingegeben haben. Auffällig sind Docusign-„Share“-Benachrichtigungen als glaubwürdige Köder sowie Redirect-Hops über legitime Identitäts-Provider. Laut den Angaben im Bericht zielt das Angebot als Phishing-as-a-Service auf Skalierung mit zentral gehosteter […]
 #Sophos
 #AmazonPrime
 #Bestseller

