
LONDON (IT BOLTWISE) – Die EU-Kommission hat ein förmliches Prüfverfahren gegen Booking.com gestartet, um die Risiken durch gefälschte Angebote und Phishing-Angriffe zu bewerten. Im Fokus stehen dabei die Frage, ob das Unternehmen ausreichend Maßnahmen gegen Online-Betrug und Täuschungsversuche ergreift. Auch die Weitergabe von Reservierungs- und Gästedaten an Unterkunftsbetreiber sowie die Transparenz bei hervorgehobener Werbung werden untersucht. Die Untersuchung läuft unter dem Digital Services Act (DSA) und folgt auf vorläufige Abklärungen.
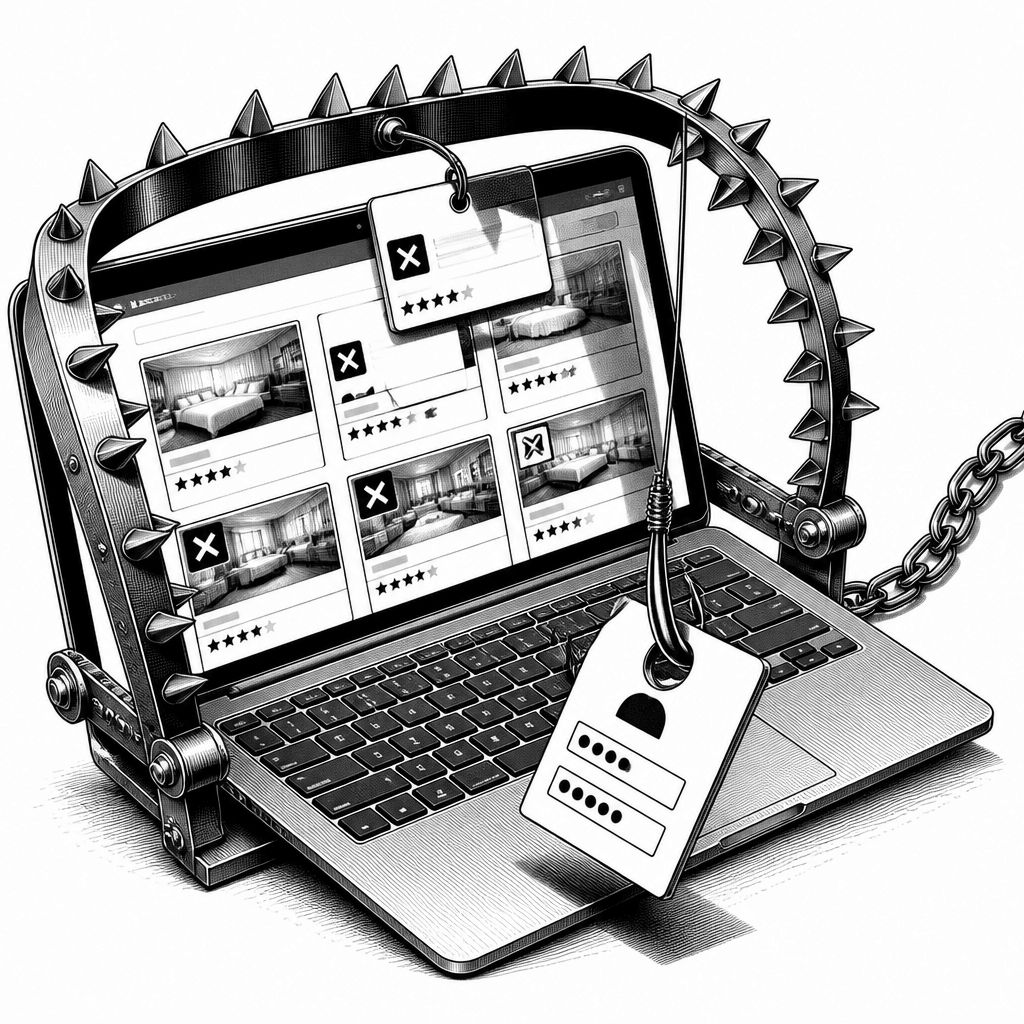
Die EU-Kommission setzt ein klares Signal für die Praxis der digitalen Plattformaufsicht: Nicht nur das Auftreten von Betrugsmaschen zählt, sondern auch, wie Plattformen Risiken erkennen, bewerten und ihnen konsequent begegnen. Im konkreten Fall geht es um Booking.com, das viel genutzte Reisebuchungsportal. Die Behörde prüft förmlich, ob die Plattform den Gefahren durch Fake-Angebote und Phishing-Angriffe wirksam genug begegnet. Gerade im Reiseumfeld, in dem Buchungsprozesse schnell, aber auch informationsarm wirken können, entstehen für Nutzer besonders leicht Angriffsflächen.
Technisch und operativ bedeutet die Prüfung vor allem: Welche Prozesse gibt es, um gefälschte Inserate zu identifizieren, deren Reichweite zu begrenzen und potenzielle Opfer frühzeitig zu warnen? Die Kommission nennt dabei insbesondere die Ermittlung und Bewertung der Risiken, die mit Fake-Angeboten verbunden sind, sowie die Frage, wie Booking.com diese Erkenntnisse in konkrete Gegenmaßnahmen übersetzt. Dazu gehört auch, wie die Plattform mit Mechanismen umgeht, die Täter typischerweise nutzen, etwa gefälschte Kommunikationswege oder irreführende Buchungsanbahnung. Phishing zielt dabei häufig darauf, Zugangsdaten oder Zahlungsinformationen in eine von Angreifern kontrollierte Umgebung umzuleiten.
Bemerkenswert ist außerdem, dass die Untersuchung nicht bei der bloßen Sichtbarkeit von Angeboten stehen bleibt. Die EU-Kommission richtet den Blick explizit auf die Übermittlung von Reservierungs- und Gästedaten an Unterkunftsbetreiber. Das ist für Unternehmen und Plattformbetreiber ein heikler Bereich, weil die Datenflüsse im Hintergrund oft tief in die operative Ausführung eingebettet sind: Welche Daten werden wann und an wen weitergereicht, unter welchen technischen und organisatorischen Rahmenbedingungen, und wie wird verhindert, dass unautorisierte oder betrügerische Akteure hiervon profitieren. Ebenso relevant ist, wie hervorgehobene Angebote angezeigt werden, denn hier geht es um Transparenzanforderungen an Werbung und deren Kennzeichnung.
Für die Einordnung ist wichtig, dass die Kommission die Prüfung dem Digital Services Act (DSA) zuordnet. Damit rückt ein Rechtsrahmen in den Mittelpunkt, der Plattformen mit erweiterten Pflichten versieht, sobald sie eine bestimmte Rolle im digitalen Binnenmarkt einnehmen. Henna Virkkunen, Exekutiv-Vizepräsidentin der Europäischen Kommission, brachte es laut Quelle auf den Punkt: „Die europäischen Bürger sollten ihren Urlaub buchen können, ohne Angst vor Betrug haben zu müssen.“ In derselben Stellungnahme verwies sie darauf, dass der DSA klare Verpflichtungen für Plattformen wie Booking.com festlege und dass die Behörde sicherstellen müsse, dass die Verantwortung ernst genommen werde: „Wir müssen sicherstellen, dass die führende Buchungsplattform in Europa diese Verantwortung ernst nimmt.“ Solche Aussagen sind zwar politisch formuliert, spiegeln aber eine konkrete Erwartungshaltung an Risikomanagement und Kontrollmechanismen wider.
Booking.com zeigt sich laut Quelle kooperationsbereit und erklärt, man arbeite uneingeschränkt mit der Kommission zusammen. Außerdem nennt ein Sprecher die Bereitschaft, mit Regulierungsbehörden und Strafverfolgungsbehörden zusammenzuarbeiten, um Cyberkriminalität und Online-Betrug zu bekämpfen. Genau in diesem Punkt wird der Unterschied zwischen „Compliance auf dem Papier“ und belastbarer Schutzwirkung deutlich: Eine Plattform kann zwar Richtlinien veröffentlichen, muss aber nachweisen, dass sie Betrugsindikatoren systematisch erkennt, die Trefferquote verbessert und Sicherheitsvorfälle wirksam adressiert. Dazu zählen auch Prozesse zur Einordnung neuer Angriffsmethoden, die sich in der Praxis häufig schneller weiterentwickeln als statische Filterlogiken.
Der Beschluss zur Einleitung einer vertieften Prüfung folgt laut Quelle auf vorläufige Untersuchungen, die wiederum auf Berichten basierten, die Booking.com im Rahmen der DSA-Konformität im Zeitraum von 2023 bis 2026 vorgelegt hatte. Diese zeitliche Komponente wirkt wie ein Praxis-Test: Plattformen liefern Informationen zu ihren Sicherheits- und Risikostrukturen, und die Behörde prüft dann, ob die gemeldeten Maßnahmen mit dem tatsächlichen Bedrohungsbild Schritt halten. Für andere Marktteilnehmer ist das ebenfalls eine wichtige Lehre. Wer Buchungs- oder Marktplatzlogiken betreibt, steht stärker als zuvor unter Erwartungsdruck, Risikoanalysen nachvollziehbar zu gestalten und Transparenzpflichten messbar zu erfüllen.
Unterm Strich geht es bei dem Verfahren nicht nur um die konkrete Frage, ob gefälschte Angebote und Phishing-Versuche in ausreichendem Maß eingedämmt werden. Es geht auch um die regulatorische Messlatte, die sich aus dem DSA ableitet: Plattformen müssen Risikoverläufe verstehen, Gegenmaßnahmen belegen und den Datenaustausch so organisieren, dass Angriffe nicht nur Kunden treffen, sondern auch Partnerstrukturen ausnutzen. Das betrifft damit auch die KI-gestützte Automatisierung im Hintergrund, etwa bei der Erkennung verdächtiger Muster oder beim Monitoring von Anzeige- und Interaktionsströmen. Für Unternehmen bedeutet das, dass Sicherheitsteams, Produktverantwortliche und Compliance eng verzahnt arbeiten müssen, weil sich technische Entscheidungen unmittelbar auf Prüf- und Bewertungsfragen der Aufsicht auswirken.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "EU prüft Booking.com: Fake-Angebote und Phishing unter dem DSA" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "EU prüft Booking.com: Fake-Angebote und Phishing unter dem DSA" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »EU prüft Booking.com: Fake-Angebote und Phishing unter dem DSA« bei Google Deutschland suchen, bei Bing oder Google News!