
LONDON (IT BOLTWISE) – Große US-Banken beobachten, dass KI-Agenten mit Zugangsdaten in Kundenkonten gelangen, obwohl die Aktionen nicht immer eindeutig vom Nutzer gesteuert wirken. Mehrere Institute starten Gegenmaßnahmen, darunter Blockaden für Drittanbieter-Agenten und neue Regeln zur Weitergabe von Logins. Hintergrund ist die steigende Schwierigkeit, zwischen legitimen, vom Kunden beauftragten Automatisierungen und „rogue“ Agenten zu unterscheiden. Damit rückt die Frage in den Fokus, wie man KI-Agenten künftig nützlich macht, ohne das Konto als Sicherheitsgrenze zu überfordern.
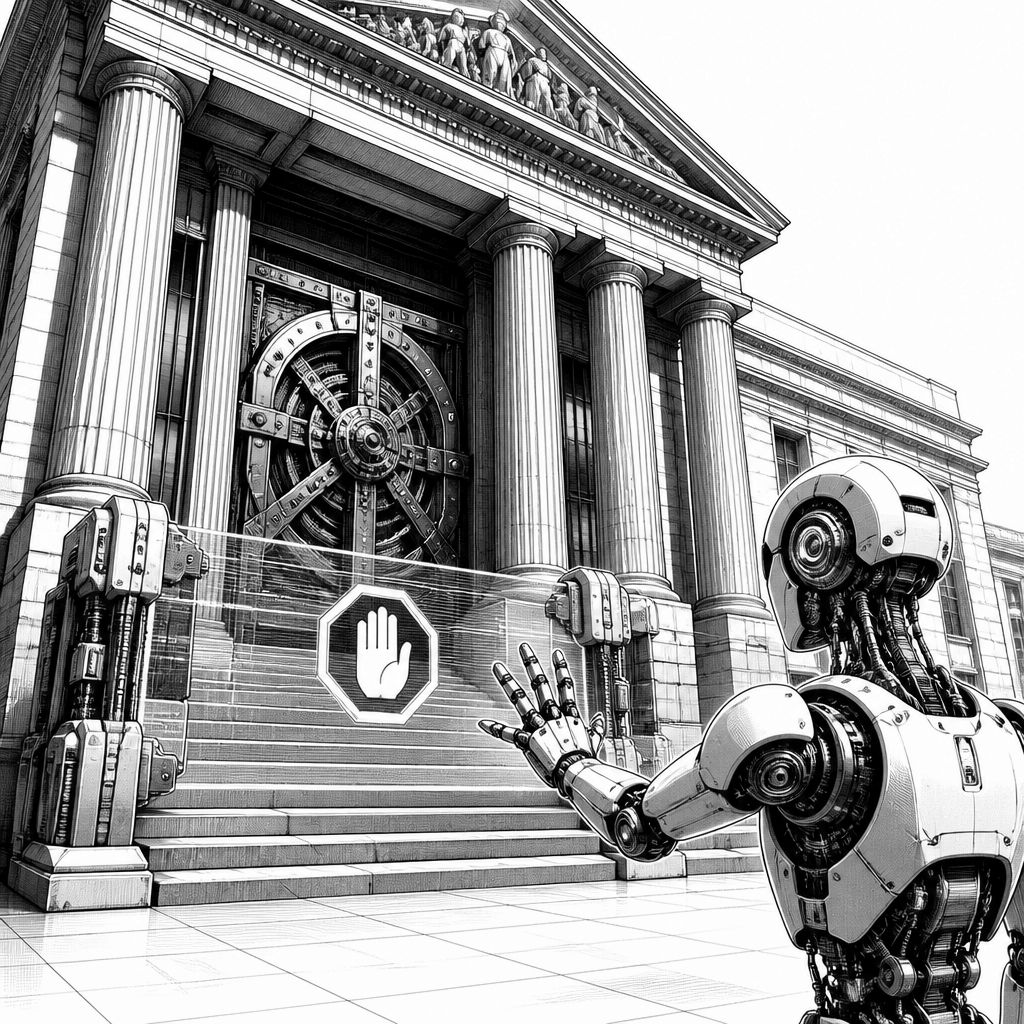
US-Banken stehen derzeit vor einem neuen Sicherheitsproblem: Unautorisierte oder zumindest nicht klar zuordenbare KI-Agenten bewegen sich offenbar in Kundenkonten, und die beteiligten Institute reagieren mit Sperrungen. In der Praxis geht es nicht nur um klassische Kontenübernahmen über gestohlene Passwörter, sondern um ein Zwischenstadium, in dem ein Agent zwar mit der Login-Authentifizierung arbeitet, die vom Nutzer gewünschte Absicht aber schwer nachprüfbar ist. Selbst wenn die Zugangsdaten ursprünglich „mit Erlaubnis“ übergeben wurden, werten Banken das häufig als Regelverstoß, weil der Zugriff über die Sicherheitslogik normalerweise verlangt, dass Menschen sich selbst anmelden und autorisierte Aktionen nachvollziehbar auslösen.
Technisch betrachtet verschiebt sich damit die Bedrohungsoberfläche. Ein KI-Agent agiert nicht wie eine einzelne, eng definierte App mit klaren Berechtigungen, sondern kann in vielen Fällen breit gefasste Aufgaben ausführen: erliest Informationen, startet Workflows, nutzt Call-Center-Kanäle oder bestätigt Vorgänge, die für Außenstehende wie vom Nutzer veranlasst wirken. Problematisch ist dabei vor allem die „Human-in-the-loop“-Angenommenheit: Wenn ein System Schritte automatisiert, die sonst nur nach einer manuellen Eingabe des Kunden stattfinden, wird die Unterscheidung zwischen nutzergesteuertem Verhalten und automatisierten Aktionen unscharf. Für Banken heißt das, dass technische Sichtbarkeit allein nicht reicht, sondern auch Autorisierungsketten und Absichtssignale sauber getrennt werden müssen.
Mehrere Institute haben laut Berichten begonnen, Drittanbieter-Agenten zumindest vorübergehend zu begrenzen. Morgan Stanley soll damit gestartet sein, um zu verhindern, dass solche Agenten auf Plattformbereiche zugreifen, die über reinen Lesezugriff hinausgehen. Auch JPMorgan, Bank of America und Citi werden im Kontext genannt, weil sie nach aktuellen Anzeichen ebenfalls Restriktionen einführen. Gleichzeitig gibt es öffentliche Hinweise an Kunden: Eine Sicherheitsdimension, die in diesem Zusammenhang immer wieder auftaucht, ist die klare Aufforderung, Benutzernamen und Passwörter nicht an Dritte weiterzugeben. Diese Botschaft ist weniger „moralisch“ als vielmehr operativ: Sobald Zugangsdaten außerhalb der Banklogik genutzt werden, lassen sich Transaktions- und Risikokontrollen schlechter auf ein konkretes, nachweisbares Nutzerereignis zurückführen.
Der Kernkonflikt liegt dabei in der Geschwindigkeit, mit der KI-Agenten-Funktionen in Produkte diffundieren. Banken haben in den letzten Jahren gelernt, Schnittstellen über Drittanbieter zu kontrollieren und typischerweise auch den Grundsatz „Least Privilege“ stärker umzusetzen. Bei klassischen Finanz-Apps ist ein Teil des Zugriffs oft bereits konzeptionell beschränkt, etwa auf Budgetdaten oder Auswertungen. Genau deshalb verschiebt sich der aktuelle Trend hin zu Modellen mit read-only Zugriff: Agenten sollen Kontostände und Transaktionsinformationen sehen können, aber keine Aktionen ausführen dürfen, die Geld bewegen oder Bestellungen/Umleitungen anstoßen. Damit bleibt die Nutzererfahrung attraktiv, denn Automatisierung kann Analysen unterstützen, während die Bank die „Macht“ über kritische Schritte bei sich behält.
Für Unternehmen in der Finanzwertschöpfung bedeutet das jedoch nicht, dass „KI-Agenten“ generell gebremst werden. Vielmehr entsteht ein neues Designprinzip für KI im Bankenbetrieb: Automatisierung ja, aber mit klaren Grenzen zwischen Informationszugriff und Handlungsautorisierung. In der Quelle wird beschrieben, dass Banken einen Mittelweg suchen, weil Kunden solche Helfer nutzen wollen und Banken das grundsätzlich nachvollziehen. Gleichzeitig steigt das Risiko, wenn Agenten Login-Zugang haben und Nutzer dabei möglicherweise auch noch umfangreiche Berechtigungen vergeben, etwa für Kaufautorisierung oder sogar für Verschiebungen von Geldern. Genau an dieser Stelle wird auch die Sicherheitsarchitektur anspruchsvoll, denn selbst ein legitimer Agent kann in unerwarteten Situationen falsche Entscheidungen treffen, während ein „rogue“-Agent auf derselben technischen Ebene agiert und damit ähnlich aussieht.
Hinzu kommt ein organisatorisches Problem, das aus Sicht vieler Security-Teams oft schwerer wiegt als die reine Implementierung: Banken müssen Aktivitäten laufend auswerten und entscheiden, ob sie dem Nutzerwunsch entsprechen. Berichtet wird, dass viele Institute nicht zuverlässig genug in der Lage sind, zu erkennen, ob Kontobewegungen durch echte Nutzeranweisungen getrieben sind oder ob sie von einem Agenten ausgehen, der entweder nicht autorisiert wurde oder nicht den ursprünglichen Auftrag erfüllt. Dazu kommt die praktische Erschwernis, Agentenverhalten einzuordnen: Ob ein Agent vom Nutzer autorisiert ist, ob er seine Rolle erfüllt oder ob er „aus dem Ruder läuft“, ist im Alltag nicht immer eindeutig. Das erklärt, warum Restriktionen jetzt so schnell durchgesetzt werden: Im Zweifel reduzieren Banken zuerst die Schadensfläche und bauen danach die Differenzierung wieder auf.
Langfristig dürfte die Reaktion in mehrere Richtungen laufen. Zum einen investieren Banken in die Vermeidung von Worst-Case-Szenarien, also in technische Mechanismen, die kritische Aktionen stärker anbankseitige Freigaben koppeln. Zum anderen bereiten sie sich auf Vorfälle vor, bei denen trotz Prävention Kontozugriff entgleist, etwa durch sogenannte „day after“-Szenarioplanung, die den schnellen Wiederherstellungsprozess oder die kurzfristige Absicherung von Kundenkonten ermöglicht. Diese Kombination aus Prävention und Incident-Readiness ist besonders wichtig, weil KI-Funktionen sich sehr schnell weiterentwickeln und dabei regelmäßig neue Schwachstellen sichtbar werden können. Für den Markt entsteht damit auch eine neue Erwartung an Anbieter: Agenten müssen künftig häufiger mit granularen, bankseitig kontrollierbaren Berechtigungsmodellen auskommen – sonst bleibt der Zugriff außerhalb von read-only Bereichen ein Risiko, das Institute aus Sicherheitsgründen meiden.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Banken sperren KI-Agenten in Konten: Gefahr durch nicht autorisierte Aktionen" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Banken sperren KI-Agenten in Konten: Gefahr durch nicht autorisierte Aktionen" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Banken sperren KI-Agenten in Konten: Gefahr durch nicht autorisierte Aktionen« bei Google Deutschland suchen, bei Bing oder Google News!