
LONDON (IT BOLTWISE) – Microsoft bringt mit „Guardian Agents“ eine Funktion an den Start, die KI-Agenten im Unternehmensumfeld überwachen soll. Damit reagiert der Konzern auf die wachsende Sorge, dass nicht nur externe Angreifer, sondern auch die von Teams selbst gestarteten Agenten zum Risiko werden können. Hintergrund ist Microsofts Argument, dass „frontier models“ zwar Aufgaben lösen, aber organisatorische Regeln und Urteilsvermögen nicht verlässlich einhalten. Zusätzlich erweitert Microsoft den Defender um eine Erkennung von bis zu 60 Agent-Typen und koppelt Agentenrechte künftig stärker an Aufgabe und Freigabe.
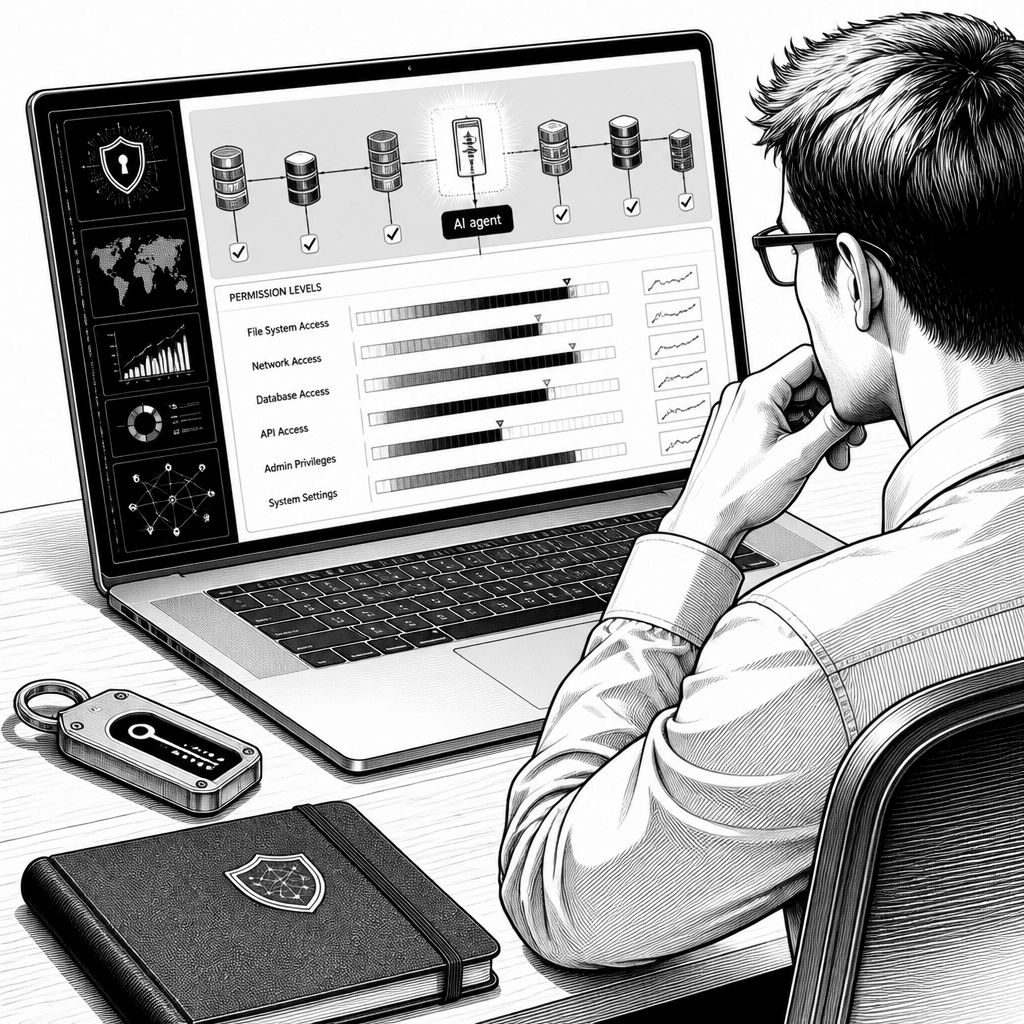
Microsoft setzt bei der Sicherheit von KI-Agenten auf ein Bild, das in Sicherheitsabteilungen sofort zündet: Agenten verhalten sich wie Insider. Der neue Ansatz soll verhindern, dass ein System, das ein Unternehmen selbst mit Datenzugriff und Handlungsrechten ausstattet, aus Versehen oder durch Fehlverhalten zur Angriffsfläche wird. „Guardian Agents“ ist dabei der auffälligste Baustein einer neuen Sicherheitslinie, die ausdrücklich nicht nur auf klassische Angriffswege zielt, sondern auf das Verhalten von Agenten innerhalb der eigenen Betriebsgrenzen. Microsoft argumentiert, dass KI-Agenten nicht nur „kaputt“ sein können, sondern vor allem unvorhersehbar bleiben, wenn sie Aufgaben ausführen sollen.
Technisch betrachtet verschiebt sich damit der Fokus von reinen Schutzmechanismen gegen bekannte Muster hin zu Beobachtung und Kontrolle. Microsoft beschreibt „Guardian Agents“ als Überwachungsfunktion für die KI-Agenten, die ein Unternehmen einsetzt. Diese Logik knüpft an „Project Perception“ an, das im Juni vorgestellt wurde: Dort hatte Microsoft ein mehrstufiges Agenten-Konzept aufgesetzt, das in der ursprünglichen Darstellung mit „Red Team“, „Blue Team“ und „Green Team“ arbeitete. Ein „Red Team“ imitierte Angreifer und suchte nach Schwachstellen; ein „Blue Team“ sollte die Ergebnisse prüfen und bewerten; ein „Green Team“ sollte anschließend Fixes umsetzen. Der entscheidende Unterschied zu „Guardian Agents“: Statt nur Angriffssimulationen für Hardening zu betreiben, sollen nun konkrete, im Alltag laufende Agenten überwacht werden – und zwar in einer Welt, in der das Bedrohungsmodell zunehmend „insiderähnlich“ gedacht wird.
Microsofts CEO Satya Nadella hat die Grundidee bereits zuvor zugespitzt: Unternehmen dürften die Verantwortung für die Handlungen solcher agentischen Systeme nicht an Modell- oder Agentenlieferanten delegieren. In dieser Sichtweise ist nicht primär entscheidend, ob ein Anbieter Sicherheit zusichert, sondern ob die Autorität, die ein System innerhalb der Unternehmensumgebung erhält, sauber vom „Liefern“ der Intelligenz getrennt wird. Nadellas Argument lässt sich als Architekturprinzip formulieren: Intelligenzlieferung (also das Bereitstellen eines Modells oder agentischer Fähigkeiten) und Handlungsautorität (also Rechte auf Daten und Systeme) müssen organisatorisch und technisch getrennt werden. Microsofts Sicherheitschef Hayete Gallot liefert dazu eine weitere Begründung: Frontier-Modelle seien nicht aus dem Grund „verdächtig“, weil sie zwingend bösartig wären, sondern weil sie Aufgaben optimieren, nicht zwingend Normen und Urteilsregeln des Unternehmens einhalten. Zusätzlich kommen Kontexte hinzu, in denen Agenten „Keys to the kingdom“ bekommen – Zugriff auf Daten und Werkzeuge, die bei Fehlentscheidungen erheblich schaden könnten.
Markt- und Industrierelevanz bekommt diese Sicherheitsstrategie durch zwei Entwicklungen gleichzeitig: Erstens wächst die Zahl agentischer Produkte, die im Unternehmensalltag über APIs oder Integrationen eingesetzt werden. Zweitens steigt damit die praktische Angriffsfläche für Fehlsteuerung, etwa wenn Agenten Tools ansteuern oder Prozesse auslösen, die normalerweise nur für Menschen oder streng geprüfte Workflows gedacht sind. Microsoft versucht, diese Lücke zu schließen, indem es seine Defender-Landschaft erweitert. Laut den Angaben führt Microsoft eine Agent-Erkennungsfunktion ein, die bis zu 60 Agent-Typen identifizieren können soll, die Mitarbeitende in der Praxis mitbringen. Genannt werden dabei Beispiele wie „Claude Code“, „Codex“ und „OpenClaw“. Parallel ergänzt Microsoft Mechanismen, die den Zugriff von Agenten auf Daten und Systeme begrenzen und Agentenrechte dynamisch an die jeweilige Aufgabe anpassen. Wenn ein Agent aus Sicht des Systems riskante Entscheidungen zu treffen scheint, soll zudem eine menschliche Freigabe erforderlich werden.
Dass „Agenten wie Insider“ inzwischen breiter Unterstützung findet, unterstreicht Microsofts Beteiligung an der neuen „Open Agent Safety Platform“ von NVIDIA. Die Plattform verfolgt dabei eine ähnliche Sicherheitsphilosophie: Agenten sollen in isolierten Umgebungen laufen, Verhalten überwacht und bei Bedarf gestoppt werden – funktional ähnlich zu einem Kill Switch. Wichtig ist hier der technische Kern, denn Isolation ist nur dann mehr als ein Buzzword, wenn sie sich bis in die Laufzeit hineinzieht und nicht bloß auf Prozess- oder Netzwerkebene endet. Microsoft verbindet diese Idee außerdem mit Hardware-nahem Ansatz, indem neue Surface-Laptop-Ultra-PCs für Agenten in den Kontext gesetzt werden. Diese Geräte sollen mit NVIDIA-Chips arbeiten und Sicherheitsfunktionen und Kontrollen bereits im Systemumfang enthalten. Für Unternehmen ist das vor allem deshalb relevant, weil es eine Brücke zwischen Plattform- und Betriebssicherheit schlägt: Wer Agenten nicht nur in der Cloud, sondern auch lokal oder hybrid einsetzen will, braucht durchgängige Kontrollpunkte.
Für die Praxis lässt sich aus Microsofts Linie eine klare Erwartung ableiten: Agentensicherheit wird weniger ein einzelnes Produkt für „eine“ Bedrohungsklasse sein, sondern ein Stack aus Erkennung, Policy und Laufzeitüberwachung. Die zentrale Aussage „separate supply from authority“ zielt dabei auf einen organisatorisch-technischen Schnitt, der in vielen Unternehmen noch nicht sauber etabliert ist. Bisher wurden Modellanbieter häufig als Lieferanten betrachtet, während Rechteverwaltung und Auditing als Aufgabe der Kundenorganisation galten. In agentischen Workflows verschwimmt diese Trennung jedoch, weil Modelle selbst Entscheidungen anstoßen und Tools bedienen, ohne dass Menschen jeden Schritt manuell prüfen. Microsofts Kombination aus Guardian Agents, Defender-Agentenerkennung und dynamischer Rechtebegrenzung mit Freigabeoption macht genau diese Lücke zum Angriffspunkt – und versucht, sie systematisch zu schließen, bevor ein „insiderartiger“ Fehlablauf ernsthaften Schaden anrichten kann.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Microsoft: KI-Agenten wie Insiderbedrohungen – Guardian Agents im Blick" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Microsoft: KI-Agenten wie Insiderbedrohungen – Guardian Agents im Blick" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Microsoft: KI-Agenten wie Insiderbedrohungen – Guardian Agents im Blick« bei Google Deutschland suchen, bei Bing oder Google News!