
LONDON (IT BOLTWISE) – Apple führt mit iOS 27 und iPadOS 27 eine neue Betrugserkennung ein, die für ausgewählte App-Aktionen eine standardisierte Risikoeinstufung liefert. Die Funktion fragt je nach Bedarf „Impersonation Risk Detection“ beim Start sicherheitsrelevanter Vorgänge ab und bewertet diese in drei Stufen von Unknown bis High. Wichtig: Apple blockiert Zahlungen nicht automatisch, sondern überlässt die operative Reaktion den Apps. Damit verschiebt sich die Sicherheitsarchitektur stärker in Richtung App-Logik und gerätebasiertes Risikofeedback.
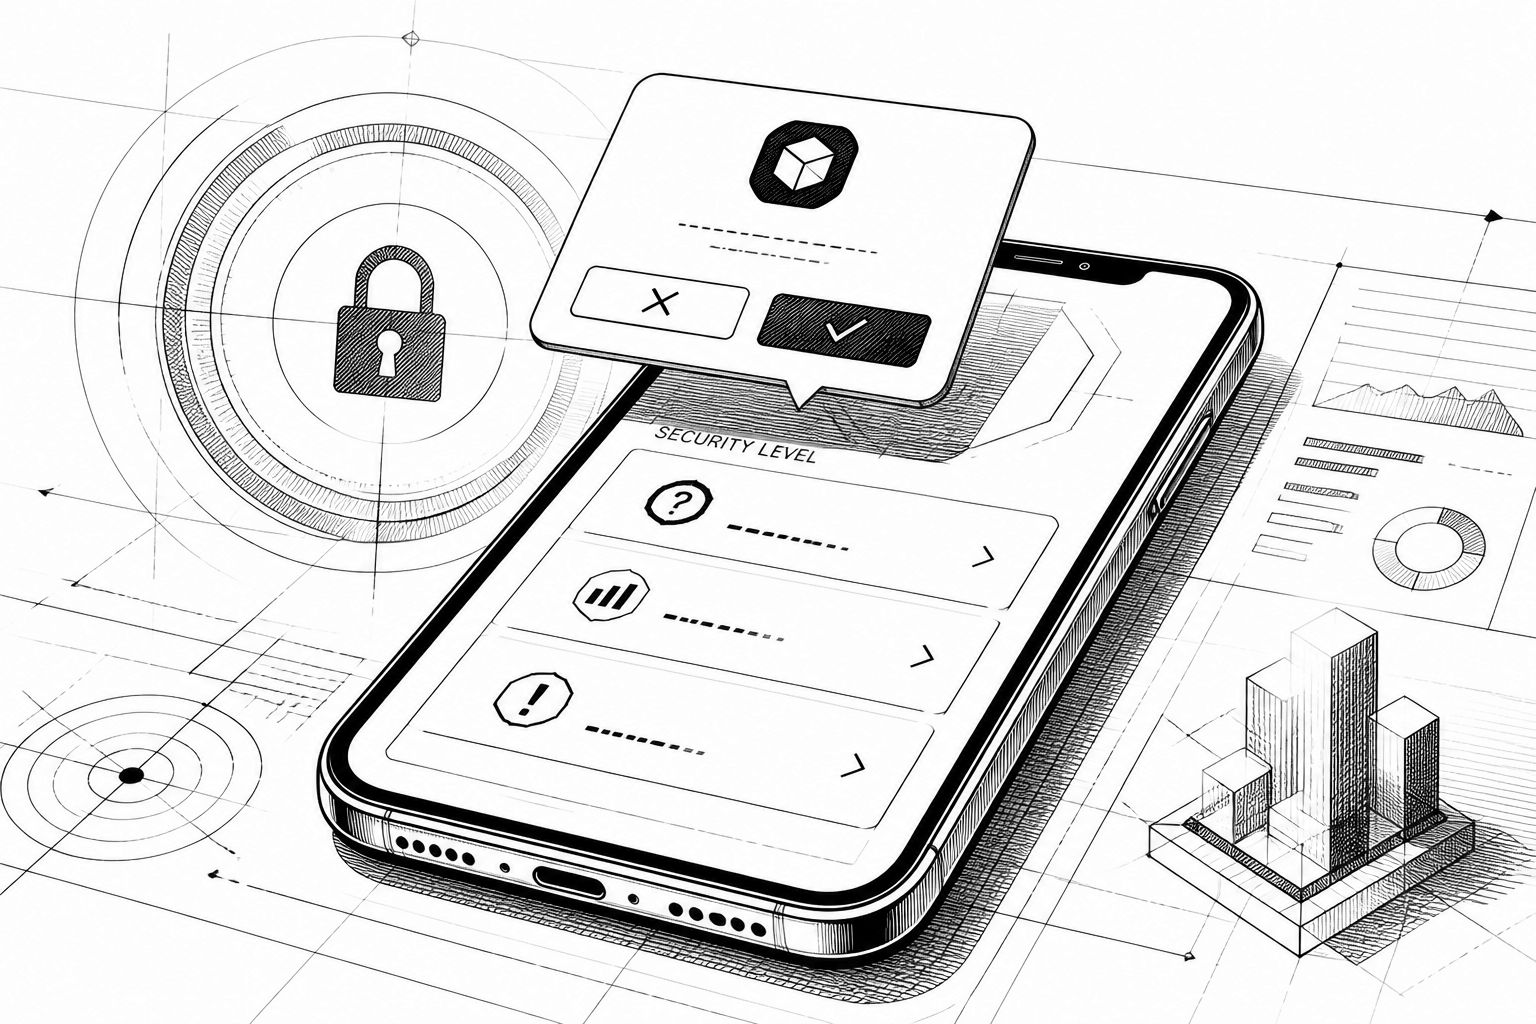
Mit iOS 27 und iPadOS 27 positioniert Apple Betrugsabwehr nicht mehr nur als klassische Nutzeraufklärung oder als isolierte Sperrmechanismen, sondern als geräteinternes Signal, das Anwendungen in kritischen Momenten berücksichtigen können. Zentral ist dabei „Impersonation Risk Detection“, eine Schnittstelle, über die Apps vor sicherheitsrelevanten Aktionen eine standardisierte Risikoeinstufung anfordern. Dadurch entsteht eine neue Sicherheitskette: Nicht jede Anwendung muss selbst ein vollständiges Betrugsmodell betreiben, sondern kann zumindest das gerätespezifische Risiko als zusätzliche Kontextebene einbinden.
Technisch betrachtet arbeitet die Erkennung als dreistufiges Feedback-System: Unknown, Medium und High. „Unknown“ bedeutet, dass aus Sicht des Systems keine Verdachtsmomente vorliegen; dennoch ist das keine Sicherheitsgarantie. „Medium“ wird vergeben, wenn das System einzelne Auffälligkeiten erkennt, während „High“ auf deutlich erhöhte Betrugshinweise hindeutet. Die Einstufung wird nicht als Blockade verstanden, denn Apple setzt die Funktion ab Werk zunächst auf deaktiviertem Niveau und verlangt eine manuelle Freigabe über die Geräteeinstellungen unter „Datenschutz und Sicherheit“ im Bereich „Impersonation Risk Detection“ inklusive der Option „Share with App Developers“. Erst wenn die App-Nutzungskomponente aktiv ist, kann die Risikoklassifizierung bei Bedarf abgefragt werden.
Datenschutzseitig bleibt das Modell bewusst zurückhaltend: Das Betriebssystem teilt lediglich die Risikoeinstufung mit, nicht jedoch die zugrunde liegenden Gerätedaten oder zusätzlichen Account-Informationen. Genau diese Trennung ist entscheidend, weil sie das Sicherheitssignal auf eine minimale Schnittstelleninformation reduziert. Für die Systemwirkung heißt das zugleich: Zahlungen oder Kontobewegungen werden durch diese Funktion nicht automatisch blockiert. Stattdessen liegt die operative Antwort bei der jeweiligen Software. Entwickler können je nach Risikolevel zusätzliche Identitätsprüfungen anstoßen, die Ausführung verzögern oder gezielt Warnhinweise anzeigen, sodass das Ergebnis in den jeweiligen Risiko-Workflow der App eingebettet wird.
Für die Praxis ist vor allem die Frage relevant, wie solche Risikoeinstufungen in bestehende Security-Designs integriert werden. Apple erwähnt als Grundlage der Analyse Geräteinformationen und Daten des Apple-Accounts, um laufende Manipulationsversuche im Social-Engineering-Umfeld aufzuspüren. Diese Angriffe zielen häufig darauf ab, Nutzer zur Freigabe von Vorgängen zu bewegen, die durch herkömmliche Zwei-Faktor-Authentifizierungen allein nicht zuverlässig abgefangen werden. Gerade im mobilen Alltag sind Nutzer zudem besonders verletzlich, wenn nach einem Update sicherheitskritische Einstellungen übersehen werden; die neue Funktion setzt daher indirekt auch auf bessere App- und OS-Interaktion, statt ausschließlich auf eine einmalige Nutzerentscheidung.
Der Schritt reiht sich in breitere Branchentrends ein, bei denen Plattformbetreiber Sicherheitsfunktionen näher an die Nutzerschnittstelle heranholen. Im Android-Umfeld wurden laut Berichten KI-gestützte Schutzmechanismen angekündigt, die Konversationen auf Betrugsabsichten prüfen, verdächtige Verlinkungen blockieren und sensible Eingaben beim Bildschirm-Streaming in Browser-Komponenten sowie WebViews verbergen sollen. Auch bei Textnachrichten ist die Idee ähnlich: Verdächtige Inhalte sollen früher erkannt und für Nutzer überprüfbar gemacht werden, bevor aus einem Klick eine Authentifizierungs- oder Zahlungsfreigabe wird. Für Unternehmen und Entwickler ist das ein Hinweis darauf, dass Security-Features zunehmend multimodal gedacht werden: nicht nur „Login“, sondern auch „Kommunikation“ und „Freigabeprozesse“ werden adressiert.
Gleichzeitig macht die Bedrohungslage deutlich, warum ein risikobasiertes Signal aus dem Gerät heraus so attraktiv ist. Sicherheitsanalysen verweisen auf neue Android-Schadprogramme, die gezielt Sicherheitsmodule von Zahlungsanbietern imitieren und menschliche Tippmuster nachahmen. Dazu kommen Berichte über manipulierte Werbeanzeigen und reaktivierte Web-Domains, über die Spyware auf Mobilgeräte gelangt. Wenn Angreifer den Nutzer bereits an der Oberfläche in die Irre führen können, wird die reine Existenz von Zwei-Faktor-Mechanismen nicht automatisch ausreichend; entscheidend wird vielmehr, ob im Moment der Freigabe ein zusätzlicher Kontext erfasst wird. In diesem Umfeld kann die dreistufige Einstufung ein Baustein sein, der in Apps konkrete Schutzschritte auslöst, ohne dass Apple alle Risiken pauschal selbst blockiert.
Für die Markt- und Umsetzungsseite bedeutet „Impersonation Risk Detection“ vor allem: Security wird stärker zwischen Plattform und App aufgeteilt. Apple liefert das Risikosignal, aber die Wirkung entsteht erst durch die Implementierung in den Anwendungsfällen. Wer Wallet-ähnliche Flows, Passwort-Resets oder andere sensible Aktionen betreibt, muss daher testen, wie die Unknown-, Medium- und High-Stufen in den eigenen UX- und Risiko-Engines ankommen. Daneben sollten Produktteams sicherstellen, dass die Funktion für Nutzer tatsächlich verständlich zugänglich bleibt, weil die OS-seitige Deaktivierung und die manuelle Freigabe sonst den gewünschten Effekt abschwächen. Ob und wie schnell sich die Schnittstelle in der Breite durchsetzt, hängt letztlich auch davon ab, welche App-Teams ihre kritischen Aktionen bereits jetzt so umbauen, dass eine Risikoeinstufung unmittelbar zu überprüfbaren Sicherheitsmaßnahmen führt.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "iOS 27: Apple stuft Betrugsrisiken in drei Stufen für Apps ein" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "iOS 27: Apple stuft Betrugsrisiken in drei Stufen für Apps ein" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »iOS 27: Apple stuft Betrugsrisiken in drei Stufen für Apps ein« bei Google Deutschland suchen, bei Bing oder Google News!