




XProtect 5352 schließt neue Boatload-Regeln und stärkt macOS-Erkennung
LONDON (IT BOLTWISE) – Apple liefert ein neues Hintergrund-Update für XProtect 5352, das Yara-Regeln in macOS aktualisiert und dabei konkrete Boatload-Varianten adressiert. Parallel dazu wurden Details zu einer Gatekeeper-Umgehungsmethode bekannt, bei der Angreifer nach dem ersten Start die ausführbare Datei austauschen. Apple ordnet das Vorgehen als Social Engineering ein – und positioniert gleichzeitig neue macOS […]
KI-Phishing erzielt 54% Klickrate: Warum Passwörter heute nicht mehr reichen
LONDON (IT BOLTWISE) – Laut aktuellen Sicherheits- und Bedrohungsanalysen erreichen KI-generierte Phishing-Nachrichten eine deutlich höhere Klickrate als klassische Kampagnen. Parallel zeigen Datenspuren, dass Ransomware-Angriffe häufig bei kompromittierten Identitäten starten. Für Unternehmen wird damit klar: Passwortschutz allein ist kein robustes Fundament mehr. Entscheidend sind jetzt bessere Authentifizierung, harte Kontrollen und die Reduktion von Social-Engineering-Wirkung. Phishing wirkt […]
Polizei warnt vor Bitcoin-Betrug: Falsche Anrufe, Gift Cards und Geldautomaten
DANVILLE, VA / LONDON (IT BOLTWISE) – Die Polizei von Danville warnt vor einem Betrugsversuch, der sich gezielt als Regierungs- und Strafverfolgungsstelle ausgibt. Laut den Hinweisen werden Opfer per Telefon unter Druck gesetzt, Zahlungen zu leisten oder Gift Cards zu kaufen – teils mit Verweis auf „Bitcoin“-Zahlungen oder Transaktionen an Geldautomaten. Besonders kritisch: Die Absenderdaten […]
Golden Chickens: Vier neue Malware-Familien zielen auf Browserdaten
UKRAINE / LONDON (IT BOLTWISE) – Die Hackergruppe Golden Chickens bringt mit vier neuen Schadsoftware-Familien eine deutlich modularere Toolchain zurück. Im Fokus stehen Browser-Sitzungen und gespeicherte Zugangsdaten, die über Protokolle wie das Chrome DevTools Protocol (CDP) ausgelesen werden. Zusätzlich wird der Zugriff mit Social-Engineering-Kampagnen vorbereitet, die Nutzer als „Browserproblem“ zum Ausführen von Code bringen. Für […]
Venom Spider (TAG-195) bringt vier neue Malware-Familien und modulare Plug-ins für MaaS
LONDON (IT BOLTWISE) – Eine MaaS-Umgebung hinter „Golden Chickens“ legt erneut nach: Vier neue Malware-Familien tauchen auf, darunter ein modularer Umbau des Kern-Implants. Damit verschiebt sich die Angriffslogik von fest eingebetteten Funktionen hin zu einer Controller-und-Plugin-Architektur, die Fähigkeiten bei Bedarf nachlädt. Analysten ordnen das als gezielte Anpassung zur Reduktion statischer Detektion ein. Entscheidend ist dabei, […]
Studie zeigt: 46,5 % der Studierenden nutzen KI-Tools täglich – plus Risiko digitaler Erreichbarkeit
LONDON (IT BOLTWISE) – Eine neue Erhebung zum Studienalltag zeigt einen klaren KI-Shift: 46,5 Prozent der Studierenden greifen täglich zu KI-Tools. Gleichzeitig verschärft die digitale Vernetzung den Stress im Job, weil viele Beschäftigte außerhalb der Arbeitszeit erreichbar sein müssen. Für Unternehmen und Hochschulen bedeutet das zweierlei: KI verbessert Produktivität – aber sie fordert neue Regeln […]
KI-gestützter Betrug und Deepfakes: So reagieren Behörden auf die neue Phishing-Welle
MAINZ / LONDON (IT BOLTWISE) – Behörden warnen vor einer deutlich breiteren Betrugswelle, in der Phishing, gefälschte Zahlungsaufforderungen und KI-generierte Erpressungsvideos zusammenlaufen. Im Raum Mainz wird ein Fall gemeldet, bei dem eine abgelehnte Zahlungsforderung durch ein Deepfake-Video eskaliert sein soll. Gleichzeitig greifen Angreifer bei AOK- und Sparkassen-Kampagnen auf gefälschte Links sowie geklonte Stimmen zurück. Für […]
Phishing-Welle gegen LastPass und Bitwarden: DocuSign-Fakes und Malware
LONDON (IT BOLTWISE) – Eine groß angelegte Phishing-Kampagne richtet sich gezielt gegen Nutzer von LastPass und Bitwarden. Die Angreifer versenden angeblich echte Sicherheitswarnungen und locken über präparierte Links auf gefälschte Seiten. Dort werden Downloads angestoßen, die verdächtige Programme nachladen und Systeme kompromittieren sollen. Laut den vorliegenden Analysen ist der Angriff damit primär ein Social-Engineering-Szenario und […]
Betrüger missbrauchen Bitcoin-Geldautomaten: So laufen die Maschen ab
LONDON (IT BOLTWISE) – In zahlreichen Betrugsfällen wird berichtet, dass Kriminelle Bitcoin-Geldautomaten gezielt als „Schnellweg“ zu anonym wirkenden Zahlungen missbrauchen. Dabei lenken die Täter Betroffene mit Täuschungen in eine Zeitlinie, in der sie schnell handeln sollen. Für Opfer wird der Schaden dadurch besonders schwer greifbar, weil die Transaktionen nach dem Senden kaum rückholbar sind. Der […]
Neobanken unter Druck: FIU meldet 108.158 Verdachtsfälle und warnt vor Betrug
KÖLN / LONDON (IT BOLTWISE) – Die FIU meldet 108.158 Verdachtsfälle im vergangenen Jahr und damit einen deutlichen Sprung gegenüber dem Vorjahr. Besonders Neobanken stehen offenbar im Fokus, weil ihre Kundenbeziehung oft stark digitalisiert ist und Kontoeröffnungen schneller laufen. Zugleich beschreibt die Behörde einen Großfall mit fingierten Online-Abonnements, der auf über 300 Millionen Euro Schaden […]
Indien stoppt WhatsApp-Nutzernamen-Rollout nach Betrugs- und Identitätswarnungen
NEU-DELHI / LONDON (IT BOLTWISE) – Indien bremst den Rollout von WhatsApps Nutzernamen-Funktion: Das Ministerium warnt vor Identitätsdiebstahl und einer wachsenden Betrugswelle. Im Fokus steht auch die Frage, wie die neue Namenslösung die Rückverfolgbarkeit bei Kriminalität beeinflusst. Parallel nehmen Behörden „Digital Arrest“-Maschen per Videoanruf in den Blick und ordnen konkrete Richtlinien an. Dazu kommen SEBI-Warnungen […]
TfL-Hacker verurteilt: Social Engineering, verschlüsselte Chats und Jahre Haft
LONDON / IT BOLTWISE – Zwei mutmaßliche Hacker wurden wegen eines Cyberangriffs auf Transport for London (TfL) zu jeweils fünf Jahren und sechs Monaten Haft verurteilt. Der Angriff hatte monatelange Betriebsstörungen ausgelöst und persönlichen Daten von Millionen Kundinnen und Kunden in die Hände Dritter gebracht. Laut Gericht spielten Social-Engineering-Methoden eine zentrale Rolle, bei denen Angreifer […]
KI-gestützter Boss Scam: 11,5 Millionen Euro in 13 Tagen gestohlen
MUMBAI / LONDON (IT BOLTWISE) – Ein neuer Boss-Scam nutzt KI-Deepfakes und Sprachklonung, um Führungskräfte per WhatsApp in gefälschte Zahlungsprozesse zu ziehen. Im konkreten Fall wurden in nur 13 Tagen 11,5 Millionen Euro über 63 Transaktionen umgeleitet. Gleichzeitig steigen Quishing- und Smishing-Wellen deutlich an, während alte Hardware-Schwachstellen und neue KI-Funktionen zusätzliche Angriffsflächen schaffen. Der Artikel […]
Scams im Netz erkennen: Von Fake-Shops bis Deepfakes bei Finanzwerbung
LONDON (IT BOLTWISE) – Betrüger nutzen inzwischen mehr als nur gefälschte Webseiten: Von Deepfake-Werbungen bis zu Love-Scams kombinieren sie Social Engineering mit KI, Zeitdruck und emotionalen Triggern. Besonders bei Finanz- und Zahlungsversprechen kippt Vertrauen schnell in echte Verluste. Der Bericht ordnet typische Muster ein, nennt die wichtigsten Fakten aus EU- und US-Daten und zeigt, welche […]
EU AI Act ab August: KI-Schulungspflicht und Governance werden zum Enterprise-Thema
BERLIN / LONDON (IT BOLTWISE) – Unternehmen müssen sich auf die EU AI Act-Pflichten zur KI-Kompetenz ihrer Mitarbeiter einstellen. Ab Februar 2025 verlangt der Artikel 4 ein systematisches Training, und ab August 2026 wird bei Verstößen mit spürbaren Sanktionen gerechnet. Gleichzeitig zeigt der Markt: KI treibt Produktinnovationen messbar an, doch in der Umsetzung klaffen Qualifikations- […]
Boss Scam mit KI-Deepfakes: So täuschen Angreifer Manager und treiben Überweisungen
LONDON (IT BOLTWISE) – KI-Deepfakes und imitierte Stimmen erhöhen die Trefferquote beim „Boss Scam“: Angreifer drängen Finanzteams per Messenger zu eiligen Überweisungen. Im Fall einer Sky-Gold-Tochter sollen so rund 1,18 Millionen Euro Schaden entstanden sein. Zusätzlich missbrauchen Betrüger infizierte ZIP-Dateien, um Session-Kapern bei WhatsApp-Web auszulösen. Der Überblick zeigt, welche technischen und prozessualen Kontrollen Angriffe wie […]
REF9403: Falsche Coding-Tests verstecken OtterCookie-nahe Malware in SVG-Flagdateien
LONDON (IT BOLTWISE) – Eine neue Kampagne namens REF9403 nutzt gefälschte Jobangebote und Coding-Tests, um Entwickler über präparierte Repositories zu infizieren. Auffällig ist die Tarnung: In SVG-Dateien von Länderflaggen stecken Base64-kodierte Payload-Fragmente, die erst beim Ausführen rekonstruiert werden. Die Schadsoftware ist eng an OtterCookie angelehnt und kombiniert Credential-Diebstahl, Wallet-Erbeutung, File-Exfiltration sowie Remote-Control per Socket.IO. Damit […]
Lidl-Datenleck: Wie ein externer Dienstleister zum Einfallstor wurde
BERLIN / LONDON (IT BOLTWISE) – Lidl meldet einen Diebstahl von Kundendaten, der über einen externen Dienstleister zustande kam. Betroffen sind unter anderem Anrede, vollständiger Name, Telefonnummer und E-Mail-Adresse; Geburtsdaten und Kundennummern sollen ebenfalls entwendet worden sein. Finanz- und Zahlungsdaten bleiben laut Unternehmen geschützt. Dennoch steigt das Risiko für gezielte Phishing-Angriffe, weil Angreifer echte Kontaktdaten […]
Android-RedHook-Malware nutzt Wireless ADB für Bankkonto-Abgriffe
HANOI / LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor einem neuen Android-Trojaner, der über Wireless ADB tief in Geräte eindringt und so Zugriff auf sensible Interaktionen bis hin zu Bankkonto-Abgriffen ermöglichen kann. Die Kampagne baut auf einer getarnten APK-Installation auf und eskaliert anschließend über Accessibility-Berechtigungen in Richtung Debug-Umgebung. Laut Gruppe-IB handelt es sich um eine […]
NordVPN ergänzt KI-Smishing-Scan gegen betrügerische SMS
LONDON (IT BOLTWISE) – NordVPN bringt einen KI-gestützten Smishing-Scan für eingehende SMS, der verdächtige Muster erkennt und Nutzer vor Betrugsversuchen warnt. Der Schutz läuft laut Hersteller lokal auf dem Gerät, ohne dauerhafte Speicherung der Nachrichten. Besonders relevant ist das angesichts steigender Klickraten bei KI-Phishing von 12 auf 54 Prozent. Gleichzeitig rüsten auch andere Anbieter nach, […]
KI-Phishing trifft Banken: 54% Klickrate, neue Betrugsmaschen und Schutzhebel
BERLIN / LONDON (IT BOLTWISE) – Eine Welle von KI-gestütztem Phishing setzt Bankkunden unter Druck: Laut Meldungen liegt die Klickrate bei 54 Prozent, während klassische Kampagnen nur auf zwölf Prozent kommen. Besonders perfide Maschen laufen über täuschend echte Anrufe und E-Mails, die auf Kontohistorien und App-Details zugeschnitten sind. In Deutschland geraten unter anderem DKB, Sparkasse […]
Google klagt Phishing-Netzwerk an: KI erzeugt tausende Betrugsseiten
AMSTERDAM / LONDON (IT BOLTWISE) – Google hat Zivilklage gegen eine Organisation eingereicht, die offenbar KI-Plattformen für Phishing-Kampagnen genutzt haben soll. Im Raum stehen rund 9.000 betrügerische Websites und mehr als eine Million schädliche URLs, die über einen breiten Verteiler ausgespielt wurden. Die niederländische Datenschutzbehörde ordnet die Entwicklung als massiven Schub für Cyberangriffe ein und […]
Vishing und SharePoint-Kaperung: Helix nutzt KI-Stimmenklone gegen MFA
HONGKONG / LONDON (IT BOLTWISE) – Sicherheitsforscher melden eine neue Welle von Vishing-Angriffen, die Zwei-Faktor-Mechanismen gezielt umgehen. Im Fokus steht unter anderem die Helix-Gruppe, die SharePoint-Umgebungen über Telefonbetrug und anschließende MFA-Registrierung kapert. Parallel warnen Identitäts- und Sicherheitsanbieter vor Rückruf-Phishing und gefälschten Login-Seiten, bei denen Passkeys im Hintergrund manipuliert werden. Während Regulierer wie Hongkong SMS-OTP im […]
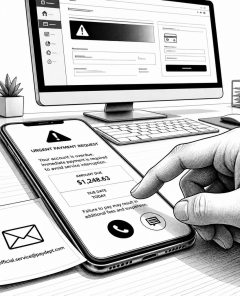
PayPal-Betrug: KI-Nachrichten und Buchclub-Fallen unterlaufen Kontoschutz
PENNSYLVANIA / LONDON (IT BOLTWISE) – Kriminelle verschicken gefälschte Zahlungsanfragen an PayPal-Nutzer und locken Opfer per Hotlinelink in Datendiebstahl. Parallel nehmen Betrugsmaschen mit KI-generierten Buchclub-Texten zu, bei denen Gebühren zwischen 55 und 350 Euro verlangt werden. Besonders kritisch: Häufig laufen Zahlungen über „Freunde und Familie“, wodurch typischerweise kein Käuferschutz greift. Währenddessen zeigen Quartalszahlen Stabilität, doch […]
 #Sophos
 #AmazonPrime
 #Bestseller

