


LONDON (IT BOLTWISE) – Eine Sicherheitsanalyse ordnet den Telegram-basierten Spionage- und Angriffskomplex HEAVYGRAM einer iranisch verknüpften Kampagne mit der Persona Handala Hack zu. Die Python-basierte Backdoor kann per Telegram-Kommandos Remote-Aktionen auslösen, Screenshots erstellen und gespeicherte Passwörter auslesen. Für den Zugriff auf kompromittierte Systeme nutzt der Angreifer zusätzlich Persistenz über Windows-Registry-Autoruns sowie eine Delphi-Komponente, die spätere Stufen vorbereitet. Unklar bleibt, wie schnell Defender-Erkennungsmuster greifen, weil die Schadsoftware Defender-Abfragen gezielt umgeht.
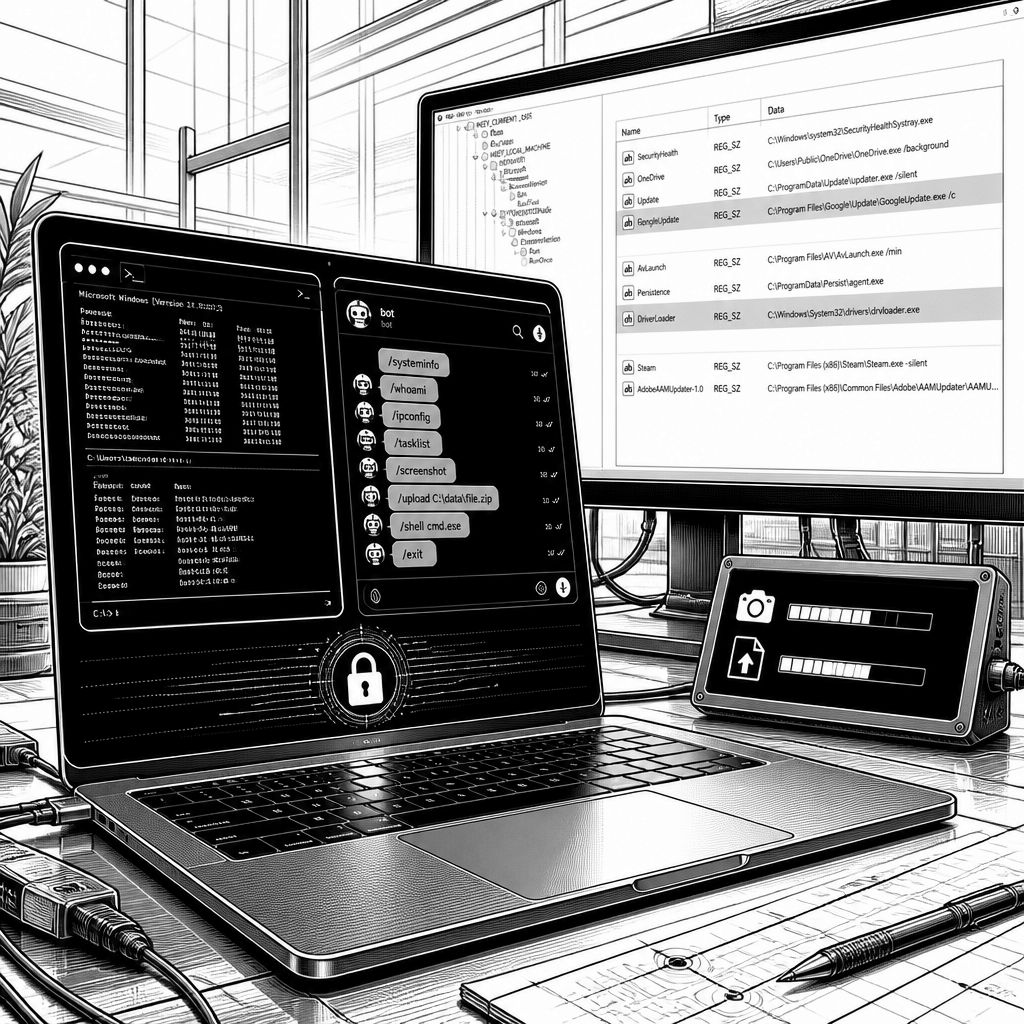
Der Aufschlag wirkt auf den ersten Blick wie ein klassisches „Hack-and-Leak“-Muster: Eine vermeintliche Online-Identität namens Handala Hack soll im Zusammenspiel mit Telegram als Übertragungs- und Steuerkanal Zielsysteme kompromittieren. Laut einer Analyse eines IT-Sicherheitsanbieters steht hinter dieser Persona eine mehrstufige Kette, in der eine Telegram-basierte Überwachungs-Backdoor namens HEAVYGRAM eine zentrale Rolle spielt. Der Erkennungs- und Einordnungsrahmen ergibt sich dabei aus mehreren Strängen: HEAVYGRAM wird bereits seit September 2023 in freier Wildbahn gesehen, während eine Delphi-basierte Hilfsfunktion mit dem Namen CRUDEEXCLUDE das Setup für nachgelagerte Komponenten vorbereitet. Zusätzlich verweist die Quelle auf Übereinstimmungen zu Aktivitäten, die zuvor in behördlichen Hinweisen aufgegriffen wurden, unter anderem in einem FBI-Hinweis aus März 2026 sowie späteren Aktualisierungen.
Technisch betrachtet setzt HEAVYGRAM auf eine Funktionspalette, die den typischen Spionage-Alltag abdeckt: Der Schadcode kann Netzwerk- und Prozessinformationen auslesen, laufende Programme auflisten, Dateien übertragen und sogar Telegram-Session-Dateien exfiltrieren. Dazu kommen Aktionen, die besonders für operative Kampagnen relevant sind: Screenshots erfassen, per DLL-Sideloading zusätzliche Komponenten nachladen, Cleanup-Schritte ausführen und Persistenz auf Windows-Systemen etablieren. Um die eigene Entdeckung zu erschweren, richtet der Angriffsablauf zudem gezielt Microsoft Defender aus: Die Delphi-Komponente CRUDEEXCLUDE konfiguriert Ausschlusspfade, bevor die eigentlichen Stufen laufen. Das ist kein kosmetischer Kniff, sondern verschiebt die „Beobachtbarkeit“ der nachgeladenen Payloads, weil Defender-Prüfungen genau dort geschwächt werden, wo die Malware die nächsten Artefakte ablegt.
Die Einlieferung der ersten Stufe nutzt nach den Angaben häufig Social Engineering über Messenger wie Telegram, WhatsApp und Instagram. Dabei sollen die Angreifer Kontakt aufnehmen, sich als vertrauenswürdig ausgeben oder technischen Support vortäuschen, um anschließend einen als harmlos wirkenden Installer zu übermitteln. In der Beschreibung der Kampagne heißt es außerdem, dass die Malware sich als legitime Anwendungen tarnt; genannt werden dabei beispielsweise Pictory, KeePass und Telegram selbst. Für Defender und EDR-Teams ist genau dieses „Masquerading“ häufig der Trigger: Statt einer einzelnen bösartigen Datei entsteht ein Einstiegsszenario, das sich erst beim Ausführen der zweiten Stufe als Backdoor erkennbar macht. HEAVYGRAM wurde zudem als „flexible“ Kette beschrieben, in der die Operatoren je nach Ziel und Phase sowohl die Tarnung als auch die nachfolgende Steuerlogik anpassen.
Besonders aufschlussreich ist der interne Steuermechanismus: Die Backdoor nutzt Telegram als Command-and-Control-Kanal und wertet eingehende Bot-Nachrichten mit einem Präfix-basieren Delimiter-System aus. Die Quelle führt dafür mehrere Beispiele an: Mit dem Präfix „@@“ sollen beliebige Systemkommandos über os.popen ausführbar sein. Das Präfix „**“ schreibt den Nachrichtentext in eine Datei unter C: \ProgramData\ur.txt, während „##“ einen Command-Suite-Modus aktivieren soll, der wiederum konkrete Operationen abbildet. Dazu zählen das Starten eines beliebigen Prozesses (runexe), das Ermitteln der öffentlichen IP-Adresse (whois) über api.ipify[.]org, das Nachladen einer sekundären Trojan-Payload (runtro) sowie das dynamische Aktualisieren von Bot-Token und Operator-User-ID für die nächste Kommunikationsrunde (cht). Daneben werden Registry-bezogene Schritte genannt: regtro soll die Trojan-Payload in Windows-Registry-Autoruns installieren, reg das Haupt-Executable in die Autorun-Schlüssel. Für die Datenabflüsse nennt die Analyse dt als Funktion, die Daten der Telegram Desktop-Anwendung exfiltrieren soll.
Dass Telegram nicht nur zum Senden von Kommandos dient, sondern auch als „Werkzeugkasten“ für Datenerhebung, spiegelt sich in den berichteten Fähigkeiten wider: HEAVYGRAM soll unter anderem Informationen zu Webbrowsern erfassen, Mikrofonzugriff aktivieren können und auch Daten aus Telegram und WhatsApp kopieren. Als zentrale Betriebsstrategie kommt außerdem ein Timing-Element hinzu: Laut den beschriebenen Funktionen send_initial_message übermittelt bei der ersten Verbindung ein Beacon, das den vollständigen Domainnamen des kompromittierten Hosts enthält. Ergänzend soll send_health_msg als Hintergrundthread in Intervallen von 24 Stunden eine Heartbeat-Nachricht absetzen und so bestätigen, dass der Implant weiter aktiv ist. Für Incident-Responder bedeutet das: Selbst wenn „Alarm-Signale“ fehlen, kann der regelmäßige Kommunikationsrhythmus mit dem Bot als Indikator dienen, sofern die Telegram-Infrastruktur im Kontext ermittelt wurde.
Die Versand- und Delivery-Mechanik wird in der Quelle zudem in mehreren Varianten beschrieben: Demnach können WSF/VBS-Skripte, VBScripts und HTML Application (HTA)-Dateien zum Einstieg genutzt werden, ebenso ausführbare Dateien mit eingebetteten Archiven. Darüber hinaus enthält CRUDEEXCLUDE eingebettete Archive und soll zuerst im Dezember 2025 durch eine weitere Untersuchung als Setup-Werkzeug dokumentiert worden sein, das Staging-Verzeichnisse anlegt. In dieser Darstellung wird CRUDEEXCLUDE nicht nur als Vorbereiter für HEAVYGRAM gezeigt, sondern auch im Kontext einer weiteren Malware-Familie mit dem Namen SHADEGENES. Für die Praxis heißt das: Statt „eine Malware, ein Hash“ trifft man auf eine Infrastruktur, in der die Operatoren Baukasten-ähnlich zwischen Komponenten wechseln können – ohne dass das Zielsystem sofort alle Teile „als ein einziges Produkt“ erkennt.
Auch die Einordnung bleibt nicht rein technisch. Die Quelle verweist auf behördliche Hinweise: Der FBI-Hinweis aus März 2026 soll mutmaßlich vor dem Hintergrund iranischer Cyber-Akteure erfolgt sein, die im Auftrag des MOIS Spionage und Leaking gegen iranische Dissidenten, journalistische Stimmen gegen Iran sowie weitere Oppositionsgruppen betreiben. Da der Hinweis als Beschuldigung und nicht als endgültiger Sachverhalt formuliert ist, wird die rechtliche Bewertung als offener Vorwurf beschrieben. Zusätzlich ordnet die Analyse die Malware-Familie in ein größeres Bild ein, das aus Sicht des U.K.-National Cyber Security Center als CHOSEN BRICK geführt wird. Dort wird das Tool als „flexible“ beschrieben, das für eine Bandbreite operativer Ergebnisse eingesetzt werden könne. Damit rückt auch ein Markt- und Betriebsfaktor in den Fokus: Telegram als nativen, vergleichsweise einfach zu betreibenden C2-Kanal einzusetzen, senkt für Angreifer typischerweise Setup- und Rotationsaufwand und kann zugleich die Hürde für klassische IOC-basierte Blockaden erhöhen.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "HEAVYGRAM Telegram-Backdoor: mehrstufige Angriffe mit Passwortdiebstahl" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "HEAVYGRAM Telegram-Backdoor: mehrstufige Angriffe mit Passwortdiebstahl" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »HEAVYGRAM Telegram-Backdoor: mehrstufige Angriffe mit Passwortdiebstahl« bei Google Deutschland suchen, bei Bing oder Google News!