




Golden-Chickens-MaaS: Neue TinyEgg- und ChonkyChicken-Familien erscheinen
LONDON (IT BOLTWISE) – Golden Chickens MaaS taucht nach früheren Enthüllungen erneut auf und bringt vier neue Malware-Familien mit. TinyEgg dient als leichter Einstieg und Host-Profiling, während ChonkyChicken danach aktiv wird und Browser-Credentials sowie laufende Sessions angreift. Besonders relevant für Verteidiger ist die modularisierte Plugin-Architektur: Fähigkeiten lassen sich bei Bedarf nachladen, statt dauerhaft aktiv zu […]
Chinas KI-Modelle: Chancen und Sicherheits- sowie Compliance-Risiken für Europa
PEKING / LONDON (IT BOLTWISE) – Europäische Unternehmen prüfen zunehmend KI-Modelle aus China, weil sie oft deutlich günstiger in der Anschaffung und im Betrieb erscheinen. Gleichzeitig wächst die Sorge, dass Sicherheitsmechanismen wie Backdoors oder Manipulationen im Modell- oder Datenfluss schwer nachweisbar sind. Dazu kommt eine regulatorische Unsicherheit: In China gelten besondere Pflichten für Unternehmen gegenüber […]
Risiko-These zu KI-Open-Source aus China: Backdoors und fehlende Prüfungen
DÜSSELDORF / LONDON (IT BOLTWISE) – Ein Kommentar warnt vor KI-Open-Source-Modellen aus China, weil sich angebliche Backdoors nicht zuverlässig ausschließen lassen. Im Zentrum steht die Behauptung, dass ein Nutzer ohne belastbare Prüfmechanismen nicht wissen könne, ob ein Modell als Einfallstor dient. Gleichzeitig wird argumentiert, dass auch US-Modelle Sicherheitslücken enthalten können, die politische Einordnung aber anders […]
Jensen Huang: Chinas KI-Modelle sind exzellent – und Open Source stärkt den Markt
LONDON (IT BOLTWISE) – NVIDIA-Chef Jensen Huang stellt chinesische KI-Modelle und insbesondere Open-Source-Ansätze ausdrücklich als „exzellent“ dar. Er argumentiert, dass US-Unternehmen solche Modelle nutzen dürfen, ohne automatisch Sicherheitsrisiken wie „Backdoors“ befürchten zu müssen. Stattdessen sieht er in mehr Offenheit mehr KI-Nutzung – und damit auch zusätzlichen Bedarf an Rechenzentrums- und GPU-Infrastruktur. Damit liefert Huang eine […]
Arcee: Chinas Open-Weight-KI-Modelle sind nicht „inherent gefährlich“ – was Unternehmen prüfen sollten
LONDON (IT BOLTWISE) – Arcee widerspricht der Debatte, chinesische Open-Weight-KI-Modelle per Bann zu stoppen: Laut dem CTO seien sie nicht grundsätzlich gefährlicher als andere frei einsehbare Software. Stattdessen setzt er auf Sicherheitschecks, Inspect-and-Optimize-Prozesse und eine solide Post-Training-Phase im Unternehmen. Der Beitrag erklärt außerdem, warum „Modelle als Malware-Hebel“ zwar theoretisch denkbar, in der Praxis aber extrem […]
WordPress-Fix gegen WP2Shell: Kettenangriff ermöglicht präauthentifizierte RCE
LONDON (IT BOLTWISE) – Kurz nach dem Erscheinen zweier WordPress-Patches beginnen Angreifer bereits mit der Ausnutzung einer Kombination aus SQL-Injection und REST-API-Route-Verwechslung. Dadurch reicht für die Kompromittierung eine anfällige WordPress-Version, häufig ohne Plugins und ohne Vorauthentifizierung. Recherchen von Security-Teams zeigen zudem, dass öffentlich verfügbare Exploits sehr schnell von aktiven Angreifern nachgebaut und automatisiert werden. Für […]
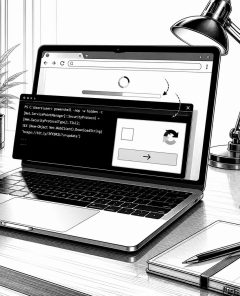
Fake-CAPTCHAs in PowerShell-Angriffen: CERT-UA warnt vor Malware-Ketten
KIEW / LONDON (IT BOLTWISE) – CERT-UA meldet eine neue Kampagne, in der Angreifer mit gefälschten CAPTCHA-Checks kompromittierte Webseiten in die Abwehr umleiten. Betroffene sollen über eine scheinbar harmlose Anweisung einen PowerShell-Befehl ausführen, der weitere Malware nachlädt. Zusätzlich nutzt die Kampagne Cloaking-House-ähnliche Traffic-Filter und eine EtherHiding-Technik, um CAPTCHA-Inhalte dynamisch einzubetten. Parallel finden sich Android-Backdoors in […]
HelloNet: Angreifer missbrauchen ViPNet-Updates als Loader für Malware
LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor der Kampagne HelloNet, die den Update-Mechanismus der russischen ViPNet-Suite als Einstiegspunkt missbraucht. Dabei platzieren Angreifer eine manipulierte DLL, die beim Systemstart in legitime Prozesse injiziert wird. Anschließend dient ein Proxy- und Backdoor-Modul zur Kommandoausführung, während ein Cleaner Logdaten entfernt. Für betroffene Unternehmen ist vor allem die Überwachung der […]
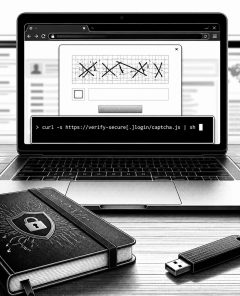
CERT-UA warnt vor ClickFix-Kampagne UAC-0145: PowerShell-CAPTCHA führt zu Datenklau
KIEW / LONDON (IT BOLTWISE) – CERT-UA beschreibt eine neue ClickFix-basierte Kampagne, bei der gefälschte CAPTCHA-Prüfungen Opfer dazu bringen, auf kompromittierten Seiten selbst schädliche PowerShell-Befehle auszuführen. Dahinter steht laut Meldung der Cluster UAC-0145, dem Sandworm-Umfeld zugeordnet. Zusätzlich nutzen die Angreifer ein dynamisches Web-Overlay, um Inhalte je nach Besucher umzuschalten, und setzen Reconnaissance-Skripte ein. Für Unternehmen […]
PhantomEnigma: 20+ gehijackte.gov.br-Websites als Malware-Verteilkanal
BRASILIEN / LONDON (IT BOLTWISE) – Mehr als 20 brasilianische Regierungswebseiten wurden in einer laufenden Kampagne als Verteilkanal für Malware missbraucht. Die Angreifer verbinden dabei vertrauenswürdige.gov.br-Links und E-Mails mit mehrstufigen Installationsketten, die sich mit der Zeit anpassen. Laut Analyse entstehen zusätzliche Hürden für Security-Teams durch modulare Payloads, wechselnde Command-and-Control-Infrastruktur und eine schwer einzufangende Backdoor-Logik. Für […]
PhantomEnigma: Über 20 brasilianische.gov.br-Websites als Malware-Zugang
BRASILIEN / LONDON (IT BOLTWISE) – Eine aktive Kampagne namens PhantomEnigma missbraucht mehr als 20 brasilianische Regierungs-Websites und verlagert damit den Malware-Zugriff in eine vermeintlich vertrauenswürdige Infrastruktur. Angreifer kombinieren gefälschte polizeibezogene Dokumente mit authentisch wirkenden E-Mails, die SPF, DKIM und DMARC bestehen. Entscheidend ist die nächste Stufe: Von kompromittierten.gov.br Hosts oder Lookalike-Domains wird der Weg […]
Daxin-Rootkit und Stupig-Backdoor: Neue Hinweise aus Taiwan
TAIPEH / LONDON (IT BOLTWISE) – Ein seit Jahren im Verborgenen agierendes Kernel-Rootkit namens Daxin ist nach mehr als vierjähriger Funkstille erneut aufgetaucht. Gleichzeitig melden Analysten eine bislang unbeschriebene Vorstufe: die Backdoor Stupig, die sich als Tastaturlayout-Komponente tarnt und vor der Anmeldung SYSTEM-Kommandos ermöglicht. Die Funde zeigen außerdem, dass sowohl Daxin als auch Stupig Kompilationszeitstempel […]
Sicherheits-Update-Druck steigt: ShareFile-Notmaßnahmen, Citrix Bleed 2 und KI-Coding-Angriffe
LONDON (IT BOLTWISE) – In dieser Woche zeigt sich ein wiederkehrendes Muster: Sicherheitslücken und kompromittierte Software gelangen schneller in die Praxis, als Unternehmen ihre Remediation abschließen können. Von ShareFile-Notschritten wegen Storage-Zone-Controllern bis zu Citrix Bleed 2 und neuen Backdoor-Varianten verschiebt sich der Fokus auf Patch-Tempo, Log-Management und schnelle Session-Beendigungen. Gleichzeitig zeigen Studien zu HalluSquatting, wie […]
Sicherheits-Recap: ShareFile-Controller, Citrix Bleed 2 und KI-Coding-Angriffe in einer Woche
LONDON (IT BOLTWISE) – In dieser Woche verdichten sich mehrere Sicherheitsvorfälle, die eines gemeinsam haben: Patches kommen oft zu spät, weil die Ausnutzung längst parallel läuft. Fortschritt fordert ShareFile-Kunden auf, Storage-Zone-Controller vorerst abzuschalten, während Citrix Bleed 2 bereits für Ransomware missbraucht wird. Dazu kommen kompromittierte Paket-Ökosysteme wie npm sowie neue KI-orientierte Angriffsmuster, die Code-Assistants in […]
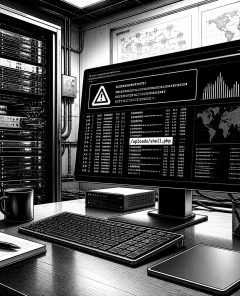
WP-SHELLSTORM kompromittiert tausende WordPress-Websites via Plugin-Webshells
LONDON (IT BOLTWISE) – Eine offen gelegte Angreifer-Infrastruktur zeigt die Reichweite der WP-SHELLSTORM-Kampagne: Tausende WordPress-Installationen wurden automatisiert über Plugin-Schwachstellen kompromittiert. Betroffen sind laut Auswertung Zehntausende Exploit-Versuche mit einem Schwerpunkt auf Breeze und Joomla JCE Editor. Die Täter setzten persistenten Webshell-Zugriff und Backdoors ein, darunter Varianten des BestShell-Ökosystems. Für Organisationen ist der nächste Schritt klar: Patches […]
WP-SHELLSTORM: Leckter Server zeigt Webshell-Brokerage für Millionen WordPress- und Joomla-Seiten
LONDON (IT BOLTWISE) – Ein offengelegter Server liefert Einblicke in WP-SHELLSTORM: eine Webshell-Zwischenhandelskampagne, die über bekannte Plugin-Lücken massenhaft Backdoors auf kompromittierten WordPress- und Joomla-Seiten installiert. Die betroffene Infrastruktur blieb laut den Forschern rund drei Wochen ohne Passwort erreichbar, wodurch Werkzeuge, Logs und Ziellisten sichtbar wurden. Besonders brisant ist, dass kein Zero-Day nötig war: Externe Exploits […]
Microsoft zerlegt GigaWiper: eine Windows-Backdoor mit drei Zerstörungsmodi
MÜNCHEN / LONDON (IT BOLTWISE) – Microsoft hat eine schädliche Windows-Backdoor offengelegt, die als „GigaWiper“ bezeichnet wird und mehrere Zerstörungsfunktionen in einem Implantat bündelt. Auffällig ist der modulare Aufbau: Operatoren wählen per Kommando, ob Festplatte, Windows-Laufwerk oder Dateien in „Fake-Ransomware“ zerstört werden. Zusätzlich kann die Malware Screenshots anfertigen, per versteckter VNC-Session Fernzugriff ermöglichen und Spuren […]
China warnt vor „Backdoor“-Risiken in Claude Code und verschärft den Tech-Konflikt
PEKING / LONDON (IT BOLTWISE) – China warnt Unternehmen vor „Backdoor“-Sicherheitsrisiken im US-KI-Tool Claude Code. Das Problem soll laut zuständiger Behörde es ermöglichen, sensible Daten ohne Einwilligung an einen Remote-Server zu übermitteln. Während der KI-Codierungsassistent automatisch Softwarebausteine erzeugt, geht es in der Meldung vor allem um die Vertrauensfrage für Enterprise-Workflows. Parallel verschärft sich der Konflikt […]
UAT-7810 baut LONGLEASH-Backdoor für ORB-Netzwerk in Ruckus-Routern aus
SINGAPUR / LONDON (IT BOLTWISE) – Cisco Talos beschreibt, wie der chinesisch zugeordnete Akteur UAT-7810 sein ORB-Netzwerk durch neue Varianten einer Backdoor namens LONGLEASH erweitert. Die Malware nutzt mehrere Linux- und MIPS-Tools, um Zugriffe auszubauen und später als „Zwischenstation“ für nachgelagerte Angriffe zu dienen. Besonders kritisch: Die Kampagne zielt auf internetseitig erreichbare Netzwerkgeräte und kombiniert […]
LONGLEASH-Malware: Chinesisches Proxy-Netz erweitert ORB-Infrastruktur
BERLIN / LONDON (IT BOLTWISE) – Sicherheitsforscher beschreiben eine neue Malware-Familie, die Geräte als Knotenpunkte in einem Proxy-Netzwerk einbindet und so echte Ursprünge bei Cyberangriffen verschleiert. LONGLEASH gilt als Nachfolger einer früheren Backdoor und soll die Operational-Relay-Box-Infrastruktur massiv erweitern. Die Schadsoftware unterstützt mehrere Proxy-Protokolle, kann sich selbst entfernen und übernimmt zugleich Steuerfunktionen im Command-and-Control. Zusätzlich […]
CERT/CC warnt: Unbekannter Admin-Backdoor in Tenda-Router-Firmware (CVE-2026-11405)
LONDON (IT BOLTWISE) – In mehreren Firmware-Versionen eines Tenda-Routers steckt nach Angaben von CERT/CC eine versteckte Authentifizierungs-Backdoor. Die Schwachstelle (CVE-2026-11405) umgeht die Passwortprüfung für die Web-Administration und ermöglicht vollen Admin-Zugriff ohne gültige Credentials. Technisch wird der Schleichweg im Login-Pfad des eingebetteten Webservers aktiviert und vergleicht ein alternativen Passwort direkt im Klartext. Für Unternehmen bedeutet das: […]
Alibaba verbietet „Claude Code“: Sicherheitsvorwürfe und Folgen für KI-Tools in China
HANGZHOU / LONDON (IT BOLTWISE) – Alibaba untersagt seinen Beschäftigten ab dem 10. Juli die Nutzung von Anthropic-KI-Tools im Arbeitskontext. Hintergrund sind Vorwürfe zu Sicherheitsrisiken in Form eines angeblichen „Distillation Attack“-Szenarios. Gleichzeitig setzt der Konzern laut den Berichten auf seinen eigenen KI-Assistenten Qoder und verlangt die Deinstallation sämtlicher Anthropic-Agenten. Die Entscheidung unterstreicht, wie eng in […]
Fortinet-Bedrohung FortiBleed: 430.000 FortiGate betroffen, Datenabfluss belegt
SUNNYVALE / LONDON (IT BOLTWISE) – Fortinet meldet Markt- und Anlegerrekorde, während Sicherheitsforscher parallel eine groß angelegte Angriffswelle dokumentieren: Unter dem Namen „FortiBleed“ sollen rund 430.000 FortiGate-Firewalls kompromittiert worden sein. Die Angreifer haben laut den Berichten mehr als 110 Millionen Datensätze exfiltriert und in betroffene Systeme dauerhafte Hintertüren implementiert. Zusätzlich wird eine Schwachstelle in FortiClient […]
Anubis & Co.: Ransomware nutzt Citrix Bleed 2, RMM-Tooling und BYOVD
LONDON (IT BOLTWISE) – Beobachtet wird, wie Anubis-affiliierte Angreifer die Citrix-Bleed-2-Schwachstelle (CVE-2025-5777, CVSS 9,3) ausnutzen, um per RMM-Tooling und gestohlenen VPN-Zugängen in Netzwerke vorzudringen. Die Fälle kombinieren „hands-on-keyboard“-Bewegungen, RDP/PsExec-Lateral-Movement und anschließend Tools für Cloud-Exfiltration, bevor Verschlüsselung oder Datenvernichtung startet. Zusätzlich zeigen weitere Berichte, dass RaaS-Gruppen mit BYOVD-Ansätzen (Bring Your Own Vulnerable Driver) und irreversiblen Wipe-Mechanismen […]
 #Sophos
 #AmazonPrime
 #Bestseller

