




FMA warnt vor Messenger-Anlagebetrug: KI-Voice-Clips und gefälschte Renditen
ÖSTERREICH / LONDON (IT BOLTWISE) – Die österreichische Finanzmarktaufsicht warnt vor einem deutlichen Anstieg von Anlagebetrug über Messenger wie WhatsApp und Telegram. Kriminelle kontaktieren potenzielle Opfer in privaten Gruppen und setzen dabei zunehmend KI-generierte Inhalte ein, etwa Bilder, Videos und täuschend echte Stimmen. Häufig bauen sie ihre Maschen auf unrealistisch hohen oder risikofreien Renditeversprechen auf […]
FMA warnt vor Anlagebetrug in Messenger-Gruppen: So schützen sich Verbraucher
LONDON (IT BOLTWISE) – Die FMA warnt vor einer wachsenden Betrugsmasche: Täter nutzen Chat-Gruppen in Messengern wie WhatsApp oder Telegram, um als vermeintliche Anleger und Finanzexperten aufzutreten. Laut Angaben der Aufsicht stieg der Anlagebetrug über solche Kanäle deutlich an. 2025 meldete die FMA 843 Fälle mit einer Schadenssumme von 20 Millionen Euro. Wer eingeladen wird, […]
FMA warnt vor Anlagebetrug in Messenger-Gruppen: Muster, Warnsignale, Schritte
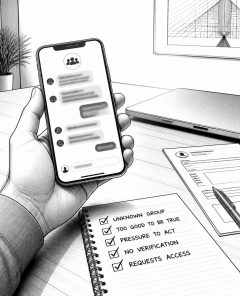
WIEN / LONDON (IT BOLTWISE) – Die österreichische Finanzmarktaufsicht FMA berichtet, dass Anlagebetrug über Messenger-Dienste wie WhatsApp und Telegram zunimmt. Für 2025 nennt die Behörde 843 Meldungen mit einer Schadenssumme von 20 Millionen Euro. Betrüger nutzen dabei zunehmend KI-generierte Bilder, Videos und Stimmen sowie Chat-Gruppen, um seriöse Identitäten und vermeintliche Investmentangebote aufzubauen. Die FMA erklärt, […]
Fake-Shops fürs iPhone 18 Pro Max: 25 % Rabatt, Datenabgriff und Sperrung
LONDON (IT BOLTWISE) – Betrüger nutzen die hohe Nachfrage nach dem iPhone 18 Pro Max mit gefälschten Verkaufsportalen und angeblich günstigen Angeboten, um Käufer zur Eingabe sensibler Daten zu bewegen. Laut IT-Sicherheitsangaben werden dabei unter anderem vollständige Kreditkartendaten, Kontaktdetails und Informationen für Messenger-Dienste abgefragt. Besonders riskant sind Maschen, die App-Installationen über inoffizielle Umwege anstoßen und […]
Russische Angriffe treffen Klinik in Kiew: Selenskyj fordert mehr Druck
KIEW / LONDON (IT BOLTWISE) – Bei neuen russischen Angriffen auf Kiew ist nach offiziellen Angaben auch eine Klinik getroffen worden. Selenskyj schrieb, Rettungskräfte versuchten, den Brand so schnell wie möglich zu löschen. Kurz zuvor soll zudem das Gebäude der Akademie der Wissenschaften in Kiew getroffen worden sein. Während die deutsche Botschaft nach Angaben unbeschädigt […]
Carbonato-Botnet missbraucht Docker-daemons für Telegram-gestützte KI-Agents
COSTA RICA / LONDON (IT BOLTWISE) – Eine neue Malware mit dem Namen Carbonato nutzt ungesicherte Docker-Daemons, um Telegram-gesteuerte KI-Agents der Hermes-Agent-Framework zu verteilen. Der Angriffsablauf installiert zunächst Komponenten unverändert, richtet dann Persistenz über Cron-Jobs und Watchdogs ein und zieht anschließend Credentials priorisiert in den Datenfluss. Für die Fernsteuerung kommt eine Reverse-SSH-Tunnelstrecke zum Einsatz, wobei […]
RemControl: Android-MaaS mit Banking-Phishing, VPN-Umgehung und KI-Overlay
LONDON (IT BOLTWISE) – Eine neue Android-Malware-as-a-Service-Plattform namens RemControl zielt mit gefälschten TVTap-Apps auf Bankdaten in Europa, Kanada und dem Nahen Osten. Die Kampagnen liefern über 30 Phishing-Overlays und sind laut Sicherheitsforschung offenbar so gebaut, dass sie bei Bedarf neue Ziele dynamisch vom Command-and-Control-System nachladen. Besonders auffällig: In mindestens einem Overlay erscheint eine KI-gestützte Assistenten-Antwort, […]
KI-Bild zu Selenskyj: Wie Medienclips in Echtzeit politische Narrative formen
NEW YORK / LONDON (IT BOLTWISE) – Ein Clip zu Wolodymyr Selenskyj und Wladimir Putin zeigt, wie schnell sich politische Botschaften über Videoausschnitte verbreiten. Auslöser ist eine Antwort des ukrainischen Präsidenten auf die Frage nach einem Treffen in Moskau, die von Medien beider Seiten aufgegriffen wurde. Ergänzend kursierte in Russland ein offenkundig mit KI erstelltes […]
EvilTokens: Microsoft stoppt KI-gestützten KI-Phishingdienst mit 12.000 Opfern
GROßBRITANNIEN / LONDON (IT BOLTWISE) – Microsoft hat die Betrugsplattform EvilTokens vom Netz genommen, die eigenen Angaben zufolge Phishing-Angriffe mit KI-Unterstützung betrieben hat. Der Dienst soll über 10.000 Organisationen betroffen und mehr als 12.000 E-Mail-Konten kompromittiert haben. Er wurde als kostenpflichtiger Service über Telegram angeboten und nutzte eine Schwachstelle in der „Device Code Authentication“ von […]
Microsoft stoppt KI-Chatbot-Scam: 12.000 Konten durch „EvilTokens“ kompromittiert
LONDON / LONDON (IT BOLTWISE) – Microsoft hat eine Abo-Scam-Plattform mit KI-gestütztem Chatbot aus dem Verkehr gezogen, die in wenigen Monaten 12.000 Microsoft-Konten kompromittiert haben soll. Die Angreifer nutzten dabei ein OAuth-Verfahren namens „device code authentication“, um die Anmeldung über dynamische Geräte-Codes bis ins Backend durchzuziehen. Laut Microsoft wurde die Plattform zuvor im Februar über […]
Maliziöses npm-Paket läuft zur Laufzeit: Entwickler müssen Runtime-Checks stärken
LONDON (IT BOLTWISE) – Ein bösartiges npm-Paket mit Namen „indexed-btree“ tarnte seinen Loader nicht über Install-Skripte, sondern ließ die Schadfunktion vollständig zur Laufzeit starten. Die Veröffentlichung des Pakets erfolgte am 18. Juni 2026 und zog laut Bericht in kurzer Zeit sehr hohe Downloadzahlen an. Eine neue npm-Sicherheitsänderung gegen automatisch ausgeführte lifecycle scripts zwingt Angreifer offenbar, […]
HEAVYGRAM-Backdoor über Telegram: Handala Hack nutzt CRUDEEXCLUDE zur Abwehrumgehung
LONDON (IT BOLTWISE) – Die vermeintlich iranisch verknüpfte Hacktivistengruppe Handala Hack setzt mit HEAVYGRAM eine Telegram-basierte Überwachungs-Backdoor ein. Die Software kann Kommandos ausführen, System- und Netzwerkinformationen sammeln, Daten abziehen und Screenshots anfertigen. Für die Tarnung und das Eskalations-Setup nutzt sie zudem das Delphi-Tool CRUDEEXCLUDE, das sich als legitime Anwendung tarnt und Microsoft-Defender-Regeln gezielt anpasst. Der […]
LKA NRW warnt vor Finanzbetrug in WhatsApp-Gruppen mit Chat-Simulation
NORDRHEIN-WESTFALEN / LONDON (IT BOLTWISE) – Das Landeskriminalamt Nordrhein-Westfalen meldet zunehmende Finanzbetrügereien, die über Messenger-Gruppen wie WhatsApp oder Telegram laufen. Täter bauen in Chats Vertrauen auf, fügen simulierte „Finanzprofis“ als vermeintliche Mitdiskutanten hinzu und bieten danach „innovative Investitionen“ an. Laut Lagebild wurden im vergangenen Jahr 1.891 Fälle der Wirtschaftskriminalität „unter Nutzung des Tatmittels Internet“ erfasst. […]
Jade Sleet kompromittiert Entwickler: FLATROOF und ROOFDECK greifen macOS an
LONDON (IT BOLTWISE) – Der mutmaßliche nordkoreanische Akteur Jade Sleet wird mit einer neuen Kompromittierung eines indischen IT-Dienstleisters in Verbindung gebracht. Laut den vorliegenden Analysen setzten die Angreifer auf macOS-Backdoors namens FLATROOF (Gaslight) und ROOFDECK, die bereits aus früheren Angriffen bekannt waren. Die Kampagne zielt besonders auf Entwicklerrollen und missbraucht deren Tooling, unter anderem mit […]
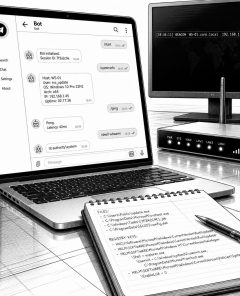
HEAVYGRAM: Telegram-Backdoor hinter Handala Hack und Passwortdiebstahl
LONDON (IT BOLTWISE) – Eine auf Telegram basierende Überwachungs-Backdoor namens HEAVYGRAM wird mit der „Hacktivist“-Persona Handala Hack in Verbindung gebracht. Die Schadsoftware soll Befehle ausführen, Screenshots erstellen, Dateien exfiltrieren und gespeicherte Passwörter auslesen können. Laut Sicherheitsberichten wird der Zugriff außerdem mit Windows-Registry-Persistenz und Defender-Ausnahmen abgesichert. Auffällig ist, dass die Steuerung über Telegram als C2-Kanal mit […]
HEAVYGRAM Telegram-Backdoor: mehrstufige Angriffe mit Passwortdiebstahl
LONDON (IT BOLTWISE) – Eine Sicherheitsanalyse ordnet den Telegram-basierten Spionage- und Angriffskomplex HEAVYGRAM einer iranisch verknüpften Kampagne mit der Persona Handala Hack zu. Die Python-basierte Backdoor kann per Telegram-Kommandos Remote-Aktionen auslösen, Screenshots erstellen und gespeicherte Passwörter auslesen. Für den Zugriff auf kompromittierte Systeme nutzt der Angreifer zusätzlich Persistenz über Windows-Registry-Autoruns sowie eine Delphi-Komponente, die spätere […]
Raketenangriff auf Kiew: Zirkon-Hinweise, Verletzte und Luftabwehr im Fokus
KIEW / LONDON (IT BOLTWISE) – Russland beschoss die ukrainische Hauptstadt Kiew nach einer Pause erneut mit ballistischen Raketen. Laut militärnahen Telegramkanälen sollen bis zu sechs umfunktionierte Anti-Schiffs-Raketen vom Typ Zirkon zum Einsatz gekommen sein. Mindestens elf Menschen wurden verletzt, darunter nach Angaben der Militärverwaltung auch ein zehnjähriges Kind. Zudem wird aus Teilen des Dnipro-Raums […]
Tod von Generalmajor Anton Grunis: Held Russlands nach Angriffen im Ukraine-Krieg gefallen
LONDON (IT BOLTWISE) – Ein russischer Generalmajor ist im Ukraine-Krieg nach kurzer Zeit als „Held Russlands“ gestorben. Der Tod von Anton Grunis wurde von russischen Militärbloggern und durch den tschetschenischen General Apti Alaudinow auf Telegram bestätigt. Zuvor hatte Grunis Anfang Juli dem russischen Präsidenten Wladimir Putin die Eroberung der ostukrainischen Stadt Kostjantyniwka gemeldet. Unklar bleiben […]
HEAVYGRAM und CHOSEN BRICK: Telegram-gesteuerte Windows-Malware für Spionage
LONDON / LONDON (IT BOLTWISE) – Die US-, britische und niederländische Cybersecurity-Gemeinschaft beschreibt eine Windows-Malware, die über Telegram-Bots gesteuert wird. Unter den Namen HEAVYGRAM und CHOSEN BRICK soll sie eingesetzt werden, um Chatverläufe und E-Mails zu kopieren, Screenshots zu erstellen und Audio über das Mikrofon aufzuzeichnen. Die Behörden ordnen die Kampagne einem staatlichen Nachrichtendienst zu […]
Hacker missbrauchen Claude für Secret-Leakage in 1,8 Mio. Android-Apps
LONDON (IT BOLTWISE) – Angreifer haben nach Angaben des KI-Anbieters Anthropic die Sicherheitsmodelle von Claude für das systematische Auffinden von Zugangsdaten missbraucht. Laut den offengelegten Details nutzten Täter in einem Zeitraum von Dezember 2025 bis August 2026 KI-gestützte Workflows, um Android-Apps zu durchsuchen und anschließend erbeutete Berechtigungen weiterzuleiten. Besonders kritisch ist dabei die Kombination aus […]
DDoS trifft Norwegens Storting: Russische Hacker sollen angreifen
LONDON (IT BOLTWISE) – Norwegens Parlamentsseite Storting war am Montag zeitweise nicht erreichbar. Laut Berichten begann die Störung gegen 15:00 Uhr Ortszeit und entstand durch eine Flut massiver Anfragen an die Server. Eine russische Hackergruppe soll die Aktion über Telegram mitgeteilt haben. Betroffen war dabei zunächst nur die Erreichbarkeit, längerfristige Folgen wurden nicht gemeldet. Norwegens […]
DDoS-Angriff trifft Norwegens Storting-Website – Störzeiten dauern
LONDON (IT BOLTWISE) – Norwegens Parlamentswebsite wurde Ziel eines DDoS-Angriffs. Laut den Angaben der Angreifer, die über einen Telegram-Kanal veröffentlicht wurden, soll die Seite rund drei Stunden unter Beschuss bleiben. Der Zugriff auf das Storting begann am Montag gegen 15:00 Uhr Ortszeit zu stocken, der Dienst fiel teilweise aus. Norwegen hatte in der Vergangenheit bereits […]
 #Sophos
 #AmazonPrime
 #Bestseller

