


LONDON (IT BOLTWISE) – Eine auf Telegram basierende Überwachungs-Backdoor namens HEAVYGRAM wird mit der „Hacktivist“-Persona Handala Hack in Verbindung gebracht. Die Schadsoftware soll Befehle ausführen, Screenshots erstellen, Dateien exfiltrieren und gespeicherte Passwörter auslesen können. Laut Sicherheitsberichten wird der Zugriff außerdem mit Windows-Registry-Persistenz und Defender-Ausnahmen abgesichert. Auffällig ist, dass die Steuerung über Telegram als C2-Kanal mit vergleichsweise niedriger Wartung laufen soll.
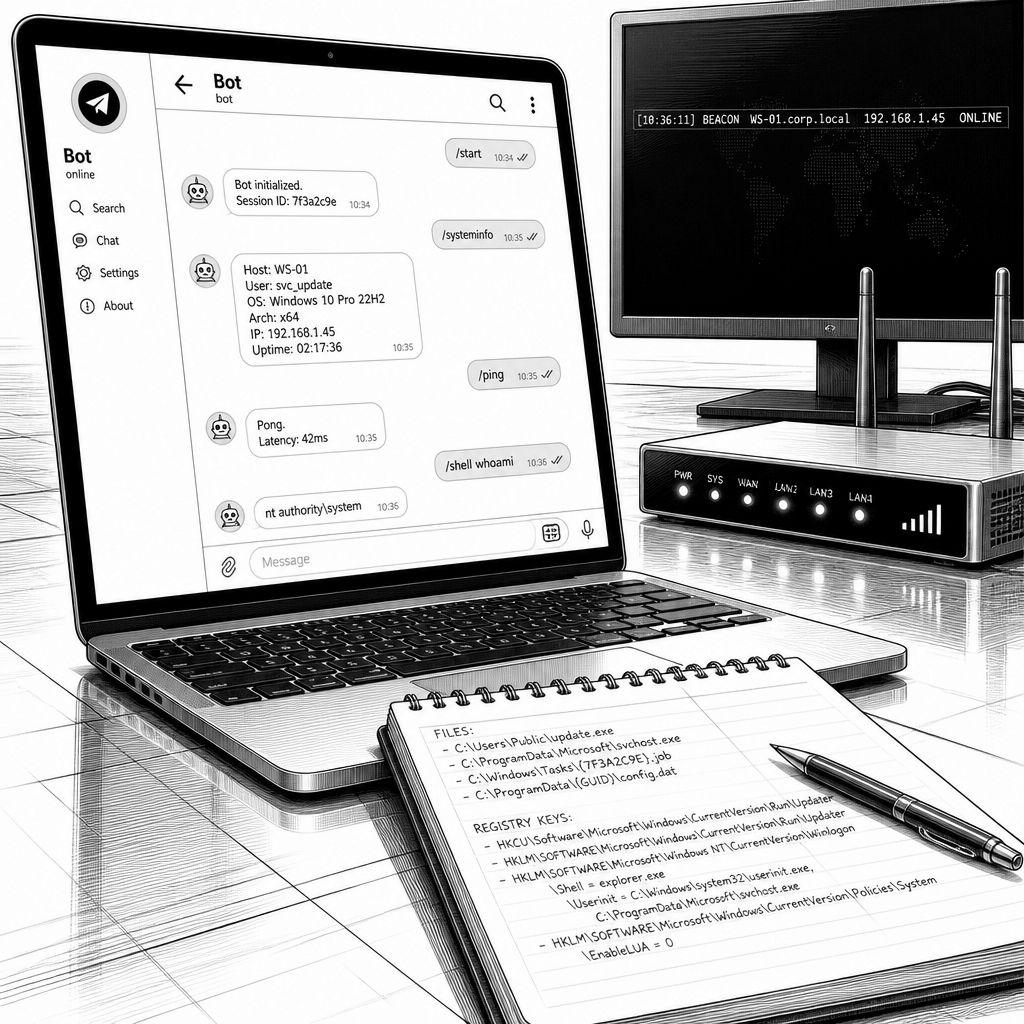
Im Umfeld iranischer Cyberoperationen rückt ein wiederkehrendes Muster in den Fokus: Eine Online-Persona namens Handala Hack wird Berichten zufolge über eine Telegram-basierte Überwachungs-Backdoor namens HEAVYGRAM betrieben. Zusätzlich soll eine Delphi-basierte Windows-Utility namens CRUDEEXCLUDE dabei helfen, Umgebungen für spätere Stufen der Infektionskette vorzubereiten. Zusammen ergibt das eine mehrstufige Toolchain, die nicht nur Daten sammeln, sondern auch Zugänge über längere Zeiträume aufrechterhalten kann.
Technisch auffällig ist, wie HEAVYGRAM in typische Unternehmens- und Nutzerabläufe „einschleust“: Die Malware wird häufig als scheinbar legitime Anwendung mit grafischer Oberfläche getarnt und kann dabei auch Konfigurationsschritte enthalten, die Microsoft Defender gezielt umgehen sollen. Laut den vorliegenden Analysen wurde die Aktivität der Familie erstmals Ende Juli 2024 in einem Beobachtungsfenster verortet; die Malware selbst wurde zudem bereits September 2023 in freier Wildbahn erkannt. Beim Starten soll HEAVYGRAM außerdem verhindern, dass Defender die Pfade untersucht, in denen der nächste Schadcode-Stage „gelagert“ wird, und anschließend PowerShell-Code ausführen, um Persistenz über Windows-Registry-Einträge aufzusetzen.
Für die operative Steuerung setzen die Angreifer laut den Berichten stark auf Telegram. HEAVYGRAM soll die Kontrolle über einen Telegram-Bot übernehmen, unter anderem indem es laufende Prozesse und Programme auflistet, Screenshots erstellt, Web-Browser-bezogene Daten erfasst sowie Dateien hoch- oder herunterlädt. Besonders kritisch ist der Abschnitt zum Credential-Thema: Die Schadsoftware soll gespeicherte Passwörter auslesen können, und darüber hinaus weitere Schadmodule nachladen, bevor sie Spuren durch Dateioperationen wieder bereinigt. Die eingehenden Bot-Nachrichten werden dabei über ein Prefix-Dialekt verarbeitet; je nach Präfix-Variante sollen unterschiedliche Aktionen wie das Ausführen von Systemkommandos, das Schreiben von Bot-Nachrichteninhalten in eine lokale Datei oder das Aktivieren einer Befehls-Suite mit weiteren Trojaner- und Persistenzschritten erfolgen.
Die Befehlslogik reicht dabei von „runexe“ zum Start beliebiger Prozesse über „whois“-Funktionen zur Ermittlung der öffentlichen IP-Adresse bis hin zu „regtro“, wodurch ein zusätzliches Payload-Modul in Windows-Startmechanismen eingebunden werden soll. Ebenfalls Teil des Modells sind „reg“- und „dt“-Komponenten, die sowohl den Trojaner als auch das Haupt-Executable in Autostart-Registry-Schlüssel eintragen sollen. Für die Kommunikation wird zudem beschrieben, dass der Implant beim Start ein Initial-„Beacon“-Signal sendet, das unter anderem den vollständigen Computerdomainnamen enthält, und danach in einem 24-Stunden-Takt ein Health- oder Heartbeat-Update über Hintergrundthreads absetzt. Damit lässt sich die Verfügbarkeit kompromittierter Systeme über die Telegram-Infrastruktur kontinuierlich überwachen.
Für die Lieferkette nennen die Analysen vier Wege: WSF/VBS-Skripte, VBS-Skripte und HTML Application (HTA) Dateien, ausführbare Dateien mit eingebetteten Archiven sowie CRUDEEXCLUDE, das wiederum eigene eingebettete Archive enthält. Damit die Infektion nicht beim ersten Kontakt scheitert, sollen die Dokumente und Installer zudem als bekannte Programme getarnt auftreten, wobei die zweite Stage als „verdeckter Inhalt“ eingebaut sein kann. Auf Infrastruktur-Ebene werden zwei Telegram-Setups beschrieben: In einer Variante nutzt das System einen einzelnen Bot und eine Gruppe, in einer anderen Variante übernimmt ein Bot Check-ins und ein sekundärer Bot Protokollierung sowie Stage-Polling über eine weitere Gruppierung; in beiden Fällen bleibt das zentrale Konzept gleich – der C2-Kanal soll durch Telegram „natürlich“ bereits verschlüsselt erreichbar sein und dadurch Wartung sowie Rotation vereinfachen.
Einordnung in den Bedrohungskontext: Die Befunde greifen auf frühere Warnungen zurück. Laut dem US-amerikanischen Federal Bureau of Investigation (FBI) sollen iranische Akteure im Auftrag des iranischen Ministeriums für Geheimdienst und Sicherheit (MOIS) gegen Dissidenten, Journalisten sowie weitere oppositionelle Gruppen in Richtung Spionage-Collection, Datenabflüsse und rufschädigende Effekte vorgegangen sein. Auch die britische National Cyber Security Centre verfolgt dieselbe Malware-Familie unter dem Namen CHOSEN BRICK und beschreibt sie als flexibel einsetzbares Werkzeug für unterschiedliche operative Ergebnisse. Dass Handala Hack als Online-Persona eingeordnet wird, die zeitlich kurz nach den bewaffneten Angriffen vom 7. Oktober 2023 in Erscheinung trat, passt zu einem Muster aus „Hack-and-Leak“-Operationen und vorherigen dokumentierten Aktionen wie Datenlöschung („wiping“) und ähnlichen Kampagnen.
Für die Praxis in Unternehmen bedeutet diese Kette vor allem: Telegram-basierte Command-and-Control ist kein Randphänomen mehr, sondern wird in solchen Szenarien als Steuerungs- und Exfiltrationskanal genutzt. Wer HEAVYGRAM-ähnliche Aktivitäten abwehren will, muss folglich nicht nur Endpunkt-Schutz wie Defender sauber konfigurieren, sondern auch Anzeichen für Persistenz über Windows-Registry-Schlüssel, ungewöhnliche PowerShell-Ausführung und das Auftreten getarnter Installer in Kombination mit nachgeladenen zweiten Stages ernst nehmen. Gleichzeitig zeigt das Beispiel, wie Angreifer soziale Vorwände über Messenger-Plattformen (vom Support-„Kontakt“ bis zum scheinbar vertrauenswürdigen Absender) nutzen, um Nutzer zum Start harmlos wirkender Pakete zu bewegen – und genau an dieser Schnittstelle treffen technische Schwachstellen auf menschliche Prozesse.
Interessant ist daneben die strategische Entwicklung für Security-Teams: Sobald eine Familie mehrere Staging-Utilities, flexible C2-Setups und mehrstufige Payloads kombiniert, wird klassische „Single-Signature“-Erkennung zu kurz greifen. Stattdessen müssen Threat-Modeling und Detection Engineering stärker auf Verhaltensketten zielen – beispielsweise auf die Kombination aus Defender-Evasion, Registry-basiertem Autostart, Telegram-Bot-Kommunikation sowie typischen Daten- und Screenshot-Abläufen. Für die KI-gestützte Abwehr heißt das nicht, dass ein Modell allein reicht, sondern dass KI-Assistenten wertvoll sein können, um aus großen Telemetriedaten Korrelationen für solche mehrstufigen Muster schneller zu finden und operative Prioritäten abzuleiten.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "HEAVYGRAM: Telegram-Backdoor hinter Handala Hack und Passwortdiebstahl" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "HEAVYGRAM: Telegram-Backdoor hinter Handala Hack und Passwortdiebstahl" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »HEAVYGRAM: Telegram-Backdoor hinter Handala Hack und Passwortdiebstahl« bei Google Deutschland suchen, bei Bing oder Google News!