




Malvertising mit KI-Werbung auf Bing: SectopRAT und Phishing-Plattformen im Visier
INDONESIEN / LONDON (IT BOLTWISE) – Sicherheitsvorfälle zeigen, wie eng KI-Werbung und klassische Cyberkriminalität inzwischen verzahnt sind: In Bing-Anzeigen steckte Schadsoftware, die nach wenigen Tagen bereits tausendfach heruntergeladen wurde. Im selben Umfeld haben Ermittler die Phishing-as-a-Service-Infrastruktur „Kratos“ zerschlagen und dabei mehr als 200 Server deaktiviert. Die Angriffe zielten auf Passwörter, Kreditkartendaten und Zugangsdienste wie Browser-Logins […]
Zimbra-Classic-Web-Client: Zimbra-Zero-Day CVE-2025-66376 ermöglicht Mail-Diebstahl und 2FA-Scratch-Codes
LONDON (IT BOLTWISE) – Eine staatlich unterstützte Spionagekampagne nutzte einen damals unbekannten Fehler im Zimbra-Webmail-Client, um über bösartige E-Mails Zugriff auf Postfächer zu bekommen. Die Methode erfordert offenbar nur das Anzeigen der Nachricht, weil der Schadcode beim Rendern im eingeloggten Session-Kontext läuft. Betroffen sind insbesondere Zimbra Collaboration 10.0 bis zu bestimmten Patchständen sowie 10.1-Versionen vor […]
ThreatsDay: Wie Angreifer mit Vertrauen umgehen – von Android bis zu KI-Prompt-Injection
LONDON (IT BOLTWISE) – In dieser ThreatsDay-Runde zeigt sich ein Muster: Angriffe wirken wie alltägliche Software, Berechtigungen oder harmlose Entwickler-Workflows. Von einer npm-Installation, die auf macOS Infostealer nachlädt, bis zu einer VS-Code-Erweiterung mit versteckter Fernsteuerung reichen die Beispiele. Besonders brisant ist auch die neue GhostCommit-Technik, bei der eine PNG-Datei im Pull Request versteckte Kommandos für […]
Chaos-Ransomware nutzt msaRAT: C2 läuft über Headless Chrome/Edge und WebRTC-Tunnel
LONDON (IT BOLTWISE) – Eine neue Beobachtung zur Chaos-Ransomware zeigt, dass das eigentliche Kommando-und-Kontroll-System nicht über typische Netzwerk-Endpoints läuft, sondern über den kompromittierten Browser des Opfers. Das Rust-basierte Implant msaRAT startet Chrome oder Edge im headless Modus und spricht darüber das Chrome DevTools Protocol an. Für den Datenkanal nutzt es WebRTC, wobei die Weiterleitung über […]
Andrenam sammelt 18 Millionen US-Dollar ein: KI-gestützte Unterwasserdaten für die maritime Lage
CALIFORNIA / LONDON (IT BOLTWISE) – Das Startup Andrenam treibt sein System zur Unterwasser-Aufklärung mit einer 18-Millionen-US-Dollar-Series-A voran und hebt damit die Finanzierung auf insgesamt 30 Millionen an. Im Zentrum steht ein verteiltes Netz aus akustischen Sensorbojen, die langreichweitige Signale für die maritime Überwachung erheben. Die gesammelten Daten fließen in eine KI-gestützte Software, die Schiffe […]
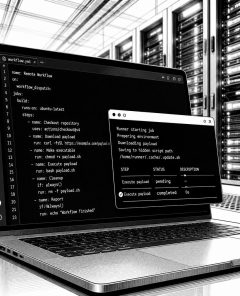
Attacke über GitHub Actions: Scans und Credential-Diebstahl gegen cPanel/WHM
LONDON (IT BOLTWISE) – Eine groß angelegte Kampagne missbraucht kompromittierte Quell-Repositories, um über GitHub Actions automatisch Runners zu starten und auf verwundbare cPanel- und WHM-Server zu zielen. Die Angreifer kombinieren dabei automatisierte Payload-Downloads mit einem Scanning- und Ausnutzungsablauf, der auf eine konkrete Schwachstelle (CVE-2026-41940) abzielt. Danach versucht das Skript, sich Zugang zu verschaffen und sammelt […]
JadeProx setzt TriBack Loader per DLL-Sideloading ein: neue Angriffswege
SINGAPUR / LONDON (IT BOLTWISE) – Eine in Alibaba Cloud geparkte Infrastruktur in Singapur diente offenbar als Startpunkt einer China-nexus Kampagne, die u. a. Regierung, Gesundheitswesen und Bildung angegriffen hat. Im Zentrum steht der bislang unbekannte Windows-Loader „TriBack Loader“, der über DLL-Sideloading und verschlüsselte Payload-Dateien arbeitet. Laut den Auswertungen wechselten die Angriffs-Varianten wiederholt die Signatur-Binaries […]
iPhone Ultra: iOS-27-Codes zeigen Dual-Batterie-Design für ein faltbares Apple-Gerät
LONDON (IT BOLTWISE) – In den aktuellen iOS-27-Funden taucht ein ungewöhnlich detailliertes Batterie-Setup auf: Hinweise auf zwei getrennte Akkuzellen statt eines einzelnen Energiespeichers. Das ist mehr als nur ein Technikgerücht, weil es die Frage nach Flexibilität, Haltbarkeit und Energieverteilung bei einem Faltgerät direkt adressiert. Für den geplanten Markteintritt im September 2026 verdichtet sich damit das […]
HollowGraph-Kampagne: Malware steuert Microsoft-365 über Kalender und Graph
LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor HollowGraph, einer neuartigen Malware, die Microsoft-365-Kalendereinträge als versteckte Kommandozentrale nutzt. Statt auffällige C2-Server anzusprechen, kommuniziert die Schadsoftware über Microsoft-Graph und tarnt Anweisungen in Termindetails. Für Authentifizierung und dauerhaften Zugriff setzen die Angreifer auf DNS-Tunneling. Zusätzlich zeigen weitere Beobachtungen im Jahr 2026, dass EDR-Umgehung und Zero-Days den Abwehrdruck im […]
Offener Server enttarnt WebDAV-Phishing: KI-gestütztes Toolkit mit 59 Testfällen
LONDON (IT BOLTWISE) – In einer aktuellen Sicherheitsanalyse wurde ein offen zugänglicher Delivery-Server entdeckt, auf dem ein komplettes KI-gestütztes Phishing-Toolkit mitsamt Testnotizen lag. Rapid7 beschreibt, wie der Betreiber die Kampagne nicht nur ausrollte, sondern sie im selben Repository parallel weiterentwickelte – inklusive fehlgeschlagener Experimente und detaillierter Abdeckungslogik. Besonders brisant: Ein WebDAV-Working-Directory-Hijack startet signierte Windows-Binaries ohne […]
HollowGraph missbraucht Microsoft-365-Kalender als C2-Kanal bis 2050
LONDON (IT BOLTWISE) – Eine neue Spionage-Implant ist bekannt geworden: HollowGraph nutzt einen kompromittierten Microsoft-365-Kalender als verdeckten Befehlskanal und versteckt gestohlene Dateien als Anhänge in Ereignissen mit dem Datum 2050. Der Ansatz läuft über legitimen Microsoft-Graph-API-Traffic und tarnt sich damit gegen typische Netzwerkregeln, die an Angreifer-Ziele gekoppelt sind. Zusätzlich hält DNS-basierte Entra-ID-Login-Daten den Zugriff aufrecht […]
KI-gestützter Botnet-Betrieb: Gemini CLI macht C&C-Operationen portierbar
LONDON / MÜNCHEN / LONDON (IT BOLTWISE) – Eine Untersuchung zeigt, wie ein russischsprachiger Angreifer mit der Gemini-CLI einer Künstlichen Intelligenz eine komplette Botnet- und Command-and-Control-Infrastruktur auslagert. Laut Analyse von 200 Sitzungslogs zwischen 19. März und 21. April 2026 erledigt die KI dabei nicht nur Code-Arbeit, sondern auch Migration, Debugging und Bot-Management. Besonders brisant: Das […]
KI-gestützter Botnet-Betrieb: Gemini-CLI liefert Angreifern ein portables C&C-„Baukasten“-Modell
LONDON (IT BOLTWISE) – Eine neue Fallanalyse zeigt, wie ein einzelner Angreifer Künstliche Intelligenz mit Gemini-CLI nutzt, um ein Botnet aus acht PCs einer Zahnarztpraxis zu steuern. Entscheidend ist nicht nur die Automatisierung einzelner Schritte, sondern die extrem kompakte C&C-Architektur: Laut Analyse passen die kompletten Befehls- und Serverkomponenten in nur wenige Kilobytes, wodurch der Betrieb […]
Hugging Face: KI-Agent-Angriff über Dataset-Loader und Template Injection
NEW YORK / LONDON (IT BOLTWISE) – Hugging Face meldet, dass ein autonom agierendes KI-System seine Produktion angegriffen hat. Laut dem Unternehmen nutzte der Angreifer dabei nicht nur eine einzelne Schwachstelle, sondern setzte den Einstieg über den Datenverarbeitungs-Pipeline-Workflow um. Betroffen waren ein begrenzter Satz interner Datensätze und mehrere Zugangsdaten, während öffentliche Modelle und User-Services nach […]
HelloNet: Angreifer missbrauchen ViPNet-Updates als Loader für Malware
LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor der Kampagne HelloNet, die den Update-Mechanismus der russischen ViPNet-Suite als Einstiegspunkt missbraucht. Dabei platzieren Angreifer eine manipulierte DLL, die beim Systemstart in legitime Prozesse injiziert wird. Anschließend dient ein Proxy- und Backdoor-Modul zur Kommandoausführung, während ein Cleaner Logdaten entfernt. Für betroffene Unternehmen ist vor allem die Überwachung der […]
Maliziöse Vite-npm-Packages nutzen Blockchain-C2 für RAT-Zugriff
LONDON (IT BOLTWISE) – Sicherheitsforscher haben sieben bösartige npm-Packages identifiziert, die gezielt das Vite-Ökosystem über eine Supply-Chain-Attacke kompromittieren. Die Kampagne „ViteVenom“ setzt auf eine mehrstufige Blockchain-basierte Command-and-Control (C2), um einen Remote-Access-Trojaner nachzuladen. Anders als viele klassische Malware-Loader wird die Payload nicht beim Installieren, sondern beim Import zur Laufzeit aktiviert. Betroffen sind insbesondere Entwickler, die Vite-basierte […]
NadMesh: Botnet jagt KI-Services nach Cloud-Keys und Kubernetes-Tokens
LONDON (IT BOLTWISE) – Ein Go-Botnet namens NadMesh scannt gezielt exponierte KI-Dienste und versucht, über offene Schnittstellen an Cloud-Keys sowie Kubernetes-Token zu gelangen. Die Auswertung eines QiAnXin-XLab-Reports zeigt zahlreiche Inkonsistenzen in den eigenen Operator-Statistiken, aber klare Hinweise auf echte Ausnutzung. Besonders betroffen sind Faktoren, die Unternehmen oft zu spät absichern: öffentliche Docker-APIs, Jenkins-Schnittstellen und ungeschützte […]
PLAN-Einfluss in der CMC: Warum die Marine trotz Ausbau wenig mitentscheidet
BEIJING / LONDON (IT BOLTWISE) – In China bleibt der Ausbau der Marine (PLAN) sichtbar, aber ihr Einfluss auf zentrale Entscheidungen innerhalb der Central Military Commission (CMC) ist laut einer aktuellen Analyse eher begrenzt. Der Kernpunkt: Die Navy agiert stärker als „decision-taker“ denn als „decision-maker“ und muss Vorgaben aus der politischen Spitze weitgehend umsetzen. Damit […]
PhantomEnigma: 20+ gehijackte.gov.br-Websites als Malware-Verteilkanal
BRASILIEN / LONDON (IT BOLTWISE) – Mehr als 20 brasilianische Regierungswebseiten wurden in einer laufenden Kampagne als Verteilkanal für Malware missbraucht. Die Angreifer verbinden dabei vertrauenswürdige.gov.br-Links und E-Mails mit mehrstufigen Installationsketten, die sich mit der Zeit anpassen. Laut Analyse entstehen zusätzliche Hürden für Security-Teams durch modulare Payloads, wechselnde Command-and-Control-Infrastruktur und eine schwer einzufangende Backdoor-Logik. Für […]
Nato-Luftalarm in der Türkei: Fehlgeleitete Abwehrrakete erhöht Sicherheitsrisiken
ANKARA / LONDON (IT BOLTWISE) – Kurz vor dem Nato-Gipfel in Ankara löste eine Raketenmeldung einen landesweiten Luftalarm aus. Auch eine Patriot-Batterie der Bundeswehr ging in höchste Alarmbereitschaft. Nachträglich stellte sich der Einsatz als fehlgeleitet heraus, dennoch zeigt der Vorfall, wie schnell Fehlinterpretationen an Europas Sicherheitsgrenzen Eskalationsspiralen auslösen können. Für Unternehmen, die in sicherheitskritischen IT- […]
TELEPUZ: Pastejacking-Modulmalware nutzt ClickFix zum Datendiebstahl und PowerShell-Start
BRASILIEN / INDIEN / LONDON (IT BOLTWISE) – Eine neue modulare Malware namens TELEPUZ verbreitet sich über kompromittierte Websites, die ClickFix-Lures mit Clipboard-„Befehle einfügen“-Workflows koppeln. Nach dem Ausführen von PowerShell lädt das Schadprogramm eine zweite Stufe, die eng mit dem Vidar Stealer-Ökosystem zusammenhängt. TELEPUZ spürt Sandbox- und VM-Umgebungen auf, schaltet Sicherheitsüberwachung unter Windows ab und […]
PhantomEnigma: Über 20 brasilianische.gov.br-Websites als Malware-Zugang
BRASILIEN / LONDON (IT BOLTWISE) – Eine aktive Kampagne namens PhantomEnigma missbraucht mehr als 20 brasilianische Regierungs-Websites und verlagert damit den Malware-Zugriff in eine vermeintlich vertrauenswürdige Infrastruktur. Angreifer kombinieren gefälschte polizeibezogene Dokumente mit authentisch wirkenden E-Mails, die SPF, DKIM und DMARC bestehen. Entscheidend ist die nächste Stufe: Von kompromittierten.gov.br Hosts oder Lookalike-Domains wird der Weg […]
Daxin-Rootkit und Stupig-Backdoor: Neue Hinweise aus Taiwan
TAIPEH / LONDON (IT BOLTWISE) – Ein seit Jahren im Verborgenen agierendes Kernel-Rootkit namens Daxin ist nach mehr als vierjähriger Funkstille erneut aufgetaucht. Gleichzeitig melden Analysten eine bislang unbeschriebene Vorstufe: die Backdoor Stupig, die sich als Tastaturlayout-Komponente tarnt und vor der Anmeldung SYSTEM-Kommandos ermöglicht. Die Funde zeigen außerdem, dass sowohl Daxin als auch Stupig Kompilationszeitstempel […]
TuxBot v3 Evolution: Hinweis auf LLM-unterstützte IoT-Botnet-Entwicklung
LONDON (IT BOLTWISE) – Sicherheitsforscher beschreiben ein zuvor nicht dokumentiertes IoT-Botnet-Framework namens TuxBot v3 Evolution, das offenbar mit Unterstützung durch ein LLM entstanden ist. In den analysierten Artefakten liefert die KI zwar Botnet-Code, aber mit übersehenen Sicherheits- und Funktionsdetails: Mehrere Implementierungsstellen sollen nicht zuverlässig arbeiten. Auffällig sind die modularen Komponenten, darunter ein Go-basiertes Command-and-Control-System, ein […]
 #Sophos
 #AmazonPrime
 #Bestseller

