




Avalon und agentic KI: Neue Ransomware-Frameworks umgehen Sicherheitskontrollen
LONDON (IT BOLTWISE) – Sicherheitsforscher beschreiben mit „Avalon“ ein modular aufgebautes Malware-Framework, das über mehrstufiges Phishing und eine ISO/MSBuild-Kette unter anderem ETW abschwächt und am Ende verschlüsselt. Parallel meldet Sysdig eine „agentic“ Ransomware-Infektion, die von einem Large Language Model von Anfang bis Ende gesteuert und in Echtzeit nachjustiert wird. Damit verschiebt sich der Fokus von […]
Armored Likho setzt Python-Infostealer BusySnake und RATs gegen Behörden und Energie ein
MOSKAU / BRASILIEN / KASACHSTAN / LONDON (IT BOLTWISE) – Armored Likho zielt laut Kaspersky auf Behörden und den Stromsektor. Neu ist mit BusySnake Stealer ein Python-basierter Infostealer für Windows, der u. a. Browser-Cookies, Screenshots und Clipboard-Inhalte ausleitet. Der Angriffsablauf nutzt Spear-Phishing, geplante Tasks, obfuskiertes PowerShell und Reverse-Tunneling über Go2Tunnel. Gleichzeitig zeigen Overlaps mit dem […]
Armored Likho: BusySnake Stealer trifft Behörden und Stromversorger
LONDON (IT BOLTWISE) – Eine neu nachgewiesene Kampagne namens „Armored Likho“ kombiniert Spear-Phishing, Backdoor-Tunnel und einen Python-basierten Info-Stealer. Im Fokus stehen laut Branchenanalysen Behörden und der Energiesektor in Russland sowie in Teilen Lateinamerikas und Zentralasiens. Neben Cookie- und Credential-Abgriffen kommt es zu Screenshot- und Clipboard-Diebstahl, während Go2Tunnel reverse SSH-Funktionalität direkt in den Schadcode integriert. Für […]
Air Force und Space Force testen KI-Microservices für Battle Management
LAS VEGAS / LONDON (IT BOLTWISE) – Die US Air Force erprobt im ABMS-Umfeld mit der Space Force gemeinsam KI-gestütztes Battle Management. In einem zweitägigen MASH-Wargame wurden mehrere KI-Microservices zu einem durchgehenden Workflow orchestriert und in einer simulierten Einsatzlage stressgetestet. Ziel ist eine spürbare Beschleunigung der Entscheidungszyklen, während Operatoren die Auswahl aus mehreren optimierten Handlungspfaden […]
TONResolver: Malware nutzt die TON-Blockchain als dynamische C2-Zentrale
TOKIO / LONDON (IT BOLTWISE) – Sicherheitsforscher berichten von TONResolver, einer Malware, die die TON-Blockchain als „Dead Drop Resolver“ nutzt, um ständig wechselnde Kommando- und Kontrollserver (C2) bereitzustellen. Angreifer verschicken dabei gezieltes Phishing gegen Hotels, tarnt die Nachrichten als Gästekommunikation und umgehen Sicherheitsprüfungen wie SPF, DKIM und DMARC über Umwege. Technisch fällt besonders die smart-contract-basierte […]
US-Generaldirektor in Europa wechselt: Donahue geht nach 18 Monaten ab
WIESBADEN / ANKARA / LONDON (IT BOLTWISE) – Der General Christopher Donahue, Chef der US-Landstreitkräfte in Europa und Afrika, verlässt sein Amt nach nur 18 Monaten. Der Wechsel nach Wiesbaden an seinen Stellvertreter Christopher R. Norrie wird als Teil von Pete Hegseths Umbau der militärischen Führung eingeordnet. In Estland hatte Donahue zugleich die NATO-Ostflanke und […]
Rheinmetall Skyranger 30: Mobiles Nahbereichs-Luftverteidigungssystem im Fokus
DÜSSELDORF / LONDON (IT BOLTWISE) – Rheinmetall stellt mit dem Skyranger 30 ein modulares Nahbereichs-Flugabwehrsystem in den Mittelpunkt, das speziell gegen Drohnen und niedrig fliegende Ziele ausgelegt ist. Das System kombiniert eine 30-mm-Maschinenkanone mit programmierbarer Munition und optionalen Lenkflugkörpern, eingebettet in drehbare Turm- und Sensorik-Konzepte. Entscheidend ist dabei die Integration in bestehende Fahrzeugflotten inklusive Datenanbindung […]
Space Force und Air Force testen KI-gestützte Multi-Decision-Integration für schnellere Gefechtsführung
LAS VEGAS / LONDON (IT BOLTWISE) – Die US Space Force bringt sich erstmals aktiv in den KI-basierten Multi-Decision-Advantage-Sprint der Air Force ein. Ziel ist, dass diverse KI-Tools in einer gemeinsamen Battle-Management-Architektur zusammenarbeiten und Entscheidungen schneller liefern als in einem umkämpften Umfeld. In zwei Wochen entstand dabei ein testbarer Orchestrierungsansatz über mehrere Domänen hinweg. Besonders […]
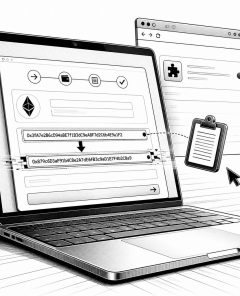
Silent Swap: Browser-Extensions manipulieren Krypto-Adressen im Clipboard
LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor der Kampagne „Silent Swap“, die über manipulierte Chromium-Extensions Krypto-Zahladressen im Clipboard austauscht. Laut McAfee Labs laufen diese Angriffe teils über unsigned Installer und injizieren die Schadkomponente, ohne den üblichen Store-Prozess zu durchlaufen. Zusätzlich verknüpft die Malware die Ermittlung der Command-and-Control-Serverdetails mit der Blockchain, um Updates ohne erneutes Ausrollen […]
Silent Swap: Kryptowährungs-Clipper tarnt sich als „Google Notes“ in Browsern
MÜNCHEN / LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor der Kampagne „Silent Swap“, die Wallet-Adressen heimlich im Browser austauscht, sobald Nutzer eine Transaktion starten. Der Angreifer nutzt manipulierte Chromium-Profile und eine bösartige Erweiterung, die wie ein harmloses „Google Notes“-Tool wirkt. Mit der „EtherHiding“-Technik löst der Malware-Angreifer C2-Details über die Blockchain auf, wodurch Domains schnell rotierbar […]
Gamaredon: Neue Malware und Cloud-Umgehung steigern Cyberangriffe auf Ukraine
UKRAINE / LONDON (IT BOLTWISE) – Gamaredon hat 2025 seine Angriffe auf die Ukraine spürbar intensiviert und dabei neue Schadsoftware sowie Cloud-Dienste als Tarnschicht eingesetzt. Laut ESET zielte die Kampagne vor allem auf das Abgreifen vertraulicher Informationen und kritischer Daten. Besonders auffällig sind Kombinationen aus Phishing mit eingebetteten Archiven, HTA-Downloadern, persistenter Ausführung über Windows-Startup-Mechanismen sowie […]
Mustang Panda missbraucht Zoho WorkDrive als Kommando-Kanal in Indien
NEW DELHI / LONDON (IT BOLTWISE) – Eine China-verbundene Spionagegruppe nutzt Zoho WorkDrive als verdeckten Kommando- und Exfiltrationskanal gegen indische Behörden. Laut Acronis wurde die Kompromittierung auf Systemen nachgewiesen, die auch von ranghohen Verwaltungskräften genutzt werden. Die Angreifer tarnten den Datenverkehr als normale Cloud-Aktivität und kombinierten dies mit Side-Loading über legitime, signierte Tools. Für Anwender […]
Gamaredon erweitert Malware-Kette und missbraucht Cloud-Services in Angriffen auf Ukraine
SLOWAKEI / LONDON (IT BOLTWISE) – Gamaredon treibt seine Angriffe auf ukrainische Behörden und Militär weiter voran und nutzt dabei eine wachsende Tool-Sammlung für Zustellung, Persistenz und In-Memory-Ausführung. Laut ESET wurden 2025 insgesamt 35 Spear-Phishing-Kampagnen beobachtet, mit Schwerpunkt in der zweiten Jahreshälfte. Auffällig ist zudem der verstärkte Rückgriff auf legitime Online-Dienste, die als Exfiltrationskanäle und […]
Microsoft entfernt 119 Edge-Erweiterungen mit StegoAd: Code in Bildern und Fonts
LONDON (IT BOLTWISE) – Microsoft hat eine bösartige Erweiterungsoperation auf dem Edge-Add-ons-Store gestoppt: 119 Tools nutzten Steganografie, um Schadcode in normalen Bild- und Font-Dateien zu verstecken. Der Angriff schlug nicht in jedem Fall sofort an, blieb aber nach der Installation teils Tage bis Wochen im Verborgenen und stahl dann Zugangsdaten sowie Session-Cookies. Zusätzlich missbrauchte die […]
StegoAd: Microsoft entfernt 119 Edge-Extensions mit Malware in Bildern und Fonts
LONDON (IT BOLTWISE) – Microsoft hat 119 schädliche Edge-Extensions aus dem Add-ons-Store entfernt, die ihren Code in scheinbar normalen Bild- und Fontdateien versteckten. Die Kampagne „StegoAd“ blieb teilweise Tage nach der Installation schlafend, aktivierte sich dann aber, um Anmeldedaten, Cookies und Google-2FA-Codes abzugreifen. Zusätzlich manipulierten die Extensions die Anzeige von Werbung und Affiliate-Links, was direkten […]
UK verlagert über 500 Millionen Pfund in Boote und Drohnen
LONDON / LONDON (IT BOLTWISE) – Großbritannien schiebt über 500 Millionen Pfund in die Modernisierung von Hochgeschwindigkeitsbooten und Drohnen. Damit reagiert das Land auf den Bedarf nach schneller Aufklärung und beweglicher Kontrolle entlang maritimer Einsatzräume. Die Neuausrichtung zielt zugleich auf NATO-Fähigkeiten, die auch unter Zeitdruck funktionieren. Für die Industrie bedeutet das neue Beschaffungsfenster – und […]
Saab investiert 11,1 Mio. Euro in Comand AI: KI für C2/C5ISR, Börse bleibt skeptisch
LINKÖPING / LONDON (IT BOLTWISE) – Saab hat 11,1 Millionen Euro in den Pariser KI-Spezialisten Comand AI investiert, um Planungsfunktionen künftig in C2- und C5ISR-Plattformen zu integrieren. Die Transaktion steht jedoch unter Genehmigungsvorbehalt und die Aktie reagiert kurzfristig verhalten. Am 17. Juli werden mit dem Q2-Report vor allem Auftragseingang und Margen als Lackmustest für die […]
Turla nutzt STOCKSTAY: .NET-Backdoor mit WebSocket und IPC-Module in Europa
BERLIN / LONDON (IT BOLTWISE) – Turla setzt mit STOCKSTAY eine bisher unbekannte .NET-Backdoor gegen Regierungs- und Militärziele in der Ukraine ein. Google Threat Intelligence beschreibt eine modular aufgebaute Windows-Implantat-Architektur, die über einen sicheren WebSocket-Kanal mit dem Command-and-Control kommuniziert und interne Komponenten per WM_COPYDATA orchestriert. Auffällig ist zudem, dass die Malware zunächst als „Stock“-Tool getarnt […]
Turla setzt neuen .NET-Backdoor „STOCKSTAY“ in Ukraine-Spionage ein
LONDON (IT BOLTWISE) – Der russische Spionageakteur Turla nutzt offenbar eine bislang unbekannte .NET-Backdoor namens STOCKSTAY, die gegen Regierungs- und Militärorganisationen in der Ukraine sowie politiknahe Ziele eingesetzt wurde. Laut Künstlicher-Intelligenz-unabhängiger Analyse nutzt das Tool eine mehrteilige Architektur mit Windows Forms und einem WebSocket-basierten Command-and-Control-Kanal. Besonders auffällig: Der Schadcode ist darauf ausgelegt, sich als harmlose […]
Space Delta 5: Oppelaar übernimmt Führung und stärkt C2-Entscheidungsketten
VANDENBERG SPACE FORCE BASE / LONDON (IT BOLTWISE) – Col. Samuel R. Oppelaar III übernimmt am 18. Juni 2026 das Kommando über Space Delta 5. Der Wechsel folgt auf eine Phase, in der DEL 5 die taktische Kontrolle über 28 Kampfeinheiten und mehr als 700 Raumfahrtkräfte ausgeweitet und Operationen zur Absicherung von über 50.000 Menschen […]
Mistic-Backdoor kombiniert In-Memory-Execution, DNS-Staging und Stealth-Operator-Features
LONDON (IT BOLTWISE) – Eine neue In-Memory-Backdoor namens Mistic ist laut Branchenberichten im Rahmen mutmaßlich finanziell getriebener Angriffe aktiv. Die Malware soll ohne Dateischreibvorgänge arbeiten, per Kill-Switch Spuren löschen und dabei auf bekannte Startpunkte einer Zugriffskette zurückgreifen. Im Zusammenspiel mit einem Python-RAT (ModeloRAT) und einer Initial-Access-Infrastruktur (KongTuke/TDS) setzt das Vorgehen auf ClickFix-Vertrieb, DNS-„Signal“-Schritte und DLL-Side-Loading, […]
Gaslight-Malware: Prompt-Injection sabotiert KI-Analyse auf macOS
LONDON (IT BOLTWISE) – Eine neue macOS-Malware namens Gaslight nutzt Prompt-Injection, um KI-gestützte Reverse-Engineering-Analysen gezielt abzubrechen. Der Angriff täuscht Sicherheitssysteme mit gefälschten Systemfehlern und lenkt Analysten von einer verlässlichen Bewertung ab. Zusätzlich sammelt die Schadsoftware umfangreiche Host- und Browserdaten, komprimiert sie und exfiltriert sie über einen Telegram-Command-and-Control-Kanal. Damit verschiebt sich das Risiko weg vom isolierten […]
Operation Endgame zerschlägt Amadey- und StealC-Malware-Ökosystem
LONDON (IT BOLTWISE) – Behörden und Sicherheitsunternehmen haben in einer koordinierten Aktion Amadey- und StealC-Infrastrukturen stillgelegt und damit die „Cybercrime-as-a-Service“-Kette an der frühen Stelle getroffen. Laut den beteiligten Ermittlern konnten 326 Server und 142 Domains abgebaut sowie Kryptowertwerte kriminellen Ursprungs im Wert von mehr als 47 Millionen US-Dollar gesperrt werden. Besonders relevant für Unternehmen: Bis […]
Maliziöse npm-Pakete tarnen PostCSS-Tools und liefern Windows-RAT
LONDON (IT BOLTWISE) – Sicherheitsforschende haben mehrere bösartige npm-Pakete identifiziert, die sich als PostCSS-Tools ausgeben und beim npm install eine mehrstufige Infektionskette starten. Die Payload installiert einen Windows-Remote-Access-Trojaner und zieht über PowerShell, curl und Skript-/Python-Stufen weitere Komponenten nach. Entscheidend ist dabei die Tarnung über paketähnliche Namensmuster, die an sehr häufig genutzte Build-Dependencies wie postcss-selector-parser anknüpfen. […]
 #Sophos
 #AmazonPrime
 #Bestseller

