




Zimbra-Zero-Day in Classic UI: gespeichertes XSS stiehlt Mail, 2FA-Codes und Tokens
LONDON (IT BOLTWISE) – Eine behördlich abgestimmte Sicherheitswarnung beschreibt, wie ein russisch unterstütztes Spionage-Cluster über ein damals unbekanntes Zimbra-Webmail-Problem an die Inhalte westlicher Postfächer gelangte. Entscheidend ist die Angriffstechnik: Das Öffnen oder nur das Anzeigen einer präparierten E-Mail in der anfälligen Classic UI reicht, um Schadcode im authentifizierten Sitzungskontext auszuführen. Betroffen sind Zimbra Collaboration 10.0 […]
Zimbra-Classic-Web-Client: Zimbra-Zero-Day CVE-2025-66376 ermöglicht Mail-Diebstahl und 2FA-Scratch-Codes
LONDON (IT BOLTWISE) – Eine staatlich unterstützte Spionagekampagne nutzte einen damals unbekannten Fehler im Zimbra-Webmail-Client, um über bösartige E-Mails Zugriff auf Postfächer zu bekommen. Die Methode erfordert offenbar nur das Anzeigen der Nachricht, weil der Schadcode beim Rendern im eingeloggten Session-Kontext läuft. Betroffen sind insbesondere Zimbra Collaboration 10.0 bis zu bestimmten Patchständen sowie 10.1-Versionen vor […]
Trojanisiertes NuGet-Fork tarnte sich als Newtonsoft.Json und sabotierte Digitain
LONDON (IT BOLTWISE) – Eine NuGet-Typosquat-Variante tarnte sich als bekannte Newtonsoft.Json-Bibliothek und sollte gezielt das Crash-Game eines Online-Anbieters manipulieren. Entscheidend ist das Auslöseprinzip: Die schädliche Logik startet erst, nachdem bestimmte DefaultSettings von JsonConvert gesetzt werden. Betroffen sind mehrere veröffentlichte Paketversionen, die scheinbar „normal“ funktionieren, für die Zielumgebung jedoch riggten. Für Teams bleibt der Fokus damit […]
Trojanisierte NuGet-Fork: Wie ein „Newtonsoft.Json“-Typosquat Crash-Game-Ergebnisse manipuliert
LONDON (IT BOLTWISE) – Eine scheinbar harmlose NuGet-Paketvariante, getarnt als „Newtonsoft.Json“, missbraucht Entwickler-Setups, um gezielt ein einziges Online-Glücksspiel-Backend zu manipulieren. Statt breit nach Daten zu suchen, wartet der Trojaner auf eine sehr spezifische Initialisierung und füttert dann rigged Round Results in Richtung eines angreiferkontrollierten Servers. Die Forschenden sehen darin eine besonders wirkungsvolle Supply-Chain-Attacke, weil der […]
Azure DevOps MCP: Unsichtbare PR-Kommentare kapern KI-Review-Agenten und leaken Projektinfos
LONDON (IT BOLTWISE) – Eine einzelne HTML-Notiz in der Beschreibung eines Pull Requests kann eine KI-gestützte Review-Automation missbrauchen und damit Zugriff über Projektgrenzen hinweg verschieben. Der Angriff läuft nicht als „klassisches“ Prompt-Troubleshooting, sondern nutzt eine Lücke in der Werkzeugverkettung des offiziellen MCP-Servers. Besonders kritisch wird es, wenn ein Reviewer die KI mit höherer Berechtigung ausführt […]
CVE-2026-0257: Qilin nutzt GlobalProtect-Lücke und trifft 167.000 ungeschützte VPN-Installationen
LONDON (IT BOLTWISE) – Eine kritische Sicherheitslücke in Palo Alto Networks GlobalProtect wird offenbar aktiv ausgenutzt: Angreifer sollen sich bei unzureichend gepatchten Systemen per VPN-Zugang einschleusen und anschließend ganze Domänen lahmlegen. Im Fokus steht die Schwachstelle CVE-2026-0257 mit einem CVSS-Score von 7,8, die unter bestimmten Bedingungen die Authentifizierung über Override-Cookies umgehen kann. Laut dokumentierten Vorfällen […]
Qilin-Ransomware nutzt PAN-OS-Authentication-Bypass für den Erstzugriff
LONDON (IT BOLTWISE) – Angreifer setzen eine gepatchte Schwachstelle in PAN-OS ein, um ohne gültige Anmeldedaten VPN-Sitzungen aufzubauen und anschließend Qilin (Agenda) zu platzieren. Im Zentrum steht CVE-2026-0257 mit einem CVSS-Score von 7,8, das eine Authentifizierungsumgehung in Portal- und Gateway-Komponenten ermöglicht. Laut Analyse eines Incident-Response-Dienstleisters zeigten mehrere Einbrüche im Juni 2026 wiederkehrende Muster bei Vorbereitung, […]
Zimbra-Updates stopfen SNMP-Command-Injection und XSS in Classic Web Client
LONDON / LONDON (IT BOLTWISE) – Zimbra hat Sicherheitsupdates für mehrere kritische Schwachstellen veröffentlicht, darunter eine Command-Injection im SNMP-Monitoring. Zusätzlich wurden vier XSS-Lücken im Classic Web Client geschlossen, die unter bestimmten Bedingungen Schadcode im Browser auslösen können. Für Administratoren zählt jetzt vor allem die zeitnahe Aktualisierung auf Zimbra 10.1.20, weil XSS-Bugs in E-Mail-Umgebungen historisch häufig […]
wp2shell: Zwei WordPress-Lücken ermöglichen unauthentifizierte RCE und Kompromittierung
LONDON (IT BOLTWISE) – Angreifer nutzen zwei neue WordPress-Sicherheitslücken, die zusammen eine unauthentifizierte Remote-Code-Ausführung (RCE) ermöglichen. Bereits kurz nach der Veröffentlichung von öffentlichen Exploits wurde das Geschehen durch Massenscans untermauert. Besonders kritisch: Der Angriff kann auch in einer Stock-Installation ohne Plugins funktionieren und führt nach der Kompromittierung häufig zu Web-Shells sowie dem Anlegen von Admin-Zugängen. […]
HollowGraph tarnt Kommando und Datenabfluss in Microsoft-365-Kalendern
LONDON (IT BOLTWISE) – Eine neu entdeckte Spionage-Implant-Variante nutzt Microsoft 365 Kalender als verschleierten Kommando- und Datenkanal. Das Vorgehen läuft über legitimen Microsoft Graph API-Traffic und hinterlässt daher bei vielen Baseline-Analysen kaum auffällige Muster. Zusätzlich aktualisiert die Malware über DNS Entra-ID-Zugangsdaten, um die App-Berechtigungen am Leben zu halten. Für Unternehmen wird vor allem das Monitoring […]
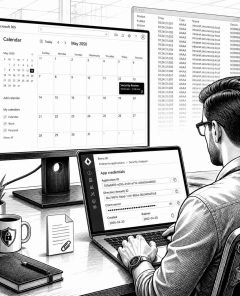
HollowGraph missbraucht Microsoft-365-Kalender als C2-Kanal bis 2050
LONDON (IT BOLTWISE) – Eine neue Spionage-Implant ist bekannt geworden: HollowGraph nutzt einen kompromittierten Microsoft-365-Kalender als verdeckten Befehlskanal und versteckt gestohlene Dateien als Anhänge in Ereignissen mit dem Datum 2050. Der Ansatz läuft über legitimen Microsoft-Graph-API-Traffic und tarnt sich damit gegen typische Netzwerkregeln, die an Angreifer-Ziele gekoppelt sind. Zusätzlich hält DNS-basierte Entra-ID-Login-Daten den Zugriff aufrecht […]
Fake-CAPTCHAs in PowerShell-Angriffen: CERT-UA warnt vor Malware-Ketten
KIEW / LONDON (IT BOLTWISE) – CERT-UA meldet eine neue Kampagne, in der Angreifer mit gefälschten CAPTCHA-Checks kompromittierte Webseiten in die Abwehr umleiten. Betroffene sollen über eine scheinbar harmlose Anweisung einen PowerShell-Befehl ausführen, der weitere Malware nachlädt. Zusätzlich nutzt die Kampagne Cloaking-House-ähnliche Traffic-Filter und eine EtherHiding-Technik, um CAPTCHA-Inhalte dynamisch einzubetten. Parallel finden sich Android-Backdoors in […]
Craneware meldet Data Breach: Exfiltration von Datei-Namen, Abklärung läuft
LONDON / LONDON (IT BOLTWISE) – Craneware hat einen unautorisierten Zugriff auf Teile seiner Datenumgebung bestätigt und untersucht den Vorfall mit externen Cybersecurity- und Forensik-Spezialisten. Laut Unternehmensangaben wurde der Vorfall eingedämmt; Services und Geschäftsabläufe laufen weiter. Erste Ergebnisse deuten darauf hin, dass Angreifer vor allem Datei-Namen eingesehen und exfiltriert haben. Gleichzeitig wird geprüft, in welchem […]
SleeperGem: Drei bösartige RubyGems manipulieren Entwicklerrechner und Keys
BERLIN / LONDON (IT BOLTWISE) – Forschende haben die Supply-Chain-Attacke „SleeperGem“ im Ruby-Ökosystem identifiziert. Drei bösartige Gems wurden im RubyGems-Registry-Verzeichnis so platziert, dass beim Installieren zusätzliche Payloads nachgeladen werden. Die Malware prüft gezielt, ob sie auf einer echten Entwicklermaschine läuft und umgeht damit CI-Umgebungen. Besonders kritisch: betroffene Systeme müssen laut Analyse als kompromittiert gelten und […]
EY meldet Datenleck: 1.366 Kunden verlieren Steuer- und Finanzdaten
SAN FRANCISCO / LONDON (IT BOLTWISE) – EY warnt nach einem Angriff über einen Drittanbieter, dass sensible Steuer- und Finanzdaten von mindestens 1.366 Personen betroffen sind. Die unbefugten Zugriffe liefen zwischen 28. März und 12. April 2026, entdeckt wurde das Problem am 23. April. Auffällig: Die Angreifer nutzten nach den bisherigen Erkenntnissen keine klassische Malware […]
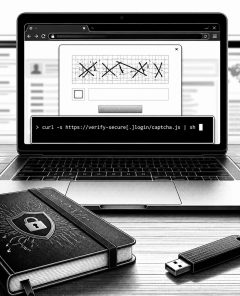
CERT-UA warnt vor ClickFix-Kampagne UAC-0145: PowerShell-CAPTCHA führt zu Datenklau
KIEW / LONDON (IT BOLTWISE) – CERT-UA beschreibt eine neue ClickFix-basierte Kampagne, bei der gefälschte CAPTCHA-Prüfungen Opfer dazu bringen, auf kompromittierten Seiten selbst schädliche PowerShell-Befehle auszuführen. Dahinter steht laut Meldung der Cluster UAC-0145, dem Sandworm-Umfeld zugeordnet. Zusätzlich nutzen die Angreifer ein dynamisches Web-Overlay, um Inhalte je nach Besucher umzuschalten, und setzen Reconnaissance-Skripte ein. Für Unternehmen […]
Nordkorea-Kampagne REF9403: Wie getarnte SVGs Zugangsdaten und Krypto abgreifen
LONDON (IT BOLTWISE) – Unter dem Namen REF9403 haben nordkoreanische Akteure gezielte Entwickler über getarnte SVG-Dateien und gefälschte Coding-Challenges kompromittiert. Laut Elastic Security gelang es dabei, in der getesteten Umgebung mit einer Steganografie-Variante von gängigen Antiviren-Programmen zunächst nicht erkannt zu werden. Der Angriff baut auf einem mehrstufigen Payload-Mechanismus mit der Malware OTTERCOOKIE auf und zielt […]
GoSerpent Malware: Neuer Zugriffskanal für Spionage in Südostasien
SÜDOSTASIEN / LONDON (IT BOLTWISE) – Die GoSerpent-Malware erweitert seit 2025 schrittweise ihren Werkzeugkasten für langfristigen Zugriff und Datendiebstahl gegen Regierungen und Diplomaten. Laut Kaspersky kamen im Mai 2026 neue Komponenten hinzu, darunter ein weiterer RAT sowie ein zusätzliches exfiltrationsorientiertes Tool über Netzwerkfreigaben. Technisch stützt sich der Backdoor auf verschlüsselte, Base64-kodierte Kommandoargumente mit einem SHA256-Hash […]
ModHeader-Chaos: Google und Microsoft entfernen Extension nach verstecktem Collector
LONDON / LONDON (IT BOLTWISE) – Google und Microsoft haben die ModHeader-Erweiterung aus Chrome und Edge entfernt, nachdem eine Analyse einen versteckten Daten-Collector in der offiziellen Store-Version gefunden hat. Der Code blieb zwar inaktiv, bis eine interne Allow-List hätte befüllt werden können – genau das fehlte im untersuchten Stand. Gleichzeitig zeigte die Untersuchung weitere Telemetrie-Schritte, […]
CrashStealer unter macOS: Notarisierter C++-Dropper umgeht Gatekeeper
BERLIN / LONDON (IT BOLTWISE) – CrashStealer ist ein neuer macOS-Informationsdieb, der sensible Daten direkt von Browsern, Wallets und Keychain abgreift. Besonders kritisch ist die Lieferkette: Ein signierter und Apple-notarisierter Dropper soll Gatekeeper-Ausnahmen ausnutzen, bevor ein weiterer Payload-Kaskadenstart erfolgt. Zusätzlich validiert der Code Passwörter lokal, entsperrt die Login-Keychain und verschleiert die Verarbeitung mit clientseitiger AES-GCM-Verschlüsselung. […]
Angriff nutzt vermutete KI-gestützte PowerShell für Active-Directory-Recon
BERLIN / LONDON (IT BOLTWISE) – Sicherheitsforschung beschreibt eine kompromittierte AD-Umgebung, in der ein Angreifer offenbar eine „vibe-coded“ PowerShell-Routine für die Verzeichnis-Erkundung einsetzt. Der Ablauf beginnt mit RDP-Zugriff auf einen domänengebundenen Windows-Server, sammelt anschließend systematisch Nutzer-, Geräte- und OU-Informationen und exfiltriert die Ergebnisse als CSV sowie als HTML-Inventarbericht. Zusätzlich wird ein zweites Muster sichtbar: KI-Assistenz […]
Kompromittierung bei Injective: Maliziöse npm-Pakete stehlen Wallet-Private-Keys
SAN FRANCISCO / LONDON (IT BOLTWISE) – Angreifer kompromittierten das GitHub-Repository von Injective Labs und veröffentlichten eine manipulierte npm-Version, die beim Einsatz sensible Wallet-Daten exfiltriert. Betroffen ist insbesondere die Paketfamilie rund um „@injectivelabs/[email protected]“, die zusätzlich über transitive Abhängigkeiten in weitere Wallet-Bibliotheken hineinreicht. Obwohl die Version zwischenzeitlich als veraltet markiert wurde, sind die Build-Artefakte offenbar weiterhin […]
Cloud-Bucket-Hijacking, Windows-LPE und Betrugswellen: ThreatsDay im Überblick
LONDON (IT BOLTWISE) – ThreatsDay zeigt diesmal, wie „normale“ Admin-Abläufe zu Einfallstoren werden: von Cloud-Bucket-Hijacking über Windows-LPE-Ketten bis zu neuen Phishing- und Ransomware-Varianten. Besonders kritisch ist der Bucket-Umleitungsangriff, weil ein weltweit eindeutiger Name als Namespace-Risiko missbraucht wird. Parallel häufen sich Schwachstellen in Integrations- und Ausführungswegen, etwa in ArcGIS Server sowie bei OAuth-ähnlichen Tokenpfaden. Für Unternehmen […]
ThreatsDay: Cloud-Bucket-Hijacking und Windows-LPE-Kette zeigen neue Angriffswege
LONDON (IT BOLTWISE) – In der aktuellen ThreatsDay-Runde greifen Angreifer gleich in mehreren Schichten an: von paketbasiertem Typosquatting über Windows-spezifische Privilege-Escalation bis hin zu Cloud-Bucket-Hijacking, das Logs und sensible Daten in fremde Umgebungen umleitet. Besonders kritisch ist dabei die Kombination aus ausnutzbarer Architektur und laxen Berechtigungsannahmen. Für Betreiber bedeutet das weniger ein „Alarm für das […]
 #Sophos
 #AmazonPrime
 #Bestseller

