


LONDON (IT BOLTWISE) – Eine neue Android-Malware-as-a-Service-Plattform namens RemControl zielt mit gefälschten TVTap-Apps auf Bankdaten in Europa, Kanada und dem Nahen Osten. Die Kampagnen liefern über 30 Phishing-Overlays und sind laut Sicherheitsforschung offenbar so gebaut, dass sie bei Bedarf neue Ziele dynamisch vom Command-and-Control-System nachladen. Besonders auffällig: In mindestens einem Overlay erscheint eine KI-gestützte Assistenten-Antwort, was auf den Einsatz moderner KI-Modelle hindeutet. Zusätzlich startet der Dropper eine VPN-Funktion, um Echtzeit-Scans von Play Protect gegen bekannte Schadsoftware auszubremsen.
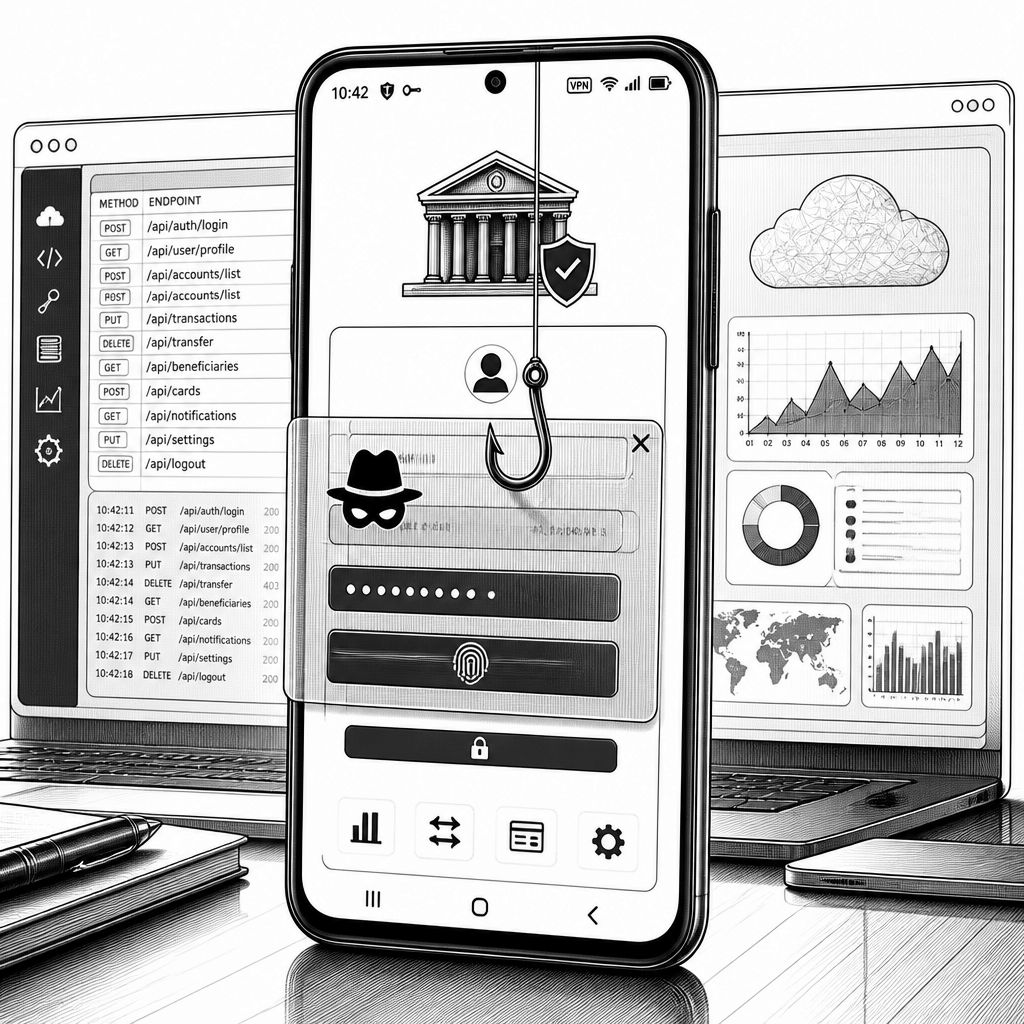
Mit RemControl taucht eine neue Android-Banking-Malware-as-a-Service auf, die nicht nur mit klassischen Phishing-Overlays arbeitet, sondern gleich die komplette Delivery- und Ausführungs-Kette für Angreifer automatisiert. Laut den vorliegenden Beobachtungen richtet sich die Kampagne auf Nutzer in mehreren Ländern Europas wie Italien, Frankreich, Spanien, Polen und Portugal sowie in Kanada und in Staaten des Nahen Ostens. Die Infrastruktur soll bereits seit mindestens Mai aktiv gewesen sein; die ersten konkreten Samples wurden im Juli gesichtet. In den analysierten Fällen enthielt die Software dabei mehr als 30 unterschiedliche Phishing-Overlays, die sich als legitime UI-Bestandteile tarnen und so möglichst nahtlos an das Nutzerverhalten anknüpfen.
Technisch auffällig ist, wie RemControl die Distribution und das „Erstkontakt“-Szenario gestaltet. Die Verbreitung erfolgt über gefälschte Google-Play-Seiten, die die IPTV-Anwendung „TVTap“ imitieren. Für mindestens eine italienische Kampagne werden geofencing-Mechanismen und mobile User-Agent-Checks genutzt, um die Zielgruppe zu filtern und die Kampagne effizienter zu machen. Dazu kommen Tracking-Elemente auf den schädlichen Seiten: Meta Pixel Tracking-IDs deuten darauf hin, dass der Betreiber das Werbe-Ökosystem von Meta missbraucht, um Traffic auf die Download- bzw. Landing-Pages zu lenken. In der Praxis bedeutet das: Selbst wenn ein Teil der Nutzer nicht installiert, kann über das Tracking die nächste Optimierungsrunde ansetzen.
Beim Start setzt RemControl zudem auf mehrere Schutzmechanismen, die bei Android typischerweise helfen sollen, Schadsoftware früh zu stoppen. Der Dropper startet eine VPN-Dienstfunktion, die den Datenverkehr von Google-Play-Diensten blockiert. Dadurch wird verhindert, dass Play Protect in Echtzeit gegen bekannte Schadsoftware prüfen kann – ein Ansatz, der nicht zwingend die Erkennung „abschaltet“, aber den Prüfzeitpunkt verschiebt. Ergänzend werden während der Installation Accessibility-Service-Berechtigungen angefragt. Sobald der Nutzer diese Freigabe erteilt, kann RemControl im Vordergrund Vollbild-Overlays über legitime Banking-Apps legen und dabei unter anderem PINs, Banking-Codes sowie Kartendaten wie Ablaufmonate und weitere Zugangsdaten abgreifen. Auch ein stärker interaktiver Teil kommt hinzu: Die Malware kann Screenshots und den vollständigen Android Accessibility-/UI-Tree in Echtzeit liefern, Klicks sowie Textänderungen und Fokus-Events mitschneiden und Eingaben sogar automatisiert ausführen.
Besonders relevant für die „KI-gestützte“ Komponente ist, was in einem der Overlays beobachtet wurde: Dort wird eine KI-Assistant-Antwort angezeigt. Das ist mehr als ein kosmetisches Feature, weil es als Indiz dafür gilt, dass der Betreiber KI-Modelle für die Social-Engineering-Logik mitnutzt – etwa um Nutzerdialoge plausibler wirken zu lassen oder Überblendungen zwischen legitimen und falschen Interaktionen zu verbessern. Zusätzlich kann RemControl dynamisch neue Banking-Ziele vom Command-and-Control-System nachladen und die gestohlene Aktionstreue erhöhen, indem es nicht nur liest, sondern auch ausführt: taps, swipes, Scrollen, Gesten, Long-Presses und Text-Injection können per Remote gesteuert werden. Technisch umfasst das auch die Fähigkeit, Android-Pattern-Lock-Koordinaten in Form von Bewegungs- bzw. Touch-Geometrien über mehrere OEM-Varianten zu erfassen, darunter Geräte von Samsung, Xiaomi, Huawei, OPPO und OnePlus sowie Stock-Android. Damit wird ein typisches Musterbeispiel für „moderne Credential-Diebstahlketten“ sichtbar: Nicht nur Formularfelder zählen, sondern auch grafische Authentifizierungsformen.
Die Gegenmaßnahmen der Malware zielen außerdem auf Persistenz und Operator-Flexibilität. RemControl versucht, sich nicht einfach entfernen zu lassen, indem es erkennt, ob Opfer in Bereiche wie App-Management, Accessibility-Einstellungen oder Factory-Reset-Funktionen wechseln. Sobald solche Navigationsmuster auftreten, beendet die Malware den Prozess automatisch. Für die Operatorseite nutzt die Software verschlüsselte C2-Informationen aus Telegram-Kanälen, sodass Infrastrukturkomponenten bei Störungen oder Blockaden schneller rotiert werden können. Zudem fanden die Analysten in der initialen C2-Proxy-Komponente FastAPI-bezogene Dokumentation mit freigelegten Endpoints, über die die Malware einerseits Banking-Overlays abruft und andererseits gestohlene Credentials übermittelt. Dadurch lässt sich die Kette zwischen Frontend-Overlay und Backend-Diebstahl wesentlich besser nachvollziehen; gleichzeitig zeigt es, wie moderne Web-Frameworks (FastAPI) als Schnittstelle für Malware-Logistik dienen können.
Für Unternehmen und Sicherheitsteams ist die Meldung vor allem deshalb relevant, weil sie mehrere „Erfolgsfaktoren“ in einem einzigen Baukasten bündelt: zielgerichtete App-Imitation, getaktetes Traffic-Marketing, UI-basierte Eingriffsfähigkeit, sowie ein C2-Design, das über Telegram und API-Endpunkte flexibel bleibt. Die beobachtete Verbindung eines häufig genutzten Identifiers führt Sicherheitsforschung zur Zuordnung des Betreibers als UNKK und zu einer möglichen Beziehung zu dem Medusa-Banking-Trojaner; der genaue Ursprung der Bedrohungsakteure bleibt jedoch unklar. In der Verteidigungskette bleiben deshalb pragmatische Basics entscheidend: Android-Nutzer sollten APKs außerhalb des Google Play Store nur dann installieren, wenn Publisher und Quelle eindeutig vertrauenswürdig sind. Ebenso wichtig sind regelmäßige Play-Protect-Scans und die konsequente Ablehnung von Accessibility-Service-Berechtigungen, sofern eine App diese Funktion nicht plausibel für ihren Zweck benötigt. Wer intern ein Mobilgeräte-Programm betreibt, kann daraus außerdem ableiten, dass die Sicherheitsprüfung nicht bei „App Install“ endet, sondern auch die Berechtigungs- und UI-Interaktionspfade des Geräts in Betracht ziehen muss – genau dort, wo RemControl angreift.
Für die nähere Zukunft deutet das Muster RemControl/ähnlicher Operationen darauf hin, dass KI nicht nur in der Erkennung, sondern zunehmend auch im Social Engineering und in der Overlay-Logik eingesetzt wird. Wenn eine Malware-UX eine KI-Assistant-Antwort einblendet, wird die Hürde für Nutzer sinken, weil Interaktionen wie „Problemlösung“ statt „Phishing“ aussehen können. Organisationen sollten daher ihre Security-Trainings auf solche Dialogformen ausrichten und sicherstellen, dass Prozesse für das Melden verdächtiger App-Installationen sowie für das Abstellen von riskanten Berechtigungen schnell greifen. Damit wird aus dem reinen Patch- und Scannerbetrieb ein kontinuierliches Monitoring der Berechtigungslandschaft und der Nutzerinteraktion – ein Ansatz, der im Mobile-Kontext realistischer ist als der Glaube an einzelne, endgültige Erkennungsregeln.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "RemControl: Android-MaaS mit Banking-Phishing, VPN-Umgehung und KI-Overlay" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "RemControl: Android-MaaS mit Banking-Phishing, VPN-Umgehung und KI-Overlay" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »RemControl: Android-MaaS mit Banking-Phishing, VPN-Umgehung und KI-Overlay« bei Google Deutschland suchen, bei Bing oder Google News!