


LONDON (IT BOLTWISE) – Der Android-Trojaner RatHat kombiniert Accessibility mit einem generativen KI-Assistenten, um auf dem Smartphone situativ zu entscheiden, wohin getippt, was gelesen und wann gescrollt wird. Damit kann die Malware auch PINs, Passwörter und OTP-Codes abgreifen, weil sie Bildschirminhalte „wie ein Mensch“ interpretiert. Besonders kritisch: RatHat bleibt selbst nach dem Deinstallieren aktiv, schaltet drahtloses Debugging frei und baut den Zugriff über ADB wieder auf. Die Analyse zeigt zudem, wie Aushöhlung von APK-Strukturen die Detektion durch klassische Signaturen deutlich erschwert.
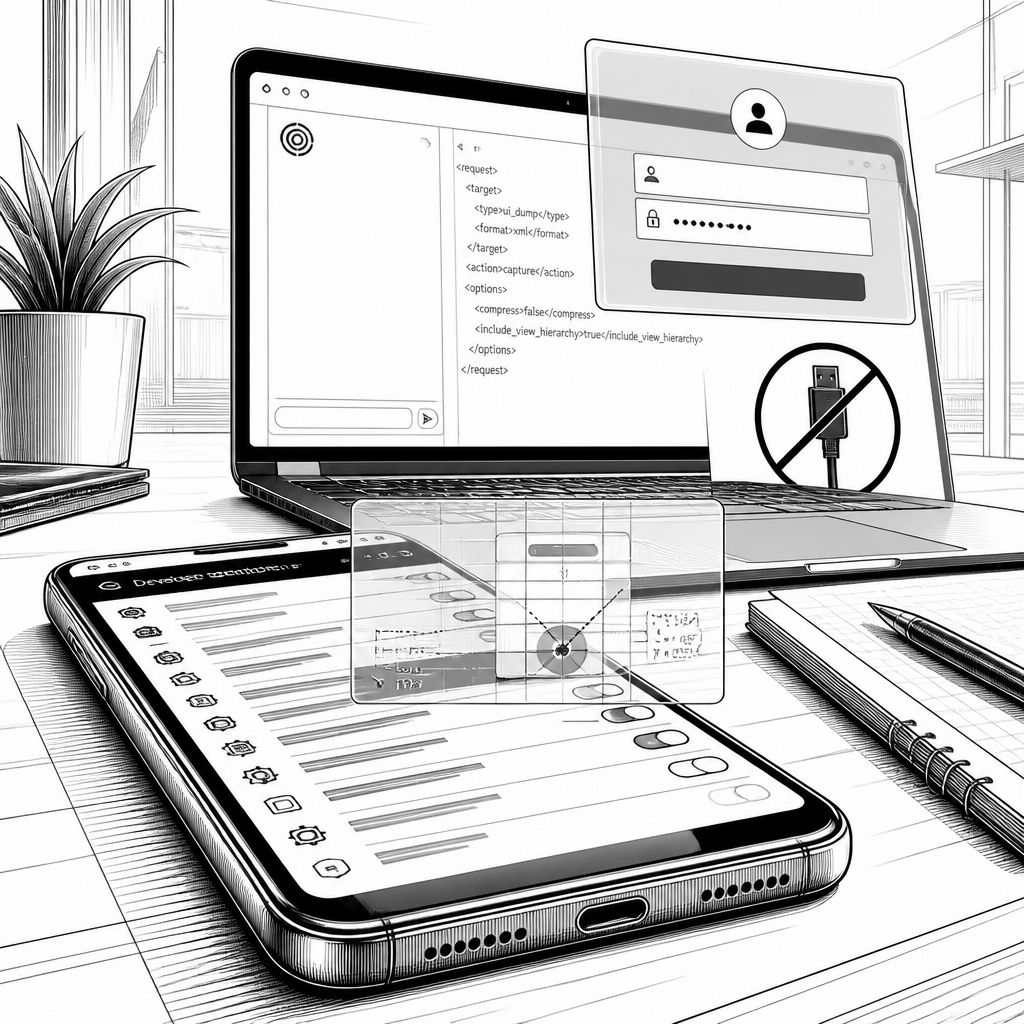
Der neue Android-Trojaner RatHat setzt nicht nur auf die üblichen Muster mobiler Banking-Malware, sondern auf eine Zwischeninstanz: einen generativen KI-„Assistenten“, an den die Malware den aktuellen Bildschirmzustand übergibt. Laut einem Analysebericht von Zimperium zLabs datiert vom 16. September 2026 „übersetzt“ RatHat die Darstellung auf dem Screen in eine strukturierte Beschreibung und erhält von der KI-Instanz anschließend die Handlungsanweisungen, also welche Stelle getippt, welcher Text gelesen und welche Navigation ausgeführt werden soll. Genau dadurch entsteht der Kernvorteil gegenüber klassischen Banking-Trojanern: Statt fixen Klickfolgen nutzt RatHat adaptives Vorgehen, das Änderungen im Layout, in der Android-Version oder in den App-Oberflächen besser tolerieren kann.
Technisch beginnt der Angriff selten mit einer „magischen“ Schwachstelle, sondern mit dem altbekannten Eintrittstor: Social Engineering. RatHat wird über gezielte Phishing-SMS („Smishing“) und Portale verbreitet, die Downloads außerhalb des Google Play Stores versprechen. Zimperium ordnet die Betreiber dabei mutmaßlich Akteursgruppen mit Nähe zu China zu, unter anderem weil die an die KI gerichteten Prompts in chinesischer Sprache verfasst sind. Wer die Datei öffnet, erteilt laut Rekonstruktion sofort die riskanteste Permission überhaupt: Zugriff auf Accessibility-Dienste. Diese Berechtigung ist für Assistive Technologie gedacht, aber sie kann das gesamte, was auf dem Bildschirm sichtbar ist, auslesen und steuern.
Aus Sicht der Angriffslogik ist der entscheidende Schritt die Umwandlung der UI-Informationen in ein maschinenverwertbares Format. RatHat erstellt aus dem Android-Accessibility-Baum eine XML-Datei und sendet sie an den generativen KI-Assistenten. Die Antwort liefert die „Koordinaten“ für den nächsten Touchpunkt sowie begleitende Kommandos wie „SCROLL_DOWN“ und die erwarteten Textelemente. Dass die Malware den nächsten Schritt so dynamisch nachführt, wirkt wie eine Abstraktion zwischen Benutzeroberfläche und Bot-Ablauf: Ein Skript, das gestern noch funktionierte, kann heute wegen eines verschobenen Buttons scheitern; RatHat hingegen liest den Screenzustand laufend neu und richtet das eigene Verhalten daran aus. In der Praxis macht das auch die klassische signaturbasierte Jagd auf Musterketten schwer, weil sich die Aktionen nicht zwingend wiederholen.
Ein weiterer Sprung in der Angriffsreife liegt im Persistenzmechanismus über drahtloses Debugging. RatHat nutzt die Accessibility-Berechtigung, um Developer Options zu öffnen, „Wireless Debugging“ zu aktivieren und anschließend den sechsstelligen Pairing-Code vom Display auszulesen. Mit diesem Code verbindet sich die Malware anschließend selbstständig mit dem lokalen ADB (Android Debug Bridge), ohne Kabel oder einen PC. Ab da kommen native Komponenten ins Spiel: Eine Go-basierte Agent-Komponente (liblocal-service.so) führt Shell-Kommandos mit erhöhten Rechten aus, unterläuft Batterie-Restriktionen und übernimmt Persistenz. Daneben dient eine FRP-basierte Komponente (libmedia_codec.so, auf Basis des Open-Source-Projekts fatedier/frp), um einen Tunnel zum Server der Angreifer aufzubauen und typischen NAT- oder Firewall-Hürden auszuweichen. Entscheidend ist, dass die Persistenz außerhalb des normalen App-Lifecycles läuft: Wird RatHat deinstalliert, bleibt die Agent-Komponente aktiv, prüft erneut, ob die App noch existiert, und installiert sie im Zweifel selbst wieder – inklusive Rückgewinnung der notwendigen Berechtigungen, also auch wieder Accessibility, ohne dass der Nutzer erneut „aktiv“ klicken müsste.
RatHat kombiniert diese Kontrolle mit mehreren Methoden, um Eingaben und Authentifizierungsdaten abzufangen. Zimperium beschreibt drei Wege: Erstens werden Accessibility-Events ausgewertet, inklusive Rekonstruktion maskierter Felder. Zweitens sammelt die Malware, welche Adressen in Browsern (u. a. Chrome, Brave, Opera und DuckDuckGo) geöffnet werden. Drittens nutzt sie den besonders heiklen Ansatz, rohe Touch-Ereignisse über /dev/input mit dem getevent-Tool auszulesen und diese gegen eine gespeicherte Datei mit Keypad-Layouts abzugleichen. Für das Verständnis reicht ein konkretes Beispiel aus dem Bericht: Eine reine Koordinate sagt noch nichts darüber aus, welche Ziffer gemeint ist; erst die Kombination aus Touchpunkt und dem Wissen, welches Keypad-Layout etwa zu einem Samsung-Gerät gehört, macht die Ziffer wieder eindeutig. Auf dieser Basis kann RatHat nicht nur PINs, sondern auch Entsperr-PINs oder Muster erfassen.
Wenn es um Credentials geht, arbeitet die Malware mit mehreren Ebenen parallel. Über Banking- und Krypto-Apps blendet sie HTML-Overlay-Elemente ein, um Eingaben wie Benutzername und Passwort abzugreifen; dabei greift sie auch Mechanismen auf, die aus dem WeChat- und Alipay-Umfeld bekannt sind, wenn dort PINs abgefragt werden. Zusätzlich interzeptiert RatHat SMS-Nachrichten und Notifications und damit potenziell auch OTP-Codes (One-Time Passwords). Für die visuelle Bestätigung und Nachführung nutzt die Malware MediaProjection APIs, um den Bildschirminhalt aufzuzeichnen, während sie zugleich versucht, sich einer Bereinigung zu entziehen. Zimperium nennt in diesem Zusammenhang eine Taktik, die Deinstallationsversuche unterbricht: Statt die App einfach zu entfernen, erscheint eine gefälschte Google-Play-artige Oberfläche mit einem Fehler, der den Entfernungsprozess abbricht und den Nutzer in der Aktion festhält.
RatHat erschwert die Analyse außerdem dort, wo Security-Teams typischerweise ansetzen: beim Durchsuchen von Paketen und Strings. Laut Zimperium manipuliert die Malware den ZIP-Container, indem sie Dateien als Verzeichnisse deklariert, bläht das Android-Manifest bis auf 61 MB auf und setzt problematische 0x9999-Header ein, die Analyse-Tools zum Absturz bringen können. Zusätzlich vergiftet sie DEX-Bytecode mit ungültigen Attributen und verschleiert Zeichenketten doppelt (StringFog plus StringCrypto). Das Ergebnis ist nicht nur „Verschlüsselung“, sondern eine Kette aus formalen Stolperdrähten, die automatisierte Disassembler in die Irre führen. Parallel dazu zeigt der Bericht, dass Wireless-Debugging als Trick nicht neu ist: Es wurde bereits in ToxicPanda 2.0 im Kontext von 349 Banking-Apps sowie in RedHook sichtbar. Neu ist die Kombination aus Zugriffssteuerung über Accessibility, drahtlosem ADB-Brückenbau und generativen KI-Entscheidungen in einer zusammenhängenden Angriffsarchitektur.
Google bewertet die konkrete Ausspielung über den offiziellen Store in einer späteren Aktualisierung am 21. September: Demnach findet sich nach den bisherigen Detektionen keine App mit RatHat auf Google Play, Play Protect greift aber weiterhin gegen bekannte Varianten, sobald sie außerhalb des Stores auftauchen. Für Nutzer bleibt die praktische Übersetzung damit klar: App-Installationen aus SMS-Links heraus sollten tabu bleiben, auch wenn die Absender „banknah“ wirken; Accessibility-Zugriffe sollten nur für ausdrücklich assistive Apps erteilt werden; und Developer Options sowie Wireless Debugging gehören im Alltag in „aus“, außer es gibt einen echten technischen Bedarf. Für IT- und Security-Verantwortliche ist der Punkt jedoch breiter: Je stärker KI-Assistenten als Schnittstelle zwischen Darstellung und Aktion dienen, desto gefährlicher wird es, dass sich entscheidende Berechtigungen am Telefon primär über UI-Navigation und Accessibility „verwaltbar“ machen lassen. RatHat zieht damit eine Linie: Nicht die Erkennungslogik einzelner Menüs ist der Engpass, sondern die Kontrolle über die Berechtigungen, die solche Menüs überhaupt erst auslesbar und steuerbar machen.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "RatHat: KI-gestützter Android-Trojaner nutzt Accessibility und generative Antworten zum Diebstahl" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "RatHat: KI-gestützter Android-Trojaner nutzt Accessibility und generative Antworten zum Diebstahl" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »RatHat: KI-gestützter Android-Trojaner nutzt Accessibility und generative Antworten zum Diebstahl« bei Google Deutschland suchen, bei Bing oder Google News!