




KI verkürzt Angriffsfenster: Von 2,3 Jahren auf 20 Stunden
LONDON (IT BOLTWISE) – Der indische RBI-Bericht und Analysten aus dem Five-Eyes-Umfeld zeichnen ein akutes Lagebild: KI-gestützte Angriffe sollen das Ausnutzungsfenster drastisch von 2,3 Jahren auf rund 20 Stunden verkürzen. Gleichzeitig berichten Sicherheitsanbieter von hohen Erfolgsquoten bei Exploits und steigenden Risiken durch automatisiertes Reconnaissance und täuschend echtes Social Engineering. Für Unternehmen bedeutet das: Patch- und […]
Bitcoin-ATM-Betrug in Salina: Kassiererin verhindert 22.800-Dollar-Fall
SALINA / LONDON (IT BOLTWISE) – Eine Kassiererin hat in Salina verhindert, dass eine 72-Jährige über 22.000 US-Dollar an einen Bitcoin-ATM-Betrug verliert. Die Täter gaben sich als „Apple Security“ und später als Mitarbeitende von Sunflower Bank aus und verwickelten die Frau in einen mehrstufigen Telefontrick. Über einen vermeintlichen Virusbefall auf einer „Kinderporno“-Website forderten sie Bargeldabhebungen […]
WhatsApp und Signal unter Druck: FBI/CISA warnen vor Backup-Schlüssel-Diebstahl
WASHINGTON / LONDON (IT BOLTWISE) – Das US-Außenministerium setzt eine Belohnung von bis zu 10 Millionen Euro für Hinweise auf russische Cyberkriminelle aus, die verschlüsselte Messenger massiv angreifen. Laut FBI und CISA zielen zwei benannte Gruppen (UNC5792 und UNC4221) vor allem auf das Stehlen von Verifikationsdaten und Backup-Wiederherstellungsschlüsseln. Besonders kritisch: Mit gestohlenen Backup-Schlüsseln können Angreifer […]
ClayRat-Spyware: Über 600 Varianten tarnt sich als Android-App und stiehlt SMS, Anrufe und Fotos
BERLIN / LONDON (IT BOLTWISE) – In nur 90 Tagen haben Zimperium zLabs mehr als 600 Varianten von ClayRat entdeckt, die sich als scheinbar harmlose Android-Apps wie WhatsApp, TikTok oder Google Photos ausgeben. Die Spionage liest SMS und Anruflisten aus, sammelt Gerätedaten und kann sogar heimlich Fotos über die Frontkamera aufnehmen. Besonders kritisch: ClayRat missbraucht […]
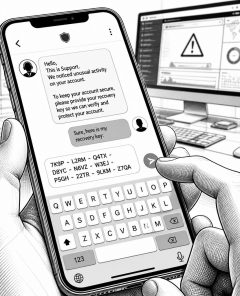
Russische Phishing-Kampagnen zielen auf Signal-Recovery-Keys
LONDON (IT BOLTWISE) – Sicherheitsbehörden warnen vor gezielten Phishing-Angriffen, die bei Signal-Nutzern Recovery-Keys aushebeln. Wer den Schlüssel teilt, ermöglicht Angreifern den Zugriff auf komplette Chatverläufe und kann sogar spätere Backups kompromittieren. Da keine Schwachstelle in der Signal-Verschlüsselung ausgenutzt wird, liegt der Hebel in der sozialen Manipulation. Betroffene können den Schaden begrenzen, indem sie in den […]
Phishing-as-a-Service Kali365: OAuth-Token statt Passwörter umgehen MFA
BERMUDA / ÖSTERREICH / LONDON (IT BOLTWISE) – Während Phishing bisher vor allem auf gestohlene Passwörter zielte, setzen neue Angreifer mit „Kali365“ gezielt auf OAuth-Tokens, um Multi-Faktor-Authentifizierung (MFA) zu umgehen. Betroffen sind laut FBI und CISA insbesondere Microsoft-365-Konten. Parallel verschärfen Messenger-Anbieter wie WhatsApp mit neuen Benutzernamen-Strukturen die Lage für Social-Engineering-Angriffe. Der Beitrag ordnet ein, wie […]
Neue Smartphone-Sicherheitsregeln ab Juni: SIM-Swapping wirksam erschweren
BERLIN / LONDON (IT BOLTWISE) – Neue Richtlinien schärfen ab Juni die Trennung von Verlust und Diebstahl und zielen direkt auf SIM-Swapping-Angriffe. Im Mittelpunkt steht der Schutz vor abgefangenen SMS-Codes, die Angreifer zur Übernahme von Konten missbrauchen. Hersteller setzen dabei zunehmend auf KI-gestützte Diebstahlerkennung, „vertraute Orte“ und bessere Notfall-Workflows. Zusätzlich bringt WhatsApp ab Ende Juni […]
ConsentFix und ClickFix: Neue Social-Engineering-Angriffe kapern Microsoft-365-Sessions
LONDON (IT BOLTWISE) – Angreifer kombinieren 2026 Social Engineering mit OAuth-Umleitungen und lassen Nutzer in Microsoft-365-Anmeldeabläufe eingreifen, ohne echte Passwörter einzugeben. Der neu öffentlich dokumentierte ConsentFix-Ansatz zeigt, wie Drag-and-drop-ähnliche Aktionen lokal gespeicherte Token liefern können, die Sessions entführen. Damit verschiebt sich der Fokus von klassischem Credential-Phishing hin zu manipulierter Authentifizierung. Für Verteidiger wird Sichtbarkeit in […]
Cyberbetrug an Schulen und Unis: Prävention rückt in den Fokus
HANOI / LONDON (IT BOLTWISE) – Polizei und Bildungsbehörden starten neue Präventionsprogramme, um Studierende und Schüler gegen Cyberbetrug zu wappnen. Gleichzeitig wächst in Europa der Druck auf Plattformbetreiber: Ein Verband fordert gesetzliche Vorgaben, Jugendschutz bereits in der Entwicklung zu verankern. Währenddessen zeigen Telefontricks und Datendiebstahl über Messenger, dass Awareness allein nicht reicht, sondern in Prozesse, […]
NISG ab Oktober: Milliardenrisiken für Lieferketten und mehr Cyberdruck
BERLIN / LONDON (IT BOLTWISE) – Ab dem 1. Oktober 2026 trifft das NISG Lieferketten besonders hart: Unternehmen müssen nachweisbare Sicherheitsmaßnahmen umsetzen und riskieren bei Verstößen empfindliche Geldstrafen. Gleichzeitig verschärfen neue EU-Regeln das Haftungs- und Compliance-Umfeld, während Cyberangriffe weiter zunehmen. Der Wechsel an der Spitze der deutschen Datenschutzaufsicht setzt zudem ein Signal für pragmatische Durchsetzung […]
NISG 2026 ab Oktober: Lieferketten-Security unter KI-Druck
BERLIN / LONDON (IT BOLTWISE) – Ab Oktober verschärft das NISG 2026 die Pflichten zur Informationssicherheit, erstmals mit konkretem Druck auf Lieferketten. Branchenberichte verweisen zugleich auf eine Trendwende: KI-gestützte Angriffe, insbesondere über Phishing und Social Engineering, gewinnen weiter an Tempo. Unternehmen setzen deshalb zunehmend auf MFA, bessere Backup-Strategien und kontinuierliche Identitätsschutz-Workflows. Der Beitrag zeigt, wo […]
Bluekit-Phishing: Browser-in-the-Middle stiehlt Login-Token in Echtzeit
GALWAY / LONDON (IT BOLTWISE) – Sicherheitsanalysten warnen vor dem Phishing-Kit „Bluekit“, das Angreifer direkt zwischen Opfer und echte Bankseite schaltet. Die „Browser-in-the-Middle“-Architektur ermöglicht das Abgreifen von Login-Token in Echtzeit, statt nur Passwörter abzufangen. Innerhalb weniger Tage wurden dutzende neue Hostnames für die Betrugsinfrastruktur beobachtet. Zusätzlich melden Ermittler in Spanien Fälle von KI-gestütztem Voice-Cloning am […]
FBI und CISA warnen: Russen kapern Konten per Social Engineering
WASHINGTON / LONDON (IT BOLTWISE) – FBI und CISA warnen vor russischen Hacker-Kampagnen, die Social Engineering nutzen, um fremde Konten zu übernehmen. Besonders kritisch: Angreifer bringen Opfer dazu, Verifizierungscodes herauszugeben oder Geräte-Kopplungen zu bestätigen. Bei Signal zielen die Operationen zudem auf Backup-Wiederherstellungsschlüssel, sodass auch nach einem Gerätewechsel alte Nachrichten wiederhergestellt werden können. Die Behörden ordnen […]
NFCShare, DroidLock und MagicAd: Neue Android-Angriffe zeigen den Handlungsdruck
MÜNCHEN / LONDON (IT BOLTWISE) – Neue Android-Malware-Ketten kombinieren NFC-Abgriffe für Zahlungsdaten mit zusätzlichem Ransomware-Befall und einem Werbe-Trojaner. Während die Juni-Updates 124 Schwachstellen schließen, darunter aktiv ausgenutzte und per Bluetooth auslösbare Lücken, bleibt das größte Sicherheitsproblem menschliches Fehlverhalten. Experten warnen vor Social Engineering und wiederverwendeten Passwörtern, weil sie die technischen Schutzschichten schnell entwerten. Der Artikel […]
Russische Phishing-Angriffe zielen auf Backup-Wiederherstellungsschlüssel bei Signal & Co.
WASHINGTON / LONDON (IT BOLTWISE) – FBI und CISA warnen vor gezielten Phishing-Kampagnen russischer Akteure, die nicht nur Passwörter abgreifen, sondern Wiederherstellungsschlüssel für die Kontosicherung stehlen. Besonders betroffen sind Nutzer von Signal, WhatsApp und Telegram. Die Angreifer geben sich als Support aus und drängen Empfänger dazu, einen 30-stelligen Backup-Key preiszugeben. Gelingt das, können sie Backups […]
RBI-Entschädigungsrahmen für Digitalbetrug startet 2027: 85% bis 280 Euro
MUMBAI / LONDON (IT BOLTWISE) – Die indische Zentralbank RBI führt ab 1. Januar 2027 einen standardisierten Entschädigungsrahmen für kleinere Fälle von digitalem Bankbetrug ein. Opfer können künftig 85 Prozent ihres Nettoschadens erstattet bekommen, bei Verlusten bis rund 560 Euro jedoch gedeckelt auf etwa 280 Euro. Gleichzeitig werden Meldewege und Bearbeitungsfristen präzisiert, während andere Regionen […]
TLS 1.0/1.1-Aus für Exchange Online: Banken müssen bis 1. Juli 2026 nachziehen
REDMOND / LONDON (IT BOLTWISE) – Microsoft stellt die Unterstützung für TLS 1.0 und 1.1 in Exchange Online ab dem 1. Juli 2026 ein. Banken und Unternehmen müssen ihre E-Mail-Verbindungen auf TLS 1.2 oder höher umstellen, sonst drohen Verbindungsabbrüche. Parallel verschärfen Vorschriften in China und Brasilien die Anforderungen an kryptografische Authentifizierung, Audits und Exit-Planung. Gleichzeitig […]
FBI/CISA warnen: Russisches Signal-Phishing zielt auf Backup-Recovery-Keys
WASHINGTON / LONDON (IT BOLTWISE) – Das FBI und CISA aktualisieren ihre Warnung: Angreifer locken Opfer in Signal dazu, den Backup Recovery Key herauszugeben. Wer den Key einmal teilt, kann damit die Kontosicherung wiederherstellen, private Chats sowie Gruppenhistorien auslesen und das Konto übernehmen. Besonders kritisch: Der Recovery Key bleibt auch dann funktionsfähig, wenn das Opfer […]
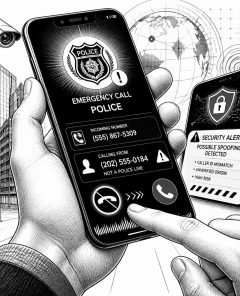
KI-Betrugswelle: 280.000 Euro in einer Woche durch Schockanrufe
STUTTGART / LONDON (IT BOLTWISE) – In mehreren Regionen Deutschlands und der Schweiz häufen sich Schockanrufe und Betrugsmaschen mit manipulierten Telefonnummern. Zwischen dem 15. und 23. Juni erbeuteten Täter laut Polizei im Raum Stuttgart rund 280.000 Euro. Besonders bei mobilen Zahlwegen und bei Nachrichten, die Stimmen imitieren, steigt das Risiko deutlich. Wie sich Angriffe durch […]
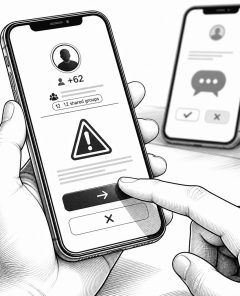
WhatsApp „Sicherheitspause“: Herkunftsland und gemeinsame Gruppen gegen Betrug
LONDON (IT BOLTWISE) – WhatsApp rollt eine neue „Sicherheitspause“ aus, die unbekannte Kontakte vor dem Öffnen einer Unterhaltung mit Herkunftsland, Kontaktstatus und gemeinsamen Gruppen einordnet. Dadurch sollen Nutzer schneller erkennen, ob eine Nachricht zu einem typischen Social-Engineering-Schema passt. Die Funktion läuft seit dem 24. Juni auf Android und iOS und lässt den Absender nicht sehen, […]
GTA-6-„Early-Access“-Betrug: So nutzen Scammer den Hype für Krypto-Zahlungen aus
LONDON (IT BOLTWISE) – Vorbestellungen und Release-Daten sorgen rund um GTA 6 für maximale Aufmerksamkeit – und genau diese Lücke füllen aktuell betrügerische „Early-Access“-Seiten. Täter locken mit VIP-Zugang, QR-Codes und scheinbar offiziellen Downloads gegen Zahlungen in Kryptowährungen. Sicherheitsanbieter warnen, dass die Zahlung häufig nicht nur nutzlos ist, sondern zu weiteren Interaktionen mit Betrugsseiten führt. Für […]
LastPass warnt: Kundendaten und Support-Fälle nach Klue-Breach gestohlen
LONDON (IT BOLTWISE) – LastPass informiert Kunden, dass bei einem Hack beim Marktforschungsanbieter Klue auch persönliche Daten und Datensätze zu Support-Fällen abgegriffen wurden. Obwohl das Unternehmen betont, dass die eigenen Systeme und insbesondere die Passwort-Vaults nicht betroffen sind, stehen nun sensible Kontextinformationen im Fokus. Der Vorfall reiht sich in mehrere Klue-bedingte Datenabflüsse ein, darunter bei […]
Bestattung von Ajatollah Chamenei am 9. Juli: Sicherheits- und Informationsrisiken im Fokus
TEHERAN / MASCHHAD / LONDON (IT BOLTWISE) – Laut Berichten soll Ajatollah Ali Chamenei am 9. Juli in Maschhad beigesetzt werden, nachdem Sicherheitsbedenken mehrere Verschiebungen erzwungen hatten. Vorab sind Trauerzeremonien in Teheran und in Ghom geplant, für die teils mehrtägige Feiertage ausgerufen wurden. Für Unternehmen und Behörden wird vor allem relevant, wie stark solche Großereignisse […]
WhatsApp-Betrug mit VBScript installiert ManageEngine-RMM zentral
LONDON (IT BOLTWISE) – Eine aktuelle Kampagne nutzt WhatsApp Desktop und Web, um über manipulierte VBScript-Dateien scheinbar harmlose Finanzdokumente zu verbreiten. Nach dem Start wird eine mehrstufige Infektionskette angestoßen, die am Ende eine legitime Remote Monitoring- und -Management-Lösung installiert. Besonders kritisch: Die Schadsoftware versucht dabei auch Schutzmechanismen wie UAC zu beeinflussen und gibt Angreifern anschließend […]
 #Sophos
 #AmazonPrime
 #Bestseller

