


MÜNCHEN (IT BOLTWISE) – In der Welt der Cyberkriminalität gibt es ständig neue Entwicklungen, die sowohl Unternehmen als auch Einzelpersonen bedrohen. Eine dieser Entwicklungen ist die ClickFix-Methode, die von staatlich geförderten Hackergruppen aus Nordkorea, Iran und Russland in ihren jüngsten Spionagekampagnen eingesetzt wird.
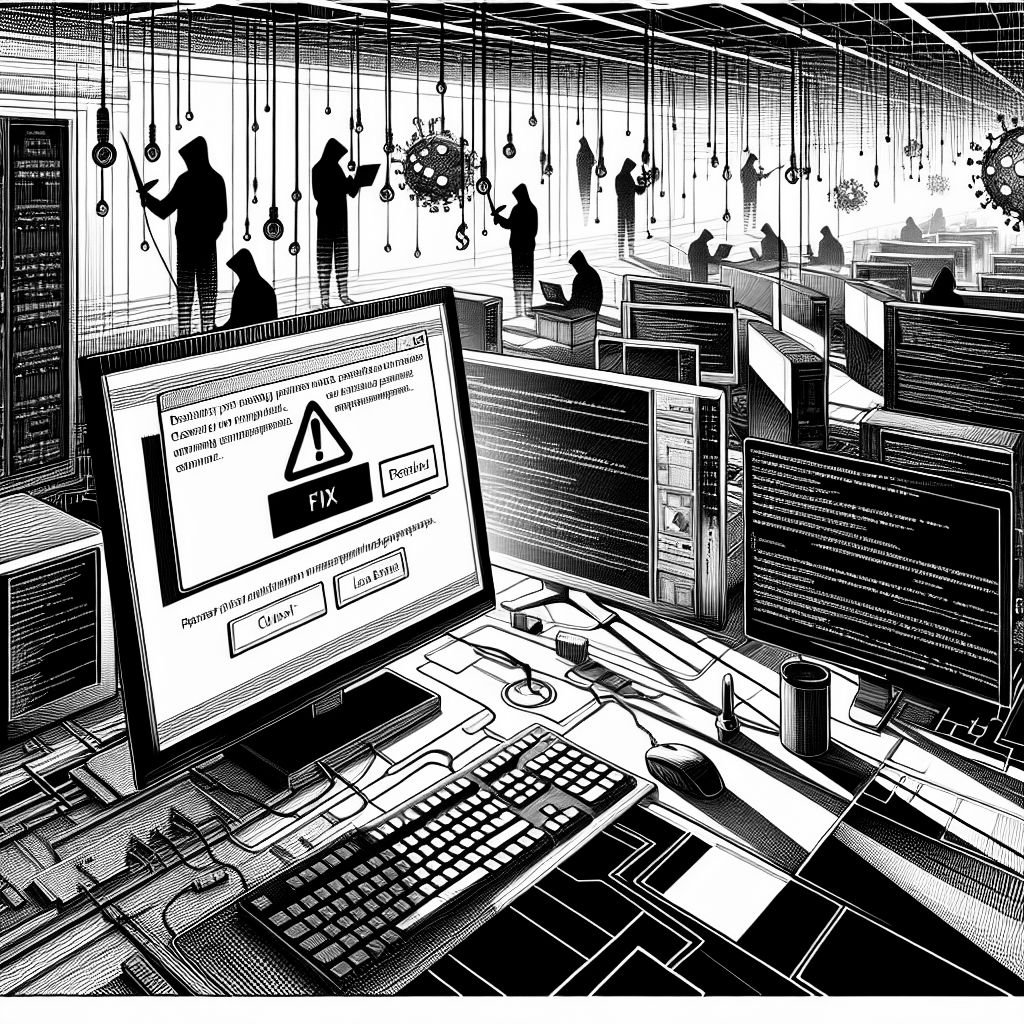
Die ClickFix-Angriffe, eine raffinierte Form des Social Engineering, gewinnen zunehmend an Bedeutung. Dabei handelt es sich um eine Technik, bei der bösartige Websites legitime Software- oder Dokumentenplattformen imitieren. Zielpersonen werden durch Phishing oder Malvertising auf diese Seiten gelockt und mit gefälschten Fehlermeldungen konfrontiert, die behaupten, ein Dokument oder Download sei fehlgeschlagen.
Die Opfer werden dann aufgefordert, auf einen „Fix“-Button zu klicken, der sie anweist, ein PowerShell- oder Kommandozeilenskript auszuführen. Dies führt zur Ausführung von Malware auf ihren Geräten. Laut Berichten von Microsofts Threat Intelligence Team nutzte die nordkoreanische Gruppe Kimsuky diese Methode bereits im Februar letzten Jahres im Rahmen einer gefälschten „Geräteregistrierung“-Webseite.
Ein neuer Bericht von Proofpoint zeigt, dass zwischen Ende 2024 und Anfang 2025 Kimsuky (Nordkorea), MuddyWater (Iran) sowie APT28 und UNK_RemoteRogue (Russland) ClickFix in ihren gezielten Spionageoperationen eingesetzt haben. Diese Angriffe ermöglichen es den Angreifern, wertvolle Informationen zu sammeln und ihre Spionageaktivitäten zu intensivieren.
Die Angriffe von Kimsuky wurden zwischen Januar und Februar 2025 beobachtet und richteten sich gegen Think Tanks, die sich auf nordkoreanische Politik konzentrieren. Die Hacker aus der Demokratischen Volksrepublik Korea (DVRK) verwendeten gefälschte E-Mails in koreanischer, japanischer oder englischer Sprache, um den Anschein zu erwecken, der Absender sei ein japanischer Diplomat. Nachdem Vertrauen aufgebaut wurde, schickten die Angreifer eine bösartige PDF-Datei, die auf ein gefälschtes sicheres Laufwerk verlinkte und das Opfer aufforderte, sich durch manuelles Kopieren eines PowerShell-Befehls in ihr Terminal zu „registrieren“.
Die MuddyWater-Angriffe fanden Mitte November 2024 statt und zielten auf 39 Organisationen im Nahen Osten ab. Die E-Mails waren als Microsoft-Sicherheitswarnungen getarnt und informierten die Empfänger darüber, dass sie ein kritisches Sicherheitsupdate anwenden müssten, indem sie PowerShell als Administrator auf ihren Computern ausführen. Dies führte zu Selbstinfektionen mit „Level“, einem Remote-Monitoring- und Management-Tool, das Spionageoperationen erleichtern kann.
Der dritte Fall betrifft die russische Bedrohungsgruppe UNK_RemoteRogue, die im Dezember 2024 zwei Organisationen angriff, die eng mit einem großen Waffenhersteller verbunden sind. Die von kompromittierten Zimbra-Servern gesendeten bösartigen E-Mails imitierten Microsoft Office. Ein Klick auf den eingebetteten Link führte die Ziele zu einer gefälschten Microsoft Word-Seite mit Anweisungen auf Russisch und einem YouTube-Video-Tutorial.
Proofpoint berichtet, dass APT28, eine Einheit des GRU, ClickFix bereits im Oktober 2024 eingesetzt hat, indem Phishing-E-Mails verwendet wurden, die ein Google Spreadsheet, einen reCAPTCHA-Schritt und PowerShell-Ausführungsanweisungen über ein Pop-up imitierten. Opfer, die diese Befehle ausführten, richteten unwissentlich einen SSH-Tunnel ein und starteten Metasploit, was den Angreifern Hintertürzugriff auf ihre Systeme verschaffte.
ClickFix bleibt eine effektive Methode, wie die Übernahme durch mehrere staatlich unterstützte Gruppen zeigt, die durch das mangelnde Bewusstsein für unaufgeforderte Befehlsausführungen angetrieben wird. Als allgemeine Regel sollten Benutzer niemals Befehle ausführen, die sie nicht verstehen oder aus Online-Quellen kopieren, insbesondere nicht mit Administratorrechten.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- NIEDLICHER BEGLEITER: Eilik ist der ideale Begleiter für Kinder und Erwachsene, die Haustiere, Spiele und intelligente Roboter lieben. Mit vielen Emotionen, Bewegungen und interaktiven Funktionen.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "ClickFix: Neue Bedrohung durch staatlich geförderte Hackergruppen" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "ClickFix: Neue Bedrohung durch staatlich geförderte Hackergruppen" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »ClickFix: Neue Bedrohung durch staatlich geförderte Hackergruppen« bei Google Deutschland suchen, bei Bing oder Google News!