




Microsoft stoppt Outlook-Abschaltung und setzt KI-Funktionen bis 2029 fort
LONDON (IT BOLTWISE) – Microsoft hält die geplante Abschaltung der erweiterten Personenansicht im klassischen Outlook an und verlängert den Support mindestens bis 2029. Gleichzeitig rüstet der Konzern den älteren Client noch 2026 mit Copilot-Funktionen wie „E-Mail-Entwurf schreiben“ auf – vorausgesetzt, Nutzer haben eine Microsoft-365-Copilot-Lizenz. Für Unternehmen heißt das: Der Migrationsfahrplan zur „New Outlook“-App bleibt zwar […]
KI-Phishing: Rapid7 entdeckt 1.048 Dateien auf ungeschütztem Server
LONDON (IT BOLTWISE) – Rapid7 hat einen ungeschützten Server mit 1.048 Dateien entdeckt, die zu einer KI-gestützten Phishing-Kampagne gehören. Die Angreifer nutzen WebDAV-Sicherheitslücken und täuschen dabei gefälschte Regierungsseiten vor. Besonders kritisch: Besucher sollen einen Infostealer herunterladen, der Browser-Zugangsdaten und aktive Telegram-Sitzungen ausliest. Der Vorfall zeigt, wie schnell KI-Tools und bekannte Unternehmensplattformen wie Microsoft 365 zum […]
KI-gestützter Botnet-Betrieb: Gemini CLI macht C&C-Operationen portierbar
LONDON / MÜNCHEN / LONDON (IT BOLTWISE) – Eine Untersuchung zeigt, wie ein russischsprachiger Angreifer mit der Gemini-CLI einer Künstlichen Intelligenz eine komplette Botnet- und Command-and-Control-Infrastruktur auslagert. Laut Analyse von 200 Sitzungslogs zwischen 19. März und 21. April 2026 erledigt die KI dabei nicht nur Code-Arbeit, sondern auch Migration, Debugging und Bot-Management. Besonders brisant: Das […]
KI-gestützter Botnet-Betrieb: Gemini-CLI liefert Angreifern ein portables C&C-„Baukasten“-Modell
LONDON (IT BOLTWISE) – Eine neue Fallanalyse zeigt, wie ein einzelner Angreifer Künstliche Intelligenz mit Gemini-CLI nutzt, um ein Botnet aus acht PCs einer Zahnarztpraxis zu steuern. Entscheidend ist nicht nur die Automatisierung einzelner Schritte, sondern die extrem kompakte C&C-Architektur: Laut Analyse passen die kompletten Befehls- und Serverkomponenten in nur wenige Kilobytes, wodurch der Betrieb […]
Fake-CAPTCHAs in PowerShell-Angriffen: CERT-UA warnt vor Malware-Ketten
KIEW / LONDON (IT BOLTWISE) – CERT-UA meldet eine neue Kampagne, in der Angreifer mit gefälschten CAPTCHA-Checks kompromittierte Webseiten in die Abwehr umleiten. Betroffene sollen über eine scheinbar harmlose Anweisung einen PowerShell-Befehl ausführen, der weitere Malware nachlädt. Zusätzlich nutzt die Kampagne Cloaking-House-ähnliche Traffic-Filter und eine EtherHiding-Technik, um CAPTCHA-Inhalte dynamisch einzubetten. Parallel finden sich Android-Backdoors in […]
Secure Boot: Update der Zertifikate bringt Tausende Firmen-PCs in Fehlermodus
LONDON (IT BOLTWISE) – Ein Secure-Boot-Zertifikats-Update löst seit dem 19. Juli 2026 bei vielen Unternehmensrechnern Systemausfälle aus, besonders in Flotten mit über 7.000 Geräten. Betroffen sind unter anderem Wiederherstellungsschleifen bei BitLocker und fehlgeschlagene Schlüsselaktualisierungen. Microsoft empfiehlt daher einen gestaffelten Rollout und eine Vorab-Validierung per PowerShell. Parallel erschien ein Notfall-Patch für Dell-Modelle, der Überhitzung und unerwartete […]
CERT-UA warnt vor ClickFix-Kampagne UAC-0145: PowerShell-CAPTCHA führt zu Datenklau
KIEW / LONDON (IT BOLTWISE) – CERT-UA beschreibt eine neue ClickFix-basierte Kampagne, bei der gefälschte CAPTCHA-Prüfungen Opfer dazu bringen, auf kompromittierten Seiten selbst schädliche PowerShell-Befehle auszuführen. Dahinter steht laut Meldung der Cluster UAC-0145, dem Sandworm-Umfeld zugeordnet. Zusätzlich nutzen die Angreifer ein dynamisches Web-Overlay, um Inhalte je nach Besucher umzuschalten, und setzen Reconnaissance-Skripte ein. Für Unternehmen […]
Sandworm & Co.: Gefälschtes CAPTCHA und trojanisierte Business-Installer erhöhen das Cyberrisiko
DEUTSCHLAND / LONDON (IT BOLTWISE) – Gleich mehrere russisch verknüpfte Akteursgruppen kombinieren aktuell Social Engineering mit praxisnaher Schadsoftware-Entwicklung. Im Zentrum steht die Masche, Nutzer per gefälschtem CAPTCHA zu einem PowerShell-Befehl zu verleiten oder scheinbar legitime Business-Installer zu installieren. Für betroffene Organisationen wird damit nicht nur das Endpoint-Management, sondern auch das Software-Release- und Download-Verhalten entscheidend. Der […]
Patch Tuesday Juli 2026: 622 Lücken, und Exchange-Änderung wird verschoben
LONDON (IT BOLTWISE) – Microsoft hat die geplante Entfernung eines Credential-Parameters in Exchange Online PowerShell auf Dezember 2026 verschoben. Gleichzeitig war der Patch Tuesday im Juli 2026 mit 622 behobenen Schwachstellen der bislang umfangreichste. Besonders kritisch: Zero-Days in SharePoint Server und AD FS wurden bereits ausgenutzt, was betroffenen Organisationen kurzfristigen Handlungsdruck beschert. Für IT-Teams heißt […]
TELEPUZ: Pastejacking-Modulmalware nutzt ClickFix zum Datendiebstahl und PowerShell-Start
BRASILIEN / INDIEN / LONDON (IT BOLTWISE) – Eine neue modulare Malware namens TELEPUZ verbreitet sich über kompromittierte Websites, die ClickFix-Lures mit Clipboard-„Befehle einfügen“-Workflows koppeln. Nach dem Ausführen von PowerShell lädt das Schadprogramm eine zweite Stufe, die eng mit dem Vidar Stealer-Ökosystem zusammenhängt. TELEPUZ spürt Sandbox- und VM-Umgebungen auf, schaltet Sicherheitsüberwachung unter Windows ab und […]
Cross-Tenant-Recall in Exchange Online ab August 2026 mit Admin-Freigabe
BERLIN / LONDON (IT BOLTWISE) – Exchange Online bekommt ab August 2026 einen Cross-Tenant-Recall, der E-Mails zwischen vertrauenswürdigen Microsoft-365-Mandanten zurückholen kann. Entscheidend: Die Funktion bleibt standardmäßig aus und muss von empfangenden Organisationen per Admin-Freigabe aktiviert werden. Damit wird Fehlzustellungen zwar schneller begrenzt, zugleich steigen die Anforderungen an Berechtigungs- und Konfigurationsprozesse. Zusätzlich bringt Microsoft in Outlook […]
Angriff nutzt vermutete KI-gestützte PowerShell für Active-Directory-Recon
BERLIN / LONDON (IT BOLTWISE) – Sicherheitsforschung beschreibt eine kompromittierte AD-Umgebung, in der ein Angreifer offenbar eine „vibe-coded“ PowerShell-Routine für die Verzeichnis-Erkundung einsetzt. Der Ablauf beginnt mit RDP-Zugriff auf einen domänengebundenen Windows-Server, sammelt anschließend systematisch Nutzer-, Geräte- und OU-Informationen und exfiltriert die Ergebnisse als CSV sowie als HTML-Inventarbericht. Zusätzlich wird ein zweites Muster sichtbar: KI-Assistenz […]
Windows-11-App-Politik stößt bei Sysadmins auf harte Kritik
BERLIN / LONDON (IT BOLTWISE) – In vielen IT-Abteilungen wächst der Unmut über Windows-11- und Microsoft-365-Änderungen. Besonders ärgerlich wirkt, dass Sicherheits-Updates in RDS-Umgebungen offenbar Authentifizierungsketten unterbrechen und so produktive Geschäftsprozesse stoppen können. Gleichzeitig wird die Verwaltung von Microsofts Graph-PowerShell-Workflows als unnötig komplex beschrieben. Der Beitrag ordnet die Kritik technisch ein und zeigt, warum solche Muster […]
OWA Light wird im August 2026 deaktiviert – Microsoft schaltet die Light-Oberfläche ab
MÜNCHEN / LONDON (IT BOLTWISE) – Microsoft beendet die Light-Variante von Outlook im Web bereits im August 2026. Mit einem kumulativen Exchange-Server-Update wird OWA Light deaktiviert und ausgerollt, während Nutzer bei Zugriff automatisch in die Standardversion von Outlook im Web geleitet werden. Damit verschwindet nach fast 18 Jahren eine Alternative, die einst für ältere Browser […]
SharePoint Copilot Apps im Test: SPFx-Integration, zentrale Governance und EU-AI-Act-Härtung
LONDON (IT BOLTWISE) – Microsoft schickt „SharePoint Copilot Apps“ ab dem 9. Juli 2026 in eine öffentliche Vorschau. Entwickler können damit interaktive Komponenten in die Copilot-Oberfläche einbinden – auf Basis von SPFx 1.24. Gleichzeitig bündelt Microsoft die Verwaltung über eine neue „Apps“-Seite im SharePoint Admin Center. Für Unternehmen wird damit die zentrale Frage greifbar: Wie […]
GodDamn-Ransomware setzt auf den PoisonX-Treiber zur Abschaltung von Endpoint-Defenses
SAN FRANCISCO / LONDON (IT BOLTWISE) – Sicherheitsforscher melden eine neue Ransomware-Familie namens GodDamn, die offenbar den PoisonX-Kernel-Treiber einsetzt, um Endpoint-Protection gezielt zu neutralisieren. Auffällig ist dabei die Kombination aus Signierung durch Microsoft und dem BYOVD-Mechanismus (Bring Your Own Vulnerable Driver), wodurch Windows die Komponente automatisch lädt. In frühen Angriffen kamen zudem AnyDesk für den […]
KI-Coding-Agents lösen Windows-Sicherheitsregeln aus – und treffen damit echte Alarmketten
BERLIN / LONDON (IT BOLTWISE) – Sophos zeigt, dass verbreitete KI-Coding-Agents wie Cursor, Claude Code und Codex Endpoint-Regeln auslösen, die eigentlich Angreiferverhalten erkennen sollen. Besonders häufig betreffen die Treffer Credential-Zugriffe: etwa DPAPI-Entschlüsselung gespeicherter Browserdaten oder das Auflisten von Windows Credentials. Der Befund ist kein Beweis für Malware, aber er macht ein zentrales Problem sichtbar: Detektionssignale […]
KI-Coding-Agents lösen Endpoint-Alarm aus: Warum DPAPI, Credential Manager und Persistence jetzt „normal“ wirken
LONDON (IT BOLTWISE) – Künstliche Intelligenz macht aus „verdächtig“ plötzlich „alltäglich“: Sophos zeigt, dass KI-Coding-Agents wie Claude Code, Cursor und OpenAI Codex Endpoint-Detektionsregeln auslösen, die eigentlich Angreifer erkennen sollen. Besonders häufig knallen Regeln bei Credential-Zugriffen und bei Verhalten, das in EDR-Logik wie Credential Theft oder Persistence aussieht. Für Defender bedeutet das: weniger Aussagekraft einzelner Events, […]
SCMBANKER: ClickFix-Umleitungen und KI-gestütztes PowerShell für mexikanische Banken
MEXIKO / LONDON (IT BOLTWISE) – Eine neue Betrugswelle namens SCMBANKER zielt gezielt auf mexikanische Bankkunden über ClickFix-Lures. Die Angreifer tarnen sich mit Fake-CAPTCHA-Seiten und bringen Opfer dazu, einen Windows-Befehl auszuführen, der ein mehrstufiges PowerShell-Toolkit nachlädt. Auffällig ist nicht nur die Automatisierung per Browser-Redirects und Vishing-Overlays, sondern auch der Hinweis auf KI-Unterstützung bei der Erstellung […]
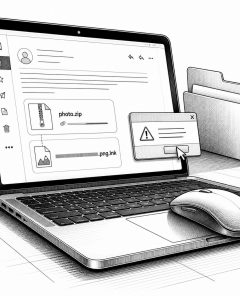
Phishing tarnt Malware als Foto-Archive: Doppelte Endungen, PowerShell und.NET-Wellen
EUROPA / LONDON (IT BOLTWISE) – Angreifer nutzen seit April 2026 Foto-Archive, um Malware in Unternehmensnetzwerke einzuschleusen. Im Zentrum stehen ZIP-Anhänge mit doppelten Endungen wie „png.lnk“, die beim Öffnen keine Bilder, sondern eine Sicherheitslücke auslösen. Die zweite Angriffswelle kombiniert.NET-Kompilierung mit Cloudflare-geschützten Domains und konkreten Kommando-und-Kontroll-Ports. Für Unternehmen bedeutet das: Abstumpfen der Nutzer ist kein Schutz […]
ConsentFix und ClickFix: So werden Microsoft-365-Sitzungen in Sekunden gekapert
LONDON (IT BOLTWISE) – Angreifer koppeln täuschend echte Microsoft-Authentifizierungsabläufe an eine wenige-Sekunden-Aktion und übernehmen danach Sitzungen ohne Passwort und oft sogar ohne erneute MFA. Mit ClickFix wurden dafür zunächst Tastenkürzel missbraucht; ConsentFix verlagert das Risiko gezielt auf OAuth-Consent-Flows, bei denen Nutzer scheinbar normale Schritte ausführen. Für Unternehmen wird damit klar: Security Awareness reicht nicht, wenn […]
PHALT#BLYX: Neue DCRat-Welle trifft Hotels mit Phishing über gefälschte Booking-Mails
LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor einer neuen Phishing-Welle, die Hotels gezielt mit gefälschten Stornierungsmails angreift und dabei den DCRat-Trojaner per PowerShell ausrollt. In den Kampagnen werden Defender-Funktionen umgangen und Windows-Komponenten wie MSBuild.exe zur Tarnung missbraucht. Zusätzlich simulieren Täter Systemfehler auf gefälschten Webseiten, um Mitarbeiter zum Ausführen schädlicher Befehle zu bringen. Laut Branchenbeobachtern eskaliert […]
Armored Likho setzt Python-Infostealer BusySnake und RATs gegen Behörden und Energie ein
MOSKAU / BRASILIEN / KASACHSTAN / LONDON (IT BOLTWISE) – Armored Likho zielt laut Kaspersky auf Behörden und den Stromsektor. Neu ist mit BusySnake Stealer ein Python-basierter Infostealer für Windows, der u. a. Browser-Cookies, Screenshots und Clipboard-Inhalte ausleitet. Der Angriffsablauf nutzt Spear-Phishing, geplante Tasks, obfuskiertes PowerShell und Reverse-Tunneling über Go2Tunnel. Gleichzeitig zeigen Overlaps mit dem […]
Armored Likho: BusySnake Stealer trifft Behörden und Stromversorger
LONDON (IT BOLTWISE) – Eine neu nachgewiesene Kampagne namens „Armored Likho“ kombiniert Spear-Phishing, Backdoor-Tunnel und einen Python-basierten Info-Stealer. Im Fokus stehen laut Branchenanalysen Behörden und der Energiesektor in Russland sowie in Teilen Lateinamerikas und Zentralasiens. Neben Cookie- und Credential-Abgriffen kommt es zu Screenshot- und Clipboard-Diebstahl, während Go2Tunnel reverse SSH-Funktionalität direkt in den Schadcode integriert. Für […]
 #Sophos
 #AmazonPrime
 #Bestseller

