


LONDON (IT BOLTWISE) – Eine missbräuchliche Nutzung von Custom GPTs soll Windows-Nutzer gezielt auf manipulierte Websites gelockt haben. Laut Huntress beginnt die Attacke mit einer scheinbar harmlosen Sicherheits- oder Verifizierungsanfrage, bei der Opfer einen PowerShell-Befehl ausführen sollen. Danach startet eine mehrstufige Infektionskette, die schließlich einen Remote-Access-Trojaner installiert. Betroffen seien nach Angaben der Cybersicherheitsplattform mindestens 40 Angriffe, verbunden mit derselben Täter-Infrastruktur.
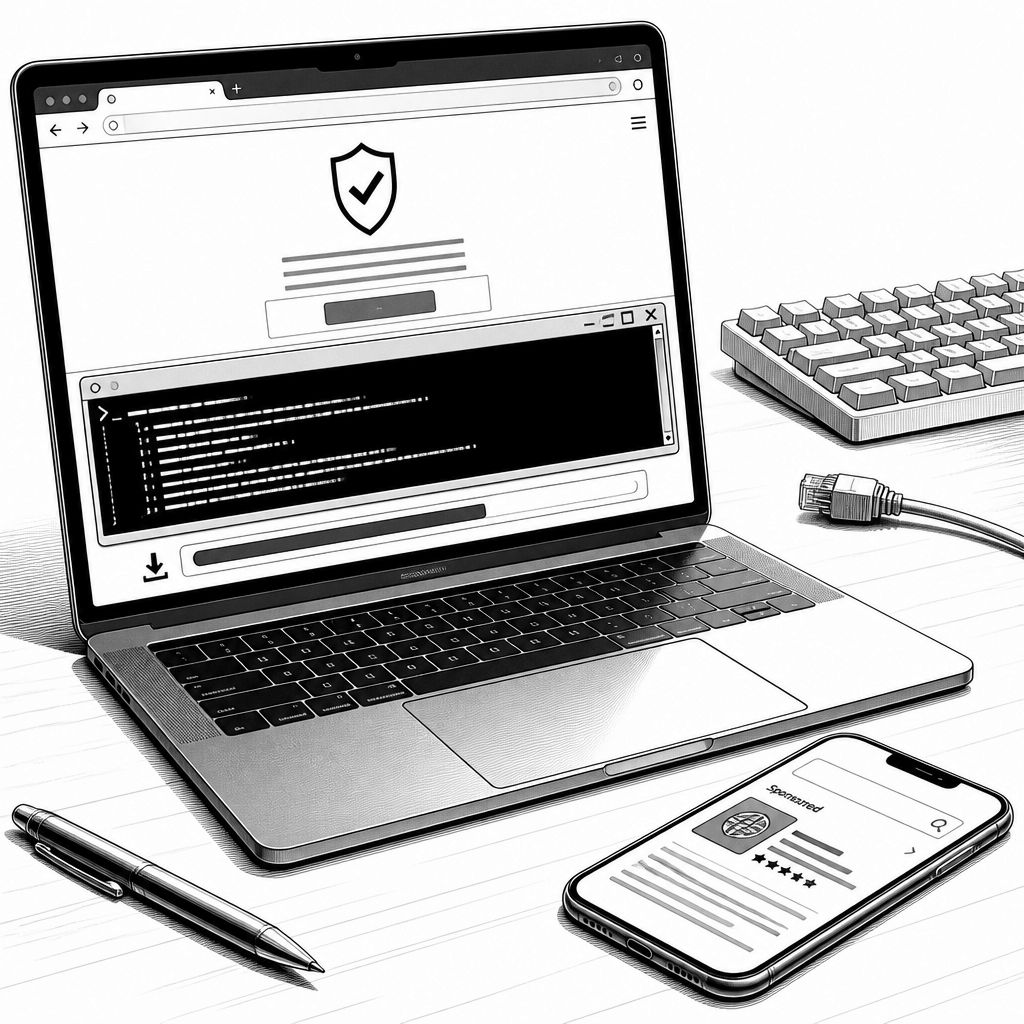
Die Meldung wirkt auf den ersten Blick wie ein klassischer Social-Engineering-Fall, nur dass der Köder diesmal ausgerechnet eine KI-Interaktion sein soll. Laut der Cybersicherheitsplattform Huntress gehen Angreifer so vor, dass sie eigene Custom GPTs erstellen und diese mit einer „hilfreichen“ KI-Fassade bewerben. Entscheidend ist dabei weniger die reine KI-Behauptung als das Vertrauensmodell: Wer nach passenden ChatGPT-Varianten sucht, landet in der Praxis womöglich nicht bei „nützlichen Tools“, sondern bei einer Startseite, die Nutzer anschließend auf präparierte Ziele umleitet.
Technisch setzt die Masche auf einen auffällig geradlinigen Auslöser. Auf den manipulierten Websites erscheint eine gefälschte Sicherheits- oder Verifizierungsabfrage, die Windows-Nutzer dazu bringen soll, einen PowerShell-Befehl auszuführen. Genau in dieser Phase entscheidet sich, ob die Opfer den nächsten Schritt eigenhändig aktivieren. Laut Huntress wird dabei zunächst ein schädliches MSI-Paket heruntergeladen. Danach folgt eine mehrstufige Eskalation, die stärker auf Tarnung setzt als auf „reinen“ Dropper-Charakter: Die Angreifer sollen dafür legitime, signierte Programme sowie manipulierte Programmbausteine und Dateien aus dem Windows-Umfeld einsetzen, um die Infektion möglichst unauffällig wirken zu lassen.
Damit verschiebt sich das Risiko weg von der Frage „Wie gut erkennt die KI den Betrug?“ hin zu „Wie robust ist der Endpoint, wenn der Nutzer selbst Systembefehle startet?“. Die installierte Schadsoftware wird von Huntress als Remote-Access-Trojaner (RAT) eingeordnet. Solche Komponenten sind darauf ausgelegt, Angreifern nach der Erstinfektion langfristigen Zugriff zu ermöglichen: Dazu zählt das potenzielle Fernsteuern des Desktops, das Durchsuchen von Dateien sowie der Zugriff auf Audio- und Kamera-Funktionen. Besonders relevant für Unternehmen und Security-Teams ist die Persistenzlogik, denn die Täter sollen die RAT so konfigurieren, dass sie nach jedem Neustart automatisch wieder aktiviert wird.
Die Kampagnenbreite wirkt dabei eher nach einer gezielt betriebenen Infrastruktur als nach einem einmaligen Experiment. Huntress nennt mindestens 40 Angriffe, die auf dieselbe Täter-Infrastruktur zurückgehen sollen, und verweist zudem auf zwei bestätigte Fälle, die unmittelbar mit den missbrauchten Custom GPTs in Verbindung standen. Dass daneben mindestens ein betroffener GPT wieder von der Plattform entfernt wurde, passt in das typische Reaktionsmuster, wenn Missbrauch erkannt wird: Der technische Aufwand verschiebt sich dann von der reinen Erkennung hin zur Frage, wie sich bösartige Umleitungen über Such- und Empfehlungswege dauerhaft unterbinden lassen. Gerade gesponserte Suchtreffer werden in solchen Szenarien zum Hebel, weil sie das Entdeckungsrisiko senken und die Aufmerksamkeit auf „bekannte“ KI-Namen lenken.
Aus historischer Perspektive ist der Kern der Attacke kein vollkommen neues Muster. Bereits in früheren Wellen wurden Nutzer über vermeintliche Sicherheitsdialoge oder „Fehlerbehebungen“ zu lokalen Aktionen gedrängt, etwa indem PowerShell- oder Script-Aufrufe als Notfallmaßnahme verkauft wurden. Neu ist vor allem die Verpackung: Die Angreifer nutzen KI-gestützte Oberflächen als Vertrauensanker und kombinieren das mit einer klassischen Pipeline aus Redirect, Benutzeraktion und Payload. Für die KI-Entwicklung bedeutet das, dass Sicherheitskonzepte nicht nur im Modell selbst ansetzen dürfen, sondern auch bei der Umgebung, in der Nutzer die Interaktion starten: Suchmechanismen, Profil-/GPT-Seiten, Weiterleitungen und die Gestaltung der Nutzerführung werden damit zu sicherheitskritischen Komponenten.
Für IT-Leiter und Security-Verantwortliche lässt sich daraus eine klare Priorität ableiten: Prozesse und technische Schutzmaßnahmen müssen auch dann greifen, wenn ein Nutzer scheinbar „aus Versehen“ einen PowerShell-Befehl ausführt. Das beginnt bei restriktiven Laufzeitbedingungen für Skripte und setzt sich in der Überwachung fort, die ungewöhnliche MSI-Installationsphasen, den Start von signierten Tools in ungewöhnlichen Kontexten sowie persistenzartige Reaktivierung nach Reboots erkennt. Gleichzeitig lohnt es sich, die eigene Awareness zu schärfen, denn die Falle steht und fällt mit der Bereitschaft, eine angebliche Verifizierung als legitim zu akzeptieren. Wenn Künstliche Intelligenz zur Einstiegstür für Angriffe wird, muss die Abwehr genau dort beginnen, wo Vertrauen entsteht.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Custom-GPTs als Malware-Falle: RAT-Angriff über gefälschte Windows-Verifizierung" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Custom-GPTs als Malware-Falle: RAT-Angriff über gefälschte Windows-Verifizierung" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Custom-GPTs als Malware-Falle: RAT-Angriff über gefälschte Windows-Verifizierung« bei Google Deutschland suchen, bei Bing oder Google News!