




Malvertising mit KI-Werbung auf Bing: SectopRAT und Phishing-Plattformen im Visier
INDONESIEN / LONDON (IT BOLTWISE) – Sicherheitsvorfälle zeigen, wie eng KI-Werbung und klassische Cyberkriminalität inzwischen verzahnt sind: In Bing-Anzeigen steckte Schadsoftware, die nach wenigen Tagen bereits tausendfach heruntergeladen wurde. Im selben Umfeld haben Ermittler die Phishing-as-a-Service-Infrastruktur „Kratos“ zerschlagen und dabei mehr als 200 Server deaktiviert. Die Angriffe zielten auf Passwörter, Kreditkartendaten und Zugangsdienste wie Browser-Logins […]
Stillmilch-Boten: Wie mikroskopische Vesikel Stresssignale an die Gehirnentwicklung weitergeben
LONDON (IT BOLTWISE) – Eine Stillzeit-Infektion kann über mikroskopische Vesikel aus der Muttermilch Stresssignale bis in das Gehirn des Säuglings übertragen. Eine neue Tierstudie zeigt außerdem, dass ein deutlich bereicherndes Umfeld bei der Mutter diese genetischen „Boten“ in der Milch abfedern kann. Dabei verändern sich sowohl Fettgehalt als auch das Paket-Muster aus microRNAs, wenn das […]
GoldenEyeDog: DigiCert missbraucht, EV-Zertifikate gestohlen
LONDON (IT BOLTWISE) – Der Vorfall bei DigiCert im April 2026 zeigt, wie gefährlich gestohlene Code‑Signing-Zertifikate für Unternehmen werden können: Ein Angreiferkomplex aus dem Umfeld GoldenEyeDog gelangte über kompromittierte Support-Zugänge an EV-Zertifikate und signierte damit eigene Malware. Die Attacke nutzte dazu eine vielstufige Lieferkette mit getarnten Screenshots, Downloadern und schließlich Golden Gh0st RAT samt Plug-ins […]
REF9403: Falsche Coding-Tests verstecken OtterCookie-nahe Malware in SVG-Flagdateien
LONDON (IT BOLTWISE) – Eine neue Kampagne namens REF9403 nutzt gefälschte Jobangebote und Coding-Tests, um Entwickler über präparierte Repositories zu infizieren. Auffällig ist die Tarnung: In SVG-Dateien von Länderflaggen stecken Base64-kodierte Payload-Fragmente, die erst beim Ausführen rekonstruiert werden. Die Schadsoftware ist eng an OtterCookie angelehnt und kombiniert Credential-Diebstahl, Wallet-Erbeutung, File-Exfiltration sowie Remote-Control per Socket.IO. Damit […]
Sandworm & Co.: Gefälschtes CAPTCHA und trojanisierte Business-Installer erhöhen das Cyberrisiko
DEUTSCHLAND / LONDON (IT BOLTWISE) – Gleich mehrere russisch verknüpfte Akteursgruppen kombinieren aktuell Social Engineering mit praxisnaher Schadsoftware-Entwicklung. Im Zentrum steht die Masche, Nutzer per gefälschtem CAPTCHA zu einem PowerShell-Befehl zu verleiten oder scheinbar legitime Business-Installer zu installieren. Für betroffene Organisationen wird damit nicht nur das Endpoint-Management, sondern auch das Software-Release- und Download-Verhalten entscheidend. Der […]
Bedrohungs-Update: Chrome-Sync-Stalking, Ransomware in 24 Stunden und neue KEV-Patches
LONDON (IT BOLTWISE) – In diesem Bedrohungs-Update zeigt sich, wie schnell aus „harmlosen“ Konfigurationen echte Angriffe werden: Chrome-Sync kann nach kurzem Zugriff zum Überwachungshebel umgebaut werden. Gleichzeitig rückt eine neue Ransomware-Familie in den Fokus, bei der Angreifer laut Sicherheitsberichten weniger als 24 Stunden nach dem initialen Einbruch die Ausbreitung starteten. Auf Behördenseite verschärft die US-Bundessicherheitsbehörde […]
LabubaRAT: Rust-RAT tarnt sich als NVIDIA-Software und steuert Windows-Hosts
SINGAPUR / LONDON (IT BOLTWISE) – Ein bislang undokumentierter Rust-basierter RAT namens LabubaRAT tarnt sich als NVIDIA-Software, um Windows-Hosts auszuspähen und fernzusteuern. Die Schadsoftware nutzt mehrere Kommunikationswege wie HTTPS, WebView2 und sogar DNS-Tunneling, um Zugriffe stabil zu halten. Laut Analyse lässt sich die Kampagneninfrastruktur über Startparameter austauschen, sodass derselbe Build für unterschiedliche Kampagnen wiederverwendbar bleibt. […]
EU verlängert Chatkontrolle bis April 2028: freiwilliges Scannen, E2EE bleibt geschützt
BRÜSSEL / LONDON (IT BOLTWISE) – Das EU-Parlament verlängert die umstrittene Chatkontrolle bis zum 3. April 2028. Private Nachrichten dürfen weiterhin auf Hinweise zu sexuellem Kindesmissbrauch gescannt werden – allerdings ohne Aufhebung der Ende-zu-Ende-Verschlüsselung. Während Unternehmen wie Microsoft, Google oder Meta freiwillig prüfen sollen, bleibt Ende-zu-Ende- und Client-Side Scanning offiziell ausgenommen. Gleichzeitig wächst die Kritik […]
Android-RedHook-Malware nutzt Wireless ADB für Bankkonto-Abgriffe
HANOI / LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor einem neuen Android-Trojaner, der über Wireless ADB tief in Geräte eindringt und so Zugriff auf sensible Interaktionen bis hin zu Bankkonto-Abgriffen ermöglichen kann. Die Kampagne baut auf einer getarnten APK-Installation auf und eskaliert anschließend über Accessibility-Berechtigungen in Richtung Debug-Umgebung. Laut Gruppe-IB handelt es sich um eine […]
DHS-Server kompromittiert, Adobe beschleunigt Patches: Security-Lage im Überblick
LONDON (IT BOLTWISE) – Mehrere Vorfälle greifen gleichzeitig in die Sicherheitslage ein: Ein mutmaßlicher Angriff auf die DHS-Dateninfrastruktur und ein kritischer Sandbox-Escape in Writer AI erhöhen den Druck auf Teams zur schnellen Härtung. Parallel kündigt Adobe eine schnellere Veröffentlichungsfrequenz für Sicherheitspatches an, um die Zeitspanne für aktive Ausnutzung nach Disclosure zu verkürzen. Für Unternehmen bedeutet […]
MODBEACON RAT nutzt gRPC-Streaming für verschlüsseltes C2 – neue Rust-Version im Silver-Fox-Umfeld
SINGAPUR / LONDON (IT BOLTWISE) – Eine neue, Rust-basierte Remote-Access-Trojaner-Familie namens MODBEACON taucht im Umfeld des als Silver Fox bekannten Cyberkriminellen auf. Entscheidend ist die Architektur: Loader und Beacon sind getrennt, die Konfiguration ist injizierbar und die Kommunikation läuft über gRPC-Tunnel-Streaming. Berichten zufolge nutzt das Operationsteam zudem SEO-Poisoning mit gefälschten Installationspaketen, um Zielorganisationen in Asien […]
EU-Defizitverfahren gegen Bulgarien: 4, 1% im Blick, Ziel 3% bis 2029
BRÜSSEL / LONDON (IT BOLTWISE) – Der Rat der Europäischen Union startet ein Defizitverfahren gegen Bulgarien wegen zu hoher Neuverschuldung. Bis 2029 soll das Defizit wieder unter die EU-Obergrenze von drei Prozent sinken, während für das laufende Jahr 4, 1 Prozent prognostiziert werden. Gleichzeitig verweist die Regierung auf eine Sonderlogik bei Verteidigungsausgaben und auf strukturelle […]
Chatkontrolle: EU-Parlament erlaubt befristetes Scannen in privaten Chats bis 2028
STRASSBURG / LONDON (IT BOLTWISE) – Das EU-Parlament hat nach einer überraschenden Kehrtwende eine befristete Ausnahme für das Auffinden kinderpornografischer Inhalte in privaten Chats gebilligt. Vorgesehen ist eine Übergangsregel bis April 2028, damit das Gesetzgebungsverfahren weiterlaufen kann. Datenschutz und Ende-zu-Ende-Verschlüsselung bleiben offiziell im Fokus, doch in der Praxis rückt „Client-Side Scanning“ auf Endgeräten stärker in […]
Coretax-Trojaner: Neue Android-Banking-Malware kombiniert RAT und menschliche Eingriffe
LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor Coretax, einem neuen Android-Trojaner, der Bankkonten nicht nur automatisiert angreift, sondern auch mit Live-Eingriffen operiert. Die Malware nutzt Social Engineering, um Berechtigungen zu erlangen, und kapert danach Accessibility Services für die Kontrolle des Geräts. Besonders kritisch: Für Steuerung und Echtzeit-Manipulation setzt Coretax auf unterschiedliche Netzwerkwege wie HTTPS und […]
PolinRider: Nordkoreanische Angreifer kompromittieren Open-Source-Developer per Supply-Chain
BERLIN / LONDON (IT BOLTWISE) – Nordkoreanische Angreifer setzen mit PolinRider auf kompromittierte GitHub-Repositories, um im Paket-Ökosystem Backdoors und Datendiebe einzuschleusen. Seit Dezember 2025 lassen sie über JavaScript-Loader infizierte Releases auftauchen, die sich bis zu konkreten Paketen und Erweiterungen zurückverfolgen lassen. Laut Branchenhinweisen wurden bereits 162 bösartige Release-Artefakte in 108 Paketen entdeckt. Für Teams, die […]
QuimaRAT als MaaS: Java-RAT für Windows, Linux und macOS
LONDON / LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor QuimaRAT, einem plattformübergreifenden Remote-Access-Trojaner mit Java-Kern und MaaS-Angebot. Der Anbieter koppelt das Geschäftsmodell mit modularen Plugins, die sich aus einer Command-and-Control-Infrastruktur nachladen lassen. Für die Betreiber interessant: Ein Builder erzeugt Clients in vielen Formaten und ein Web-Loader-Mechanismus nutzt Browser-Cache-Logik, um eine spätere Ausführung anzustoßen. Für Unternehmen […]
PolinRider: Nordkoreanische Angreifer kompromittieren 1.951 GitHub-Repos
LONDON (IT BOLTWISE) – Nordkoreanische Akteure hinter der KI-gestützten Job-Rekrutierungskampagne „Contagious Interview“ haben im Rahmen von „PolinRider“ 108 bösartige Pakete und Browser-Erweiterungen in mehrere Ökosysteme eingespeist. Laut Analysten sind dabei bis zum 11. April 2026 insgesamt 1.951 öffentliche GitHub-Repositories betroffen, darunter 1.047 unterschiedliche Repository-Owner. Die Angriffe umgehen typische Anzeichen kompromittierter Accounts, indem sie statt gestohlener […]
Armored Likho setzt Python-Infostealer BusySnake und RATs gegen Behörden und Energie ein
MOSKAU / BRASILIEN / KASACHSTAN / LONDON (IT BOLTWISE) – Armored Likho zielt laut Kaspersky auf Behörden und den Stromsektor. Neu ist mit BusySnake Stealer ein Python-basierter Infostealer für Windows, der u. a. Browser-Cookies, Screenshots und Clipboard-Inhalte ausleitet. Der Angriffsablauf nutzt Spear-Phishing, geplante Tasks, obfuskiertes PowerShell und Reverse-Tunneling über Go2Tunnel. Gleichzeitig zeigen Overlaps mit dem […]
Fruktose-Diät in der Schwangerschaft verändert dauerhafte Hirn-Entwicklung über Epigenetik
JAPAN / LONDON (IT BOLTWISE) – Eine Studie aus Japan zeigt, dass eine fruktosreiche Ernährung von trächtigen Ratten die Lern- und Gedächtnisleistung ihrer Nachkommen bis ins Erwachsenenalter beeinträchtigt. Der zentrale Hebel liegt in epigenetischen Veränderungen in fetalen neuralen Stammzellen, die Gene der Neurogenese anhaltend dämpfen. Die Arbeit liefert zudem einen zellbiologischen Reparaturansatz, indem sie die […]
EU-Ratsvorsitz warnt vor Extrempositionen im Streit um den Langzeit-Haushalt
CORK / LONDON (IT BOLTWISE) – Irlands neuer EU-Ratsvorsitz zeigt sich im Streit um den nächsten langfristigen EU-Haushalt skeptisch: Ohne Kompromisse werde es keinen Deal geben. Gleichzeitig prallen in der Frage nach Höhe, Ausgestaltung und möglichen Schuldeninstrumenten „diametral entgegengesetzte Positionen“ aufeinander. Im Fokus stehen dabei Deutschlands Forderung nach deutlichen Kürzungen sowie die Offenheit einiger Staaten […]
ChocoPoC: Python-Lieferkettenangriff mit RAT und Tarntechniken
BERLIN / LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor der Supply-Chain-Kampagne ChocoPoC, die über manipulierte Python-Pakete und gefälschte Proof-of-Concept-Codes in Systeme gelangt. Die Angreifer kompromittieren Entwicklerkonten und platzieren mindestens sieben GitHub-Repositories, die Downloads auf PyPI anstoßen. Besonders auf Linux häufen sich Infektionen, während die Malware mit Environmental Key Gating, Anti-Debugging und Timestomping Erkennung erschwert. In […]
ChocoPoC: RAT in Fake-PoC-Repos tarnt sich über Python-Dependencies
LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor dem ChocoPoC-RAT, der in scheinbar harmlosen Python-Proof-of-Concept-Repositories auf GitHub aufschlägt. Statt den schädlichen Code direkt im sichtbaren PoC zu platzieren, versteckt das Malware-Setup seine eigentliche Nutzlast in einer Paket-Dependency. Beim Ausführen liest die Software Daten aus Browsern und Dateien aus und übergibt dem Angreifer anschließend eine Shell auf […]
Irland übernimmt EU-Ratsvorsitz: Digitale Währung, Kinderschutz und Budgetdruck im Fokus
DUBLIN / LONDON (IT BOLTWISE) – Irland hat den rotierenden EU-Ratsvorsitz übernommen und setzt in den kommenden Monaten auf Fortschritte bei Europas Wettbewerbsfähigkeit, Produktivität und digitalen Themen. In den Verhandlungen rund um den langfristigen EU-Haushalt 2028 bis 2034 treffen ambitionierte Erwartungen auf harte Budgetrealitäten, die auch Bundeskanzler Friedrich Merz als „unbezahlbar“ kritisiert. Parallel rücken der […]
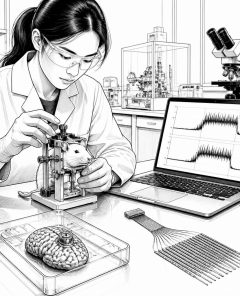
Neural Bridge im Hippocampus: Wie Angstgedächtnis und Freeze synchron verknüpft werden
MARSEILLE / LONDON (IT BOLTWISE) – Forschende zeigen, wie sich im Hippocampus zwei Funktionen zu einem zusammenhängenden Angstgedächtnis verbinden: die emotionale Bedeutung eines Signals und der konkrete Körperzustand „Freeze“. In Ratten misst ein Team mit fein abgestimmter Elektroden-Technik, wie ventrale und dorsale Areale bei der Angstkonditionierung plötzlich in synchronen Mustern feuern. Besonders spannend ist die […]
 #Sophos
 #AmazonPrime
 #Bestseller

