


LONDON (IT BOLTWISE) – Apple erweitert iOS 27 und iPadOS 27 um „Impersonation Risk Detection“, die Social-Engineering-Angriffe in Echtzeit anhand von Interaktionssignalen einordnen soll. Die Risikoanalyse läuft vollständig lokal auf dem Gerät, um die Privatsphäre der Nutzer zu schützen. Aktivieren müssen Anwender die Funktion selbst in den Systemeinstellungen. Beim Deaktivieren kann es laut Angaben bis zu 24 Stunden dauern, bis die Änderung wirksam wird.
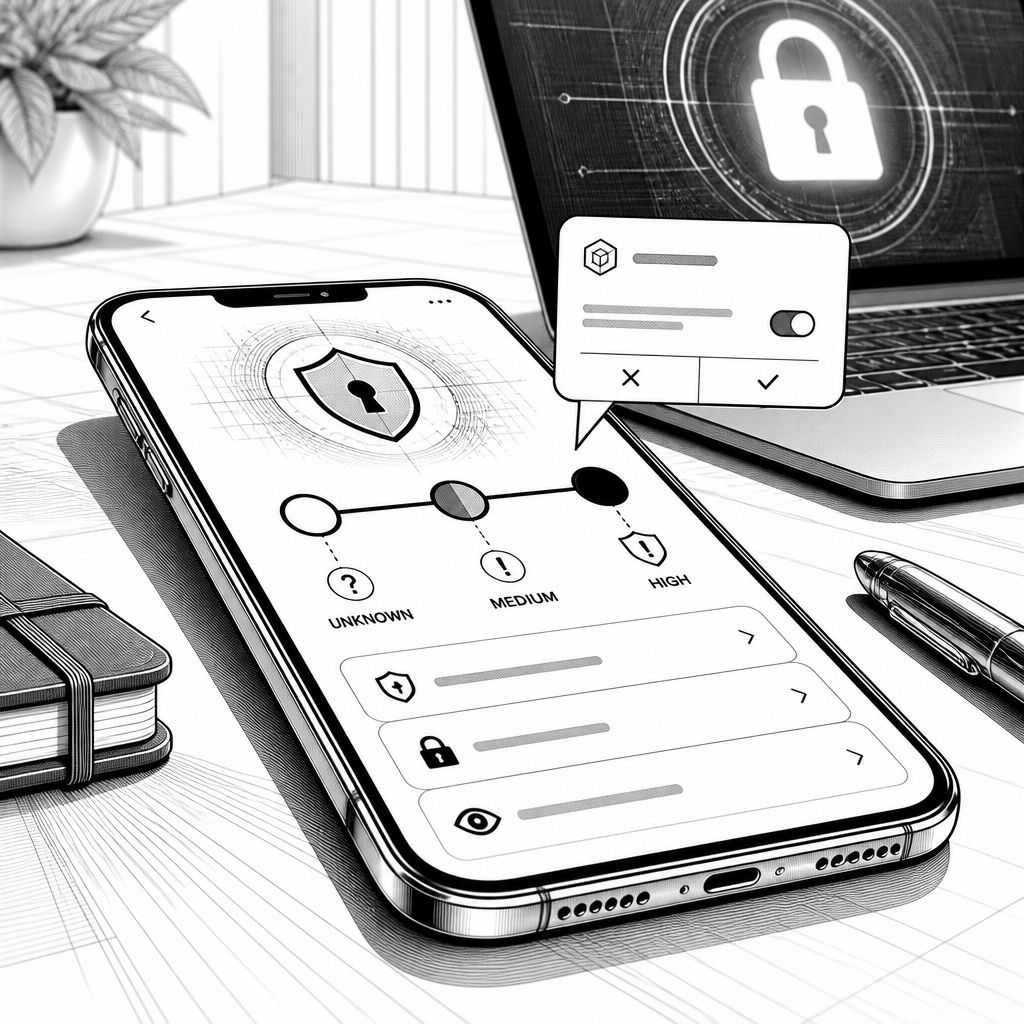
Mit iOS 27 und iPadOS 27 verschiebt Apple einen Teil des Sicherheitsversprechens weg von reinem „Erlauben oder Sperren“ hin zu einer dynamischen Bewertung während der Interaktion. Im Zentrum steht dabei „Impersonation Risk Detection“: Die Funktion soll Betrugsversuche erkennen, die auf Social Engineering setzen, etwa wenn Angreifer Nutzer zu hastigen Reaktionen drängen oder Identitäten vortäuschen. Anders als klassische Blacklist-Mechanismen funktioniert das Konzept nicht nur nach dem Motto „bekanntes Muster ja/nein“, sondern reagiert auf Signale in der aktuellen Sitzung.
Technisch setzt Apple auf eine dreistufige Risikobewertung, die laufend aktualisiert wird. Die Stufe „Unknown“ bedeutet, dass keine verdächtigen Aktivitäten erkannt wurden und die Sitzung zunächst als unbedenklich gilt. Sobald erste Hinweise auf untypisches oder potenziell manipulatives Verhalten auftreten, wechselt das System auf „Medium“, was nicht automatisch schon den Betrug als eindeutig bestätigt, aber die Wachsamkeit erhöht. Bei „High“ erkennt die Software dagegen deutliche und schwerwiegende Anzeichen, wie sie bei Identitätsdiebstahl oder Finanzbetrug im Social-Engineering-Kontext vorkommen können.
Bemerkenswert ist vor allem die Architekturentscheidung, die Apple in der Beschreibung besonders herausstellt: Die Analyse soll vollständig lokal auf dem Gerät erfolgen. Damit bleibt die sicherheitsrelevante Auswertung im Zugriffskreis des Endgeräts und soll nicht erst über einen externen Dienst laufen müssen. Für Unternehmen, die ihre mobilen Workflows absichern wollen, ist das eine praktische Änderung: Lokale Signale lassen sich typischerweise schneller in das App-Verhalten integrieren und reduzieren gleichzeitig die Notwendigkeit, sensible Nutzerdaten serverseitig zu verarbeiten.
Die Schutzwirkung hängt dabei nicht nur von der Betriebssystemfunktion ab, sondern auch davon, wie Apps die neue Schnittstelle nutzen. „Impersonation Risk Detection“ ist als Option für Drittanbieter-Software gedacht: Bei besonders sensiblen Vorgängen kann eine App eine Echtzeit-Risikobewertung vom System anfordern. Wichtig ist aber die Rollenverteilung: Die Konsequenzen der Bewertung liegen laut Beschreibung nicht beim Betriebssystem, sondern bei der anfordernden App. Je nach übermittelter Risikostufe können Apps unterschiedliche Schutzmaßnahmen einleiten, etwa eine zusätzliche Identitätsprüfung, eine zeitliche Verzögerung vor der Ausführung einer Transaktion oder explizite Warnhinweise an Nutzer. Genau diese Verzahnung aus systemseitiger Erkennung und appseitiger Aktion macht den Ansatz für echte Angriffsflächen wie Zahlungs- oder Sicherheits-Einstellungen interessant.
Für Anwender ist zudem der Aktivierungsweg entscheidend: Die Funktion ist als Opt-in gedacht und muss explizit in den Systemeinstellungen unter „Datenschutz & Sicherheit“ eingeschaltet werden. Dort gibt es zusätzlich den Schalter „Share with App Developers“ (Mit App-Entwicklern teilen). Erst wenn diese Option gesetzt ist, wird der Datenaustausch zwischen der systemseitigen Erkennung und installierten Drittanbieter-Apps überhaupt ermöglicht. Genau hier entsteht ein häufig unterschätzter Effekt: Wer die Funktion zwar einschaltet, aber den Datenaustausch mit Apps nicht autorisiert, reduziert die Wahrscheinlichkeit, dass finanz- oder sicherheitskritische Apps die Risikostufen in ihrem Ablauf nutzen können.
Unabhängig davon bleibt ein weiterer Punkt für die Praxis relevant: Beim erneuten Deaktivieren soll es bis zu 24 Stunden dauern, bis die Änderung vollständig wirksam wird. Apple beschreibt diese Verzögerung als mutmaßlichen Schutzmechanismus, um zu verhindern, dass Angreifer nach physischem Zugriff oder Fernsteuerung die Sicherheitsfunktion sofort unbemerkt abschalten. Aus Sicht von Sicherheitsverantwortlichen bedeutet das: Ein „schneller Toggle“ ist nicht immer die beste Option, wenn man kurzfristige Zustandswechsel im Bedrohungsmodell erwartet. Gleichzeitig zeigt die Konstruktion, dass Apple offensichtlich mit Szenarien rechnet, in denen Angreifer zeitkritisch auf Sicherheitsfunktionen zugreifen wollen.
Offen bleibt zum Start vor allem die Anwendungsrealität: Obwohl iOS 27 und iPadOS 27 die technische Grundlage bereitstellen, hängt der echte Nutzen laut Beschreibung von der Integration durch App-Entwickler ab. Apple hat in der Quelle keine Liste veröffentlicht, welche Partner oder bereits unterstützten Apps die API-Abfrage unmittelbar nutzen. Für die Marktbeobachtung heißt das: Der Effekt wird sich wahrscheinlich schrittweise zeigen, sobald relevante Apps aus Bereichen wie Banking, Wallets oder Identitätsmanagement ihre Sicherheitsabläufe an die neue Risikostufelogik koppeln. Für Nutzer und IT-Abteilungen ist die Empfehlung daher weniger „auf das nächste Update warten“, sondern konkrete App-Workflows im Testbetrieb zu prüfen, sobald die ersten Apps die Funktion in ihren sensiblen Pfaden aktivieren.
Wer diese Entwicklung strategisch einordnet, erkennt einen Trend: Sicherheitsfunktionen wandern stärker in die Interaktionsschicht und werden zu einer Art „Risikokontext“, den Apps für Entscheidungen nutzen. Das kann Angriffe erschweren, die auf Druck, Timing und implizite Vertrauensannahmen setzen. Gleichzeitig steigt der Bedarf an sauberer Implementierung in der App-Logik, weil die Bewertung allein keine Schutzgarantie ist. Am Ende entsteht ein Sicherheitsmodell, das sowohl Betriebssystem als auch Anwendung ernst nimmt – und damit das klassische Muster „iOS schützt, App reagiert“ um eine echte, dynamische Sicherheitskommunikation ergänzt.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "iOS 27: „Impersonation Risk Detection“ gegen Social Engineering in Echtzeit" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "iOS 27: „Impersonation Risk Detection“ gegen Social Engineering in Echtzeit" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »iOS 27: „Impersonation Risk Detection“ gegen Social Engineering in Echtzeit« bei Google Deutschland suchen, bei Bing oder Google News!