


LONDON (IT BOLTWISE) – Die Army and Air Force Exchange Service (AAFES) untersucht auffällige Nachrichten, die Kunden per E-Mail und über die offizielle App per Push-Notification erreicht haben. In den Beispielen taucht ein Link zu einer „Wish list“ auf, zudem warnte AAFES vor weiteren möglicherweise zirkulierenden Nachrichten. AAFES meldete betroffenen Kundenkonten, veröffentlichte Warnhinweise in sozialen Medien und bittet darum, keine Links anzuklicken und keine Anhänge zu öffnen. Laut AAFES verzeichneten die Kontaktzentren einen kleinen Anstieg bei Anrufen, während die Auswirkungen noch geprüft werden.
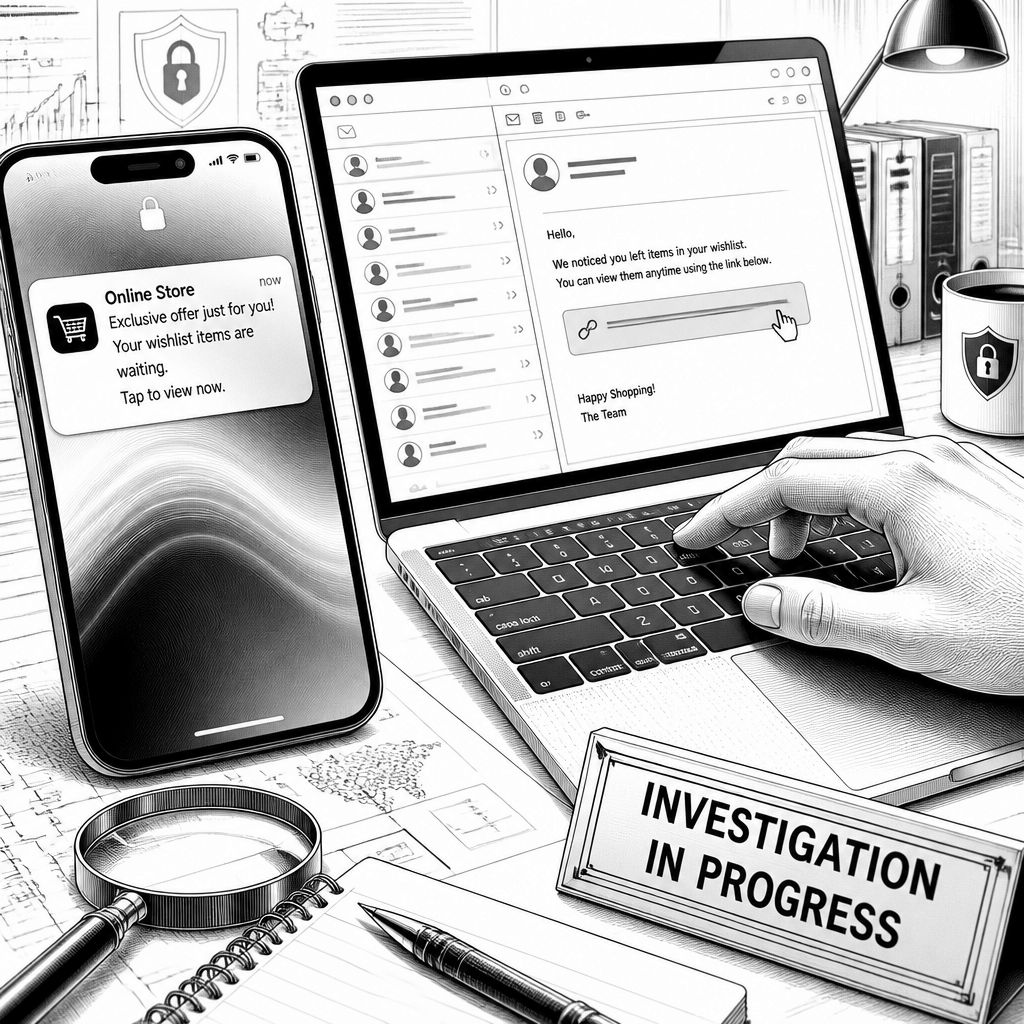
Die Army and Air Force Exchange Service (AAFES) „The Exchange“ prüft derzeit eine Reihe verdächtiger Nachrichten, die an Kunden über E-Mail sowie über Push-Notifications der offiziellen My Exchange App gegangen sein sollen. Hintergrund sind Posts auf sozialen Plattformen, in denen Nutzer Screenshots von Nachrichten veröffentlichten, die angeblich aus einem AAFES-Kontext stammten. Besonders auffällig ist dabei ein konkreter „Wishlist“-Link, der in einem der geschilderten E-Mails auftauchte und direkt auf eine vermeintliche Angebotsseite für die Zielgruppe verweisen sollte.
Aalso erklärte AAFES, man habe alle Kunden mit einem Konto im Online-Exchange-Store über die Vorfälle informiert und zusätzliche Warnhinweise in sozialen Medien veröffentlicht. Die Kommunikation stellt dabei klar, dass die „Wishlist“-Botschaft bereits bestätigt wurde, aber auch weitere Nachrichten „may also be circulating“ im Umlauf sein könnten. In der App selbst, so die Darstellung, seien die verdächtigen Inhalte ebenfalls über den offiziellen Kanal übertragen worden – damit verschiebt sich die Risikolandschaft weg vom klassischen „nur E-Mail“-Szenario hin zu einem Angriff auf die Nutzerinteraktion über mehrere Kontaktwege.
Für Kunden ist die Handlungsanweisung entsprechend eindeutig: Erhalten sie unerwartete oder als verdächtig eingestufte E-Mails oder Push-Notifications aus der My Exchange App, sollen sie keine Links anklicken, keine Anhänge öffnen und keine persönlichen Konto- oder Zahlungsinformationen preisgeben. Die betroffene Nachricht soll laut AAFES gelöscht werden. AAFES ordnet den Vorfall außerdem als noch laufende Untersuchung ein: Julie Mitchell, Vice President für Marketing Customer Engagement, bestätigte zwar die Ermittlungsarbeit und dass die Auswirkungen gerade noch bewertet werden, ließ aber offen, woher die Nachrichten technisch stammten.
Parallel dazu verweist AAFES darauf, dass es im Falle einer Kompromittierung personenbezogener Daten üblich sei, die betroffenen Kunden direkt und zeitnah zu informieren. Ein zentraler Punkt bleibt jedoch die Frage nach der technischen Ursache: Typische Phishing- und Social-Engineering-Angriffe nutzen häufig „spoofed“ Absenderadressen, bei denen einzelne Zeichen gezielt so verändert werden, dass sie für das Auge kaum auffallen. Gleichzeitig konnte in der Berichterstattung nicht unabhängig verifiziert werden, ob tatsächlich AAFES’ offizielle E-Mail-Identität verwendet wurde oder ob ein gespooftes Konto die Absenderrolle übernahm. Auch Mitchell ordnete die Klärung dieser Frage als Bestandteil der laufenden Analyse ein.
Dass die Übertragung über einen offiziellen App-Kanal stattfand, macht den Vorfall aus Sicht der Sicherheitsschätzung besonders brisant. Ally Armeson, eine ehemalige Offizierin und Executive Director der Non-Profit-Organisation FightCybercrime.org, ordnete die Nachrichtensignatur als „quite different“ im Vergleich zu anderen Scam-Kategorien ein. Ihre Argumentation setzt an der Zielgenauigkeit an: Ein Angreifer müsse zumindest eine E-Mail-Adresse kennen, die zu einem Exchange-Kunden passt. Daraus leitet sie die Möglichkeit ab, dass entweder irgendwo eine Lücke in AAFES-Strukturen existiert oder ein Drittsystem beteiligt war, über das die Kommunikation oder Identitätsdaten in den Angriffskanal gelangt sind.
Mit Blick auf die Dimension des Unternehmens hilft auch die Einordnung der Reichweite: AAFES betreibt laut Angaben mehr als 5.500 Einrichtungen weltweit und adressiert eine berechtigte Kundschaft von rund 30 Millionen Käufern. In dieser Größenordnung treffen Cyber-Angriffe zwar nicht automatisch auf „höhere“ Wahrscheinlichkeit, aber sie treffen häufiger auf typische Muster, die auf Vertrauen und Routine setzen. Das Militär hatte in der Vergangenheit wiederholt vor Online-Betrug gewarnt, bei dem böswillige Akteure Service-Mitglieder, Veteranen und ihre Familien unter dem Mantel einer legitimen Stelle ansprechen, um Informationen abzugreifen oder Geld zu stehlen. Zu den genannten Methoden zählen gefälschte Jobangebote, Identitätsdiebstahl und „benefits“-bezogene Betrugsversuche.
Für Unternehmen und IT-Verantwortliche ist der Fall vor allem ein Praxischeck für Sicherheitsarchitekturen rund um Messaging-Kanäle. Entscheidend wird sein, ob die verdächtigen Inhalte tatsächlich aus dem AAFES-Umfeld stammen oder ob es sich um eine Kombination aus kompromittierten Benutzerkonten, erhobenen Kontaktinformationen und geschickt platzierten Textbausteinen handelt. In der aktuellen Phase bleibt die zentrale operative Aufgabe: die Ursache für die Verbindung zwischen Nutzeridentität und Versandkanal nachzuweisen, um daraus konkrete Schutzmaßnahmen abzuleiten. Sobald AAFES die Auswirkungen final eingegrenzt hat, dürfte neben dem Incident-Response-Teil vor allem die Kommunikation für Betroffene stärker in den Vordergrund rücken – damit Nutzer Warnsignale auch im Alltag eindeutig erkennen und nicht durch „erwartbare“ App-Interaktionen in die Falle laufen.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "AAFES untersucht Phishing-Nachrichten über E-Mail und App Push an Kunden" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "AAFES untersucht Phishing-Nachrichten über E-Mail und App Push an Kunden" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »AAFES untersucht Phishing-Nachrichten über E-Mail und App Push an Kunden« bei Google Deutschland suchen, bei Bing oder Google News!