


WERL-HILBECK / LONDON (IT BOLTWISE) – Telefonbetrüger haben am 29. September 2026 in Werl-Hilbeck einer Seniorin Bargeld und Schmuck im Wert von rund 32.000 Euro entwendet. Die Täter gaben sich am Telefon als Krankenschwester und Arzt aus und behaupteten, die Tochter befinde sich in Lebensgefahr. Erst gegen 17:00 Uhr bemerkte die Frau, dass die Notlage erfunden war, nachdem gegen 13:00 Uhr Wertgegenstände übergeben worden waren. Die Polizei bittet Zeugen im Bereich Auf dem Tigge und Schöntalweg um Hinweise.
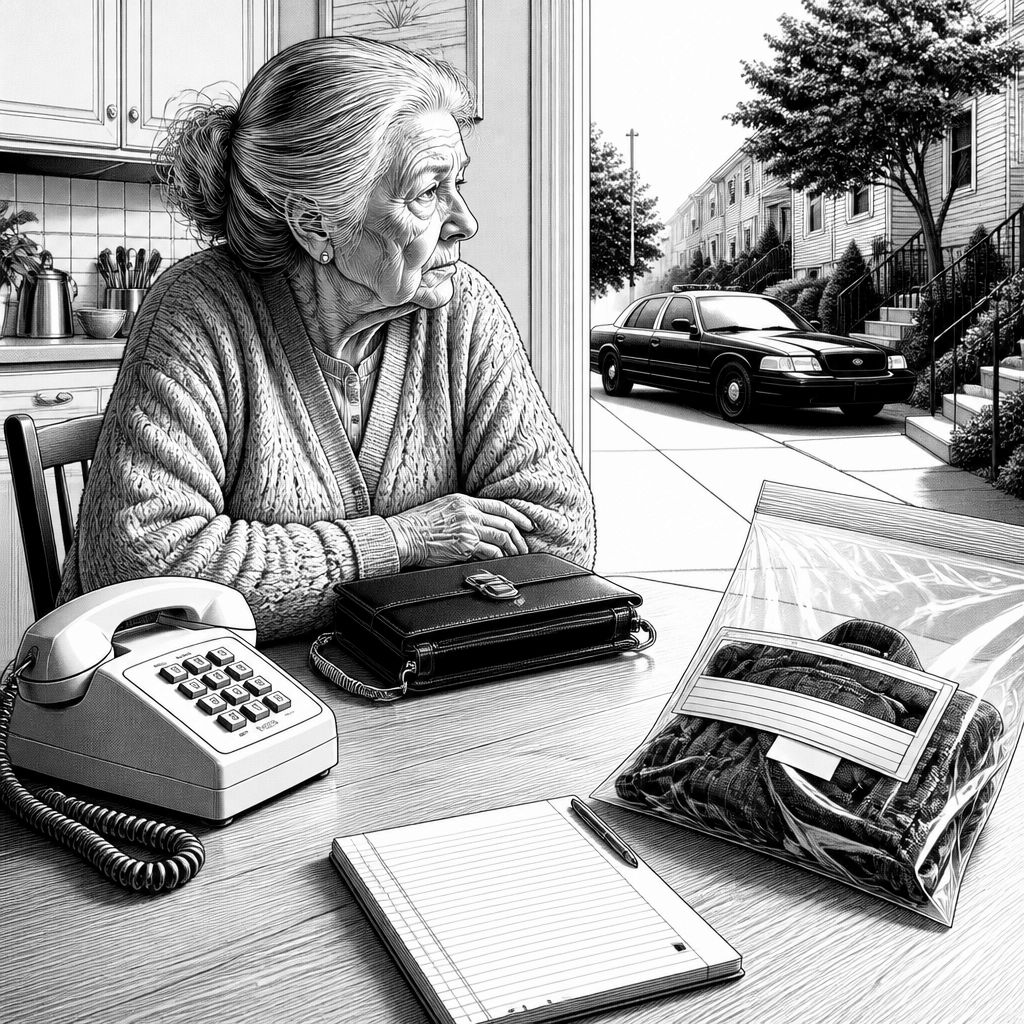
In Werl-Hilbeck zeigt sich erneut, wie effizient Betrugsmaschen über das Telefon in reale Vermögensschäden münden. Am 29. September 2026 nahmen Täter gegen 10:15 Uhr den Anruf entgegen, um eine vermeintliche Notlage aufzubauen: Die Absender gaben sich als Krankenschwester und anschließend als Arzt aus und behaupteten, die Tochter der Seniorin stecke in Lebensgefahr. Unter diesem Druck willigte die Betroffene schließlich ein, Wertgegenstände zu übergeben, noch bevor sie später am Tag gegen 17:00 Uhr erkannte, dass ihre Tochter keineswegs erkrankt war.
Der konkrete Schadenfall ist dabei nicht nur eine Tatbeschreibung, sondern auch ein Lehrstück für Angriffslogik. Die Betrüger kombinierten Zeitdruck, Rolleninszenierung und eine finanzielle Eskalation: Für eine Behandlung sei laut den Anrufern dringend ein spezielles Medikament aus der Schweiz nötig, verbunden mit der Forderung nach 100.000 Euro. Als die Situation „akut genug“ erschien, verschob sich die Betrugsroutine von der reinen Gesprächsführung zur physischen Übergabe. Gegen 13:00 Uhr händigte die Frau an ihrer Wohnanschrift 22.000 Euro Bargeld sowie Schmuck im Wert von etwa 10.000 Euro an einen Abholer aus.
Nach ersten Erkenntnissen flüchtete der Abholer vermutlich in einem schwarzen Kombi der Marken VW oder BMW. Damit wird sichtbar, dass ein Telefonbetrug selten bei der Stimme endet: Sobald die Täter das Einverständnis erhalten haben, übernehmen sie mit einem zweiten Schritt die Entgegennahme realer Werte. Für Ermittler zählt deshalb die räumliche Spur. Die Polizei bittet Zeugen, die verdächtige Beobachtungen im Bereich Auf dem Tigge und Schöntalweg gemacht haben, sich unter der Rufnummer 02921 91000 zu melden.
Wichtig ist zudem die Einordnung in eine breitere Betrugswelle, die im Umfeld parallel beschrieben wird. Im Landkreis Northeim seien in den vorangegangenen Tagen mehrere Betrugsversuche über angebliche Bankmitarbeiter und Schockanrufe bekannt geworden. In einem ähnlichen Muster zielten die Angreifer darauf ab, sensible Zugangsdaten herauszulocken, also typischerweise Zahlungskarten und Geheimnummern. In zwei Fällen waren die Kriminellen erfolgreich, wobei der Schaden jeweils im unteren vierstelligen Bereich lag; die genannten Betrugsvarianten verdeutlichen, dass unterschiedliche Tätergruppen dieselben menschlichen Schwachstellen ausnutzen.
Auch das Beispiel aus Dransfeld zeigt, wie eng psychologische Täuschung und technische Zugriffsmöglichkeiten miteinander verzahnt sind. Am Nachmittag des 29. September 2026 habe ein Täter an der Haustür telefonischen Kontakt hergestellt und sich als Mitarbeiter der kriminaltechnischen Untersuchung einer Volksbank ausgegeben. Anschließend habe er persönlich EC-Karten samt zugehörigen PINs abgeholt, um danach Bargeld abzuheben. Für IT- und Security-Verantwortliche ist das die gleiche Sicherheitskette, nur mit anderer Eintrittstür: Vertrauen wird nicht über ein Passwort „geprüft“, sondern über Autoritäts- und Dringlichkeitssignale manipuliert.
Gerade an dieser Stelle wird der technische Gegenentwurf relevant: Wenn Betrüger Zugriff über Gespräche und die Herausgabe von Geheimnissen erzwingen, verlieren klassische Geheimnisse ihren Schutzwert. Deshalb wird in derartigen Warnzusammenfassungen immer wieder auf moderne, passwortlose oder passkey-basierte Konzepte verwiesen. Der Grund ist simpel: Statt dass Nutzer dauerhaft ein Wissen (Passwörter, PINs, Geheimnummern) preisgeben oder nachreichen müssen, arbeiten Passkeys typischerweise mit kryptografischen Schlüsseln, die an das Gerät und die Nutzerverifizierung gebunden sind. Damit wird die Angriffsfläche kleiner, weil ein Angreifer nicht einfach „die Geheimnummer“ abgreift, sondern im besten Fall gar nicht erst die Fähigkeit erhält, sich als Nutzer auszugeben.
Parallel dazu nennt die Polizei als Reaktion klare Sofortmaßnahmen, die auch im Sicherheitsbetrieb als „Incident-Stop“ verstanden werden können. Bei verdächtigen Schockanrufen soll das Gespräch sofort beendet und im Zweifel über 110 der Notruf kontaktiert werden; Zahlungskarten sollen im Verdachtsfall unverzüglich über den bundesweiten Sperr-Notruf 116 116 gesperrt werden. Ergänzend werden Hinweise zur Täterbeschreibung gegeben: Der Verdächtige werde als etwa 25 Jahre alt und 1,75 Meter groß beschrieben, mit kurzem dunklem Haar, einem hellen T-Shirt sowie Jeans. Solche Merkmale sind operativ wichtig, weil sie Zeugenanfragen gezielt steuern und die Wahrscheinlichkeit erhöhen, dass ein Fluchtfahrzeug oder eine verdächtige Person wiedererkannt wird.
Für Unternehmen und Verantwortliche ist die Botschaft über den Einzelfall hinaus klar: Social Engineering skaliert, sobald Prozesse und Sicherheitsmechanismen nicht dagegen ausgelegt sind. In einer weiteren gemeldeten Folge, diesmal über einen 51-Jährigen aus Klagenfurt, seien Zugangsdaten durch die Tarnung als IT-Sicherheitsmitarbeiter erlangt worden, woraufhin eine Summe vom Konto abgebucht wurde. Das passt in ein wiederkehrendes Muster aus Telefonbetrug und Identitätsdiebstahl, bei dem Angreifer Informationen sammeln, Vertrauen herstellen und dann Zugriff erlangen. Technisch heißt das: Neben Passkeys und starken Verifikationsverfahren braucht es organisatorische Härtung, etwa klare interne Regeln für die Verifikation bei angeblichen „Sicherheitsfällen“, Schulungen zu Alarmketten und die konsequente Vermeidung, Geheimnisse telefonisch herauszugeben.
Gleichzeitig zeigt der Werl-Hilbeck-Fall, warum Prävention und Detektion Hand in Hand gehen müssen. Die „richtigen“ technischen Maßnahmen greifen nur dann, wenn Nutzer die falschen Anforderungen erkennen und stopfen. Deshalb lohnt es sich, Warnlogik in den Alltag zu übersetzen: Keine Herausgabe von Karten, PINs oder Zugangsdaten an Fremde; bei Drucksituationen unabhängig vom Absender sofort stoppen und offizielle Wege nutzen. Wenn Behörden die Bevölkerung um Hinweise in konkreten Bereichen bitten, ist das zudem eine Einladung zur aktiven Detektion im Umfeld. So wird aus einer rein privaten Betroffenheit ein Signal an die Community, das beim nächsten Anruf schneller zum Abbruch führt.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Schockanruf in Werl-Hilbeck: 32.000 Euro Schaden durch Betrugsmasche mit angeblicher Notlage" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Schockanruf in Werl-Hilbeck: 32.000 Euro Schaden durch Betrugsmasche mit angeblicher Notlage" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Schockanruf in Werl-Hilbeck: 32.000 Euro Schaden durch Betrugsmasche mit angeblicher Notlage« bei Google Deutschland suchen, bei Bing oder Google News!