


LONDON (IT BOLTWISE) – Revolut sieht sich laut Berichten einer Ransom-Forderung in Höhe von rund 3 Millionen US-Dollar gegenüber. Unbefugte sollen sich als Regierungsstellen ausgegeben und dabei auf Daten von etwa 680 Krypto-Kunden zugegriffen haben. Auch wenn Revolut angibt, keine direkte Kontaktaufnahme erhalten zu haben, berichten Betroffene von existenziellen Sicherheitsängsten. Für das geplante Börsendebüt dürfte vor allem die Frage entscheidend sein, wie robust die Abwehr gegen Social-Engineering-Angriffe ist.
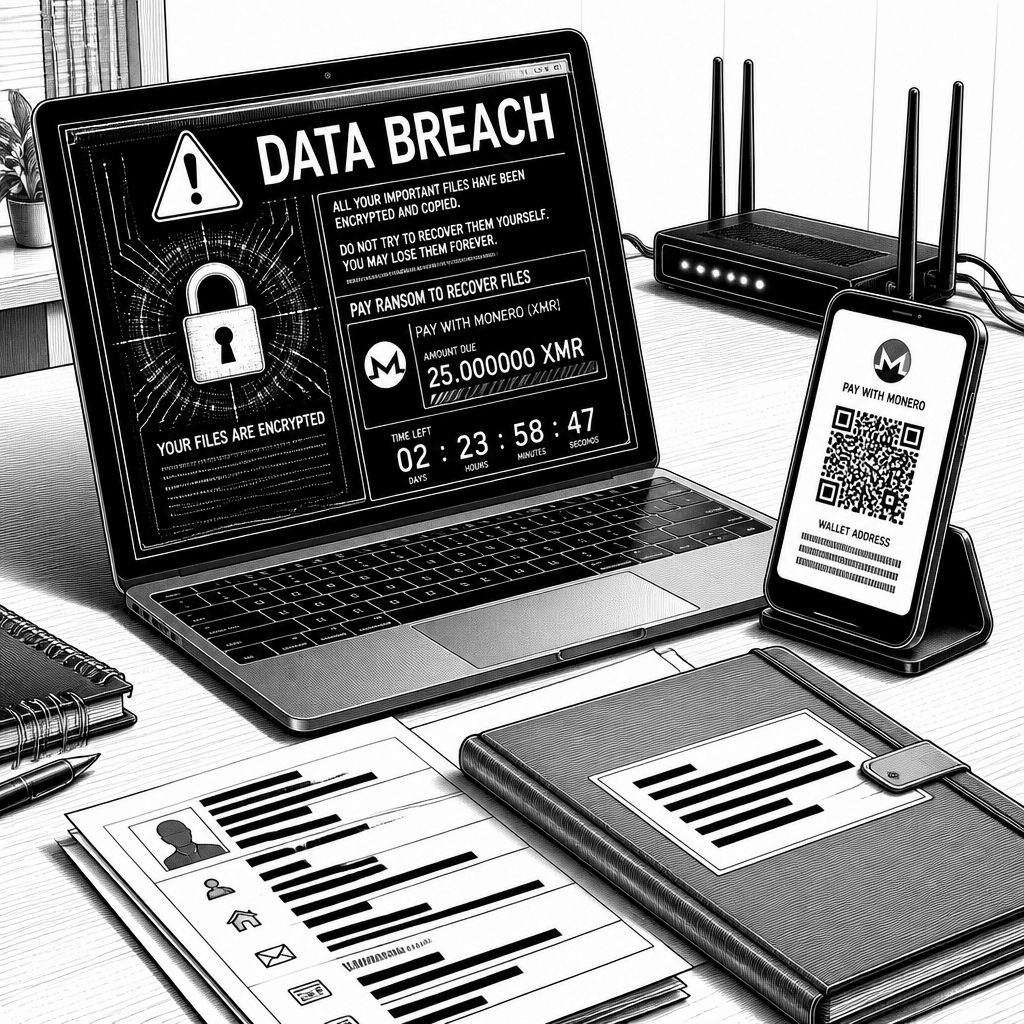
Nach dem Datenabgriff bei Revolut richtet sich die Aufmerksamkeit nicht nur auf die Menge der betroffenen Datensätze, sondern vor allem auf die Art des Angriffs: In dem beschriebenen Szenario sollen Hacker sich als Regierungsvertreter ausgegeben haben und über kompromittierte E-Mail-Zugänge an persönliche Kundendaten gelangt sein. Laut der Darstellung im Ausgangsbericht betrifft der Vorfall rund 680 Kunden von insgesamt etwa 80 Millionen weltweit. Damit wirkt der konkrete Impact im Verhältnis klein, für das Sicherheits- und Vertrauensprofil einer Bank ist die Eintrittswahrscheinlichkeit ähnlicher Social-Engineering-Vektoren jedoch zentral.
Technisch beginnt solche Betrugsmasche oft nicht mit „harten“ Schwachstellen in der Kryptografie, sondern mit Identitätssignalen. Entscheidend ist dabei, dass die Angreifer im Bericht mit einem Behörden-E-Mail-System gearbeitet haben, um Kontakt zu Revolut-Mitarbeitern aufzunehmen und die Herausgabe persönlicher Details anzustoßen. Revolut beschreibt, es habe eine „sophisticated external impersonation scam“ identifiziert, bei der eine nicht autorisierte Partei eine legitime Domain einer Regierungsagentur für betrügerische Auskunftsersuchen genutzt habe. Sobald das Unternehmen den verdächtigen Kommunikationskanal erkannt habe, sei die Adresse blockiert und die zuständigen Stellen seien informiert worden; außerdem betont Revolut, dass weder Systeme noch Kundengelder betroffen gewesen seien.
Besonders heikel wird die Lage durch die im Bericht genannte Ransom-Forderung: Einer der mutmaßlichen Täter soll angedroht haben, die Daten zu veröffentlichen, sofern Revolut zahlt. Hier lohnt die präzise rechtliche Einordnung im selben Atemzug mit der technischen: Laut Berichten über Aussagen eines mutmaßlichen Hackers soll eine Zahlung von 3 Millionen US-Dollar verlangt worden sein. Gleichzeitig widerspricht Revolut dem, indem ein Sprecher erklärt, man habe keine direkte Kontaktaufnahme oder Forderung von den Personen oder der Gruppe erhalten, die diese Behauptungen aufstellen. Für den Betrieb bedeutet das: Selbst ohne bestätigte Zahlungsspur bleibt der organisatorische Druck hoch, etwa weil Betroffene und Datenschutzverantwortliche jetzt mit unklaren Zeitachsen rechnen müssen.
Dass das Thema für Einzelpersonen nicht nur abstrakt ist, zeigt der Bericht anhand konkreter Opferstimmen. Mark Karpelès, der im Umfeld des gescheiterten Krypto-Handels Mt. Gox bekannt ist, beschreibt im Ausgangstext, er habe in den Dateien seine Adresse erkannt und für seine Familie Sorge. Er habe sich daraufhin an Strafverfolgungsbehörden in Tokio gewandt, nachdem er in einem früheren Post öffentlich geäußert hatte, er befürchte Entführung oder Tod, bis er mehr Informationen von Revolut erhalten habe. Solche Aussagen sind nicht nur menschlich relevant; sie signalisieren, dass die Risikoanalyse bei einem Datenabgriff schnell über „Privacy“ hinauswächst und in Richtung Sicherheitslage, Doxxing-Potenzial und Erpressbarkeit betrachtet werden muss.
Für Revolut stellt sich zusätzlich eine Frage, die in der Branche im Moment besonders laut diskutiert wird: Wie wirkt sich ein solcher Incident auf ein Börsendebüt und auf die Erwartungshaltung von Investoren aus? Im Bericht heißt es, es sei noch nicht klar, wie der Vorfall die viel beachtete Platzierung beeinflusst, inklusive eines möglichen „Dual Listing“ in London und New York. Operativ ist das vor allem deshalb brisant, weil Märkte bei Fintech-Unternehmen überdurchschnittlich stark auf Governance, Risikomanagement und Vorfallreaktion schauen. Ein Datenabgriff in dieser Größenordnung kann zwar die Nutzerbasis kaum messbar reduzieren, aber er verschiebt die Bewertung des Bedrohungsmodells: Es geht dann weniger um „ob“ ein Angriff möglich ist, sondern um „wie schnell“ und „wie granular“ die Erkennung, Sperrung und Kommunikation greift.
Ein weiterer technischer Aspekt ist die Vermutung, dass die Zahlung über Monero laufen könnte, um die Nachvollziehbarkeit zu erschweren. Der Bericht beschreibt, dass Zahlungen über diese Plattform theoretisch ohne eindeutigen Zahlungsbeleg erfolgen könnten, was es dem Angreifer leichter machen würde, eine Nichtzahlung zu behaupten. Auch wenn Revolut die unmittelbare Forderung nicht bestätigt, zeigt das die Notwendigkeit, Erpressungs-Ketten in der Incident Response mitzudenken: Dazu gehört eine klare Dokumentationsstrategie für Behörden und Regulatoren, die Prüfung von Kommunikationswegen mit potenziellen Tätern sowie die Absicherung gegen weitere Kontaktversuche über ähnliche Identitätsmuster.
Für die Praxis in Unternehmen lässt sich aus dem Fall vor allem ein Schluss ziehen: Der „letzte Kilometer“ in der Sicherheit liegt häufig in prozessualen Signalen. Wenn Angreifer wie beschrieben mit offiziell wirkenden E-Mail-Domains arbeiten, reichen Standardmaßnahmen wie reine Passwort-Policies oder klassische Virenscanner allein nicht aus. Stattdessen werden Schutzkonzepte wichtig, die Authentizität von Anfragen stärker verifizieren, etwa durch striktes Channel-Whitelisting, zusätzliche Freigabeschritte bei Auskunftsersuchen und nachvollziehbare Prüfmechanismen für externe Kommunikation. Genau dort liegt auch der Unterschied zwischen einem einzelnen Vorfall und einer wiederkehrenden Angriffsfähigkeit – und damit die Relevanz für jede Organisation, die Krypto-Services, Identitätsdaten oder sensible Kundensituationen verarbeitet.
Am Ende bleibt für Betroffene vor allem die Frage nach Transparenz. Mark Karpelès hofft im Ausgangstext auf weitere Informationen zur Ursache und zum Ablauf, während Revolut betont, bereits betroffene Personen direkt zu kontaktieren und Unterstützung anzubieten. Bis die Details zur Angriffsführung, zur Abdeckung der betroffenen Datentypen und zur Dauer der unautorisierten Zugriffe klar sind, bleibt die Lage für Sicherheits- und Datenschutzverantwortliche zugleich operativ und kommunikativ: Sie müssen einerseits technisch nachhalten, ob ähnliche Abgriffe erneut möglich sind, und andererseits sicherstellen, dass Betroffene nicht im Informationsvakuum allein gelassen werden.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Revolut-Betrug: Ransom-Demand nach Datenabgriff bei Krypto-Kunden" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Revolut-Betrug: Ransom-Demand nach Datenabgriff bei Krypto-Kunden" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Revolut-Betrug: Ransom-Demand nach Datenabgriff bei Krypto-Kunden« bei Google Deutschland suchen, bei Bing oder Google News!