
LONDON (IT BOLTWISE) – Die US-Behörde CISA hat zwei kritisch bewertete Schwachstellen in Collabora Online und Arista VeloCloud Orchestrator in die Known Exploited Vulnerabilities (KEV) aufgenommen. Die Lücken werden bereits aktiv in der Praxis genutzt, um Systeme anzugreifen und im Anschluss nach Zugriffswegen zu suchen. Betroffene Organisationen in den US-Behörden sollten laut Empfehlung die jeweiligen Fixes bis Ende Oktober 2026 einspielen. Für Security-Teams bedeutet das vor allem: Patching priorisieren und nach Indikatoren für Web-Shell-Aktivitäten sowie nach missbräuchlichen Datenbankzugriffen fahnden.
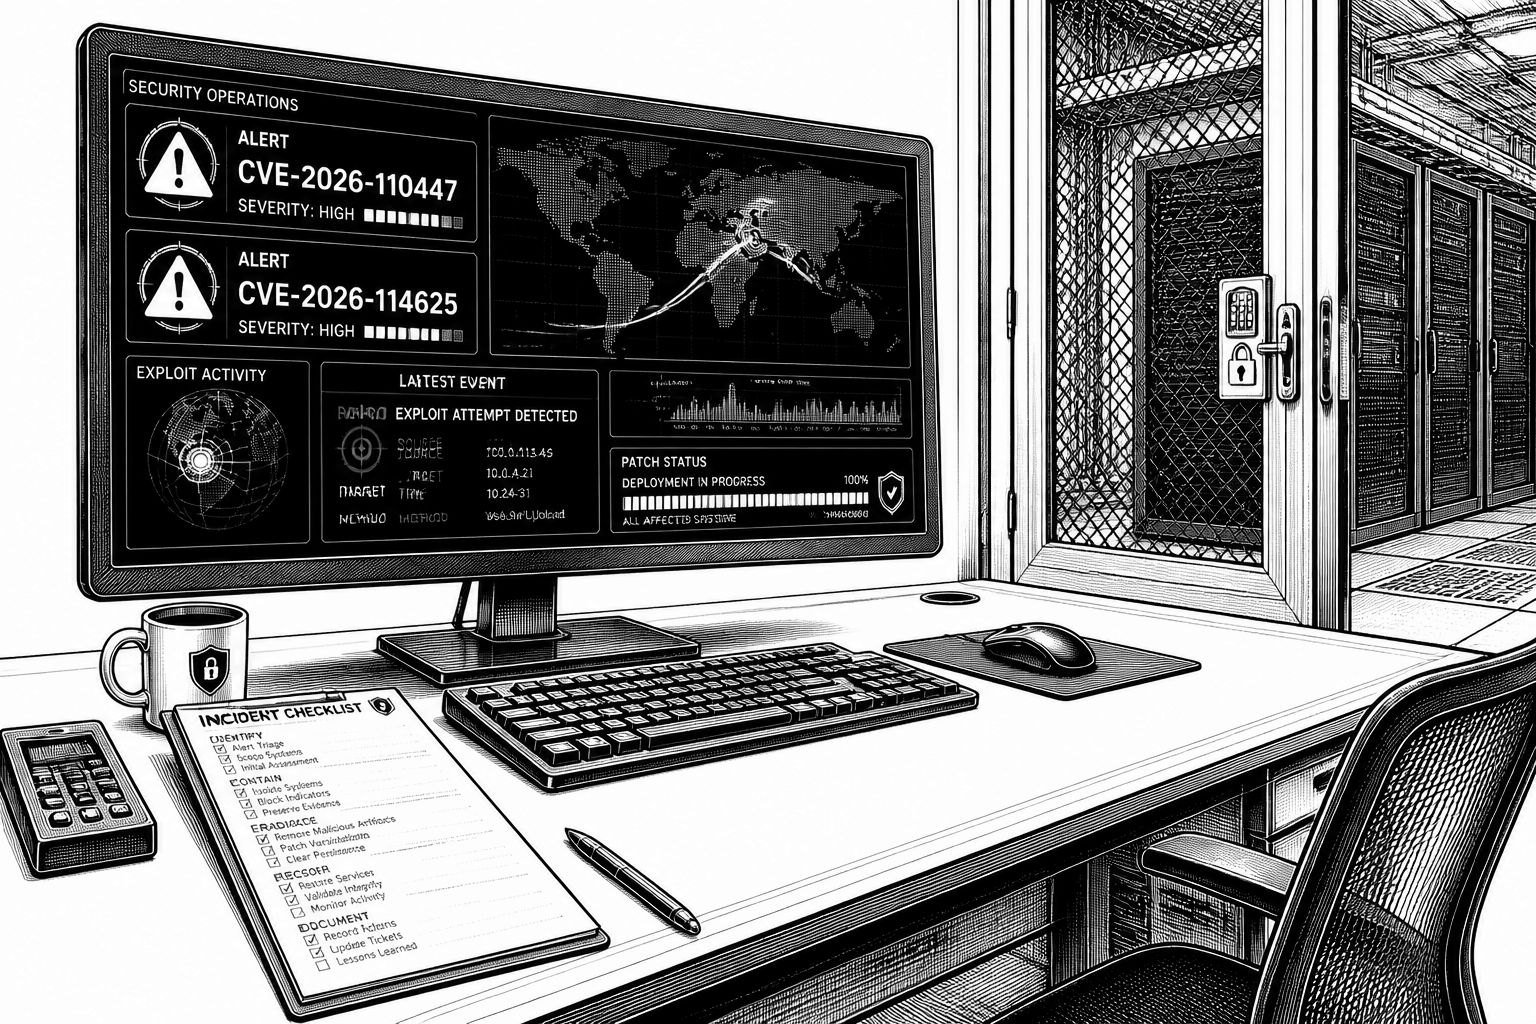
CISA hat zwei Schwachstellen in die Known Exploited Vulnerabilities (KEV) aufgenommen, weil sie laut den der Behörde vorliegenden Meldungen bereits aktiv ausgenutzt werden. Konkret betrifft das Collabora Online im Bereich des eingebauten CODE-Servers sowie Arista VeloCloud Orchestrator (VCO) in bestimmten On-Premise-Setups. Beide Lücken tragen laut der ursprünglichen Bewertung extrem hohe Schweregrade (CVSS 9,2 bzw. 9,9). Damit rückt für IT-Sicherheitsverantwortliche eine Herausforderung in den Fokus, die in der Praxis oft unterschätzt wird: Selbst „eingebettete“ Komponenten wie ein lokaler Dokumentserver oder eine Orchestrierungs-Weboberfläche werden zum Einfallstor, wenn sie in Produktionsumgebungen selten isoliert und selten vollständig überwacht sind.
Bei CVE-2026-110447 geht es um eine Command-Injection in Collabora Online Built-in CODE Server (auch als „richdocumentscode“ bekannt), wenn die Komponente im NextCloud-Kontext verwendet wird. Der Mechanismus wird als möglich beschrieben, sobald bestimmte Bedingungen erfüllt sind, unter anderem wenn der CODE lokale Dokumentserver nicht läuft; dann kann die Verarbeitung über „proxy.php“ ausgenutzt werden, um remote Code Execution auszulösen. Technisch ist das besonders heikel, weil Command-Injection nicht nur Daten verändert, sondern häufig unmittelbar Systembefehle im Kontext des betroffenen Dienstes ausführen lässt. CISA ordnet die Lücke als kritisch ein, und der Fix ist bereits im September 2026 in der Version 26.4.303 verfügbar.
Für CVE-2026-114625 nennt CISA eine SQL-Injection in den On-Premise-Versionen des Arista VeloCloud Orchestrator. Hier lautet die Angriffsidee: Ein Remote-Angreifer könnte auf privilegierte interne Funktionalität zugreifen, statt nur Daten abzulesen. Die Quelle macht zugleich klar, dass für erfolgreiche Ausnutzung mehr Voraussetzungen erfüllt sein müssen: Angreifer benötigen Netzwerkzugang zur VCO-Webschnittstelle und außerdem eine gültige authentifizierte Session; als minimale Nutzerrolle wird „Enterprise Read Only“ genannt. Aus Angreifersicht ist das eine klassische Brücke zwischen Web-Zugriff und tiefer Backend-Manipulation, aus Verteidigersicht bedeutet es aber auch: Logikfehler in der Berechtigungsprüfung wirken zusammen mit der Injection und können so Rechte über das ursprünglich notwendige Maß hinaus erweitern.
Welche Konsequenzen aus aktiver Ausnutzung folgen können, beschreibt die Meldung für Collabora/NextCloud recht konkret. Demnach wurden Angriffe auf CVE-2026-110447 beobachtet, bei denen NextCloud-Server nach dem anfänglichen Zugriff mit einem Web-Shell-Backdoor versehen wurden. Danach zielten die Aktivitäten auf Reconnaissance ab, etwa auf die Suche nach Credential Stores, Artefakten von Passwortmanagern und auch nach Hinweisen auf Kryptowallets. Das ist weniger ein „einmaliger Exploit“, sondern eher ein Muster, das nach der Initialkompromittierung weitergeht: Persistenz wird etabliert, anschließend werden zentrale Spuren für späteren Diebstahl oder für die Ausweitung des Angriffs gesucht. Für Teams heißt das, dass sie nicht nur nach Patch-Stand prüfen sollten, sondern auch nach typischen Indikatoren wie auffälligen Web-Shell-Routen, ungewöhnlichen Dateibewegungen im NextCloud-Umfeld und abrupter Prozess-/Datenbankaktivität nach Zeitraummustern der ursprünglichen Kompromittierung.
Bei Arista VeloCloud Orchestrator ist der Verlauf differenzierter. Die Meldung betont, dass Arista bestätigt hat, die Schwachstelle sei „known to be actively exploited“, ohne jedoch einen konkreten Threat Actor zu benennen oder technische Details zur genauen Ausnutzungsroutine nach Privilege Escalation offenzulegen. Ebenfalls nicht genannt wird die Zahl der betroffenen Organisationen. Stattdessen teilt Arista zwei IP-Adressen mit, die nach Angaben geolokalisierbar nach Japan sind: 74.82.197[.]86 und 38.54.50[.]151. Solche IOCs helfen in der Incident-Response zwar beim schnellen Abgleich, ersetzen aber nicht die Suche nach TTPs: Gerade bei SQL-Injection sind oft Spuren in Abfrageprotokollen, ungewöhnlichen Parameterwerten und abweichendem Funktionsverhalten wichtiger als eine einzige Quell-IP.
Für den Betrieb in Behördenumgebungen macht CISA die Dringlichkeit in eine konkrete Handlungslogik übersetzt: Federal Civilian Executive Branch (FCEB)-Einrichtungen werden empfohlen, die Fixes bis spätestens 26. Oktober 2026 einzuspielen. Hintergrund ist, dass CVE-2026-114625 bereits als dritte im selben Produkt gewaffnete Lücke seit Juli 2026 eingeordnet wird, nachdem zuvor CVE-2026-16812 (CVSS 10,0) und CVE-2026-93952 (CVSS 10,0) in freier Wildbahn ausgenutzt wurden. Auch ohne weitere Details lässt sich daraus eine operative Konsequenz ableiten: VCO-Installationen sollten nicht nur aktualisiert, sondern zugleich härter betrieben werden, beispielsweise durch restriktivere Zugriffe auf die Weboberfläche, klare Segmentierung sowie die Überwachung von Authentifizierungs- und Rollenwechseln. Insgesamt zeigt die KEV-Aufnahme, wie schnell sich die Angriffsfläche ausbreiten kann, wenn Orchestrierungs- und Dokument-Integrationen in produktive Workflows integriert sind.
Für Unternehmen und IT-Dienstleister außerhalb des Behördenkontexts ist die Nachricht dennoch unmittelbar relevant, weil die beschriebenen Schwachstellen in typischen Architekturmustern auftauchen: Collabora in NextCloud-Umgebungen, VCO als Steuerungsschicht im Netzwerkmanagement sowie Weboberflächen, die auf Sessions und Rollenlogik vertrauen. Der pragmatische Weg besteht jetzt meist aus drei Schritten: Erstens Patch- und Versionsstand gegen die genannten Fixversionen abgleichen (26.4.303 bei Collabora, 5.2.3.18 / 6.1.3.10 / 6.4.2.12 bei VCO). Zweitens die Ausnutzungsvoraussetzungen in der eigenen Umgebung prüfen, insbesondere ob der CODE-Server unter den beschriebenen Bedingungen erreichbar bzw. nicht ausreichend isoliert ist und ob VCO-Zugriffe aus weniger vertrauenswürdigen Netzen erfolgen. Drittens Incident-Response-Playbooks aktualisieren, sodass Suchläufe nach Web-Shells und nach Auffälligkeiten in Datenbankabfragen schnell getriggert werden. Damit wird aus der KEV-Liste nicht nur eine Compliance-Angabe, sondern ein konkreter Leitfaden für die technische Risikoreduktion im laufenden Betrieb.
Wenn Sie diese Punkte jetzt priorisieren, verringern Sie die Wahrscheinlichkeit, dass aus einer bekannten Schwachstelle kurzfristig eine Routine-Angriffskette wird. Genau das illustriert die KEV-Logik: CISA stuft nicht nur Risiken ein, sondern reagiert auf Hinweise, dass Angriffe bereits laufen. Für Security-Teams ist das ein Signal, dass „nach dem Patch ist vor dem nächsten Patch“ gilt – und dass Monitoring, Logging und Segmentierung genauso wichtig sind wie das reine Einspielen von Updates.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "CISA nimmt zwei aktiv ausgenutzte Lücken in Collabora und Arista in die KEV-Liste" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "CISA nimmt zwei aktiv ausgenutzte Lücken in Collabora und Arista in die KEV-Liste" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »CISA nimmt zwei aktiv ausgenutzte Lücken in Collabora und Arista in die KEV-Liste« bei Google Deutschland suchen, bei Bing oder Google News!