
LONDON (IT BOLTWISE) – Ein Berater entschuldigt sich nach einem frühen Leak zu zwei kritischen PHP-Sicherheitslücken, die ursprünglich im Rahmen eines koordinierten Zeitplans veröffentlicht werden sollten. Er sagt, er habe die Embargoregeln nicht gekannt und habe die CVEs nur geteilt, um andere auf die Dringlichkeit hinzuweisen. Die PHP Foundation musste die Veröffentlichung daraufhin vorziehen. Parallel wird diskutiert, wie stark KI-gestützte Analysen die Geschwindigkeit von Fund und Fix beeinflussen.
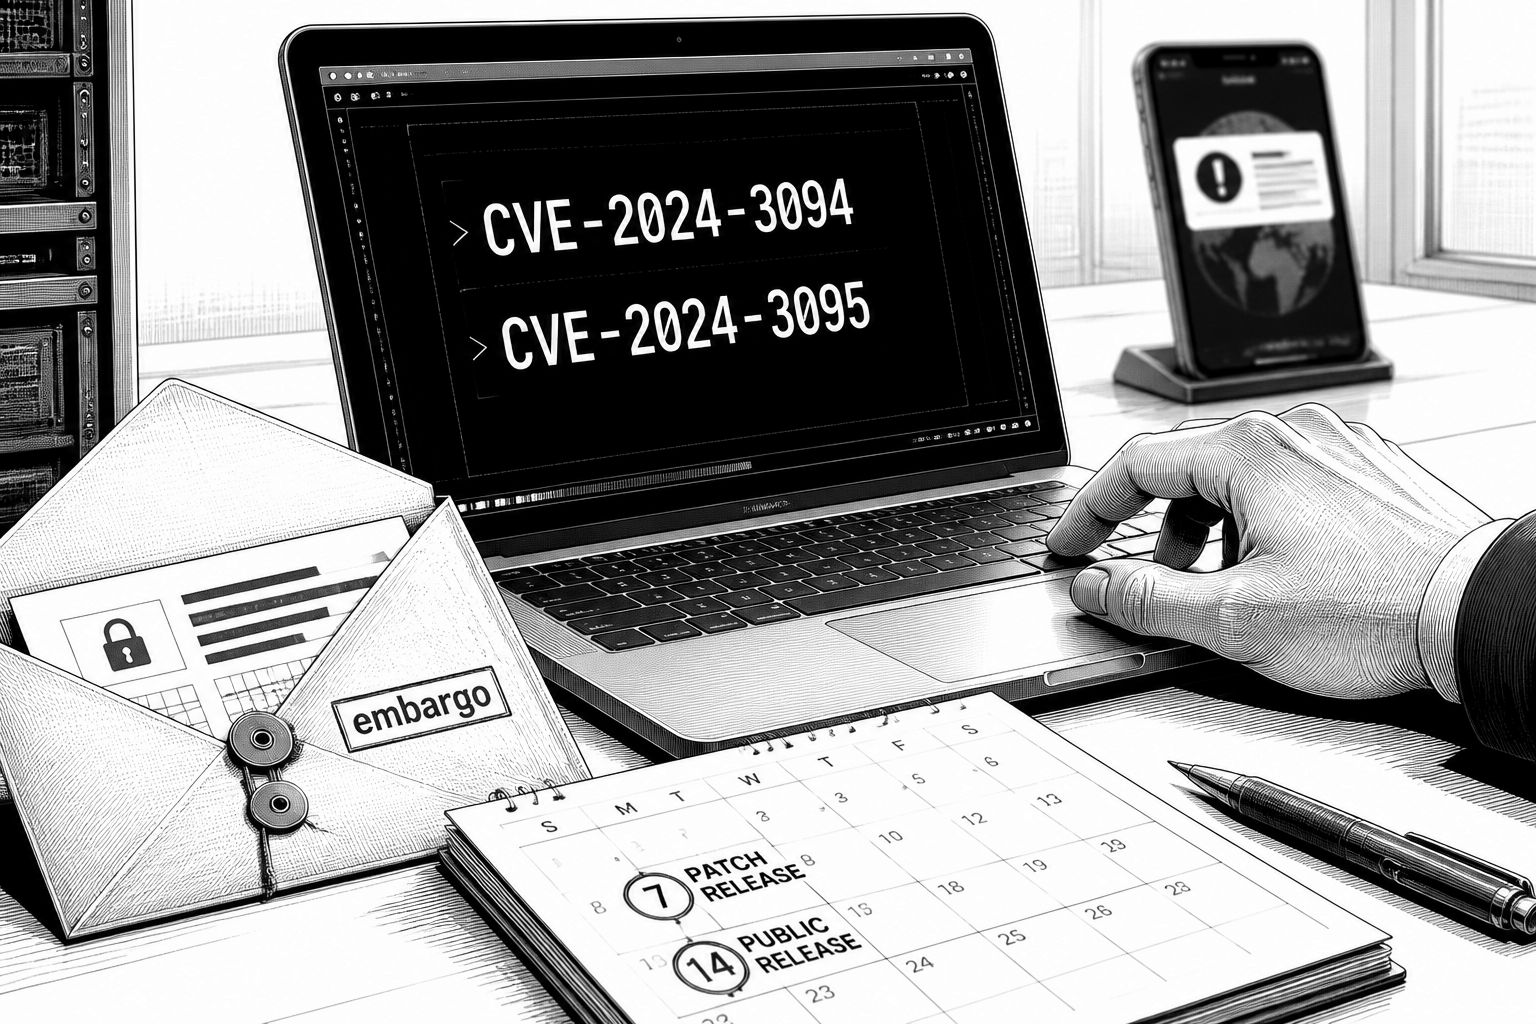
Eine scheinbar gut gemeinte Nachricht hat im Sicherheitsumfeld schnell nach hinten losgehen können: Ein Nutzer, der in einem frühen Stadium über zwei aktuelle PHP-Schwachstellen berichtet hatte, hat sich später öffentlich entschuldigt. Aus den Angaben des Betroffenen geht hervor, dass er die relevanten CVEs (CVE-2026-109618 und CVE-2026-109619) teilen wollte, um dem Kreis derjenigen, die den PHP-Release-Rhythmus regelmäßig verfolgen, die Dringlichkeit vor Augen zu führen. Gleichzeitig betont er, dass er die damit verbundene Nachrichtensperre (Embargo) nicht gekannt habe und nach eigener Darstellung erst durch den Verlauf der Ereignisse die Konsequenzen nachvollziehen konnte.
Technisch waren die beiden genannten Probleme als besonders kritisch bewertet: Beide Schwachstellen erreichen laut Quelle einen Score von 9,2 und betreffen den PHP-Laufzeitkern (runtime) statt etwa nur einen einzelnen Zusatz oder eine Randkomponente. Genau hier liegt der reale Risikotransfer, denn Runtime-Bugs können sich in sehr vielen Setups auswirken: Webanwendungen, die auf gängige PHP-Funktionen setzen, übernehmen solche Fehlerlogik indirekt. Für Organisationen bedeutet das in der Praxis, dass ein schneller Patch-Zyklus nicht „nice to have“ ist, sondern unmittelbar auf die Sicherheit der produktiven Systeme einzahlt – insbesondere, wenn eine Veröffentlichung so geplant ist, dass ausreichend Zeit zum Testen und Rollout bleibt.
Damit verbunden ist das zentrale Konzept der koordinierten Offenlegung: In der Quelle heißt es, dass eine kontrollierte öffentliche Freigabe vorgesehen war, damit betroffene Websites und Anwendungen vor einer breiten Bekanntmachung reagieren und die Patches einspielen können. Genau dieser Mechanismus wurde durch die frühe Weitergabe der CVE-Informationen gestört. Der betroffene Nutzer beschreibt, er habe keine Kenntnis von einem Embargo gehabt; gleichzeitig wird geschildert, dass es offenbar nicht nur bei einem einzelnen Leak blieb. Mehrere frühe Veröffentlichungen sollen bereits auf sozialen Plattformen kursiert haben, weshalb die zuständige Organisation ihre Ankündigung vorziehen musste. In der Folge steht nicht die technische Reparatur im Vordergrund, sondern die Koordination rund um Kommunikation, Zeitfenster und Abstimmung mit Forschung und Praxis.
Interessant ist dabei auch die Rolle KI-gestützter Analyse: Die Quelle stellt klar, dass die Schwachstellen mithilfe von KI-Tools entdeckt wurden, nicht etwa durch Angriffe, die von „bösartiger KI“ durchgeführt worden seien. Für Sicherheits-Teams verändert das vor allem den Takt: Wenn KI beim Auffinden von Schwachstellen hilft, steigt die Wahrscheinlichkeit, dass kritische Fehler früher sichtbar werden – und damit auch, dass Angreifer schneller nachziehen können. Das verschiebt die praktische Priorität in Richtung „Fix vor Exploit“, also in Richtung schneller Prüfung, Verifikation und Deployment. Denn selbst wenn die Ursprungsidee im Forschungskontext entsteht, gilt im Betrieb dieselbe Spielregel: Bis ein Patch breit ausgerollt ist, bleibt die Angriffsfläche für bekannte Klassen von Problemen bestehen.
Der Text macht zusätzlich deutlich, dass die Debatte um Embargos nicht nur aus dem Versäumnis einzelner Akteure entsteht. Es wird beschrieben, dass die PHP Foundation die Veröffentlichung nach Leaks vorgezogen hat und dabei auch erwähnt, dass ein Sicherheitsanbieter das Embargo um mehr als sechs Stunden gebrochen haben soll. Der Mitgründer und CEO dieses Anbieters habe dies in einer öffentlichen Darstellung auf einer Plattform verteidigt: Er habe die Entscheidung nach Gesprächen mit mehreren Forschern getroffen, den Fix öffentlich gemacht und anschließend die betroffene Gruppe informiert. Unabhängig davon, wie man solche Entscheidungen bewertet, zeigt das Muster ein grundlegendes Spannungsfeld: Strenge Geheimhaltung schützt den Zeitpuffer, aber zu viel „Stille“ erhöht die Unsicherheit darüber, ob andere ohnehin bereits informiert sind und ob ein Fix nicht bereits früher kommuniziert werden sollte.
Für Unternehmen ergibt sich daraus ein klarer Handlungsimpuls. Selbst wenn ein Embargo formal eingehalten wird, braucht es im Betrieb Prozesse, die auf frühe Informationen reagieren können: Patch- und Testpipelines sollten so ausgelegt sein, dass sie eine plötzliche Informationslage verkraften. Dazu gehört auch, dass Teams die betroffenen Komponenten – hier vor allem PHP-Setups und die Nutzung des betroffenen Runtime-Verhaltens – schnell identifizieren und priorisieren können. Gleichzeitig zeigt der Fall, dass die Sicherheitspraxis inzwischen stark von der Geschwindigkeit der Recherche getrieben wird: KI verkürzt die Zeit von „Schwachstelle vermutet“ bis „Schwachstelle beschrieben“, wodurch die operative Reaktionszeit entscheidender wird als je zuvor.
Bleibt die persönliche Dimension: Der Betroffene schreibt, er habe „volle Verantwortung“ für die eigenen Handlungen übernommen und zugleich betont, dass es nicht seine Absicht gewesen sei, zusätzliche Nebenwirkungen auszulösen. Ob und wie vollständig Embargobrüche jeweils vermeidbar sind, hängt oft an der Informationskette – im konkreten Fall verweist er darauf, dass ihm Informationen über ein fehlendes Embargo weitergegeben worden seien. Für die Branche ist das dennoch ein Lernpunkt: In einer Welt, in der Details zu CVEs über viele Kanäle hinweg zirkulieren, wird aus einem einzelnen Post schnell ein Prozessrisiko. Gleichzeitig kann auch ein Entschuldigungsschreiben die technische Aufarbeitung unterstützen, weil es die Verantwortlichkeiten transparent macht und die Frage beantwortet, warum Zeitpläne plötzlich auseinanderlaufen.
Als Fazit bleibt ein Thema, das in der Quelle deutlich mitschwingt: Der Sicherheitsprozess ist nicht nur Code und Patch, sondern auch Timing, Abstimmung und Kommunikation. KI beschleunigt die Fundseite, während Embargos versuchen, die Zeit bis zur Verteidigung zu verlängern. Wenn diese beiden Geschwindigkeiten kollidieren, entstehen genau solche Fälle, in denen Veröffentlichungen vor dem geplanten Fenster passieren – und in denen schnelle, gut vorbereitete Reaktionsfähigkeit bei Anwendern zur entscheidenden Sicherheitsvariable wird.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "PHP-Embargo-Panne: Berater leakt kritische CVEs und entschuldigt sich" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "PHP-Embargo-Panne: Berater leakt kritische CVEs und entschuldigt sich" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »PHP-Embargo-Panne: Berater leakt kritische CVEs und entschuldigt sich« bei Google Deutschland suchen, bei Bing oder Google News!