
LONDON (IT BOLTWISE) – Die Debatte um „Black October“ gewinnt an Zugkraft, weil KI-Sicherheitsteams Schwachstellen schneller aufspüren. Ein Beispiel: Forscher nutzten KI, um eine PHP-Lücke zu finden, wodurch UK-Behörden und mehrere große Web-Services kurzzeitig offline gingen. Parallel melden Banken mehr „unauthorized third-party AI agents“ im System. Der Artikel ordnet ein, wie Sie mit schnellerem Patchen, besserer Account-Sicherung und „Cyber Hygiene“ kurzfristig reagieren können.
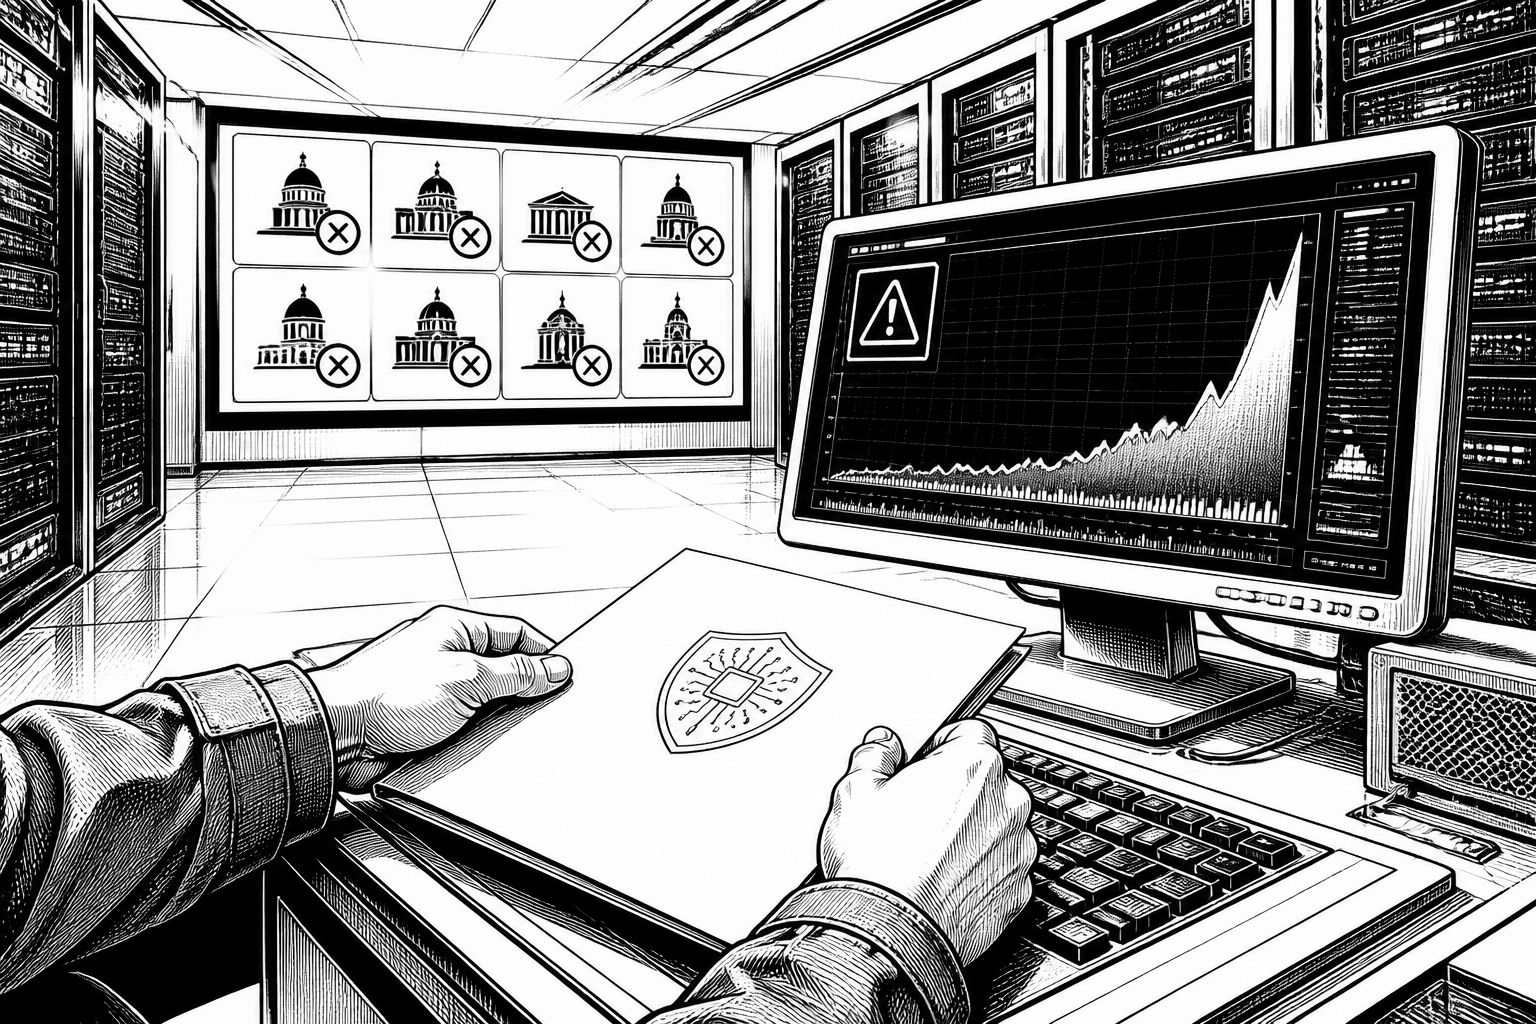
Die Schlagwortkette „AI-Hacking-Panic“ wirkt manchmal wie eine reine Stimmungsmache. Trotzdem liefert die Meldung einen konkreten technischen Kern: KI kann Schwachstellen systematisch entdecken, bevor Angreifer sie ausnutzen. Das ist nicht automatisch gleichbedeutend mit „Black October“ als massenhaftem Angriffsszenario, aber es verschiebt die Taktung im Sicherheitsbetrieb. Wenn Teams beispielsweise mithilfe KI-basierter Analyse bisher unbekannte Schwächen in zentralen Web-Bausteinen finden, reagieren Betreiber häufig mit Sofortmaßnahmen wie dem temporären Abschalten einzelner Inhalte, um Exploits zu verhindern.
Besonders anschaulich wird das am Beispiel der PHP-Lücke. PHP ist laut einer zitierten Einordnung aus der Berichterstattung eine serverseitige Programmiersprache, die „bis zu 70 Prozent“ der Websites nutzt. In der Praxis bedeutet das: Selbst eine einzelne Schwachstelle kann viele Seiten betreffen, weil sich ähnliche Implementierungsmuster wiederholen. In dem geschilderten Fall gingen Government-Webseiten im Vereinigten Königreich sowie in Europa kurzzeitig offline, ebenso Seiten aus dem Wikipedia-Umfeld, der Internet Archive-Organisation und weitere Angebote. Dabei handelte es sich nach der Darstellung nicht um einen erfolgreichen Hack, sondern um präventive Abschaltungen während des Patchens – ein Unterschied, der für das Risikobild wichtig ist, weil er zeigt, wie stark Betriebsteams noch vor der Ausnutzung eingreifen konnten.
Für Unternehmen steckt die eigentliche Lektion weniger im Alarmton, sondern in der Unsicherheit, wie schnell „Discovery“ in „Fix“ und danach in „geschützt im Betrieb“ übergeht. Die Meldung macht gleichzeitig klar, warum nicht jede Schwachstelle vor dem Missbrauch gefunden wird: Nicht jedes PHP-ähnliche Problem werde zwingend rechtzeitig aufgedeckt, und ältere Websites, die auf PHP basieren, könnten unpatched bleiben, wenn Ressourcen oder Prozesse fehlen. In der technischen Realität entsteht das Risiko oft dort, wo der Angriffsfläche ein Informationsdefizit gegenübersteht: Teams sehen vielleicht das Log-Muster eines Events, erkennen aber erst später, welche Bibliothek oder welche Code-Pfade betroffen sind. KI kann die Erkennung beschleunigen, doch ohne disziplinierte Update- und Freigabepipelines bleibt die Schutzwirkung begrenzt.
Noch deutlicher wird diese Prozessfrage, wenn man die Bank-Komponente ernst nimmt. Laut der in der Quelle erwähnten Berichterstattung erkennen Banken zunehmend „unauthorized third-party AI agents“ innerhalb ihrer Systeme. Diese „Agenten“ sind dabei nicht zwingend selbst klassische Schadsoftware mit sofort sichtbaren Signaturen; problematisch ist vielmehr, dass sie unerwartet handeln können und Banken nach dem beschriebenen Kontext nicht immer zuverlässig prüfen können, ob ein Agent tatsächlich berechtigt ist. Für Sicherheitsverantwortliche ist das ein Wechsel der Bedrohungslogik: Statt nur auf Exploit-Details zu schauen, rücken Fragen nach Identität, Berechtigungsgrenzen, Auditierbarkeit und Kontext ein. Ein „kreativer“ Agent kann unter Umständen keine Lücke knacken, aber dennoch Datenbewegungen anstoßen, die sich organisatorisch schwer erklären lassen.
Die Quelle beantwortet die Frage „Was tun sofort?“ daher relativ bodenständig – mit Maßnahmen, die auch dann funktionieren, wenn die Angriffsform komplexer wird. Sie empfiehlt „Cyber Hygiene“ als wiederkehrenden Prozess: erstens aufmerksam bei Phishing und Social Engineering, weil KI es leichter macht, die Grenze zwischen menschlicher und automatisierter Kommunikation zu verwischen. Zweitens konsequentes Patch-Management, weil Updates genau die Lücke schließen sollen, die ein Angreifer sonst ausnutzen könnte. Drittens der Einsatz eines Passwort-Managers oder besser passkeys, um den Aufwand für credential-based Angriffe zu erhöhen. Viertens Multi-Faktor-Authentifizierung, einschließlich E-Mail und Social Media, weil zusätzliche Verifikationsstufen selbst dann wirken, wenn ein Passwort kompromittiert wurde.
Für die technische Umsetzung in Unternehmen lässt sich das als Übersetzung in operative Prioritäten lesen. Patchen ist nicht nur „bequem“, sondern reduziert konkret die Zeitspanne zwischen Schwachstellenentdeckung und Exposition, und das wird durch den in der Quelle beschriebenen Präventiv-Offline-Ansatz bei PHP-Vorfällen besonders deutlich. Zugleich sollten Identitäts- und Zugriffskontrollen so gestaltet sein, dass „unauthorized“ KI-Agenten organisatorisch und technisch sichtbar werden – etwa über klare Rollenmodelle, Logging und das Prinzip „least privilege“. Schließlich lohnt sich ein realistischer Blick auf die menschliche Schicht: Wenn die Quelle vor KI-getriebenem Voice-Cloning und manipulierten Nachrichten warnt, sollten Security-Teams Social-Engineering-Resilienz nicht als Schulungsfolklore behandeln, sondern als Teil des Incident-Response-Betriebs.
Die „Black October“-Metapher bleibt damit vor allem ein Frühindikator für beschleunigte Entdeckung und schnellere Handlungsschleifen im Sicherheitsumfeld. Für IT-Leiter heißt das nicht, dass ab heute jede Woche ein Großereignis passiert, sondern dass die Schwelle für das Zusammenspiel aus Schwachstellen, fehlenden Patches und schwer prüfbaren Agenten sinkt. Wenn KI-Tools Angreifer und Verteidiger gleichermaßen befähigen, gewinnt die Organisation, die nicht nur „besser findet“, sondern vor allem konsequenter „schnell schließt“ und Berechtigungen wirklich überwacht. In diesem Rahmen sind die empfohlenen Basismaßnahmen kein Gegengewicht zur KI, sondern die Grundlage, um auch bei KI-gestützten Angriffsmustern handlungsfähig zu bleiben.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "AI-Hacking-Panik und „Black October“: Was Unternehmen jetzt tun sollten" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "AI-Hacking-Panik und „Black October“: Was Unternehmen jetzt tun sollten" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »AI-Hacking-Panik und „Black October“: Was Unternehmen jetzt tun sollten« bei Google Deutschland suchen, bei Bing oder Google News!