
LONDON (IT BOLTWISE) – Electrum hat die Wallet-Version 4.8.3 veröffentlicht, um eine hochkritische Schwachstelle zu schließen, die von manipulierten Servern ausgenutzt wurde. Angreifer konnten ausstehende Bitcoin-Zahlungen so verändern, dass Nutzer beim Erhöhen der Transaktionsgebühr (Replace-by-Fee) unwissentlich eine betrügerische Signatur freigaben. Laut Entwicklern gibt es mindestens einen realen Fall gestohlener Mittel, die Patch-Logik prüft dafür nun Signaturen auf unbestätigten Ausgaben. Nutzer älterer Versionen sollen dringend auf den offiziellen Update-Stand wechseln.
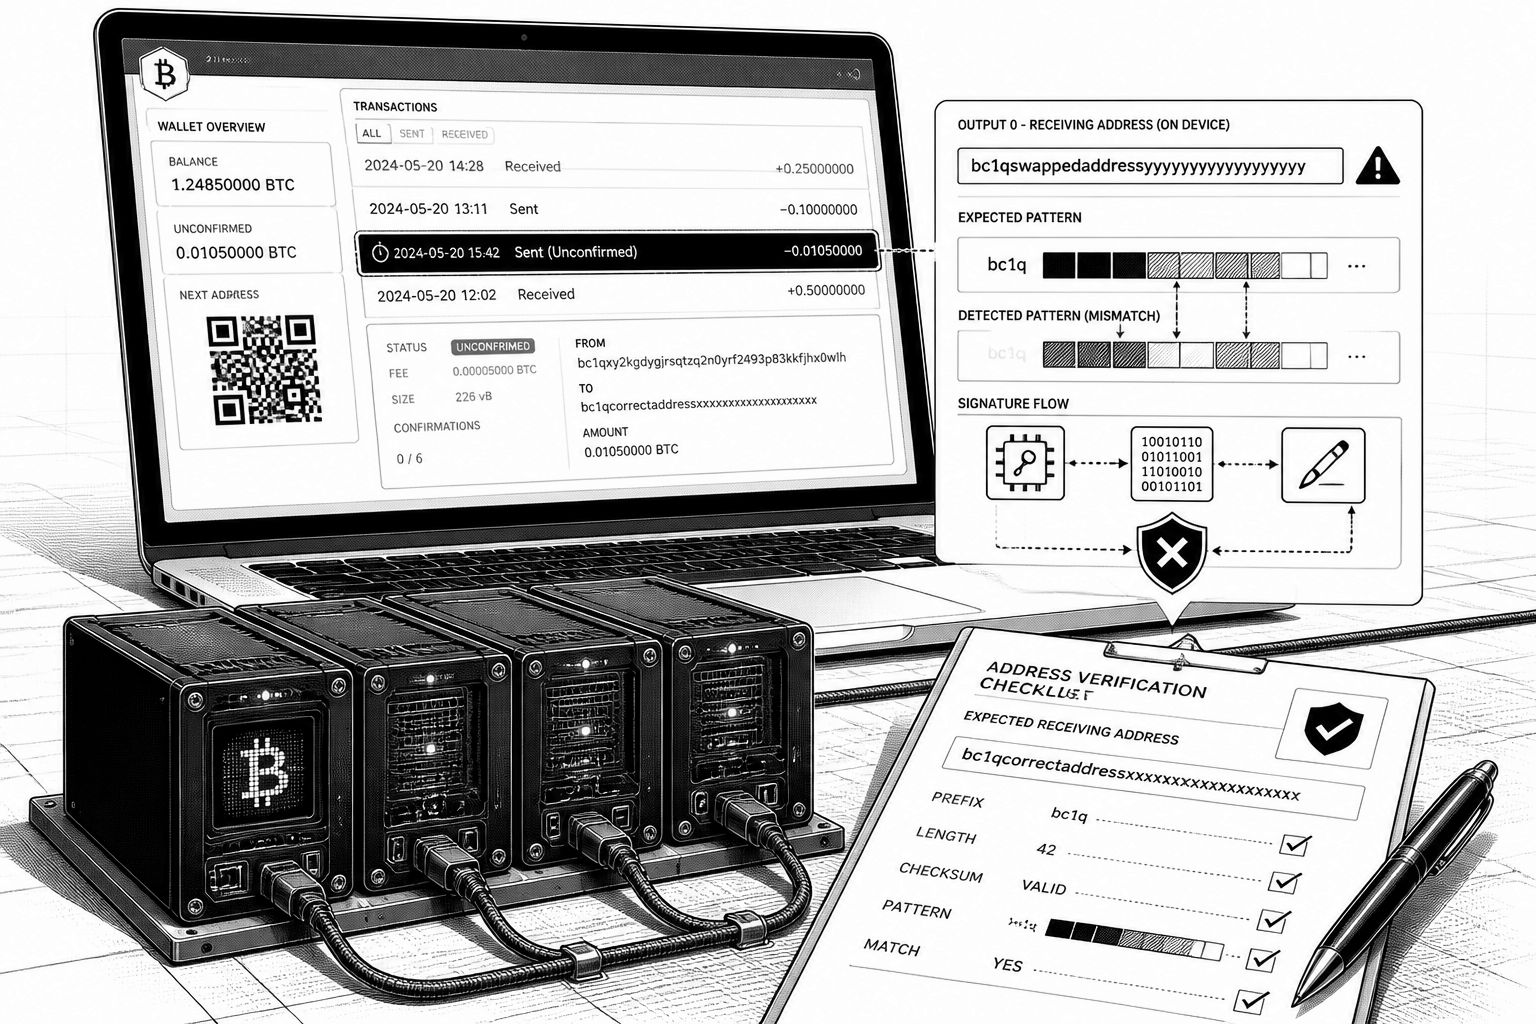
Electrum adressiert mit Version 4.8.3 ein Problem, das in der Praxis besonders unangenehm ist: Nicht der eigentliche Bitcoin-Mechanismus wird ausgetrickst, sondern die Darstellung und Weitergabe unbestätigter Transaktionen innerhalb einer leichten Wallet. Die Entwickler berichten, dass bösartige Server ausstehende Zahlungsanforderungen so ersetzen konnten, dass aus einem legitimen Payment ein betrügerisches wurde, das im Wallet-Verlauf wie eine normale Transaktion wirkt. Für Anwender ist das Risiko deshalb hoch, weil es nicht zwingend wie ein „klassischer“ Diebstahl aussieht, sondern beim alltäglichen Managen von Transaktionsgebühren in den Entscheidungsprozess rutscht.
Technisch setzt der Angriff genau dort an, wo eine Lightweight-Wallet typischerweise Kompromisse eingeht: Electrum verbindet sich für Transaktionshistorie, Broadcast und Netzwerkinfos mit externen Servern. Bestätigte Zahlungen kann die Software per Simple Payment Verification verifizieren; bei ausstehenden Transaktionen („unconfirmed“) ist der Client dagegen historisch stark davon abhängig gewesen, dass die Hauptserver-Informationen korrekt sind. In der beschriebenen Angriffsvariante konnten Server Transaktionen, die bereits von der Wallet an den Netzwerkweg übergeben wurden, bevor sie das öffentliche Bitcoin-Netz erreichen, durch Ersatztransaktionen ersetzen. Der Ersatz veränderte dabei insbesondere das Empfängerziel, während für die Nutzer-Ansicht weiterhin die falsche Geschichte plausibel blieb.
Gefährlich wurde das Vorgehen durch ein konkretes Bitcoin-Feature: Replace-by-Fee (RBF). RBF erlaubt es, eine noch nicht bestätigte Zahlung durch eine neue Transaktion zu ersetzen, die eine höhere Gebühr trägt. Genau diese „Fee-Bump“-Aktion schafft aber einen Moment, in dem Nutzer ihre Unbestätigten-Transaktion aktiv verändern, oft mit dem Ziel, die Bestätigung zu beschleunigen. Wenn die Wallet in diesem Prozess eine betrügerische Ersatztransaktion akzeptiert und als signierbare Grundlage verwendet, kann die Nutzerfreigabe unbeabsichtigt dazu führen, dass eine gültige Transaktion herausgeht, die am Ende dem Angreifer zufließt. Electrum beschreibt damit nicht nur ein abstraktes Spoofing-Szenario, sondern ein Ablaufproblem zwischen Anzeige, Benutzeraktion und Signaturgrundlage.
Dass es sich nicht nur um ein theoretisches Risiko handelt, stützen zwei intern gemeldete Vorfälle. Ein Nutzer habe am 11. Oktober eine Diskrepanz zwischen einer im Electrum-Verlauf angezeigten Zahlung und der ursprünglich abgesendeten Zahlung festgestellt. Ein zweiter Nutzer habe am 18. Oktober nach einem Verlust Kontakt aufgenommen, nachdem er beim Versuch, die Transaktionsgebühr zu erhöhen, in den problematischen Ablauf geraten war. Die zugehörige Sicherheitsmitteilung nennt zudem ein Muster: Die Angreifersteuerung nutzte Empfängeradressen, deren letzte vier Zeichen zum beabsichtigten Empfänger passen sollten. Im zweiten Fall sei die betrügerische Transaktion sogar mit einer Null-Gebühr erstellt worden, was laut Entwicklern darauf abzielte, das Opfer zum späteren Fee-Upgrade zu bewegen.
Der erste dokumentierte Fall liefert dabei besonders aufschlussreiche Details zur Signaturprüfung. Es handelte sich um eine 2-von-3-Multisignature-Wallet, abgesichert über zwei Trezor-Geräte. Die legitime Transaktion, so berichten die Entwickler, umfasste 31 Inputs und eine Output; die Ermittler fanden, dass alle 62 Signaturen für das ursprüngliche Payment gültig waren, aber nicht für die ausgetauschte Transaktion. Das Ergebnis: Ein Großteil der Bitcoin wurde zu einer „Lookalike“-Adresse umgelenkt, während ein kleiner Teil in der Wallet verblieb. Wichtig ist dabei die Unterscheidung: Die ursprüngliche Transaktion blieb zwar gültig, gelangte jedoch nie in das öffentliche Bitcoin-Netz, weil der Ersatzprozess sie im entscheidenden Moment überlagerte.
Die Abwehr in Electrum 4.8.3 besteht aus einer klaren Sicherheitsmaßnahme: Über Commit 90fe308 integrierten die Entwickler eine Signaturverifikation für unbestätigte Transaktionen, die Ausgaben verwenden, welche dem Wallet gehören. Praktisch bedeutet das, dass die Wallet diese Transaktionen vor dem Eintrag in ihre lokale Historie nicht mehr blind akzeptiert, sondern die Signaturen prüft. Dadurch sollen die im Advisory beschriebenen manipulierten „Outgoing“-Zahlungen nicht mehr als legitime Transaktionen in der Wallet-Erzählung auftauchen und damit weniger leicht durch RBF-Fee-Bumps in eine reale Freigabe überführt werden. Gleichzeitig betonen die Entwickler die Grenzen des Updates: Electrum wird nicht zu einem vollständigen Bitcoin-Node; neue Logik greift nur für ausgehende unbestätigte Transaktionen, während eingehende unbestätigte Transaktionen nicht in die Signaturprüfung einbezogen werden und bestätigte Zahlungen weiterhin die bestehenden Verifizierungsprozesse durchlaufen.
Für den Betrieb ist der Timing-Teil ebenfalls relevant. Das Fix wurde in Version 4.8.3 am 23. Oktober aufgenommen, die herunterladbaren Binaries für Nutzer wurden am 24. Oktober bereitgestellt. Electrum-User mit älteren Versionen sollten deshalb zügig auf den offiziellen Stand wechseln; für den Übergang empfiehlt die Mitteilung, beim Prüfen von Empfängeradressen und Beträgen vor dem Signieren besonders gründlich zu sein, insbesondere auch bei Fee-Ersetzungen. Zudem wird hervorgehoben, dass Nutzer, die ausschließlich zu „trusted“ Servern verbinden – inklusive des eigenen Servers – nicht dem spezifischen Manipulationsmuster dieser Schwachstelle ausgesetzt sind. Für die Branche unterstreicht der Fall außerdem, warum leichte Wallets bei allem Komfort eine klare Sicherheitsgrenze zwischen bestätigter und unbestätigter Information ziehen müssen.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Electrum 4.8.3 stoppt Angriffe über Replace-by-Fee bei unbestätigten Transaktionen" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Electrum 4.8.3 stoppt Angriffe über Replace-by-Fee bei unbestätigten Transaktionen" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Electrum 4.8.3 stoppt Angriffe über Replace-by-Fee bei unbestätigten Transaktionen« bei Google Deutschland suchen, bei Bing oder Google News!