
STÄFA / LONDON (IT BOLTWISE) – Die Polizei warnt vor betrügerischen QR-Codes an Parkuhren in mehreren Schweizer Städten. Unbekannte Täter sollen die Automaten mit manipulierten Aufklebern versehen haben, um beim Bezahlvorgang sensible Kreditkartendaten abzugreifen. Betroffen sind unter anderem Stäfa im Kanton Zürich sowie Olten, Bern und Thun. Der Fokus liegt auf digitalem Bezahlen per Smartphone – mit Hinweisen, wie Autofahrer den Angriff erkennen und vermeiden.
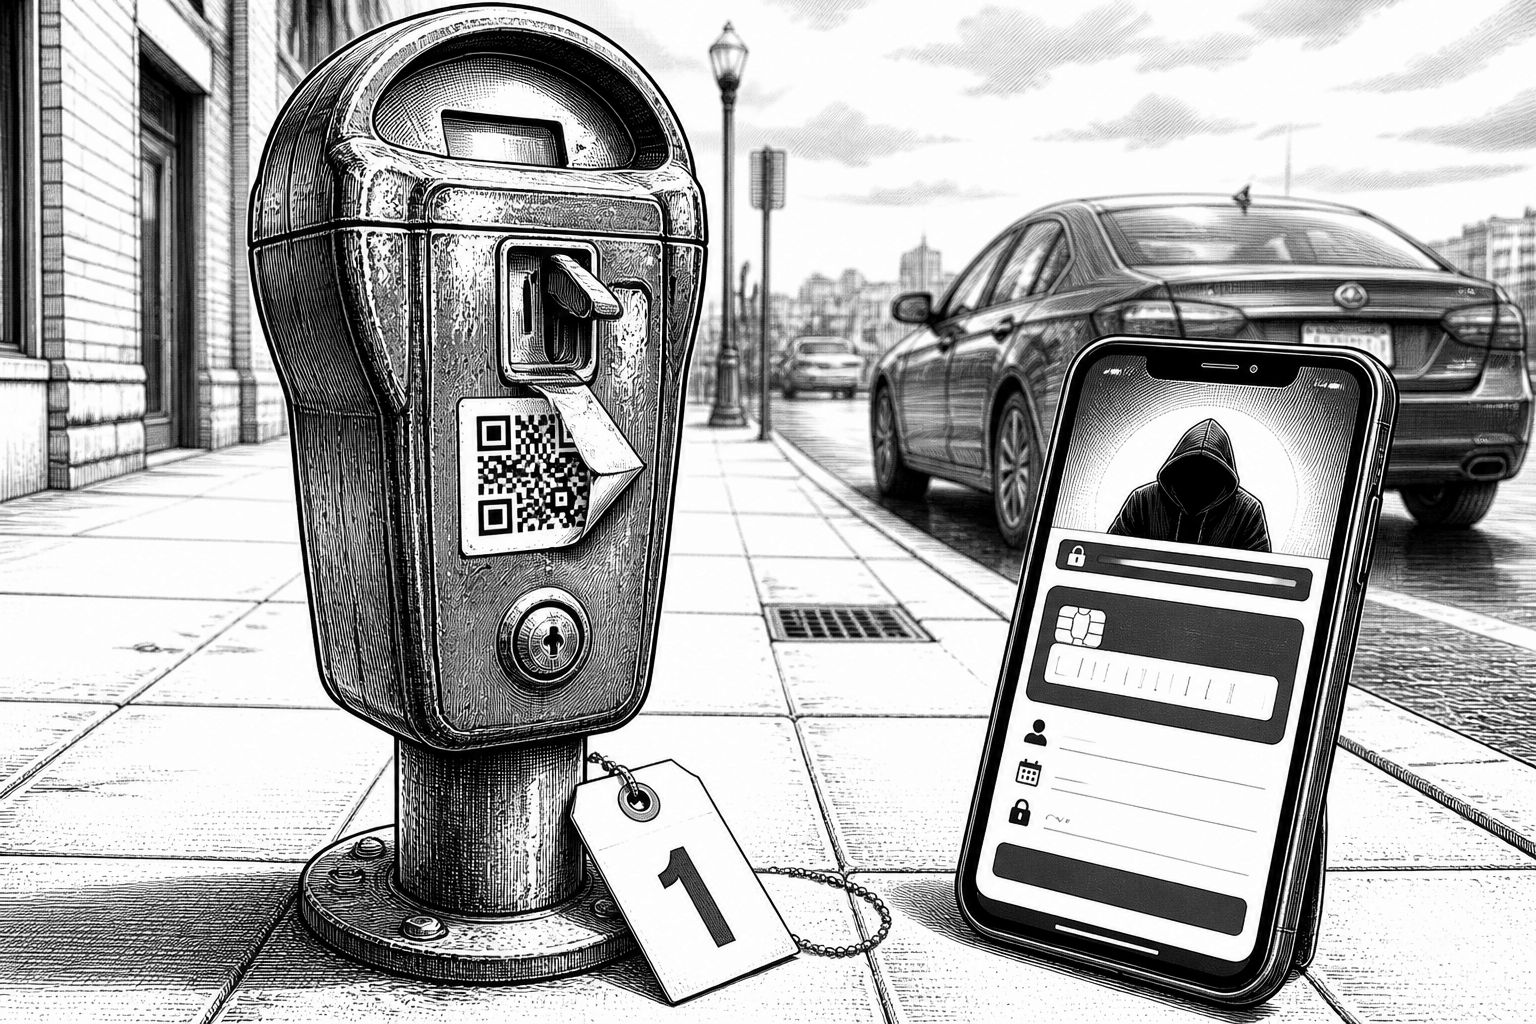
In der Schweiz wird derzeit vor einer neuen Variante von Zahlungsbetrug an Parkuhren gewarnt: Betrügerische QR-Codes, die an Automaten nachträglich angebracht werden, sollen Autofahrer beim bargeldlosen Bezahlen auf eine nachgeahmte Eingabeseite locken. Die Methode zielt auf Menschen, die Parkgebühren über das Smartphone entrichten möchten, weil dabei ein schneller Scanvorgang oft ohne weitere Prüf-Schritte abläuft. Laut Polizei handelt es sich um einen Vorfall, der sich offenbar nicht auf eine einzelne Kommune beschränkt, sondern in mehreren Orten gleichzeitig auffiel.
Besonders aufmerksam macht dabei die konkrete Vorgehensweise. In Stäfa im Kanton Zürich überprüften die Verantwortlichen zunächst, dass an allen 16 Parkuhren der Gemeinde keine verdächtigen Aufkleber vorhanden waren. Nur einen Tag später wurden dann jedoch an vier Automaten nachträglich angebrachte, gefälschte Codes entdeckt. Diese zeitliche Dynamik passt zu einer Masche, bei der Täter gezielt lokale Gelegenheiten ausnutzen und die Manipulation so schnell wie möglich vornehmen, bevor die Systeme regelmäßig kontrolliert werden oder bevor Nutzer überhaupt reagieren können.
Die Warnung der Kantonspolizei Bern datiert vom 23. Oktober 2026 und verweist auf eine Zunahme entsprechender Fälle im Kantonsgebiet, die seit der vorangegangenen Woche registriert worden seien. Auch in Olten und Thun wurden demnach gleichartige Manipulationen an Parkscheinautomaten festgestellt. Technisch steht dahinter ein typisches Phishing-Szenario: Der QR-Code führt nicht zu einem legitimen Zahlungsprozess, sondern zu einem Link, der die Nutzer auf eine nachgeahmte Website weiterleitet. Von dort aus fordern die Betrüger zuerst Angaben wie das amtliche Fahrzeugkennzeichen und die gewünschte Parkdauer an – damit die Nutzer den Vorgang als „normal“ wahrnehmen. Im Anschluss folgt dann die Abfrage von Kreditkartendaten, über die die Angreifer an Zahlungsinformationen gelangen wollen.
Für die Praxis ist vor allem entscheidend, wie der QR-Code gescannt wird. Wenn gefälschte Codes direkt über die Standard-Kamera-App eines Mobiltelefons geöffnet werden, kann der hinterlegte Link in einen Browserprozess umgeleitet werden – und damit landet der Nutzer genau auf der manipulierten Zielseite. Die Polizei empfiehlt deshalb, QR-Codes nicht über die allgemeine Handykamera zu öffnen, sondern ausschließlich über etablierte Bezahllösungen wie Twint oder Parkingpay zu scannen. Der technische Kern dahinter liegt nicht in der „Magie“ einzelner Apps, sondern in deren Integrationslogik: Solche Anwendungen verarbeiten Codes im Rahmen des jeweiligen, geschützten Bezahl-Workflows und leiten typischerweise nicht einfach auf externe Webseiten weiter, wo eine Identität und Eingabeoberfläche ohne Kontrolle nachgebaut werden kann.
Damit verschiebt sich die Sicherheitsfrage weg von „ob die Parkuhr modern genug ist“ hin zu „wie zuverlässig der End-to-End-Zahlungsweg im Alltag abgesichert wird“. Denn QR-basierte Bezahlketten bestehen aus mehreren Gliedern: dem physischen Code auf dem Gerät, dem Interpretationspfad im Mobilgerät, dem Link-/Redirect-Verhalten und schließlich dem eigentlichen Zahlungs- und Validierungsprozess. Wird ein Glied ausgetauscht – hier der physische Aufkleber – kann der Rest der Kette nur dann seine Schutzwirkung entfalten, wenn das Endgerät den Zugriff in einen geprüften Zahlungsmodus zwingt. Genau deshalb ist die Empfehlung der Polizei so konkret: nicht blind scannen, sondern über die App-Schicht gehen, die für den eigentlichen Zahlungsvorgang zuständig ist.
Für Autofahrer ergibt sich daraus ein pragmatischer Prüfkatalog: Sobald beim Scannen unerwartet eine Eingabemaske für Kreditkartendaten erscheint, rät die Polizei, den Vorgang sofort abzubrechen. Wer bereits Daten auf so einer gefälschten Seite eingegeben haben sollte, soll sich umgehend sowohl an das jeweilige Bankinstitut als auch an die Polizei wenden. Parallel lohnt es sich, weitere Schutzmaßnahmen für das Smartphone anzugehen, weil Angriffe dieser Art nicht nur an einer Parkuhr beginnen, sondern danach häufig auch versuchen, im Browser-Kontext oder per Folge-Links weiterzuwirken. In der Praxis bedeutet das: Gerät und Zahlungs-Apps aktuell halten, verdächtige Berechtigungen begrenzen und besonders bei unerwarteten Formularen streng bleiben. Der Hinweis auf ein frei verfügbares Sicherheitspaket unterstreicht genau diese Richtung, auch wenn Autofahrer den größten Nutzen typischerweise aus konkreten Verhaltensregeln ziehen – also aus dem Abbruch, wenn etwas nicht zum gewohnten Bezahlablauf passt.
Für die Betreiber von Parkraum und die Kommunen steckt in der Meldung zudem eine organisatorische Lehre. Die Entdeckung in Stäfa am selben Beispiel zeigt, dass regelmäßige Sichtkontrollen zwar notwendig sind, aber durch das kurze Zeitfenster zwischen Prüfung und Manipulation ergänzt werden müssen. Das kann etwa bedeuten, dass Meldungen aus der Nutzerbasis schneller verarbeitet werden, oder dass technische Indikatoren für Manipulation (etwa auffällige physische Veränderungen am Automaten) in Wartungsprozesse einfließen. Gleichzeitig bleibt aber festzuhalten: Gegen QR-Manipulation hilft vor allem die „richtige Route“ im mobilen Zahlungsvorgang – und damit die konsequente Nutzung der Bezahllösungen statt dem direkten Öffnen über die Kamera. So wird der Angriff nicht nur abgewehrt, er wird im Alltag gar nicht erst in die falsche Kommunikationskette eingeschleust.
Abschließend lässt sich die Warnung als Signal für eine breitere Sicherheitsrealität lesen: QR-Codes sind bequem, aber sie sind auch eine Angriffsfläche, sobald Angreifer die physische Vorlage kontrollieren können. Für Entscheider in Unternehmen mit Flotten, für Technikverantwortliche in Kommunen und für Sicherheitsbeauftragte ist das ein typischer Fall, bei dem Usability und Sicherheit nicht automatisch zusammenpassen. Die gute Nachricht lautet jedoch: Die Polizei nennt klare Verhaltensregeln, die sich sofort umsetzen lassen – vom App-gestützten Scan bis zum sofortigen Abbruch bei überraschenden Kreditkartenformularen. Wer diese Schritte im Alltag verankert, reduziert das Risiko spürbar, selbst wenn die Täter weiterhin versuchen, das Bezahlen an Parkuhren mit gefälschten Aufklebern in eine Betrugskette zu verwandeln.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Gefälschte QR-Codes an Parkuhren: Polizei warnt Autofahrer in der Schweiz" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Gefälschte QR-Codes an Parkuhren: Polizei warnt Autofahrer in der Schweiz" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Gefälschte QR-Codes an Parkuhren: Polizei warnt Autofahrer in der Schweiz« bei Google Deutschland suchen, bei Bing oder Google News!