
LONDON (IT BOLTWISE) – Eine Schwachstelle in der Bitcoin-Wallet Electrum erlaubt es kompromittierten Servern, als „pending“ gemeldete Transaktionen durch gefälschte Varianten zu ersetzen. Der Angriff macht aus einer scheinbar normalen Erhöhung der Transaktionsgebühr per Replace-by-Fee eine Freigabe an den Angreifer. Betroffen sind vor allem Nutzer, die Electrum mit nicht vertrauenswürdigen Servern betreiben. Die Entwickler empfehlen ein Upgrade auf Electrum 4.8.3 und vor dem Signieren genaue Prüfung von Empfängeradresse und Betrag.
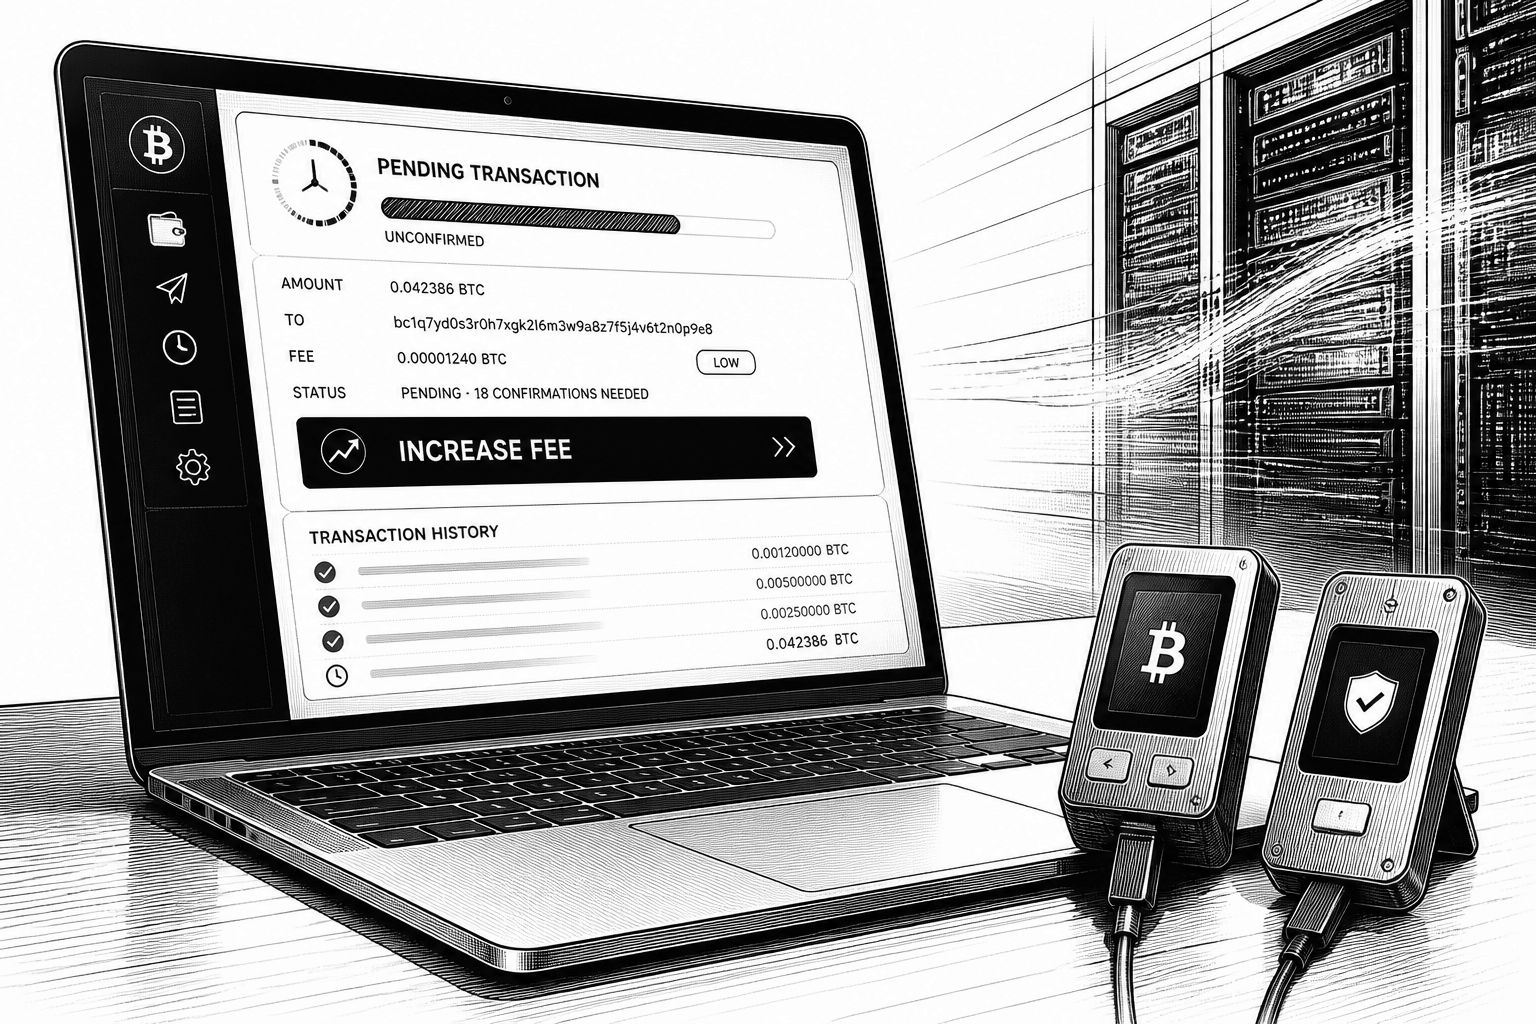
Electrum gehört zu den langlebigen Bitcoin-Wallets, und genau diese Erfahrung zeigt sich jetzt in einer heiklen Detailfalle: Laut den Entwicklern konnte eine Kombination aus unsicheren Servern und einer bestimmten Wallet-Logik Nutzern beim „Speed-up“ unbestätigter Zahlungen Geld entziehen. Der Kern des Problems liegt nicht in der Verschlüsselung der Wallet selbst, sondern in der Vertrauensannahme gegenüber externen Servern, die Transaktionshistorien liefern und Zahlungen ins Bitcoin-Netzwerk einreichen. Wenn diese Server kompromittiert sind, können sie dem Client eine Transaktionsansicht präsentieren, die nicht zur tatsächlich versendeten Grundlage passt.
Technisch betrachtet hängt Electrum damit an einer typischen Architekturfrage im Bitcoin-Ökosystem: Im Gegensatz zu einer vollständigen Node greift die Wallet auf fremde Server zu, um den Status von Transaktionen zu ermitteln und ausstehenden Verlauf zu rekonstruieren. Vor dem Fix prüfte Electrum die Signaturen für relevante unbestätigte Vorgänge nicht ausreichend, wenn diese aus der Serverantwort als „pending“ auftauchten. Ein Angreifer mit Kontrolle über einen solchen Server konnte eine aus Nutzersicht „abgewickelte“ Zahlung früh abfangen, in der Wallet-Historie durch eine gefälschte Transaktion ersetzen und den Coinflow so umlenken, dass die aus Nutzersicht resultierende Signaturprüfung nicht anschlug. Das Ergebnis: Die Wallet stellte die gefälschte Zahlung weiterhin als ausstehend dar, sodass der Nutzer eine falsche Situation als bloßes Warten interpretierte.
Die eigentliche Eskalation erfolgt dann über eine Bitcoin-eigene Funktion: Replace-by-Fee (RBF) erlaubt es, eine unbestätigte Transaktion durch eine Ersatzvariante mit höherer Gebühr zu ersetzen, um Miner schneller zur Aufnahme zu bewegen. Genau hier wurde die gefälschte Pending-Transaktion zum Trojaner. Wählt ein Nutzer in Electrum RBF, nimmt die Wallet das dargestellte „pending“-Objekt als Grundlage und signiert eine gültige Ersatztransaktion. Damit kann sie unabsichtlich die Kontrolle an den Angreifer übergeben, weil die gefälschte Historieneintragung bereits auf eine Empfängeradresse hinauslief, die der Angreifer steuert. In einem berichteten Fall soll die manipulierte Transaktion sogar ohne Gebühr erschienen sein, was das „Steckenbleiben“-Gefühl weiter verstärken konnte.
Besonders auffällig in den Berichten ist zudem die Bedienung des „Sichtbarkeitsfensters“: Laut den Entwicklern generierten Angreifer Empfängeradressen, deren letzte vier Zeichen mit dem legitimen Ziel übereinstimmen. Diese Art partieller Übereinstimmung erschwert das schnelle Plausibilitätschecking, das viele Nutzer vor dem Signieren durch einen kurzen Blick auf die relevanten Endzeichen durchführen. In den ersten beiden gemeldeten Fällen betraf die Schwachstelle unterschiedliche Wallet-Setups: Ein Bericht vom 11. Oktober schildert eine 2-von-3-Multisignature-Wallet, die zwei Trezor-Hardwaregeräte verwendete. Der Nutzer habe die korrekte Zahlung auf beiden Geräten geprüft, sei jedoch später auf eine andere ausgehende Transaktion in der Historie gestoßen, die er nicht als Verlust meldete. Der zweite Bericht vom 18. Oktober beschreibt den Fall, in dem der Nutzer die Gebühr für die ersetzte Transaktion angehoben habe und dabei Geld verloren habe; die Entwickler haben weder die gestohlene Summe noch die Identität der böswilligen Server offengelegt.
Als Gegenmaßnahme hat Electrum inzwischen Version 4.8.3 veröffentlicht, datiert auf den 24. Oktober. Die Aktualisierung ergänzt laut den Entwicklern Signaturprüfungen für unbestätigte Transaktionen, die Coins aus der eigenen Wallet-Ausgabe ausgeben. Damit soll verhindert werden, dass die Wallet eine aus Serverantworten rekonstruierte Pending-Transaktion als gültige Grundlage akzeptiert, wenn die Signaturprüfung nicht konsistent ist. Wichtig ist dabei der zweite Teil der Risikominderung: Auch nach dem Fix gilt, dass die konkrete Serverkette eine Rolle spielt. Die Entwickler betonen, dass Nutzer, die nur mit vertrauenswürdigen Servern verbunden sind, einschließlich eines eigenen Servers, nicht von dem beschriebenen Angriffsszenario betroffen gewesen sein sollen.
Für Teams und Self-Hosted-Setups ergibt sich daraus eine klare Best Practices-Denkrichtung: Sicherheit entsteht nicht nur durch „Wallet-Code“, sondern ebenso durch die Vertrauensgrenzen rund um Transport, Zustandsabgleich und Statusdarstellung. Wer Electrum in produktionsnahen Prozessen nutzt, sollte daher das Upgrade zeitnah einplanen und die manuelle Prüfdisziplin erhöhen – insbesondere bei RBF-Aktionen, bei denen aus „ausstehend“ schnell „signierbar“ wird. Darüber hinaus lohnt sich ein nüchterner Blick auf die Systemarchitektur: Je weniger ein Client auf fremde Statuslieferanten angewiesen ist, desto kleiner wird die Angriffsfläche. Der Vorfall zeigt damit auch, wie schnell eine lokale Nutzerhandlung an einer scheinbar harmlosen UI-Entscheidung (Gebühr erhöhen, Transaktion beschleunigen) in einen Ketteneffekt übergehen kann, wenn die zugrunde liegenden Daten nicht vertrauenswürdig sind.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Electrum-Bug: Falsche Pending-Transaktionen führen bei Replace-by-Fee zum Diebstahl" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Electrum-Bug: Falsche Pending-Transaktionen führen bei Replace-by-Fee zum Diebstahl" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Electrum-Bug: Falsche Pending-Transaktionen führen bei Replace-by-Fee zum Diebstahl« bei Google Deutschland suchen, bei Bing oder Google News!