
LONDON (IT BOLTWISE) – Eine weit vor dem Patch durchgesickerte KI-Entdeckung zu einer kritischen PHP-Schwachstelle hat gezeigt, wie schnell sich Sicherheitslagen drehen können. Gleichzeitig wächst in der Branche die Sorge, dass KI Fortschritte in der Kryptografie nicht nur beschleunigt, sondern Sicherheitsannahmen grundsätzlich infrage stellt. Tyler Cowen ordnet das als ein mögliches Muster ein: kurzfristige Härtung mit Patches – langfristig aber neue Angriffsflächen. Besonders Krypto-Systeme stehen dabei im Fokus, weil sie für E-Mail, Online-Zahlungen und Kontozugänge das Fundament bilden.
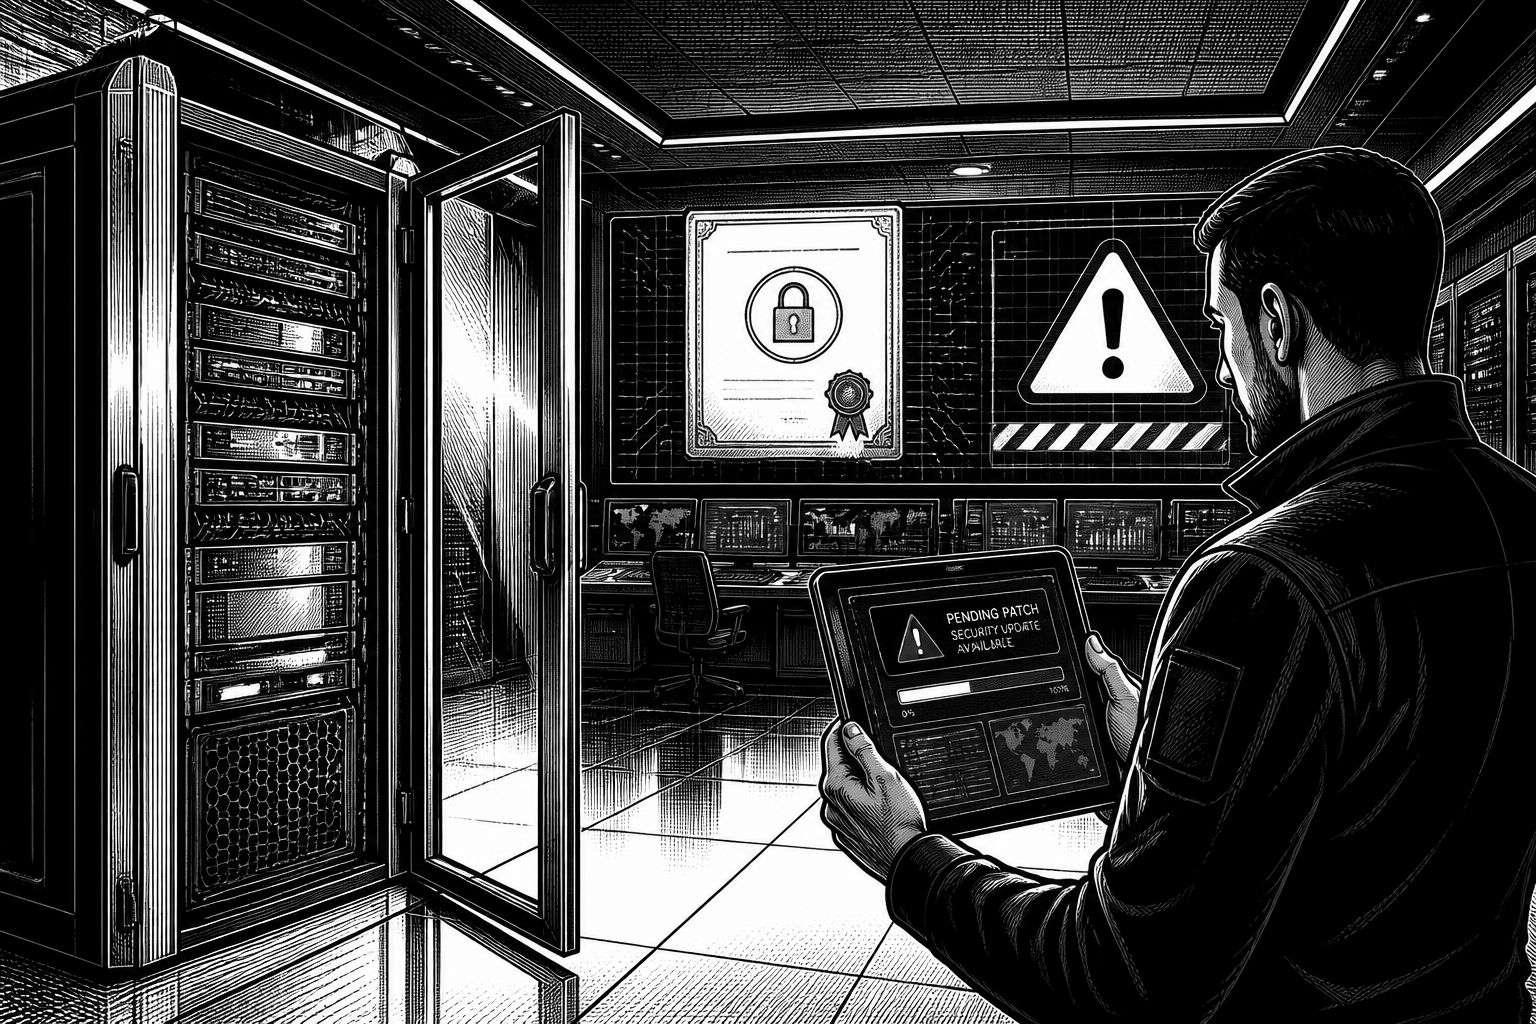
Letzte Woche hat sich ein Muster gezeigt, das in der IT-Sicherheit längst beachtet wird, aber selten so anschaulich auf den Alltag durchschlägt: Nachrichten über eine KI-gestützte Entdeckung einer kritischen Schwachstelle in PHP tauchten auf, bevor der eigentliche Fix verfügbar war. Der Effekt war unmittelbar – viele Systeme mussten kurzfristig reagieren, weil Angreifer nicht erst auf den Patch warten, sondern zuerst die Gelegenheit nutzen. Für Betreiber älterer Websites war die Lage besonders ungünstig: Wenn die notwendigen Änderungen nicht fristgerecht oder nur teilweise umgesetzt werden, können Seiten dauerhaft in einen funktionsgestörten Zustand geraten. Sogar Regierungen gingen in solchen Phasen zeitweise den Schritt, die eigenen Online-Angebote offline zu nehmen, um die Angriffsfläche zu reduzieren.
Die eigentliche Brisanz liegt dabei weniger im konkreten PHP-Fall als im Zusammenspiel aus Geschwindigkeit, Koordination und menschlicher Reaktionsfähigkeit. Sobald eine kritische Lücke bekannt wird, entscheidet sich die praktische Sicherheit nicht nur an der Stärke des Codes, sondern auch daran, wie schnell Teams Patches testen, ausrollen und dabei Abhängigkeiten berücksichtigen. Genau diese Kette kann durch Zeitdruck reißen: Ein Fix ist zwar vorhanden, aber die Produktivumgebung erfordert Freigaben, Kompatibilitätschecks und gegebenenfalls eine länger dauernde Umstellung in der Anwendungsschicht. Wenn dann parallel Meldungen über weitere Schwachstellen kursieren, verschiebt sich der Aufwand von der strategischen Härtung hin zum reaktiven Notbetrieb. Cowen nimmt diesen Punkt sinnhaltig auf, indem er die kurzfristige Überlebensfähigkeit des „aktuellen“ Ereignisses anerkennt, aber das nächste Problem in den Vordergrund stellt.
Auch in der Kryptografie zeigt sich ein ähnlicher Konflikt zwischen zwei Zeitskalen. Auf der einen Seite werden Sicherheitsprotokolle so entworfen, dass sie auch dann robust bleiben, wenn klassische Rechenangriffe praktisch kaum umsetzbar sind. Auf der anderen Seite können neue KI-Fähigkeiten den Suchraum für Angriffe verändern: Wenn KI-Modelle Muster schneller erkennen oder neue Lösungswege finden, kann das die Annahmen berühren, auf denen Verschlüsselung und Signaturen basieren. In der Diskussion, die Cowen aufgreift, geht es dabei nicht um eine einzelne Methode, sondern um die generelle Sorge, dass Durchbrüche in der Kryptografie künftig „die Tür aufstoßen“ könnten – im schlimmsten Fall nicht nur für einzelne Dienste, sondern potenziell für ganze Sicherheitsarchitekturen. Der Kern dieser Angst: E-Mail, Online-Transaktionen und Bankzugriffe hängen in der Praxis stark davon ab, dass bestimmte mathematische Probleme für Angreifer teuer bleiben.
Dass das Thema gerade jetzt „live“ wirkt, hat auch mit den öffentlichen Debatten um verschiedene kryptografische Ansätze zu tun. Im Umfeld der Diskussion werden Systeme erwähnt, die lange als besonders schwer angreifbar galten, etwa Gitterkryptografie („lattice cryptography“). Ebenso werden Schlagzeilen zu KI-Modellen aufgegriffen, die angeblich besonders komplexe Krypto-Probleme in sehr kurzer Zeit knacken konnten. Wichtig ist: Solche Aussagen sind in der Regel Teil einer breiteren Debatte und nicht automatisch ein Beleg dafür, dass reale Schutzsysteme sofort brechen. Trotzdem verändert schon die Existenz neuer Trainings- und Suchtechniken die Komfortzone vieler Organisationen: Selbst wenn ein konkreter Proof oder eine Einzelaufgabe nicht 1:1 in eine Angriffsmethode gegen Produktionssysteme übersetzbar ist, erhöht sich der Druck auf Risikoanalysen, Migrationspläne und die Wahl künftiger Algorithmen.
Technisch betrachtet verschiebt KI damit die Maßstäbe von „Sicherheit durch Komplexität“ hin zu „Sicherheit durch kontinuierliches Monitoring der Angreiferfähigkeiten“. In vielen Umgebungen ist Kryptografie zwar standardisiert, aber die tatsächliche Sicherheitsqualität hängt zusätzlich von Implementierungen, Schlüsselmanagement, Protokollvarianten und Betriebsparametern ab. Eine KI, die Schwachstellen in Software gefunden hat, kann analog auch in der Kryptografie nach effektiven Strategien suchen – etwa durch heuristische Annäherungen an Problemstrukturen oder durch Beschleunigung bestimmter Vorberechnungen. Für Unternehmen heißt das: Es reicht nicht, einmalig eine robuste Suite festzulegen und dann über Jahre „durchzuschlafen“. Stattdessen müssen Teams ihre Migrationsfähigkeit verbessern, etwa indem sie Abhängigkeiten in Anwendungen inventarisieren, Kryptografie-Bibliotheken regelmäßig aktualisieren und die Auswirkungen von Algorithmuswechseln auf Infrastruktur und Compliance sauber planen.
Der Markt reagiert typischerweise mit drei Bewegungen, die sich in solchen Debatten überlappen. Erstens entstehen stärker nachgefragte Dienstleistungen rund um Incident Response und Patch-Management, weil die Zeit zwischen Entdeckung, Veröffentlichung und flächigem Ausnutzen kritischer Lücken immer kleiner wird. Zweitens wächst das Interesse an Krypto-Agilität: Systeme sollen so gebaut sein, dass sie neue Verfahren integrieren können, ohne dass ein kompletter Austausch der Plattform nötig ist. Drittens rücken Schulung und Prozessdisziplin zurück ins Zentrum, weil KI die technische Komplexität nur teilweise abkürzt – Koordination bleibt menschliche Kernarbeit. Wenn Cowens Einordnung stimmt, wird aus dem „Überleben“ des aktuellen Vorfalls ein wiederkehrendes Thema: Organisationen müssen lernen, in kurzen Zyklen zu reagieren, während parallel die langfristige Sicherheit der Grundlagen immer wieder neu bewertet werden muss.
Für Entscheider ergibt sich daraus ein pragmatischer Handlungsrahmen. Bei bestehenden Web-Stacks sollten Patchprozesse nicht nur „schnell“, sondern auch zuverlässig im Sinne von Testbarkeit und Rollback-Strategien gestaltet sein, damit Zeitdruck nicht in Dauerstillstand mündet. Bei Kryptografie-Prozessen lohnt es sich, Migrationspfade konkret durchzuspielen: Welche Systeme müssen wann umgestellt werden, welche Schnittstellen sind betroffen und wie wird Schlüsselrotation operationalisiert? Daneben ist es sinnvoll, öffentlich diskutierte Fortschritte nicht nur als Schlagzeile zu behandeln, sondern als Trigger für technische Checks in der eigenen Umgebung. Der eigentliche Punkt hinter Cowens Argumentation ist nämlich nicht Panik – sondern die Einsicht, dass KI sowohl Angriffe als auch Verteidigungsgeschwindigkeit verändert. Wer nur auf den nächsten Patch setzt, könnte langfristig zu spät an der richtigen Stelle aufrüsten.
Damit bleibt die Frage offen, die aus Sicherheits- und Geschäftslogik gleichermaßen folgt: Wie misst man „Sicherheitsabstand“ zu einem potenziellen Krypto-Durchbruch, wenn die Zeit von Forschung bis Umsetzung immer kürzer wird? Genau hier wird Krypto-Engineering mit Governance-Prozessen verbunden: durch regelmäßige Aktualisierung von Bedrohungsmodellen, durch belastbare Übergangsarchitekturen und durch Entscheidungen, die auch dann Bestand haben, wenn nächste KI-generierte Erkenntnisse wieder das Tempo erhöhen. Cowen betont im Kern das Fortbestehen zukünftiger Risiken – und liefert damit eine strategische Lesart des Geschehens: Nicht jeder einzelne Vorfall beendet die digitale Welt. Aber die wiederkehrende Beschleunigung macht aus Sicherheit eine fortlaufende Ingenieuraufgabe, nicht einen einmal abgeschlossenen Zustand.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "KI-Entdeckungen in der Kryptografie: Wie sie Sicherheitsmodelle unter Druck setzen" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "KI-Entdeckungen in der Kryptografie: Wie sie Sicherheitsmodelle unter Druck setzen" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »KI-Entdeckungen in der Kryptografie: Wie sie Sicherheitsmodelle unter Druck setzen« bei Google Deutschland suchen, bei Bing oder Google News!