
NÜRNBERG / LONDON (IT BOLTWISE) – Auf der it-sa 2026 rückt Resilienz im Ernstfall in den Mittelpunkt, weil Backups die Wiederherstellung nicht automatisch garantieren. Laut Veeam konnten nur 28 Prozent der ransomware-betroffenen Organisationen ihre Daten vollständig zurückholen. Anbieter zeigen auf Messen, wie unveränderbare Speicherformate, getrennte Wiederanlaufumgebungen und getestete Wiederherstellungsprozesse zusammenwirken müssen. Gleichzeitig wird in Software-as-a-Service-Umgebungen sichtbar, wie Cloud-Bestände gegen Manipulationen abgesichert und Datenexpositionen gemessen werden.
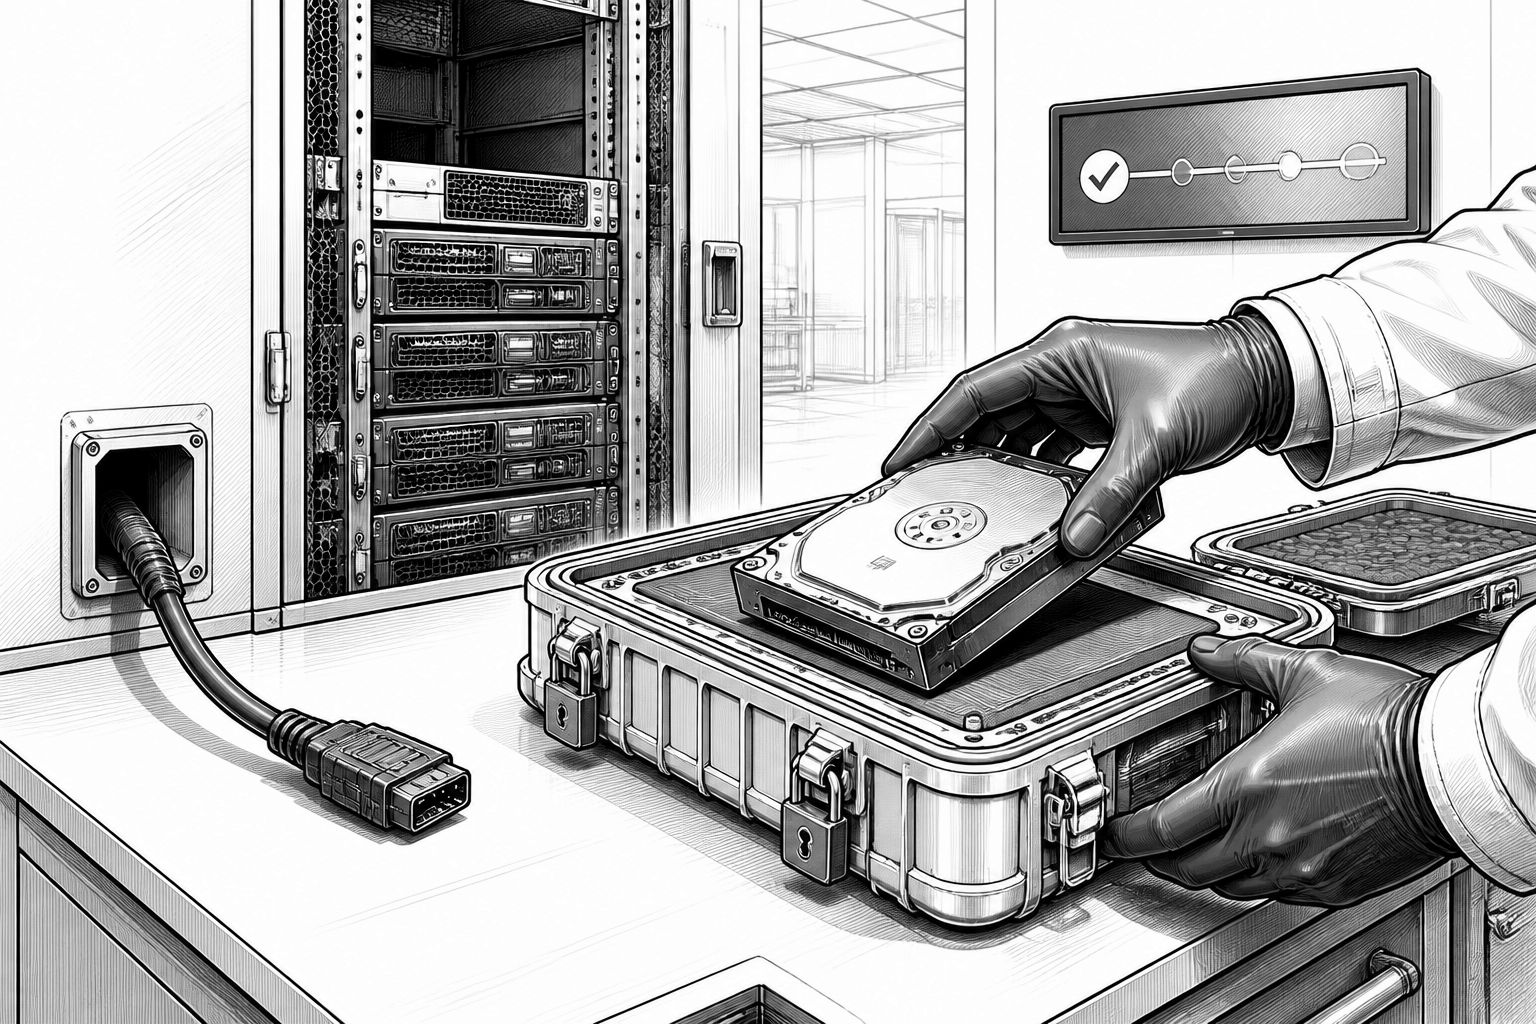
Ransomware trifft Unternehmen längst nicht mehr nur als kurzfristige IT-Störung, sondern als Angriff auf die Wiederanlauffähigkeit ganzer Geschäftsprozesse. Genau deshalb verschiebt sich der Fokus von der reinen Datensicherung hin zur Frage, ob Daten im Worst Case auch tatsächlich wiederherstellbar sind. Vor diesem Hintergrund stehen auf der it-sa 2026 in Nürnberg moderne Sicherheitskonzepte zur Datensicherung besonders im Blickpunkt, auch weil neben der Bedrohungslage verschärfte regulatorische Erwartungen wie NIS-2 und DORA die Anforderungen an Nachweisbarkeit und Wirksamkeit erhöhen. Der Kernpunkt aus der Praxis: Eine Kopie auf Band, Festplatte oder in der Cloud ist nur dann ein Schutzfaktor, wenn der Weg zurück in den produktiven Betrieb zuverlässig, getestet und gegen Manipulation abgesichert ist.
Technisch wird damit eine neue Logik relevant: „unveränderbar“ meint nicht nur ein Speicherkonzept mit Write-Once-ähnlichen Eigenschaften, sondern vor allem die Beherrschung der Angriffsfläche rund um Backup-Produktionssysteme und Wiederanlauf. Auf der Messe demonstriert der Datensicherungsspezialist SEP Konzepte für Cyber-Resilienz über unveränderbare Backups sowie hybride Sicherungsmodelle, die On-Premises- und Cloud-Umgebungen zusammenführen sollen. Ergänzend wird ein Fachvortrag am 29. Oktober im Messeforum angekündigt, was die praktische Ausrichtung der Themen unterstreicht: Resilienz ist in dieser Lesart kein isoliertes Feature, sondern ein Zusammenspiel aus Datenformaten, Betriebsabläufen und Trennmechanismen zwischen produktiven Systemen und Wiederherstellung. Daneben adressiert die Branche spezifische Risiken in Software-as-a-Service-Umgebungen, wo Rechte, Bereitstellungsketten und Datenzugriffe anders verlaufen als in klassischen Rechenzentrumslandschaften.
In diesem Kontext ordnet sich auch ein konkreter Produktfokus ein: Für Microsoft 365 stellt Commvault in Halle 6 Funktionserweiterungen vor, einschließlich Threat Scan und Data Posture 360. Beide Bausteine zielen darauf, Cloud-Bestände auf Manipulationen zu prüfen und sensible Datenexpositionen sichtbar zu machen. Für Data Posture 360 ist ein Early Access in den kommenden Wochen vorgesehen, die allgemeine Markteinführung soll Anfang 2027 folgen. Wichtig ist dabei weniger der Veröffentlichungszeitpunkt als die Richtung: Sicherheitsteams wollen nicht nur Backup-Kopien verwalten, sondern auch verstehen, ob und wie sich Inhalte in Cloud-Umgebungen verändern oder missbräuchlich verschieben lassen. Das ist insbesondere dann entscheidend, wenn Ransomware nicht ausschließlich verschlüsselt, sondern auch Datenbestände verändert oder Exfiltration begünstigt.
Die Diskrepanz zwischen Datenspeicherung und Wiederherstellbarkeit zeigt sich in Zahlen, die in der Diskussion um Resilienz immer wieder herangezogen werden: Der Data Trust and Resilience Report 2026 von Veeam berichtet, dass zwar 90 Prozent der befragten Sicherheitsverantwortlichen zuversichtlich sind, Wiederanlaufzeiten einhalten zu können, aber lediglich 28 Prozent der von Ransomware betroffenen Organisationen ihre Daten vollständig wiederherstellen konnten. Diese Lücke lässt sich häufig technisch erklären: Wiederherstellung klappt in Planszenarien, bricht jedoch im Ernstfall durch fehlende Integritätschecks, unzureichend getestete Wiederanlaufwege oder organisatorische Reibungspunkte weg. Hinzu kommen Grenzen rein unveränderbarer Speicherformate: Sie schützen nicht zwangsläufig vor Löschungen über kompromittierte Administratorenkonten. Genau deshalb betonen Anbieter und Fachberichte, dass isolierte Wiederherstellungsumgebungen und zusätzliche Autorisierungsebenen nötig sind, um Angriffe auf das Kontrollsystem der Sicherung zu erschweren.
Auch der Global Enterprise Cyber Resilience Report 2026 von QNAP verweist auf typische Schwachstellen: Zwar verfügen 83 Prozent der befragten Organisationen über Offsite-Backups, doch bei fast der Hälfte bleiben diese Systeme dauerhaft mit dem Unternehmensnetzwerk verbunden. Das widerspricht dem Grundgedanken der Trennung, weil ein erfolgreicher Zugriff im Produktivnetz die Chance erhöht, dass auch Sicherungen erreichbar bleiben. Rund ein Viertel der Organisationen schützt Kernspeichersysteme zudem nur mit einfachen Passwörtern ab, was die Integrität der Bestände zusätzlich gefährdet. Für Entscheider übersetzt sich das in eine klare Konsequenz: Resilienz beginnt nicht erst bei der Wiederherstellung selbst, sondern bei der Frage, wie getrennt Backup- und Produktionszugriffe tatsächlich umgesetzt sind und wie streng Zugriffe kontrolliert werden.
Damit wird der nächste Baustein greifbar: Wiederanlauf braucht definierte Betriebsabläufe. Matt Riley von Sharp Europe verweist auf sieben Kernschritte, um Betriebe nach Zwischenfällen handlungsfähig zu halten. Dazu gehören neben einer Business-Impact-Analyse zur Bestimmung kritischer Abhängigkeiten klare Wiederherstellungsprioritäten, feste Entscheidungswege, vorbereitete Ausweichlösungen und ein Kommunikationsplan, der an Meldepflichten angepasst ist. Entscheidend ist außerdem die regelmäßige Überprüfung der Disaster-Recovery-Strategie, weil nur so erfahrbar wird, ob Tabellen, Abhängigkeiten und Recovery-Zeiten im Betrieb wirklich funktionieren. Genau in diese Lücke treten viele Organisationen, gerade im Mittelstand: Eine Untersuchung des Schweizer Bundesamts für Cybersicherheit (BACS) nennt als Ergebnis, dass lediglich jedes vierte Schweizer KMU die Wiederherstellung aus vorhandenen Datensicherungen praktisch überprüft. In Deutschland verzeichnete die Transferstelle Cybersicherheit im Mittelstand in ihrem Lagebericht vom Oktober 2026 einen kontinuierlichen Anstieg von Ransomware-Angriffen auf mittelständische Betriebe; gleichzeitig bewerten zwar rund 81 Prozent der teilnehmenden Betriebe ihr Backup-Management mit zufriedenstellenden Noten, doch methodische Kontrollen sind offenbar oft nicht ausgereift.
Auch Behörden im EU-Umfeld betonen im Cybersicherheitsmonat, dass externe, isolierte Medien und regelmäßige Rücksicherungsprüfungen unverzichtbare Elemente einer wirksamen Schutzstrategie bleiben. Ergänzend unterstreichen Dominik Kremers und Benjamin Tiggemann von NetCologne Business, dass echte Resilienz unveränderbare, physisch oder logisch vom Produktivnetz getrennte Sicherungen sowie getestete Incident-Response-Abläufe voraussetzt. Dazu kommt der organisatorisch-technische Teil: die digitale Angriffsfläche präzise zu kennen und Abhängigkeiten bei Cloud-Anbietern über hybride Architekturen gezielt zu steuern. Für Unternehmen heißt das auch, die eigenen KI- und Automatisierungsanforderungen stärker mit Sicherheitspraktiken zu verknüpfen, statt sie isoliert zu behandeln, weil moderne Systeme Angriffsflächen laufend verändern.
Praktisch bedeutet das für die Planung im nächsten Quartal: Teams sollten Recovery nicht nur „abschätzen“, sondern über wiederkehrende Tests in belastbare Abläufe überführen. So lässt sich die Kluft zwischen dem Gefühl, Wiederanlaufzeiten einhalten zu können, und der tatsächlichen Fähigkeit zur vollständigen Rücksicherung reduzieren. Wer auf der it-sa 2026 genauer hinschaut, bekommt dafür ein konsistentes Bild: Unveränderbare Backups, getrennte Wiederanlaufumgebungen, Rechtekonzepte gegen kompromittierte Konten sowie Cloud-Transparenz durch Security-Scans wirken zusammen – und nur als Gesamtpaket steigt die Chance, nach einem Angriff wieder handlungsfähig zu sein.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Ransomware-Resilienz auf der it-sa: Warum Backups allein nicht reichen" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Ransomware-Resilienz auf der it-sa: Warum Backups allein nicht reichen" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Ransomware-Resilienz auf der it-sa: Warum Backups allein nicht reichen« bei Google Deutschland suchen, bei Bing oder Google News!