
BERLIN / LONDON (IT BOLTWISE) – Das Bundeskabinett hat zwei Verordnungen beschlossen, mit denen Sicherheitsüberprüfungen auf Betreiber kritischer Infrastrukturen ausgeweitet werden. Damit sollen Risiken durch Innentäter bei Sabotage und Spionage gesenkt werden. Betroffen sind unter anderem Teile der Energierückkehr nach Netzausfällen und große Wasserwerke. Vorgesehen sind zudem strengere Prüfungen für das Personal, das beim Modularen Warnsystem MoWaS Warnmeldungen verbreitet.
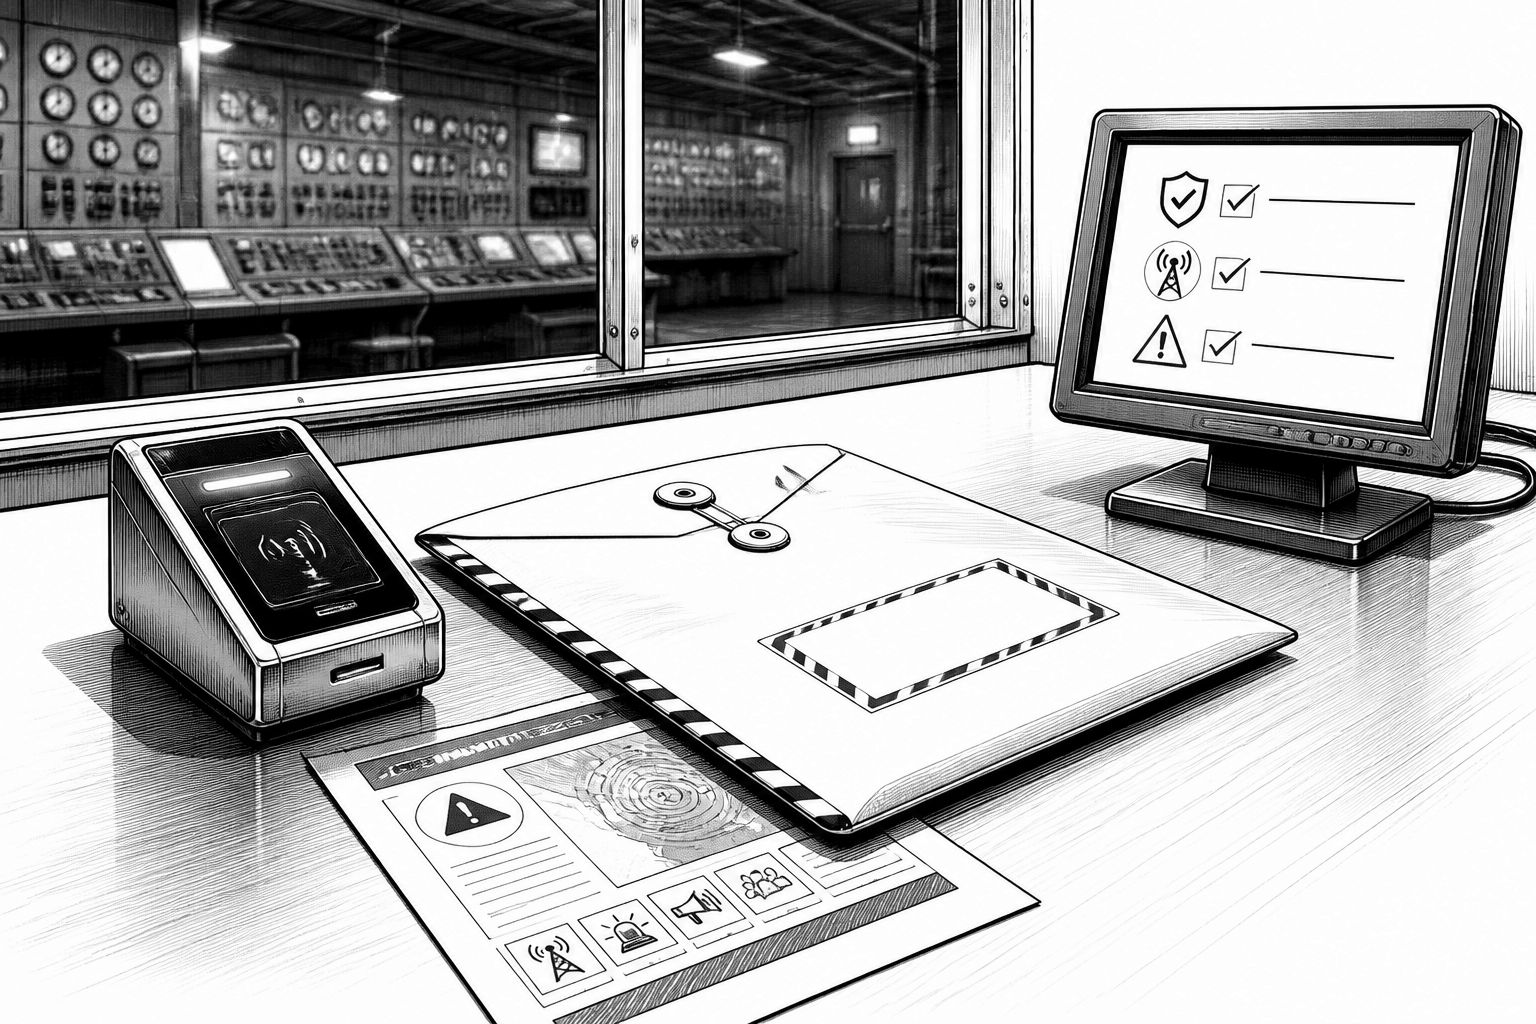
Mit den neu beschlossenen Verordnungen verschiebt die Bundesregierung den Schwerpunkt der KRITIS-Sicherheit hin zu einem deutlich härteren Blick auf die beteiligten Personen. Im Kern geht es um Sicherheitsüberprüfungen, die für Betreiber kritischer Infrastrukturen stärker greifen sollen – insbesondere, wenn Innentäter als Ursache für Sabotage oder Spionage in Betracht kommen. Das Bundeskabinett tagte dazu in Berlin unter der Leitung von Vizekanzler Olaf Scholz’ Kabinettskollegen? (Hinweis: im Text genannt ist Vizekanzler Klingbeil), wobei Kanzler Merz wegen einer Asienreise nicht anwesend war. Der politische Ansatz ist dabei weniger eine neue Technik als eine erweiterte Zugriffskontrolle auf Rollen und Vertrauensstellungen innerhalb von Einrichtungen, die im Krisenfall Versorgungssysteme am Laufen halten.
Die Entwürfe kommen aus dem Bundesministerium des Innern. Als zentrale Begründung wird eine gestiegene Gefahr hybrider Angriffe genannt, die vor allem seit 2022 zugenommen habe. Bundesinnenminister Alexander Dobrindt ordnet diese Entwicklung als „reale Gefahr“ für die Sicherheit Deutschlands ein. Für Unternehmen und Betreiber bedeutet das: Es reicht nicht, das technische System gegen bekannte Schwachstellen abzusichern, wenn die Bedrohung auch über Zugänge, Berechtigungen und interne Kommunikationswege laufen kann. Praktisch ist der neue Fokus vor allem dort spürbar, wo kritische Prozesse ohne längere Anlaufzeiten weiterlaufen müssen – etwa nach einem Totalausfall oder bei der Steuerung großer Versorgungsnetze.
Welche Bereiche künftig in den Regelungsrahmen fallen, wird in der Meldung konkret beschrieben. Dazu zählen erstens Betreiber von Anlagen, die das Stromnetz nach einem Totalausfall wieder hochfahren. Zweitens werden digitale Energiesysteme mit einer Leistung von mehr als 3 GW adressiert – ein Bereich, in dem KI-gestützte Optimierungen, Leitstand-Software und Schnittstellen zwischen IT und OT typischerweise eng verzahnt sind. Drittens nennt die Bundesregierung große Wasserwerke mit einer Förderung von mindestens 22 Mio. m³ Trinkwasser pro Jahr. Viertens betrifft es Steuerzentralen größerer Talsperren. Ergänzend werden auch an das Gasnetz angeschlossene LNG-Terminals einbezogen. Für die Betreiberlandschaft ist diese Aufzählung ein Signal: Der Gesetzgeber definiert KRITIS künftig stärker über Funktionskritikalität und Skalierung, nicht nur über klassische Branchenkategorien.
Damit verbunden ist die Frage, wie die neue Personensicherheitslogik mit der operativen Realität zusammenpasst. Laut Vorhaben erfolgt die Überprüfung von Mitarbeitenden grundsätzlich nur mit deren Zustimmung. Das Verfahren wird dabei durch das Bundesamt für Verfassungsschutz mitgetragen. Rechtlich werden drei Prüstufen beschrieben: Stufe 1 für „vertraulich“, Stufe 2 für „geheim“ – wobei auch der Lebenspartner einbezogen wird – und Stufe 3 für „streng geheim“, die umfangreichere Sicherheitsermittlungen auslöst. Gerade die Staffelung ist entscheidend: Sie erzeugt eine differenzierte Risikomatrix, wirkt aber im Betrieb wie ein zusätzlicher Prozess im HR- und Sicherheitsbetrieb. In der Praxis bedeutet das für KRITIS-Organisationen, dass Rollenbeschreibungen, Berechtigungsmodelle und die Zeitpläne für Onboarding, Versetzung und Projektzuschläge eng an die Prüfzyklen gekoppelt werden müssen.
Auch die finanziellen Effekte werden beziffert. Das Bundesinnenministerium nennt jährliche Mehraufwände für das Bundesamt für Verfassungsschutz in Höhe von 472.000 Euro. Diese sollen durch vier neue Stellen entstehen; dazu kommen einmalige Sachkosten von 4.000 Euro. Für viele Betreiber ist das zwar zunächst eine staatliche Kostenseite, in der Gesamtbilanz wirken die Maßnahmen jedoch indirekt: Wo mehr Personen in prüfpflichtige Rollen rutschen, entstehen Aufwände in Dokumentation, Prozesssteuerung und im Sicherheitsmanagement. Zugleich wird die Wirtschaftlichkeit als Argument adressiert: Unternehmen sollen Sicherheitsanforderungen „ohne hohe Zusatzkosten“ erfüllen können, indem sie die IT-Sicherheit heute proaktiv stärken und bestehende Sicherheitslücken schließen. Diese Perspektive zielt auf Prävention statt nachträgliche Reaktion, denn eine Sicherheitsüberprüfung ist nur ein Baustein – wirksam wird sie zusammen mit konsequenter Zugriffskontrolle, Monitoring und sicherer Segmentierung von Systemen.
Ein zweiter Entwurf zielt zudem auf das Modulare Warnsystem MoWaS. Hier sieht die Neuregelung vor, das technische Personal der Landesrundfunkanstalten zu überprüfen, das an der Verbreitung von MoWaS-Warnmeldungen beteiligt ist. Das Ministerium geht in diesem Bereich von rund 50 Fällen aus. Damit wird die öffentliche Alarmierung selbst als KRITIS-nahes Element behandelt: Wenn Warnmeldungen ausfallen, verzögert werden oder manipuliert in die Verbreitung gelangen, entsteht ein gesellschaftlicher Schaden, der nicht nur technisch, sondern auch kommunikativ und organisatorisch entsteht. Der MoWaS-Baustein ist daher weniger „Cybersecurity für Rechenzentren“, sondern eher ein Qualitätsmerkmal für die Resilienz im Bevölkerungsschutz.
Politisch gab es bereits früh Kritik aus der Opposition. Jan Krampe von der Partei Die Linke äußerte, Sicherheitsüberprüfungen nach dem Sicherheitsüberprüfungsgesetz seien unpraktikabel. Er verwies insbesondere auf die Gefahr, dass Beschäftigte mit familiären Verbindungen zu Staaten wie Russland, Iran, Kuba oder Vietnam pauschal als Sicherheitsgefährdung eingestuft werden könnten. Seine Fraktion lehnt einen solchen Generalverdacht ab. Außerdem forderte er den Bundesinnenminister auf, stattdessen das bereits seit Monaten in Kraft befindliche KRITIS-Dachgesetz mit Leben zu füllen. Aus Sicht der Opposition ließen die entscheidenden Verordnungen für verbindliche Schutzstandards weiter auf sich warten, obwohl Unternehmen klare Vorgaben und ausreichende Investitionen bräuchten. Für die Praxis ergibt sich daraus eine zweite Ebene: Neben der technischen Umsetzung bleibt die Erwartung an Planungssicherheit und konkrete Standards ein zentraler Faktor für Akzeptanz und Umsetzungsfähigkeit.
Für Betreiber folgt daraus vor allem ein Handlungsdruck im Sicherheits- und Compliance-Engineering. Die Maßnahmen zwingen KRITIS-Organisationen, ihre internen Zuständigkeitsmodelle so zu strukturieren, dass sicherheitsrelevante Rollen eindeutig identifizierbar sind und die Prozesse für Zustimmung, Einstufung und Prüffolgezeiten planbar bleiben. Gleichzeitig muss die IT-Sicherheit so ausgerichtet sein, dass ein Vertrauensentzug oder ein späterer Prüfstatus nicht den Betrieb gefährdet: Redundanz, Rollenbasiertheit und ein sauberer Trennungsschichtaufbau zwischen Management- und Produktionsumgebung sind hier die typische Antwort aus der Technik. Wer die nächsten Schritte früh organisiert, kann die neue Prüflogik als Teil eines umfassenderen Resilienzprogramms verstehen – statt sie nur als administrativen Mehraufwand zu behandeln.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "KRITIS-Sicherheit: Kabinett erweitert Sicherheitsüberprüfungen für Energie und Wasser" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "KRITIS-Sicherheit: Kabinett erweitert Sicherheitsüberprüfungen für Energie und Wasser" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »KRITIS-Sicherheit: Kabinett erweitert Sicherheitsüberprüfungen für Energie und Wasser« bei Google Deutschland suchen, bei Bing oder Google News!