




Kabinett beschließt DefenseTech-Fokus: 152 Maßnahmen für Startup- und Scaleup-Strategie
LONDON (IT BOLTWISE) – Das Bundeskabinett hat eine Startup- und Scaleup-Strategie mit 152 Einzelmaßnahmen verabschiedet, die Security- und DefenseTech stärker in den Mittelpunkt rückt. Neu ist ein geplanter Einstieg des Staates als Beteiligungsgeber im Verteidigungssektor über ein Investmentvehikel im Zukunftsfonds. Gleichzeitig sollen Ausbau von Zukunftsfonds und Deutschlandfonds zusätzlich privates Kapital mobilisieren. Für Unternehmen bedeutet das: […]
Android-Malware: 2,67 Millionen Angriffe im Q1 2026 blockiert – was Unternehmen jetzt tun
LONDON (IT BOLTWISE) – Im ersten Quartal 2026 haben mobile Schutzsysteme weltweit 2,67 Millionen Android-Malware-Angriffe blockiert und 306.000 Schadsoftware-Pakete entdeckt. Gleichzeitig zeigen mehrere Analysen, dass Angreifer zunehmend nicht nur Apps, sondern auch Android-Benutzerrechte über scheinbar harmlose Installationen aushebeln. Besonders kritisch: Schadcode kann über Barrierefreiheits-APIs Bildschirme überwachen, Screenshots erstellen und sogar SMS sowie Kontakte abgreifen. Für […]
Rheinmetall startet Pulverwerk in Aschau: 2.500 Tonnen und „Firepower“-Ausbau
ASCHAU / LONDON (IT BOLTWISE) – Rheinmetall legt in Aschau den Grundstein für eine moderne Pulverfabrik und will ab 2027 deutlich mehr Treibladungspulver produzieren. Das Projekt ist Teil einer milliardenschweren Kapazitätsoffensive, die bis 2030 stark auf Wachstum in der Munitionsfertigung ausgerichtet ist. Parallel läuft das Ausbauprogramm „Firepower“, das die Pulverproduktion kurzfristig weiter erhöhen soll. Gleichzeitig […]
BfV-Warnung: Russische Spionage trifft deutsche Rüstungs- und Cyberketten
DÜSSELDORF / LONDON (IT BOLTWISE) – Das Bundesamt für Verfassungsschutz warnt vor gezielten russischen Spionage- und Sabotageaktivitäten gegen 21 europäische Rüstungsunternehmen. Im Fokus stehen hybride Angriffe, darunter auch Phishing über den Messengerdienst Signal, um Zugänge zu stören und Produktionsgeheimnisse abzuziehen. Parallel betont die Behörde, dass nach wie vor Schutzmaßnahmen für Führungspersonal nötig sind. Gleichzeitig rückt […]
DEFA-Spy-Thriller „For Eyes Only – Streng geheim“: So streamt der MDR den DDR-Hit
LONDON (IT BOLTWISE) – Der MDR holt mit „For Eyes Only – Streng geheim“ einen selten gezeigten DEFA-Spionagefilm in die Nachtprogrammierung. Der 1963 entstandene Thriller gilt in der DDR als Publikumshit und brachte es laut Quelle bis 1973 auf rund 2,3 Millionen Kinobesucher. Inhaltlich dreht sich alles um einen scheinbar „offiziell“ registrierten Republikflüchtling, der in […]
Toyota MR2: Spionage-Sichtung eines neuen Modells im Testbetrieb
LONDON (IT BOLTWISE) – Eine neue Generation des Toyota MR2 ist offenbar erstmals im Testbetrieb gesichtet worden. Solche Prototypen-Runden geben Hinweise darauf, wie Hersteller Fahrdynamik, Aerodynamik und Alltagstauglichkeit abgleichen, bevor ein Modell überhaupt marktreif wird. Für Beobachter und potenzielle Käufer ist die Sichtung besonders deshalb relevant, weil sie die Entwicklung von einem reinen Gerücht in […]
Kennedy drängt im Senat auf „Straight Talk“: Folgen eines US-Abzugs aus Iran
LONDON (IT BOLTWISE) – In einer Anhörung vor dem Senatsausschuss für Mittel (Appropriations) fordert Senator John Kennedy von hochrangigen Militärs klare Aussagen zu den Risiken eines möglichen US-Abzugs aus dem Konflikt mit Iran. Besonders hart hakt er nach möglichen Konsequenzen für die Seestraße von Hormus. Gleichzeitig stehen die Aussagen im Kontext eines angeforderten Milliardenpakets zur […]
HollowGraph missbraucht Microsoft-365-Kalender als C2-Kanal bis 2050
LONDON (IT BOLTWISE) – Eine neue Spionage-Implant ist bekannt geworden: HollowGraph nutzt einen kompromittierten Microsoft-365-Kalender als verdeckten Befehlskanal und versteckt gestohlene Dateien als Anhänge in Ereignissen mit dem Datum 2050. Der Ansatz läuft über legitimen Microsoft-Graph-API-Traffic und tarnt sich damit gegen typische Netzwerkregeln, die an Angreifer-Ziele gekoppelt sind. Zusätzlich hält DNS-basierte Entra-ID-Login-Daten den Zugriff aufrecht […]
AIVD/MIVD warnen: IP-Kameras liefern russische Spionage-Daten entlang von Logistikrouten
LONDON (IT BOLTWISE) – Niederländische Sicherheitsdienste warnen vor systematischer Spionage über öffentlich erreichbare IP-Kameras. Laut AIVD und MIVD werden Videostreams genutzt, um Transportwege, Waffenlieferungen und Standorte ukrainischer Truppen auszuwerten. Die Angriffe laufen dabei oft ohne Zero-Day aus: entscheidend sind offengelegte Geräte, Standardzugänge, veraltete Software und fehlendes Abschotten ins öffentliche Netz. Für Betreiber heißt das vor […]
AIVD und MIVD warnen vor kompromittierten IP-Kameras bei NATO-Routen
THE HAGUE / LONDON (IT BOLTWISE) – Die niederländischen Sicherheitsdienste AIVD und MIVD warnen vor einer anhaltenden Kampagne, bei der internetfähige IP-Kameras systematisch übernommen werden. Die Angreifer nutzen die Live-Video-Feeds, um militärische Transportwege und Lieferungen nach Kyjiw zu verfolgen. In der Ukraine sollen Kamerazugriffe zudem als Grundlage für Angriffe auf ukrainische Kräfte gedient haben. Entscheidend […]
Laundry-Bear-Fall: Russischer FSB-Verdächtiger nach Thailand-Trip vor US-Gericht
PHUKET / BOSTON / LONDON (IT BOLTWISE) – Ein mutmaßlicher russischer FSB-nahe Hacker, der laut US-Akten zuvor über gestohlene Zugangsmechanismen in E-Mail-Systeme eingedrungen sein soll, steht nach seiner Festnahme in Thailand nun vor einem Bundesgericht in Boston. Ihm wird vorgeworfen, nahezu ein Dutzend US-Unternehmen und staatliche Stellen angegriffen zu haben. Der Fall verbindet Spionage-Logik mit […]
GoSerpent Malware: Neuer Zugriffskanal für Spionage in Südostasien
SÜDOSTASIEN / LONDON (IT BOLTWISE) – Die GoSerpent-Malware erweitert seit 2025 schrittweise ihren Werkzeugkasten für langfristigen Zugriff und Datendiebstahl gegen Regierungen und Diplomaten. Laut Kaspersky kamen im Mai 2026 neue Komponenten hinzu, darunter ein weiterer RAT sowie ein zusätzliches exfiltrationsorientiertes Tool über Netzwerkfreigaben. Technisch stützt sich der Backdoor auf verschlüsselte, Base64-kodierte Kommandoargumente mit einem SHA256-Hash […]
EU wirft FSB Cyber- und Sabotageakte vor: Sanktionen und Reaktion
BRÜSSEL / LONDON (IT BOLTWISE) – Die EU und mehrere Mitgliedstaaten machen den russischen Inlandsgeheimdienst FSB für das Eindringen in Regierungsnetzwerke und für Sabotage gegen kritische Infrastruktur verantwortlich. Deutschland bestellte dafür den russischen Botschafter ein, Frankreich kündigte ebenfalls ein entsprechendes Vorgehen an. Parallel verhängte die EU Sanktionen gegen neun Einzelpersonen sowie vier Einrichtungen und Organisationen. […]
EU verhängt neue Sanktionen wegen russischer Cyberangriffe
BERLIN / LONDON (IT BOLTWISE) – Die EU verschärft den Druck auf Russland und verhängt neue Sanktionen gegen Personen und Organisationen im Umfeld mutmaßlicher Cyberangriffe auf Regierungs- und Infrastruktur-Netzwerke. Im Zentrum steht ein Geflecht aus Cyberspionage, geplanten Sabotage-Optionen und der Einbindung von staatlichen sowie nichtstaatlichen Akteuren. Für Unternehmen bedeutet das: Mehr Aufwand in der Härtung […]
Gezielte Cyberangriffe: UNK_MassTraction missbraucht Roundcube-Lücken an US- und kanadischen Hochschulen
LONDON (IT BOLTWISE) – Sicherheitsforscher sehen eine neue Welle gezielter Angriffe, die sich gegen Universitäten in den USA und Kanada richtet. Im Zentrum steht der Missbrauch mehrerer Roundcube-Webmail-Schwachstellen, um langfristige Spionage und Datendiebstahl vorzubereiten. Parallel melden Analysten ähnliche Muster gegen Infrastruktur in Südasien sowie wachsende Risiken für Android-Nutzer. Für IT-Teams wird damit einmal mehr klar: […]
PromptSpy: Neue KI-Malware passt sich mit Gemini zur Laufzeit an Android an
LONDON (IT BOLTWISE) – Mit Android 17 und den Juli-Updates rücken Hersteller die Basics der Sicherheit wieder in den Mittelpunkt: Google stoppt eine Pixel-Boot-Schleife, Samsung schließt 57 Schwachstellen. Gleichzeitig warnen Security-Teams vor „KI-gestützter“ Mobilmalware: PromptSpy nutzt Googles Gemini zur Laufzeit, um sich dynamisch an das kompromittierte Gerät anzupassen. Dazu kommen neue Root-Exploit-Ketten und als Dienstleistung […]
Italien weist zwei russische Militärattachés nach Spionageaffäre aus
ROM / LONDON (IT BOLTWISE) – Italien weist im Zuge einer Spionageaffäre zwei Diplomaten der russischen Botschaft aus. Die Regierung um Ministerpräsidentin Giorgia Meloni ordnete an, dass die Militärattachés binnen drei Tagen abreisen. Im Hintergrund stehen Festnahmen ehemaliger italienischer Geheimdienstmitarbeiter, die angeblich gegen Bezahlung geheime Informationen geliefert haben. Moskau kündigt eine „entsprechende Antwort“ an und […]
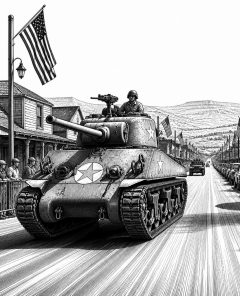
Militärpanzer-Umzug in Dubois zeigt US-Geschichte – zwischen Logistik, Sicherheit und Gemeinschaft
DUBOIS / LONDON (IT BOLTWISE) – In Dubois (Wyoming) rollt zum US-250. Geburtstag ein Tankkonvoi aus rund zwei Dutzend Militärfahrzeugen über eine dicht gesäumte Hauptstraße. Hinter dem Spektakel steckt eine minutiöse Planung: Straßensperrungen, Koordination mit dem Verkehrsamt und Notfallmaßnahmen bei Wetterchaos. Gleichzeitig nutzt der Veranstalter die Fahrzeuge, um wechselnde Kapitel der Militärgeschichte als „laufende Ausstellung“ […]
Neue Sicherheitsregel: Bundesbeamte löschen E-Mails vor Auslandsreisen
BERN / LONDON (IT BOLTWISE) – Bundesbeamte sollen vor Auslandsreisen dienstliche E-Mails und Chat-Verläufe löschen. Die Regel zielt darauf ab, sensible Informationen zu schützen, wenn Grenzbehörden zunehmend Geräte von Reisenden durchsuchen. Zusätzlich wird für verschlüsselte Kommunikations-Apps ein PIN-Schutz erwartet, während Diplomaten ausgenommen sind. Damit rückt die praktische Umsetzung von IT-Sicherheitsrichtlinien in den Fokus – weit […]
KI-Spionage und Datenpannen: Alibaba sperrt Claude, Meta stoppt MCI
GENF / LONDON (IT BOLTWISE) – Mehrere Vorfälle rund um Künstliche Intelligenz verdichten sich gleichzeitig: Alibaba untersagt Claude Code nach Spionagevorwürfen, Meta musste ein internes KI-Programm wegen einer schweren Datenpanne stoppen. Parallel warnen Expert:innen, dass Regulierung und Entwicklung bei KI-Systemen immer stärker auseinanderlaufen. Während der Markt zwischen Anthropic und OpenAI kippt, bleibt die zentrale Frage […]
Spionagevorwurf gegen US-Bürger: Israel legt Fall wegen iranischer Agententätigkeit offen
TEL AVIV / LONDON (IT BOLTWISE) – Israelische Behörden haben einen 20-jährigen US-Bürger wegen des Verdachts auf Spionage für den iranischen Geheimdienst festgenommen. Laut Polizei soll der Mann in Israel „sensible Orte“ fotografiert und gefilmt haben und dafür pro Auftrag bis zu Hunderte Dollar erhalten haben. Die Festnahme erfolgte bereits am 9. Juni in Zusammenarbeit […]
BfV-Jahresbericht 2025: Staaten spionieren Oppositionelle in Deutschland aus
BERLIN / LONDON (IT BOLTWISE) – Der Jahresbericht des Bundesamts für Verfassungsschutz (BfV) für 2025 zeichnet ein klares Bild: Neben Russland und China spionieren auch Geheimdienste aus Iran, Pakistan und Marokko in Deutschland – mit dem Ziel, Oppositionelle auszuleuchten, zu diskreditieren oder anzuwerben. Laut Bericht setzen die Akteure dabei sowohl menschliche Quellen als auch moderne […]
Mustang Panda missbraucht Zoho WorkDrive als Kommando-Kanal in Indien
NEW DELHI / LONDON (IT BOLTWISE) – Eine China-verbundene Spionagegruppe nutzt Zoho WorkDrive als verdeckten Kommando- und Exfiltrationskanal gegen indische Behörden. Laut Acronis wurde die Kompromittierung auf Systemen nachgewiesen, die auch von ranghohen Verwaltungskräften genutzt werden. Die Angreifer tarnten den Datenverkehr als normale Cloud-Aktivität und kombinierten dies mit Side-Loading über legitime, signierte Tools. Für Anwender […]
USA an Wochenstart: Öl entspannt nach Iran-Ceasefire, SpaceX rückt in Nasdaq-100 auf
NEW YORK / LONDON (IT BOLTWISE) – Die Wall Street startet voraussichtlich mit kleinen Gewinnen in die neue Handelswoche, während sich die Lage im Iran-Konflikt beruhigt. Laut Marktteilnehmern zeigt sich der Ölpreis bereits mit Aufschlägen, weil Schiffe die Straße von Hormus wieder stärker nutzen können. Gleichzeitig rückt SpaceX am 7. Juli in den Nasdaq-100 auf, […]
 #Sophos
 #AmazonPrime
 #Bestseller

