
LONDON (IT BOLTWISE) – NordVPN warnt vor einer Kampagne mit gefälschten PS5-Emulatoren, die über GitHub-Repositorys Malware verteilt. Die Schadsoftware zielt auf Datenabfluss, umgeht Analyse und soll sich aktiv der Erkennung entziehen. Technisch auffällig ist vor allem, dass sie in Windows Defender Exclusions eingetragen wird und nach der Infektion Spuren löscht. Für die PS5-Homebrew-Community und alle, die Emulatoren testen, verschiebt das die Sicherheitslage deutlich nach vorn.
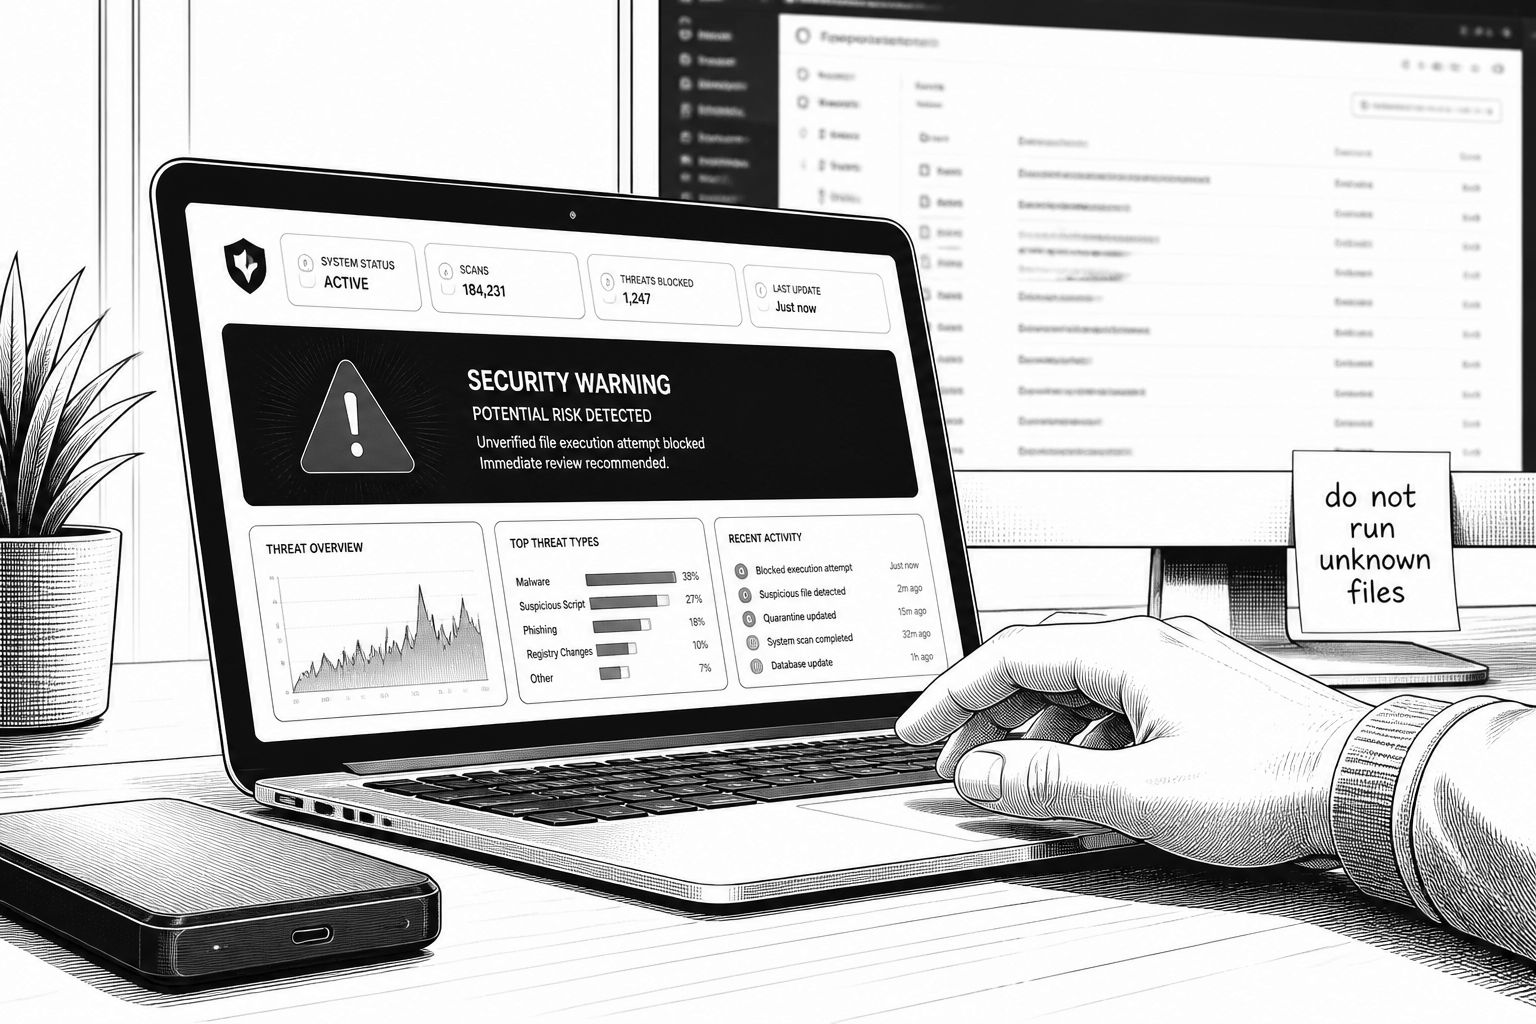
Die aktuelle Warnung lässt sich technisch ziemlich klar einordnen: Mit dem wachsenden Interesse an PS5-Emulation auf PC steigt auch die Angriffsfläche für Social-Engineering. NordVPNs Threat Intelligence Team beschreibt eine Betrugskampagne, bei der Scammer gefälschte PS5-Emulatoren als PC-Software tarnen und dafür GitHub-Repositories nutzen. Für viele Nutzer wirkt das zunächst plausibel, weil Emulator-Fans tatsächlich häufig experimentelle Projekte aus öffentlich zugänglichen Code-Repositories ziehen und anschließend unsignierte Builds starten.
Im Kern geht es um einen klassischen Infostealer-Workflow, nur mit konsequenter „Anti-Analyse“-Ausrichtung. Nach den Angaben von NordVPN setzt die Malware auf Mechanismen, die Analyse und Sichtbarkeit erschweren, um so der Entdeckung durch Security-Tools zu entgehen. Besonders relevant für die Praxis ist der Schritt, den Defender-Schutz indirekt zu schwächen: Die Schadsoftware soll sich in Windows Defender Exclusions eintragen. Das ist weniger ein einzelner Trick als eine strategische Eskalation, denn sobald ein Sicherheitsprodukt eigene Prüfungen für relevante Pfade reduziert, sinkt die Chance, dass die nächste Stufe der Kompromittierung zeitnah auffällt.
Auch der Lebenszyklus nach der Infektion wird in der Beschreibung konkret: Der Code soll sich selbst so „verstecken“, dass er nicht nur von der Erkennung wegkommt, sondern außerdem eigene Spuren nachträglich löscht. Genau diese Kombination aus Vermeidung der Analyse, gezielter Umgehung von lokalen Schutzmechanismen und nachträglicher Entfernung von Artefakten ist ein typisches Muster moderner Malware, die nicht nur kurzfristig Dateien verändern, sondern dauerhaft verwertbare Zugriffe anbahnen will. Für Betroffene heißt das im Ergebnis, dass Incident-Response-Fenster und Forensik deutlich enger werden können, weil der Beleg im System weniger lange erhalten bleibt.
Die Meldung knüpft zeitlich an zwei Entwicklungen an, die sich in der PC-Welt gerade gegenseitig verstärken. Einerseits zeigt der Trend zu PS5-Exclusives, die auf PC demonstriert werden, wie schnell Neugier zu Download- und Testhandlungen führt; genannt werden etwa Astro Bot und die Demon’s Souls Remake. Andererseits verschärft Sony mit Firmware-Updates die Sicherheitsbasis der Konsole, wobei in der Quelle auch die laufende Auseinandersetzung mit dem Homebrew-Umfeld und dem Jailbreak-Geschehen erwähnt wird. In so einem „Whac-A-Mole“-Szenario aktualisieren beide Seiten: Die Community sucht nach Wegen, die neue Firmware zu umgehen, während der Hersteller Sicherheitsmaßnahmen nachschärft.
Für die Sicherheits- und Produktverantwortlichen ist dabei weniger die Debatte um das Jailbreak selbst entscheidend, sondern die Konsequenz, die der Text offen anspricht: Sobald eine passende Umgehung für eine bestimmte Firmware-Version verfügbar wird, steigt das Risiko, dass weitere Inhalte auf der Konsole oder sogar in angepassten Umgebungen nachgelagert missbraucht werden. Der Hinweis auf den Release-Zeitpunkt von GTA 6 und die Sorge vor potenzieller Piraterie auf PS5 zeigt, wie eng technische Schwachstellen, Release-Zyklen und Angriffsplanung zusammenhängen. Wenn in dieser Phase zusätzlich gefälschte Emulatoren kursieren, die Malware als „Tool zum Experimentieren“ verkaufen, entsteht ein realer Angriffskorridor genau in der Zeit, in der Nutzer besonders aktiv nach Möglichkeiten suchen.
Auch der Hinweis auf die Homebrew-Community-Ökonomie ist sicherheitsrelevant: In der Quelle wird beschrieben, dass ein Hacker einen Aufruhr ausgelöst habe, weil ein Exploit privat gemeldet statt für die Community geheim gehalten und dafür offenbar eine Belohnung ausgelöst wurde. Selbst ohne eine Bewertung der Motive zeigt das, wie schnell technische Informationen monetarisiert werden können und wie daraus abgeleitete „Produkt“-Varianten entstehen, die Nutzer mit Versprechen ködern. In solchen Umfeldern ist es für Anwender wichtig, nicht nur auf Projektnamen zu vertrauen, sondern Releases, Signaturen, Reputationssignale und die konkrete Build-Chain zu prüfen.
Was sollten Unternehmen und ambitionierte Entwickler jetzt praktisch ableiten? Erstens sollten Security-Teams die typische „GitHub als Vertrauensanker“-Fehlannahme adressieren: Offene Repositories sind ein guter Ort für Transparenz, aber sie sind kein Garant für sauberen Code in jedem Release. Zweitens lohnt es sich, Endpoint-Schutz nicht nur als „On/Off“-Funktion zu betrachten, sondern explizit zu beobachten, ob Prozesse Defender-Ausnahmen anpassen oder ob Signaturen und Dateihashes aus einem Download-Workflow unplausibel mit dem später ausgeführten Binary übereinstimmen. Drittens ist die konsequente Trennung von Testumgebungen und Accounts sinnvoll, weil Infostealer häufig genau dann starten, wenn Nutzer unsignierte Dateien aus Neugier heraus ausführen.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Gefälschte PS5-Emulatoren: NordVPN warnt vor Malware aus GitHub-Repositories" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Gefälschte PS5-Emulatoren: NordVPN warnt vor Malware aus GitHub-Repositories" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Gefälschte PS5-Emulatoren: NordVPN warnt vor Malware aus GitHub-Repositories« bei Google Deutschland suchen, bei Bing oder Google News!