
LONDON (IT BOLTWISE) – Die USA prüfen, ob nordkoreanische Akteure hinter dem großen Binance-Hack stecken. Im Raum steht eine Größenordnung von 6,3 Milliarden US-Dollar, die als gestohlene Vermögenswerte gilt. Politisch wird der Vorfall damit als Teil eines möglichen Wirtschaftskriegs gerahmt, statt primär als Regulierungsproblem behandelt zu werden. Für Krypto-Börsen wird der Schwerpunkt derweil klar: technische Sicherheitsmaßnahmen und schnelle, belastbare Reaktionswege.
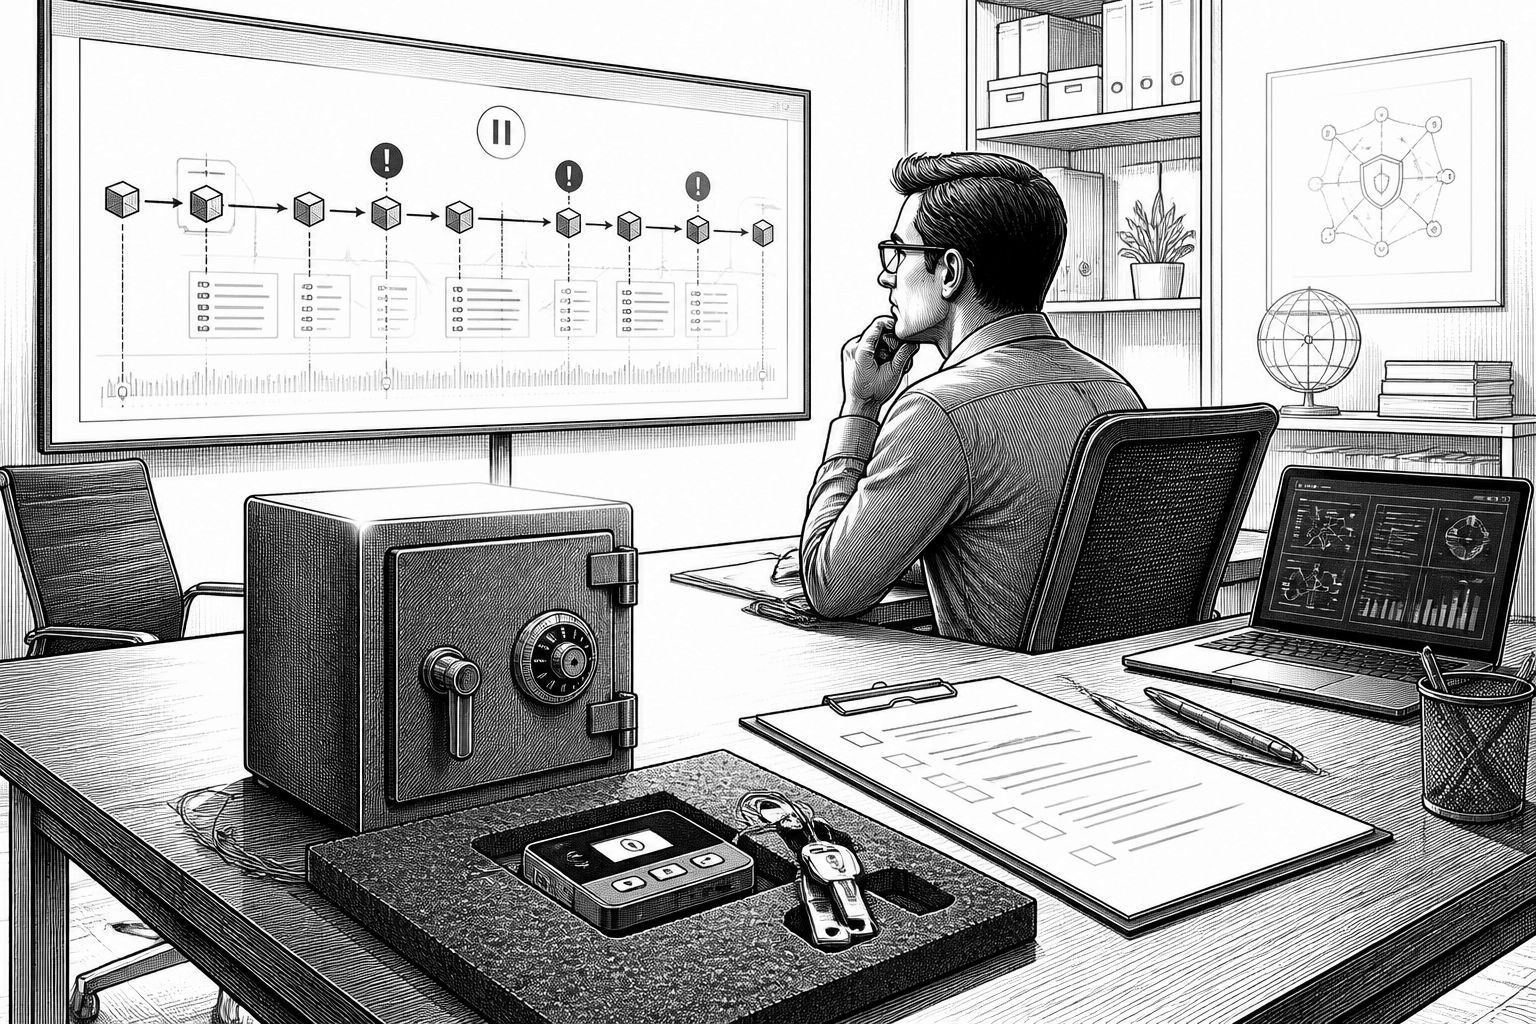
Der Binance-Hack ist längst mehr als ein einzelnes Security-Incident. In den USA rückt die Frage der staatlichen Verantwortlichkeit in den Vordergrund, weil dort geprüft wird, ob nordkoreanische Akteure in den Ablauf eingebunden waren. Präsident Donald Trump hat den Untersuchungsfokus zwar politisch gerahmt, die technische Stoßrichtung bleibt aber unabhängig von der Debatte dieselbe: Sobald Angriffe systematisch geplant und finanziell orchestriert sind, entscheidet die Kombination aus Architektur, Zugriffskontrollen und Incident-Handling über das Ausmaß des Schadens. Die im Raum stehende Summe von 6,3 Milliarden US-Dollar macht deutlich, warum Krypto-Börsen inzwischen fast schon wie sicherheitskritische Infrastruktur behandelt werden müssen, nicht wie „nur“ ein Handelsplatz.
Technisch betrachtet beginnt die Schwachstelle selten bei einer einzigen „magischen“ Lücke, sondern beim Zusammenspiel aus Schlüsselmanagement, Netzwerksegmentation und dem Prozess, wie Fondsbewegungen freigegeben werden. Bei Custody-Systemen fällt deshalb der Blick besonders auf Multi-Signature-Mechanismen, weil sie das Risiko reduzieren, dass ein einzelner kompromittierter Account oder ein einzelner Operator allein ausreichen, um Mittel abfließen zu lassen. Ebenso wichtig ist die Frage, wie schnell sich im Ernstfall die Freigabekette unterbrechen lässt, ohne den Betrieb sofort komplett stillzulegen. Genau hier entsteht auch die Spannung, die in der politischen Argumentation anklingt: Wenn Kapital in Sekunden reagiert und Angreifer Latenzen ausnutzen, helfen regulatorische Dokumente oft zu spät. Stattdessen braucht es Verfahren, die in Minuten funktionieren.
In der Marktlogik verschiebt sich damit der Fokus von Compliance als Selbstzweck hin zu Resilienz. Börsen, die ihre internen Systeme nicht ausreichend härten, erzeugen selbst zusätzliche Risiken: nicht nur durch potenzielle Angriffe, sondern auch, weil Anleger in der Wahrnehmung schnell zwischen „sicher abwickelbar“ und „technisch angreifbar“ unterscheiden. Das kann sich unmittelbar in Kapitalflucht oder in einer Zurückhaltung bei neuen Einlagen zeigen, selbst wenn die betroffene Börse formal rechtlich existiert. Aus Entwicklersicht wiederum entsteht ein doppelter Druck: Zum einen muss Code sicherer werden, etwa durch strengere Reviews, bessere Secrets-Handling-Standards und ausgedehnte Tests für kritische Pfade. Zum anderen müssen rechtliche und operative Workflows so gestaltet sein, dass bei einem Verdacht nicht erst Wochen später gehandelt werden kann.
Die Debatte um den „richtigen“ Umgang mit dem Vorfall ist dabei auch eine um Zuständigkeiten. In der Argumentationslinie, die in den USA für den politischen Umgang erkennbar ist, wird der Fall als möglicher Wirtschaftskriegsakt gelesen. Wichtig ist jedoch die rechtliche und tatsachenbezogene Einordnung: Die USA prüfen nach Angaben aus dem politischen Raum, ob nordkoreanische Akteure den Angriff durchgeführt haben; damit bleibt es zum Zeitpunkt der Prüfung ein offener Befund. Für die Praxis heißt das: Unternehmen und Behörden müssen parallel arbeiten, also technische Schadensanalyse, Spurenverfolgung und rechtliche Schritte anstoßen, während die Attribution weiter validiert wird. Die entscheidende Frage ist nicht, ob es „regulatorisch“ sein darf, sondern ob der Reaktionsrahmen so gebaut ist, dass er trotz Unsicherheit in Stunden statt in Monaten greift.
Genau hier treten auch historische Muster von Cyberangriffen zutage. Hochwertige Ziele im Krypto-Umfeld ziehen Angreifer an, weil Transaktionen weltweit nachgelagert und intransparent über viele Zwischenstationen weitergeführt werden können. Gleichzeitig hat sich die Branche in den letzten Jahren zwar weiterentwickelt, aber die Sicherheitsrealität bleibt heterogen: Einige Systeme arbeiten mit modernisierten Schlüsselarchitekturen und automatisierten Schutzmechanismen, andere sind gewachsen wie „verteilte Produktlinien“, bei denen Altkomponenten in kritischen Pfaden verbleiben. Der Binance-Hack wirkt daher wie ein Belastungstest für ein gesamtes Sicherheits-Ökosystem: Wie schnell werden verdächtige Transaktionen geblockt? Wie sauber ist das Failover-Design? Und wie konsequent werden Annahmen geprüft, die bei einem Angriff plötzlich nicht mehr gelten?
Auch für die europäische Krypto-Landschaft ist die Diskussion relevant, ohne dass sie sich eins zu eins übertragen ließe. Wenn in einem Land stärker über Kontrollen wie KYC, Überwachungspflichten oder steuerliche Rahmenbedingungen gesprochen wird, kann das Sicherheitsinvestitionen verdrängen, sofern Ressourcen knapp sind. Umgekehrt kann aber auch das Gegenteil schiefgehen: Eine rein technische „We train harder“-Haltung löst nicht das Problem, dass gestohlene Mittel rechtlich verfolgt und Abwicklungswege geklärt werden müssen. Der produktive Mittelweg liegt in der Verzahnung beider Ebenen: technische Schutzmaßnahmen senken die Eintrittswahrscheinlichkeit, während klare Haftungs-, Beweis- und Meldeprozesse die Nachverfolgung im Ernstfall beschleunigen. Für Vorstände und Sicherheitsverantwortliche bedeutet das konkret, dass Budgets nicht nur in Compliance-Teams fließen dürfen, sondern ebenso in Custody-Architekturen, Auditierbarkeit und Notfallübungen.
Wenn sich die Prüfung später bestätigt, dass ein staatlich unterstütztes oder zumindest eng abgestimmtes Vorgehen vorliegt, verändert das den Charakter des Vorfalls nochmals. Dann rückt weniger die einzelne Ausnutzung einer Schwachstelle in den Mittelpunkt, sondern die Fähigkeit des Angreifers, über längere Zeit Systeme zu sondieren, Spuren zu verwischen und Wertströme zu koordinieren. Für Unternehmen folgt daraus eine stärkere Ausrichtung auf „Containment by design“: möglichst kurze Zeit bis zur Einschränkung kompromittierter Pfade, harte Trennung zwischen Hot- und Cold-Bereichen, konsequentes Multi-Signature-Regime bei entscheidenden Schritten und ein Incident-Response-Runbook, das auch dann funktioniert, wenn öffentliche Informationen noch unvollständig sind. Der politische Ton mag darüber hinausgehen, aber die technische Konsequenz bleibt nüchtern: Wer 6,3 Milliarden US-Dollar als potenzielle Reichweite vor Augen hat, muss Security als Kernfunktion begreifen – und zwar unabhängig davon, wie schnell Attribution politisch gelingt.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "USA prüfen Nordkorea-Verwicklung in Binance-Hack – 6,3 Mrd. Dollar Beute" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "USA prüfen Nordkorea-Verwicklung in Binance-Hack – 6,3 Mrd. Dollar Beute" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »USA prüfen Nordkorea-Verwicklung in Binance-Hack – 6,3 Mrd. Dollar Beute« bei Google Deutschland suchen, bei Bing oder Google News!