
UK / LONDON (IT BOLTWISE) – Polymarket meldet einen gezielten Sicherheitsvorfall, bei dem am Donnerstag mindestens 2,6 Millionen US-Dollar aus Nutzerkonten abgezogen wurden. Betroffen waren laut Auswertungen der Blockchain mehr als 700 Wallets, während der Handel auf der internationalen Plattform kurzzeitig gestoppt wurde. Das Unternehmen macht dafür einen Hack im Zusammenhang mit einem Drittanbieter geltend und verweist den Vorfall an Strafverfolgungsbehörden in Großbritannien. Polymarket kündigt zudem Erstattungen für kleinere Verluste an und macht die Rückführung größerer Beträge von einer Freigabeerklärung abhängig.
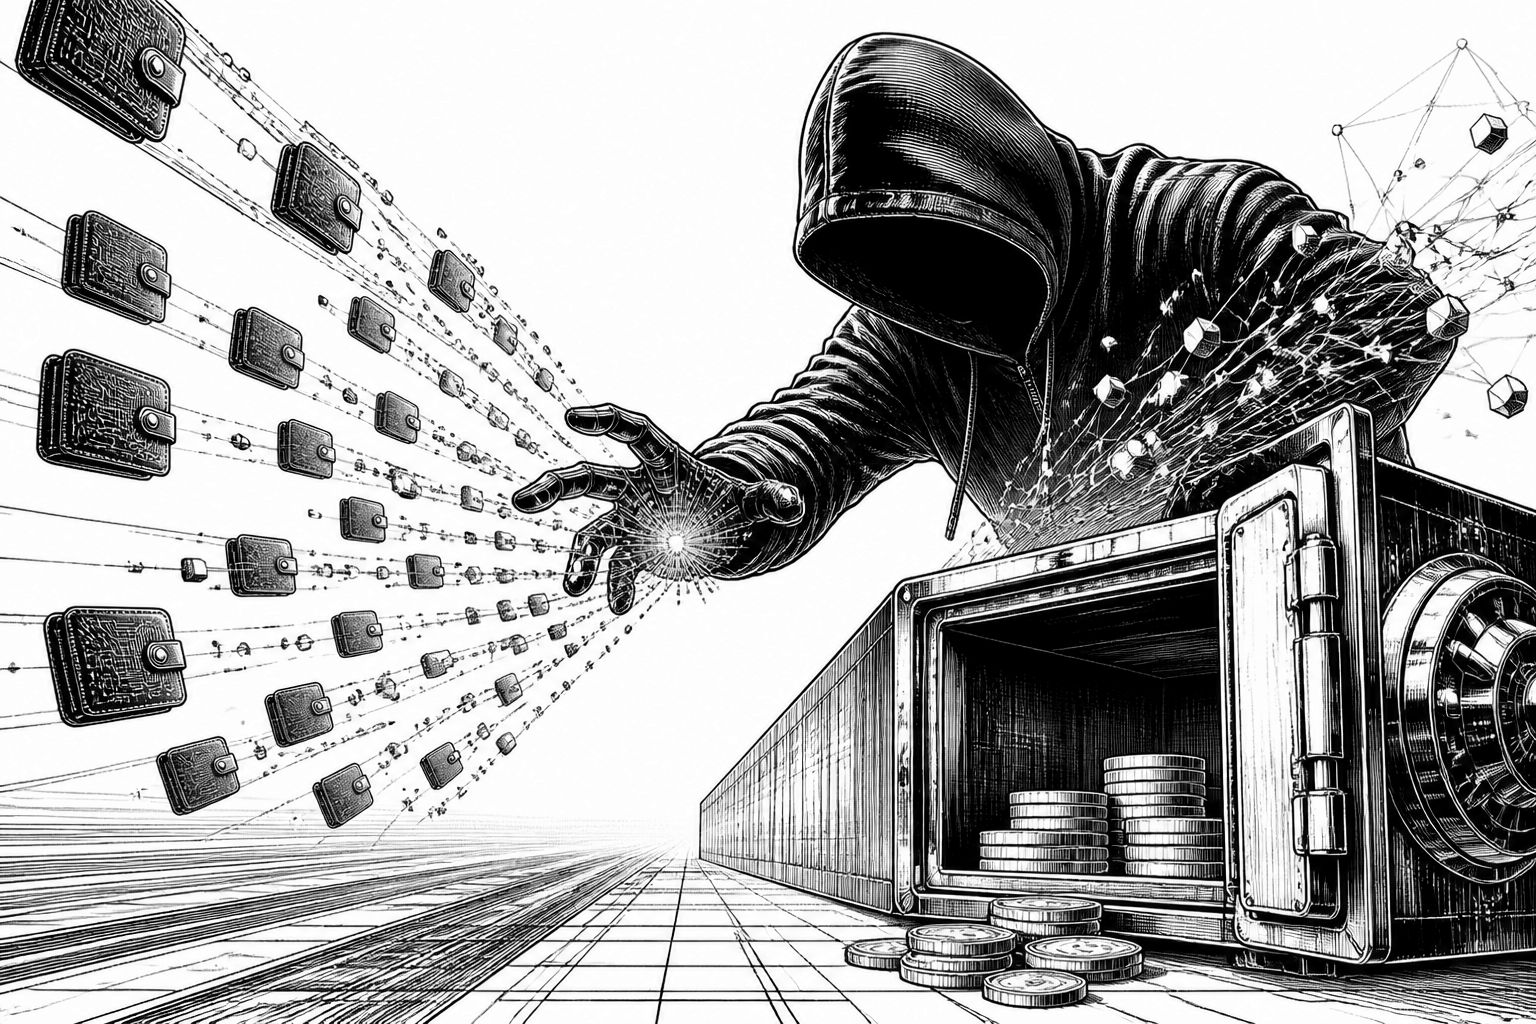
Beim Krypto-Prediction-Markt Polymarket setzt sich ein Muster aus Sicherheits- und Vertrauensproblemen fort: Am Donnerstag meldeten Nutzer erneut Abflüsse aus ihren Wallets. Polymarket spricht dabei von einem gezielten Hack, bei dem mindestens 2,6 Millionen US-Dollar siphoniert worden sein sollen. Laut Blockchain-Auswertungen waren mehr als 700 Wallets betroffen, und der reguläre Handelsbetrieb auf der internationalen Exchange lief dabei nicht durchgehend normal. Die Plattform pausierte den Handel kurz nach dem Vorfall und nahm ihn etwa nach einer Stunde wieder auf.
Technisch fällt an dieser Art von Vorfall vor allem die Kombination aus Auszahlungsdruck und operativer Reaktion auf: Sobald Gelder abfließen, wird nicht nur ein einzelnes Konto „gestört“, sondern die komplette Order- und Abwicklungslogik steht unter Beobachtung. Dass Polymarket nach dem Angriff den Handel für rund eine Stunde anhielt und erst gegen 15:00 Uhr Eastern wieder freischaltete, zeigt den Versuch, weitere Transaktionen in einem potenziell kompromittierten Zustand zu verhindern. Für viele Nutzer ist dabei entscheidend, wie granular die Erkennung des Angriffs funktioniert hat und ob die betroffenen Wallets im Backend eindeutig identifizierbar waren.
Als unmittelbarer Auslöser führt Polymarket den Vorfall auf einen Drittanbieter zurück: Die Episode wird mit DebugBear verknüpft, einem UK-basierten Tool für Website-Performance, das die Plattform offenbar eingebunden hatte. DebugBear hat das Geschehen nach Darstellung des Unternehmens als „security incident“ bestätigt und Clients dazu aufgefordert, den eigenen Code aus ihren Seiten zu entfernen. Genau in solchen Lieferketten- oder Integrationsszenarien liegt die besondere Angriffsgefahr: Eine einzelne eingebettete Komponente kann als Einstiegspunkt dienen, selbst wenn die eigentliche Handelslogik im Kern nicht direkt angegriffen wird. Polymarket erklärte zudem, die Angelegenheit an Strafverfolgungsbehörden in Großbritannien weitergereicht zu haben.
Für die Nutzerkommunikation wählt Polymarket eine gestaffelte Rückabwicklung. Wer weniger als 10.000 US-Dollar verloren haben soll, erhält demnach eine Erstattung am Freitag. Größere Verluste sollen dagegen erst nach Unterzeichnung einer Freigabeerklärung wieder ausgeglichen werden. Diese Differenzierung kann aus Risikomanagement-Sicht plausibel sein: Bei höheren Beträgen spielen oft Haftungsfragen, Compliance-Prozesse und rechtliche Dokumentation eine größere Rolle. Gleichzeitig wirkt die Abstufung für betroffene Trader wie eine Art „Entscheidungsfilter“ kurz nach dem Schaden und beeinflusst damit unmittelbar, wie schnell die Plattform wieder als handlungsfähig wahrgenommen wird.
Der Vorfall kommt zudem in einem politisch und regulatorisch sensiblen Umfeld. Polymarket steht seit längerem im Fokus von Klagen, bei denen es um die Frage geht, ob Prediction Markets als regulierte Finanzprodukte zu behandeln sind oder eher als unzulässige Glücksspiele. Gerade vor dem US-Midterm-Umfeld, in dem typischerweise mehr Aktivität auf Vorhersagemärkten erwartet wird, erhöht jeder Sicherheitsvorfall den Druck auf die technische Absicherung und auf die organisatorische Krisenreaktion. Aus der Sicherheits- und Marktanalyse wird daher vor allem der zeitliche Kontext als Warnsignal herausgestellt: Ein Angriff kurz vor einer Phase hoher Nutzung zeigt, wie dünn die Toleranz gegenüber Fehlern und externen Abhängigkeiten in solchen Systemen wird.
Auch wenn der Polymarket-Vorfall nicht automatisch mit anderen bekannten Cybervorfällen am gleichen Tag zusammenhängt, macht die Gleichzeitigkeit die Lage für die Krypto-Branche insgesamt unruhig. Der Bericht bezieht sich zudem auf eine Woche, in der auch eine große Kompromittierung bei einer weiteren Krypto-Plattform als „gilt als gestohlen“ diskutiert wurde. In der Praxis bedeutet das: Unternehmen, die Trading- und Wallet-Flows betreiben, müssen nicht nur ihre Kernsysteme härten, sondern auch ihre Drittschnittstellen, Monitoring-Signale und schnellen Rollback-Prozesse testen. Für Entwickler und Betreiber heißt das konkret, die eigene Supply-Chain-Strategie (z. B. sichere Einbindung externer Skripte) und die Fähigkeit zur schnellen Handels- und Abwicklungsabschaltung regelmäßig zu überprüfen.
Für Polymarket selbst verdichtet sich damit eine zweite Baustelle neben der technischen Schadensbegrenzung: das Vertrauen in die Integrität der Plattform über den gesamten Stack hinweg. DebugBear als eingebundene Komponente unterstreicht, dass „Security“ hier nicht nur smart-contract- oder backendseitig zu denken ist, sondern auch in Frontend-Abhängigkeiten, Code-Deployments und in der Reaktionskette nach Erkennung eines Vorfalls. Wenn die Rückerstattungen wie angekündigt vollständig greifen und der Handel stabil bleibt, kann die Plattform zumindest den unmittelbaren Schaden abmildern. Trotzdem bleibt die Frage offen, wie konsequent die Lehren aus früheren Vorfällen umgesetzt wurden und ob zusätzliche Prüfungen gegen ähnliche Integrationspfade bereits implementiert sind.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Polymarket: Gezielter Hack entzieht 2,6 Millionen US-Dollar aus Wallets" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Polymarket: Gezielter Hack entzieht 2,6 Millionen US-Dollar aus Wallets" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Polymarket: Gezielter Hack entzieht 2,6 Millionen US-Dollar aus Wallets« bei Google Deutschland suchen, bei Bing oder Google News!