
KIEW / LONDON (IT BOLTWISE) – In der Ukraine ist eine Notfall-App, die Warnungen auf Smartphones versendet, nach offiziellen Angaben gehackt worden. Unter anderem wurden Nutzer in Kiew vor angeblicher radioaktiver Strahlung gewarnt, obwohl es keinen entsprechenden Notfall gab. Die ukrainische Luftwaffe erklärt, die App „Air Alert“ sei möglicherweise vom Feind kompromittiert worden. Behörden fordern die Bevölkerung auf, keine Links in der Warn-App anzuklicken.
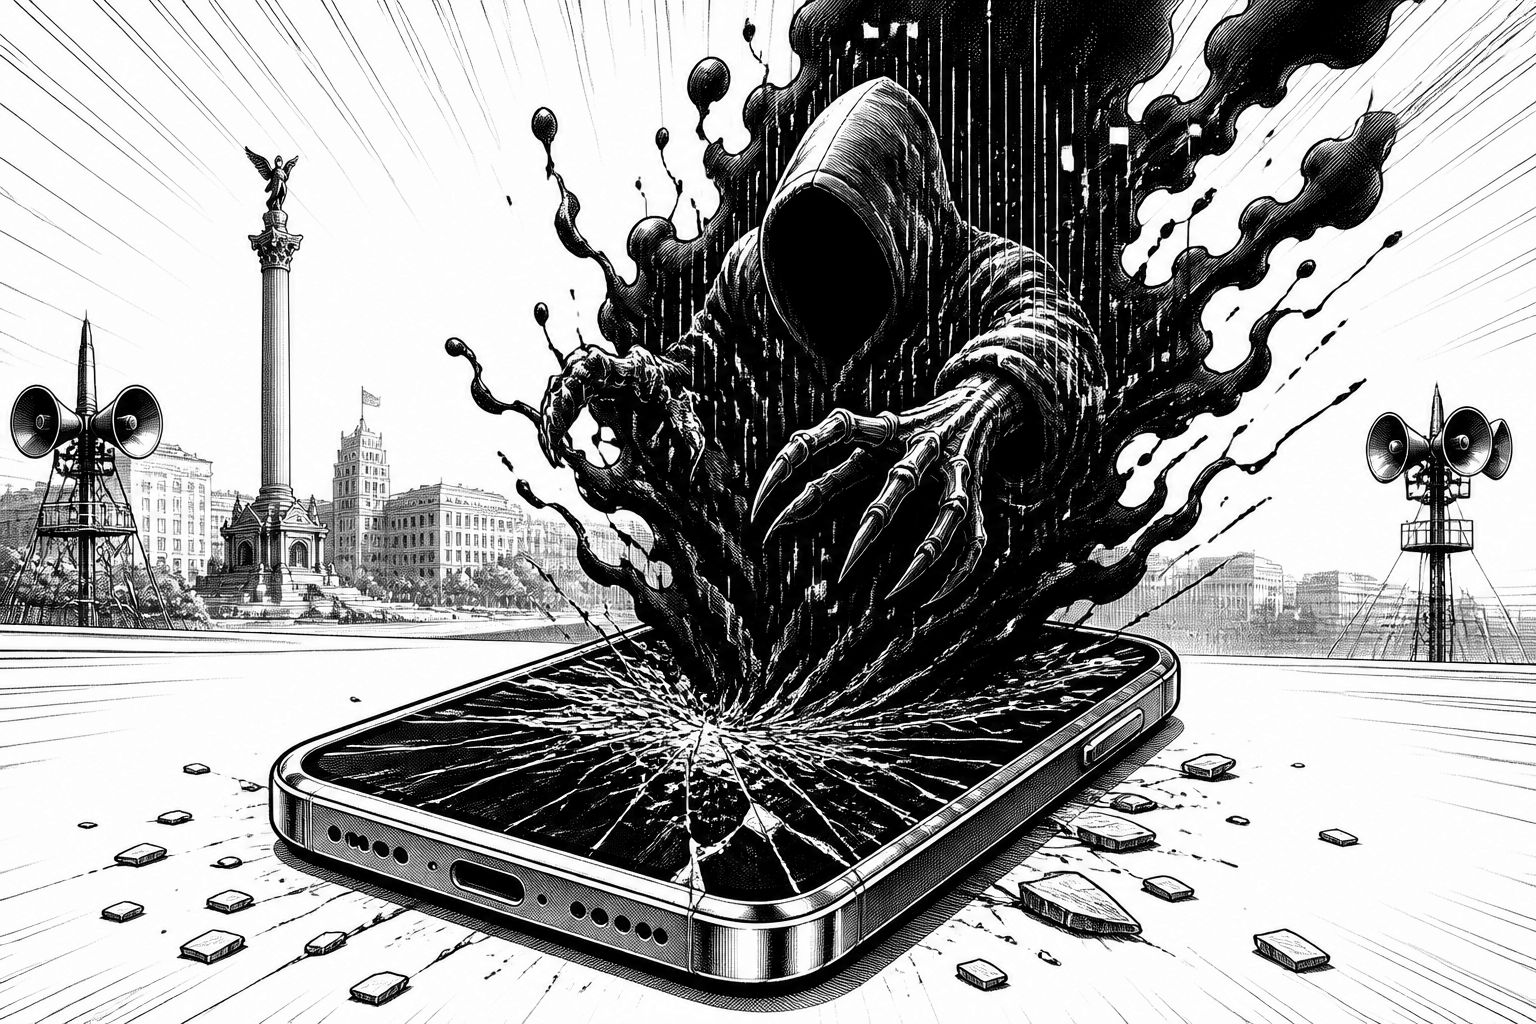
In der Ukraine schlägt ein klassischer Angriffspunkt moderner Krisenkommunikation durch: eine Notfall-App, die normalerweise schnell und geordnet Warnmeldungen an Mobiltelefone weiterleitet. Laut den offiziellen Angaben wurden dabei Hinweise ausgespielt, die zu keiner realen Lage passten. Besonders brisant ist die Kombination aus Orten und Szenarien, denn in der Meldung tauchte die Hauptstadt Kiew auf – verbunden mit der Aussage, es bestehe Gefahr durch radioaktive Strahlung, obwohl es keinen solchen Notfall gegeben haben soll.
Technisch betrachtet ist genau das der Kern des Problems bei Push- oder Alarm-Apps: Sobald ein Angreifer Zugriff auf die Zustell- oder Nachrichtenlogik erhält, kann er Inhalte ausspielen, die für Anwender wie amtliche Informationen wirken. Die ukrainische Luftwaffe teilte über Telegram mit, die App „Air Alert“ sei möglicherweise vom Feind kompromittiert worden. In den Warnungen wurde zudem offenbar auch fälschlicherweise vor Angriffen mit chemischen Waffen gewarnt, was die Wahrscheinlichkeit von Panik und Fehlentscheidungen weiter erhöht.
Für die Betroffenen kommt eine zusätzliche Verwirrung hinzu: Medienberichten zufolge sollen am späten Sonntagabend in manchen Regionen auch Warnsirenen zu hören gewesen sein. Dadurch entsteht ein Mehrkanal-Effekt – Mobilwarnung und akustische Sirene laufen für Nutzer scheinbar parallel. Wenn dann aber die digitale Nachricht nicht der realen Lage entspricht, sinkt das Vertrauen in die Kommunikationskette. Gerade in Konfliktzonen, in denen Luftangriffe und die dazugehörigen regionalen Warnungen bereits zum Alltag gehören, ist die Erwartungshaltung hoch, dass jede neue Meldung sofort „handlungsleitend“ ist.
Aus Sicht des Betriebs solcher Systeme ist entscheidend, welche Komponente kompromittiert wurde: Entscheidend ist nicht nur die App selbst, sondern oft die Backend-Steuerung, die Signatur- und Authentifizierungsmechanismen sowie die Authentizität der Inhalte. Wenn eine Notfall-App Links oder weitere Interaktionsmöglichkeiten bietet, wird die Angriffsfläche besonders groß: Die Behörden forderten die Bürger ausdrücklich auf, keine Links in der Warn-App anzuklicken. Das deutet darauf hin, dass in den gefälschten Warnungen möglicherweise Ziele oder Parameter enthalten waren, die auf Phishing, Malware-Downloads oder das Umleiten auf manipulierte Seiten hinauslaufen können.
Historisch zeigt sich bei der Digitalisierung von Krisenkommunikation ein wiederkehrendes Muster: Je mehr Informationen in Echtzeit und je automatisierter sie verteilt werden, desto strenger müssen Integrität, Verifikation und Betriebsicherheit sein. Notfall-Apps bauen zwar auf bewährten Standards wie verschlüsselter Übertragung und dem Schutz gegen unautorisierte Zugriffe, aber im Kriegsumfeld greifen Angreifer gern auf Supply-Chain- oder Zugriffspfade zu, die in Friedenszeiten seltener im Fokus stehen. Dazu gehören neben dem Backend auch Prozesse rund um Updates, Nutzerkonten, API-Schlüssel und interne Freigaben. Genau diese „letzte Meile“ der Sicherheitskette entscheidet dann darüber, ob eine Warnung vertrauenswürdig bleibt.
Der Markt- und Branchenkontext ist ebenfalls relevant, weil ähnliche App-Modelle in vielen Ländern genutzt werden – für Unwetter, Katastrophen oder sicherheitsbezogene Ereignisse. Der Vorfall unterstreicht, dass KI-gestützte Assistenzfunktionen oder automatisierte Vorhersagen zwar hilfreich sein können, aber die Glaubwürdigkeit einer Meldung vor allem durch technische Prüfbarkeit gesichert werden muss: zum Beispiel durch signierte Inhalte, strikte Validierungsregeln und klare UX-Mechanismen, die Nutzern auch bei widersprüchlichen Kanälen helfen. Für Unternehmen und Behörden, die in „Always-on“-Warnprozesse investieren, wird dadurch der Sicherheitsaufwand nicht nur höher, sondern auch messbarer: Protokollierung, Incident-Response und die Fähigkeit, Warninhalte sehr schnell zurückzunehmen oder abzuschalten, werden zu zentralen Anforderungen.
Für die nächsten Schritte dürfte nun die Forensik im Vordergrund stehen: Welche Zugriffswege führten zur Kompromittierung, wie wurden die Inhalte zusammengestellt, und wie schnell konnte der Betreiber die Kommunikation wieder stabilisieren? Gleichzeitig zeigt der Vorfall, wie wichtig begleitende Kommunikationskanäle sind, um die Verwirrung in Echtzeit zu begrenzen. Wenn es gelingt, dass Nutzer Warnungen nicht nur „sehen“, sondern auch zuverlässig als authentisch erkennen, sinkt das Risiko von Fehlreaktionen. Bis dahin gilt in der Praxis: Wachsamkeit gegenüber Links und eine Rückversicherung über offizielle Kanäle bleiben die wichtigste Gegenmaßnahme, gerade wenn Meldungen Kategorien wie Strahlung oder chemische Gefahr betreffen.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Notfall-App in der Ukraine gehackt: falsche Warnungen vor Strahlung und Chemie" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Notfall-App in der Ukraine gehackt: falsche Warnungen vor Strahlung und Chemie" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Notfall-App in der Ukraine gehackt: falsche Warnungen vor Strahlung und Chemie« bei Google Deutschland suchen, bei Bing oder Google News!