
BRÜSSEL/STOCKHOLM / LONDON (IT BOLTWISE) – Erneut greifen Cyberkriminelle Kühlsysteme in europäischen Supermärkten an. In mehreren Ländern stieg dadurch die Temperatur in Kühl- und Gefrierbereichen teils deutlich an, in einzelnen Fällen bis auf 50 Grad. Hersteller und Betreiber verlagern betroffene Anlagen in einen Abtaumodus und nehmen Verkaufsware vorsorglich aus dem Sortiment. Die belgische Staatsanwaltschaft ermittelt gegen die Täter.
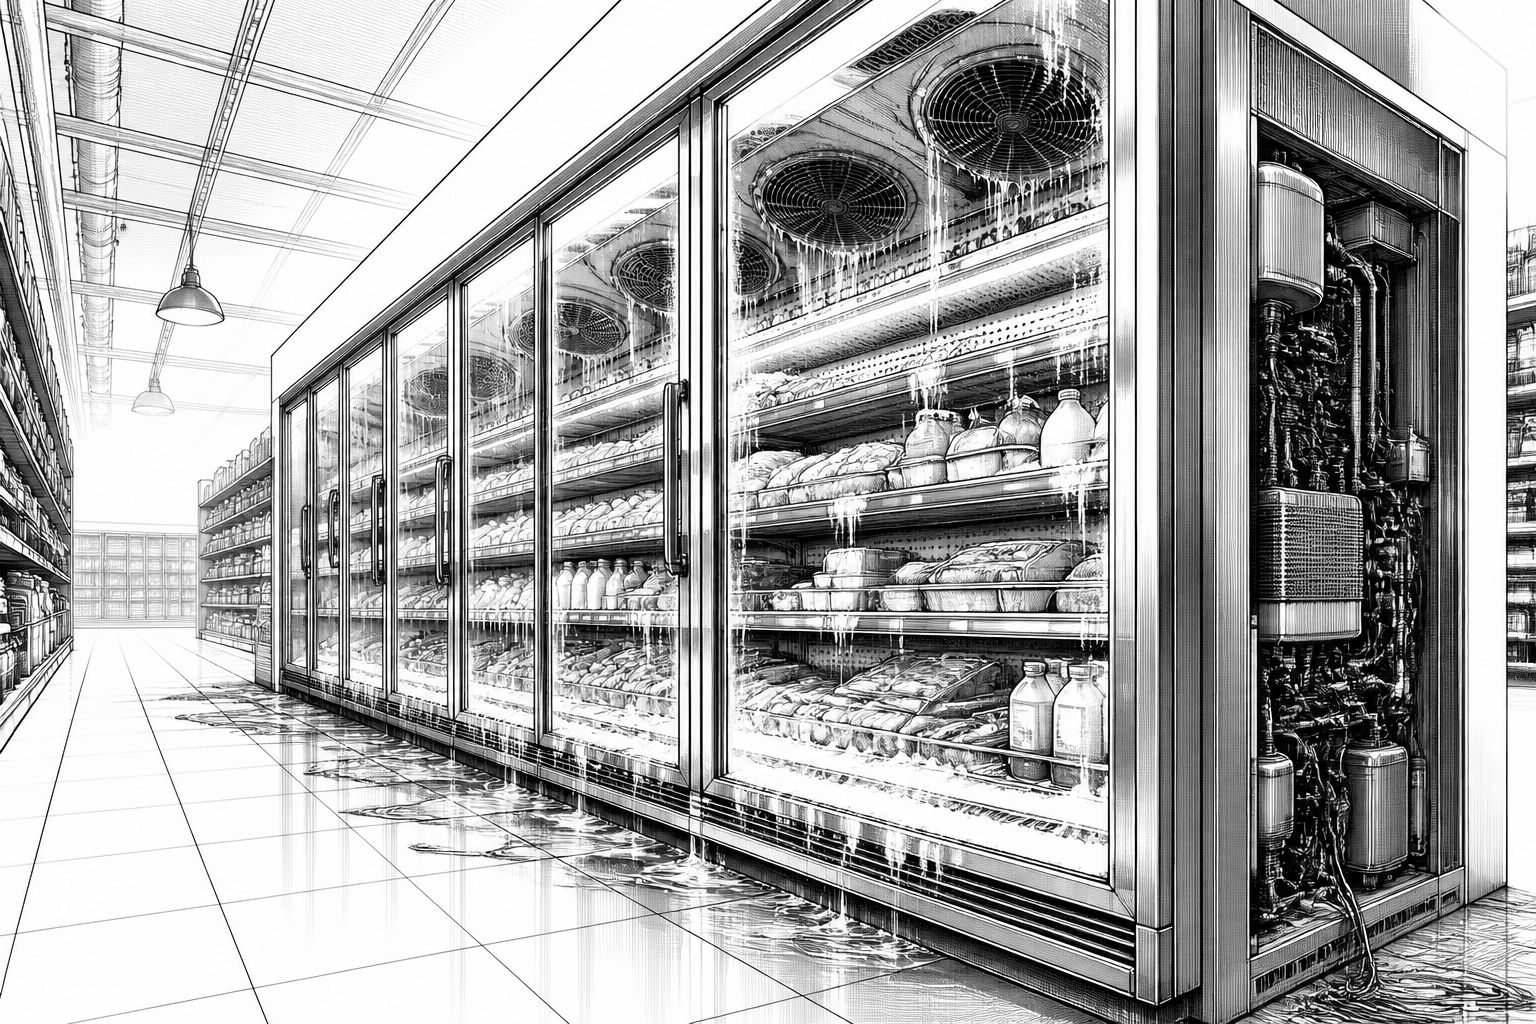
Europäische Supermärkte sehen sich erneut mit Cyberangriffen konfrontiert, die weit über den üblichen Bereich von Kasse und Zahlungsverkehr hinausgehen. Laut mehreren Medienberichten wurden Kühlanlagen in Belgien, Schweden, Irland, Luxemburg, Estland, Finnland und den Niederlanden so beeinflusst, dass Kühl- und Tiefkühlbereiche warm wurden. Für Betreiber ist das besonders heikel, weil selbst kurze Temperaturabweichungen die Kühlkette unterbrechen können und damit Lebensmittelqualität sowie Haftungsfragen berühren. Dass die Meldungen in mehreren Staaten parallel auftauchten, deutet auf einen Angriff hin, der Schwachstellen in den technischen Prozessketten der Kälteinfrastruktur ausnutzt statt nur einzelne Filialnetzwerke isoliert zu treffen.
Der praktische Effekt in den betroffenen Märkten war messbar: In Belgien berichteten betroffene Unternehmen von einem IT-Vorfall in rund 40 Filialen, wobei die Zahl je nach Händlergruppe unterschiedlich ausfällt. So sprachen dem Bericht zufolge Delhaize von etwa 40 betroffenen Standorten, während bei Carrefour 15 Filialen gemeldet wurden und Spar fünf Geschäfte. Parallel tauchte auch eine IKEA-Filiale in Mons als betroffen auf; dort, so hieß es, seien die Auswirkungen jedoch begrenzt gewesen. In Schweden meldeten Supermärkte einen plötzlichen Temperaturanstieg in Kühlanlagen. Ein Beispiel lieferte ein Standort der ICA Kvantum in Sjöbo: Dort stieg die Temperatur in Kühl- und Gefrierschränken angeblich auf bis zu 50 Grad; die Probleme wurden dem Bericht zufolge einem Hackerangriff zugeschrieben, während die ICA-Gruppe dies nicht bestätigte. Auch bei Coop wurden Probleme mit den Kühlsystemen gemeldet, und in Irland wurden vorsorglich gekühlte und gefrorene Lebensmittel aus dem Verkauf genommen.
Technisch lässt sich das Muster aus den vorliegenden Details relativ klar nachzeichnen: Ein Kälte- und Klimatechnik-Dienstleister gab an, dass die Anlagen aus der Ferne in einen Abtaumodus versetzt wurden. Damit wird ein Szenario beschrieben, bei dem Steuerbefehle auf ein eingebettetes System wirken, das eigentlich für Regelung und Schutzfunktionen der Kühlung vorgesehen ist. In Belgien begann das Unternehmen dem Bericht zufolge ab 1 Uhr damit, Techniker zu mobilisieren, um die Situation unter Kontrolle zu bringen. Genau diese Kombination aus Fernsteuerung und Abtauprozessen erklärt, warum die Temperatur steigen kann, ohne dass die Anlagen „aus“ gehen müssen: Der Abtaumodus verändert Betriebszustände, die für die Kälteerzeugung kontraproduktiv sind, solange sie aktiv sind. Für IT-Verantwortliche rückt damit die Frage in den Vordergrund, wie stark Steuerungssysteme und Servicezugänge abgesichert sind, wenn Angreifer nicht nur Daten, sondern Betriebsparameter manipulieren.
Ein zweiter technischer Anker liefert Estland: Dort soll der Angriff über den Steuercomputer eines älteren Kühlsystems erfolgt sein, dessen Software bislang nicht aktualisiert worden war. Konkret heißt es, Angreifer hätten sich Zugang zu dieser Steuerung verschafft. Dass das betroffene Kältesystem von Danfoss stammte und dessen Software offenbar nicht auf dem neuesten Stand war, zeigt eine typische Schnittstelle in der Industriesteuerung: Je länger Wartungszyklen dauern und je stärker Betriebsstabilität gegenüber Patching priorisiert wird, desto größer wird das Risiko, dass bekannte Schwachstellen später ausgenutzt werden. Auch in Finnland wurden dem Bericht zufolge nur wenige kleinere Geschäfte betroffen; zugleich betonte Danfoss laut Meldung, das Unternehmen stehe im engen Austausch mit Kunden und unterstütze sie dabei, die Situation zu bewältigen. Der wichtigste operative Punkt ist dabei weniger die exakte Angriffsroute, sondern die Möglichkeit, dass betroffene Geräte zuverlässig in den „sicheren“ Zustand gebracht werden müssen – schnell, nachvollziehbar und mit minimalem Datenabfluss.
Im Marktvergleich wirkt das Ausmaß unterschiedlich, was für die Bewertung der Angriffsfläche spricht. Für Belgien lagen die gemeldeten Werte bisher deutlich unter einem ähnlichen Vorfall in Frankreich Mitte des vergangenen Monats, bei dem etwa 150 Geschäfte betroffen gewesen sein sollen. Gleichzeitig werden die aktuellen Meldungen nicht als isolierte Einzelfälle beschrieben, sondern als Kette über mehrere Länder hinweg. Das deckt sich mit dem, was man aus der Sicherheitslandschaft von Retail- und Facility-Umgebungen kennt: Händler verfügen zwar über eine starke IT im Backoffice, die reale Betriebswelt besteht aber aus vielen „Site“-Komponenten wie Zugangssystemen, Aufzugsteuerungen, Leitsystemen für Gebäudetechnik und eben Kühltechnik. Wenn Angreifer eine gemeinsame Komponente oder einen gemeinsamen Anbieterweg kompromittieren, kann der Effekt standortübergreifend ausfallen, selbst wenn die Anzahl der betroffenen Filialen pro Land später unterschiedlich hoch wirkt.
Für Unternehmen ergibt sich daraus vor allem ein Aufgabenpaket aus Risikoabsenkung und Betriebsfähigkeit: erstens die Absicherung von Servicezugängen und Steuerkanälen, zweitens ein belastbares Patch- und Update-Regime auch für ältere Kälteanlagen und drittens klare Notfallabläufe, wenn die Kühlkette aus dem Takt gerät. Betreiber müssen dabei nicht nur wissen, welche Systeme betroffen sind, sondern auch, wie schnell sie die Anlagen in stabile Betriebszustände zurückführen und welche Warenkonfidenz sie danach noch besitzen. Parallel ist auf der juristischen Ebene Bewegung: In Belgien ermittelt die Staatsanwaltschaft, was die Erwartung erhöht, dass bei bestätigten Angriffstechniken auch forensische Spuren aus Netzwerk- und Anlagenprotokollen genauer geprüft werden. Das Ereignis zeigt damit, wie eng Cyber-Security inzwischen mit physischer Prozesssicherheit verknüpft ist – und warum „IT“ in Filialen nicht bei Laptops und Kassen endet.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Cyberangriffe auf Kühlsysteme: Supermärkte melden Temperaturanstieg von bis zu 50 Grad" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Cyberangriffe auf Kühlsysteme: Supermärkte melden Temperaturanstieg von bis zu 50 Grad" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Cyberangriffe auf Kühlsysteme: Supermärkte melden Temperaturanstieg von bis zu 50 Grad« bei Google Deutschland suchen, bei Bing oder Google News!