
LONDON (IT BOLTWISE) – Nach dem Binance-Hack mit rund 6,3 Milliarden US-Dollar rückt die staatlich verknüpfte Cyberoperation „TraderTraitor“ in den Fokus. Die FBI-Zuordnung zu Aktivitäten aus Nordkorea benennt dabei keine konkrete Person als Täter. Im Hintergrund spielt aber Park Jin Hyok eine Rolle: Er gilt als mutmaßlicher Programmierer, den das FBI im Zusammenhang mit mehreren großen Angriffen führt. Für die Einordnung ist entscheidend, dass seine Bekanntheit nicht automatisch als Beleg für die Beteiligung am Binance-Vorfall ausreicht.
Der Binance-Vorfall setzt einen vertrauten Mechanismus der Cyber-Sicherheitswelt erneut in Gang: Ein großer Krypto-Schaden führt nicht sofort zur Identifikation individueller Täter, sondern zuerst zu einer Zuordnung auf Operationsebene. Am 29. Oktober meldete die Krypto-Börse unautorisierte Abhebungen aus ihren Hot Wallets mit einem Schaden von ungefähr 6,3 Milliarden US-Dollar. Die Folge ist mehr als nur ein Schlagzeilenmoment: Wenn eine Börse Hot Wallets kompromittiert hat, liegt der operative Schwerpunkt meist auf Zugriffspfaden und Geldabflussketten, also genau den Bereichen, in denen Attribution traditionell schwieriger ist als technische Evidenz.
Technisch betrachtet stützt sich die FBI-Einordnung auf das, was Ermittler typischerweise mit „TTPs“ (Taktiken, Techniken und Verfahren) beschreiben: Beobachtete Muster beim Umwandeln gestohlener Assets und bei der Infrastruktur-Nutzung. Laut FBI soll der Abfluss nach Nordkorea-Aktivitäten erfolgen, die unter „TraderTraitor“ laufen. Wichtig ist dabei die Abgrenzung: Die öffentliche Warnung identifiziert zwar eine staatlich verknüpfte Operation, aber sie stellt nicht öffentlich fest, welche konkreten Personen an dem Einbruch beteiligt waren. Für Kryptodienstleister bedeutet das vor allem praktische Maßnahmen wie die Aufforderung, Transaktionen mit in der Warnung genannten Adressen zu blockieren, bis die Zuordnung in konkreten Prüfpfaden belastbar genug ist.
Damit rückt Park Jin Hyok als Name wieder stärker in den Vordergrund – nicht als direkte Brücke zum Binance-Vorfall, sondern als Teil eines breiteren, vom US-Justizsystem gezeichneten Profils. Das FBI beschreibt Park als mutmaßlichen state-sponsored Programmierer, der mit einer mutmaßlichen Verschwörung verbunden sei, die dem Reconnaissance General Bureau Nordkoreas zugeordnet wird. In der Fachwelt tauchen für das Umfeld regelmäßig Gruppennamen auf wie Lazarus Group oder APT38; auch die von Park genannten Alias-Varianten (unter anderem Jin Hyok Park, Pak Jin Hek und Pak Kwang Jin) werden in den FBI-Unterlagen aufgeführt. Gleichzeitig zeigt die Uneinheitlichkeit selbst bei Basisdetails – etwa bei den angegebenen Geburtsjahren (1981 und 1984) – wie stark Identitäten in solchen Ermittlungsakten mit Unsicherheiten behaftet sein können.
Historisch fügt sich Park Jin Hyok in eine Reihe besonders folgenreicher Cyberereignisse ein, die US-Prosecutors mit einer mutmaßlichen Konspiration verknüpft haben. In einer im September 2018 entsiegelten Beschwerde wird beschrieben, Park habe über mehr als ein Jahrzehnt bei dem Chosun Expo Joint Venture gearbeitet; Staatsanwälte sollen dieses Unternehmen als geschäftlichen Vorwand geschildert haben, der mit militärischer Spionage verknüpft gewesen sein soll. Zentral ist die dort skizzierte Doppelrolle: legale Programmierarbeit für internationale Kunden sei mit bösartigen Aktivitäten parallel gelaufen. Genau diese „Sozialstruktur“ – ein organisatorischer Überbau, der sowohl normale IT-Arbeit als auch Angriffsfähigkeit ermöglicht – gilt als Muster, das bei vielen staatlich geprägten Kampagnen wieder auftaucht.
Die Anklage-Logik wird in der Quelle besonders über drei Landmarken operationalisiert: den Angriff auf Sony Pictures 2014, den Diebstahl von 81 Millionen US-Dollar bei der Bangladesh Bank 2016 und den WannaCry-Ausbruch 2017. Die US-Seite beschreibt dabei nicht nur den Schaden, sondern auch die Vorgehensweise: beim Sony-Fall ein Mix aus erbeuteten Informationen, Drohungen gegen Beschäftigte und technischer Auswirkung auf tausende Systeme; beim Bangladesh-Bank-Fall eine gezielte Abzweigung von Geldern in einer hochkomplexen Umgebung; bei WannaCry die weltweite Verbreitung von Ransomware – inklusive Auswirkungen auf Einrichtungen im Umfeld des britischen National Health Service. Für die Verbindung nach innen nennen die Ankläger insbesondere wiederkehrende Malware-Merkmale und gemeinsam genutzte Infrastruktur; zudem wird auf überlappende E-Mail-Konten, Phishing-Aktivitäten und Code-Elemente als Hinweis auf einen konsistenten Angriffsapparat verwiesen.
Im Zuge weiterer Ausweitung soll das Verfahren später auch Kryptowährungs- und Erpressungskomponenten adressiert haben. Laut US-Prosecutors wurden im Februar 2021 Park zusammen mit weiteren Personen (unter anderem Jon Chang Hyok und Kim Il) in eine mutmaßliche Verschwörung eingebettet, die über die Jahre mehr als 1,3 Milliarden US-Dollar aus Geldern und Kryptowerten erbeuten und erpressen sollte. Besonders relevant für die Gegenwart: In dieser Darstellung tauchen digitale Kryptowährungsanwendungen auf, die Backdoors öffnen können, ebenso wie Angriffe gegen Krypto-Geschäftsmodelle. Genau solche Elemente erklären, warum die Diskussion nach dem Binance-Hack so schnell auf „TraderTraitor“ und bekannte Namen im Umfeld zurückspringt. Gleichzeitig bleibt die juristische Leitplanke bestehen: Bis zu einem rechtskräftigen Nachweis handelt es sich um Anklagen; Park wird nicht automatisch zum Binance-Täter, nur weil sein Name in anderen Operationen auftaucht.
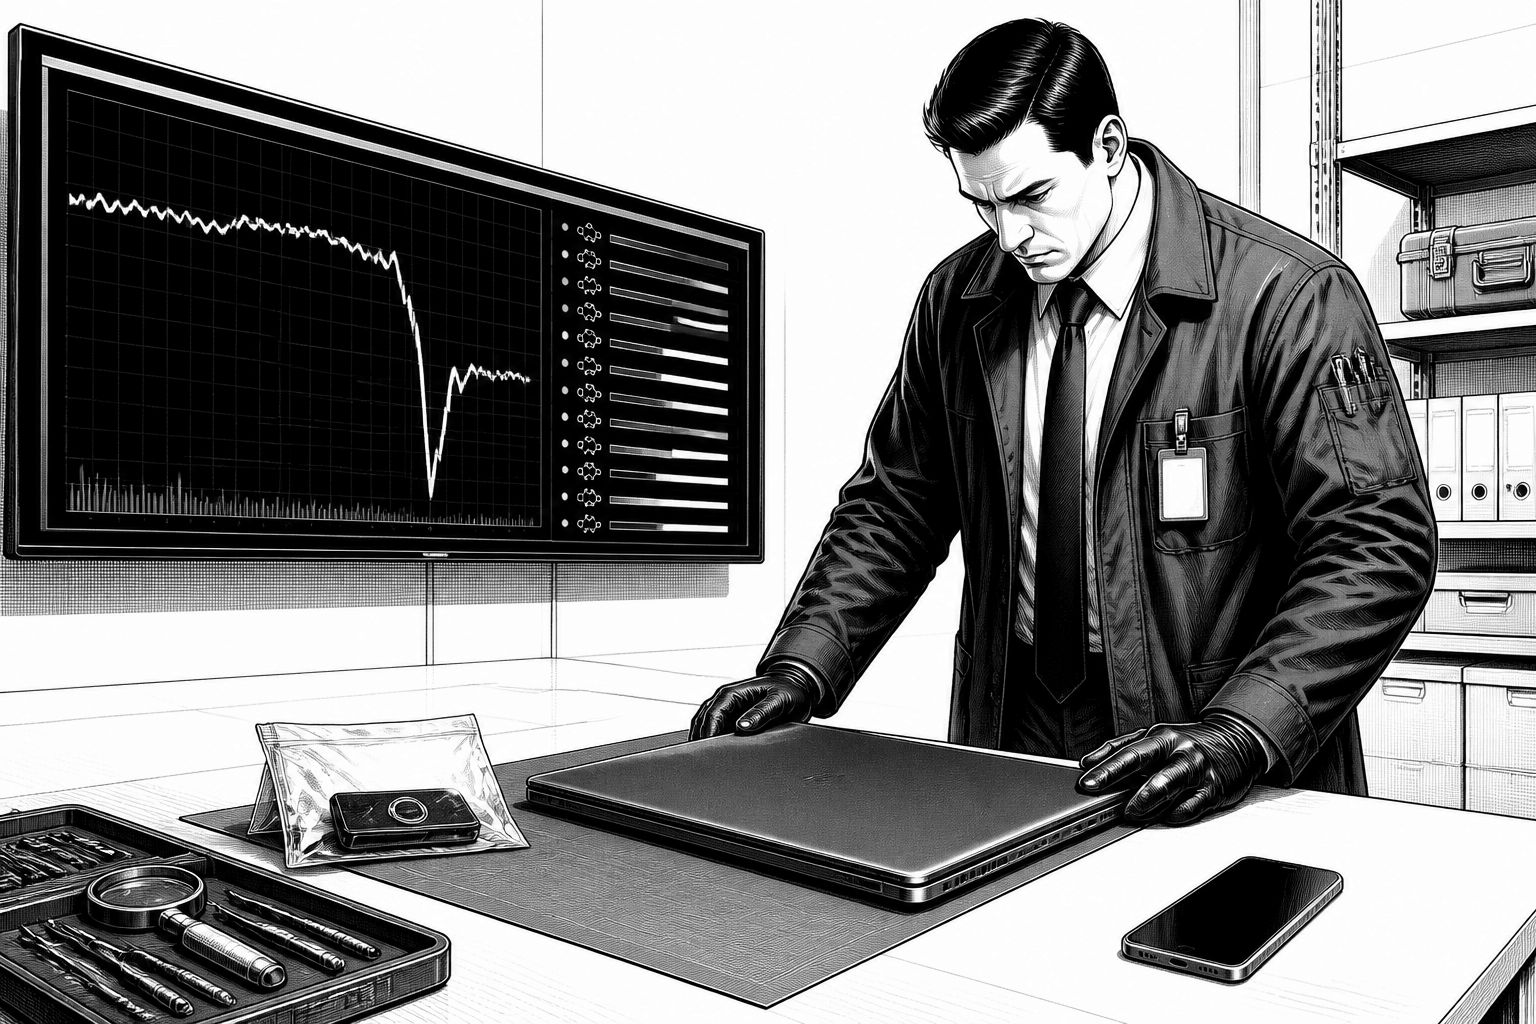
Der eigentliche Marktimpuls liegt deshalb in der Lücke zwischen Zuordnung und Identität. Die FBI-Einordnung liefert einen belastbaren Rahmen für operative Gegenmaßnahmen, aber sie ersetzt keine Beweiskette gegen Einzelpersonen. Für Unternehmen bedeutet das: Risikoanalyse und Incident-Response sollten sich an den technischen Indikatoren orientieren – etwa an den konkreten Einstiegspunkten, der beobachteten Wertumwandlungskette und den von der Behörde herausgegebenen Adresslisten – statt an der Wiederkehr von Namen aus älteren Fällen. Binance selbst berichtete, Ermittler hätten zunächst einen potenziell kompromittierten Laptop gesehen und später weitere Zugangspunkte gefunden; zudem habe man keine Hinweise auf einen Leak privater Wallet-Schlüssel gemeldet und den Schaden über Versicherungsfonds und Unternehmensliquidität abzufangen versucht. In Summe zeigt der Fall, wie wichtig es ist, Attribution in zwei Schichten zu denken: erst die Operation, dann die Personen – und beides braucht unterschiedliche Evidenzgrade.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "FBI knüpft Binance-Hack an „TraderTraitor“ – Wer ist Park Jin Hyok?" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "FBI knüpft Binance-Hack an „TraderTraitor“ – Wer ist Park Jin Hyok?" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »FBI knüpft Binance-Hack an „TraderTraitor“ – Wer ist Park Jin Hyok?« bei Google Deutschland suchen, bei Bing oder Google News!